
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CertEagle — 将实时证书透明度日志武器化,用于资产的自动化监控 | Kitploit
工具/GitHubGitHub/devanshbatham/certeagle
OSINT (开源情报)侦察子域名枚举
GitHubdevanshbatham/certeagle

CertEagle

将实时证书透明度日志武器化,用于资产的自动化监控

查看仓库
13535455年前Kitploit 审核通过
分享

CertEagle - 使用实时 CT 日志源的资产监控工具

certeagle

详细描述可在此处查看:

阅读博客:https://medium.com/@Asm0d3us/weaponizing-live-ct-logs-for-automated-monitoring-of-assets-39c6973177c7

简介

在漏洞赏金中,“如果你不是第一,那你就是最后”,没有银牌或铜牌的说法。信息收集(Recon)起着非常关键的作用,如果你能比别人更早检测/识别到新添加的资产,那么你发现/报告该资产上的安全漏洞并获得奖励的机会就更高。

我个人已经监控 CT 日志中的域名/子域名相当长一段时间,并且取得了许多成功的成果。这个想法的灵感来自“Sublert:作者 yassineaboukir”,它定期检查 crt.sh 以获取子域名。然而,我采用了一种略有不同的方法:不是定期查询 crt.sh,而是从实时 CT 日志源中提取域名。因此,我找到新资产的机会比其他人更高。

工作流程

  • 监控实时 CT 日志源,并从中提取域名
  • 将提取的子域名/域名与要匹配的域名/关键字进行比对
  • 如果域名匹配,则发送 Slack 通知

所需环境:

  • VPS(运行 UNIX 系统)
  • Python 3.x(已在 Python 3.6.9 上测试)
  • Slack 工作区(可选)

设置

我假设你已经完成了 Slack 工作区的设置。

现在创建一个名为“subdomain-monitor”的频道,并设置一个传入 Webhook

启用 Slack 通知:

编辑 config.yaml 文件,并在其中粘贴你的 Slack Webhook URL。它应该看起来像这样 config

要匹配的关键字和域名:

你可以在 domains.yaml 文件中指定要匹配的关键字和域名。你可以指定名称

对于匹配子域名:
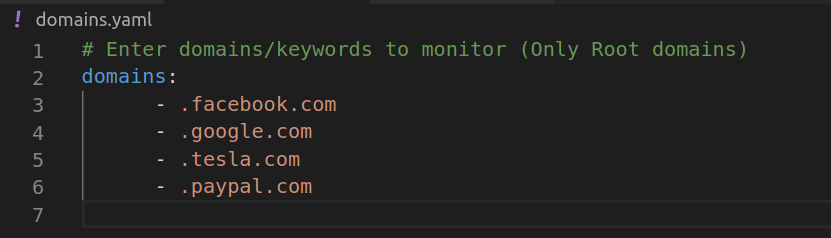
domains.yaml 注意:注意前面的点号 [ . ]

以“.facebook.com”为例,从实时 CT 日志中提取的域名将与“.facebook.com”进行比对,如果匹配,它们将被记录到我们的输出文件(found-domains.log)中。需要说明的是,这会产生一些误报,比如“test.facebook.com.test.com”、“example.facebook.company”等,但我们之后可以通过使用正则表达式来过滤掉它们。

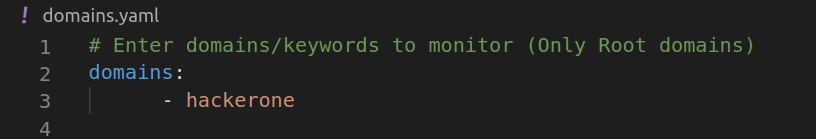
对于匹配包含特定关键字的域名/子域名:

假设你想监控并记录包含单词“hackerone”的域名/子域名,那么我们的 domains.yaml 文件将类似这样 domains.yaml 现在,所有包含单词“hackerone”的提取域名/子域名都将被匹配并记录(并且会向你发送 Slack 通知)。
好了,初始设置完成。现在安装所需的依赖并运行我们的工具

$ pip3 install -r requirements.txt

$ python3 certeagle.py
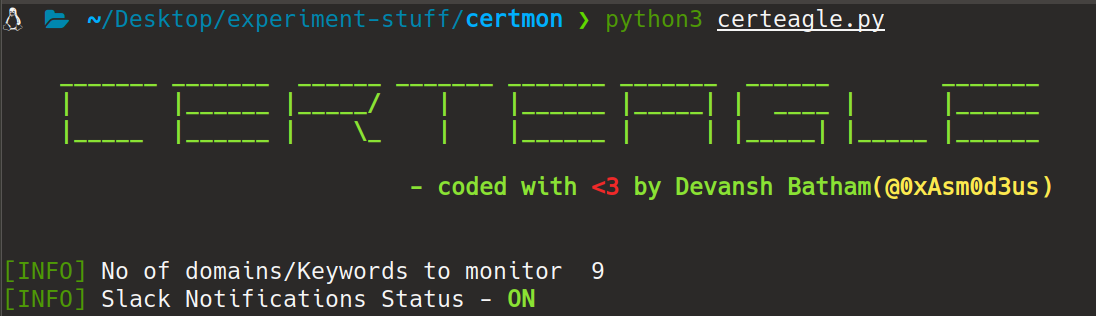
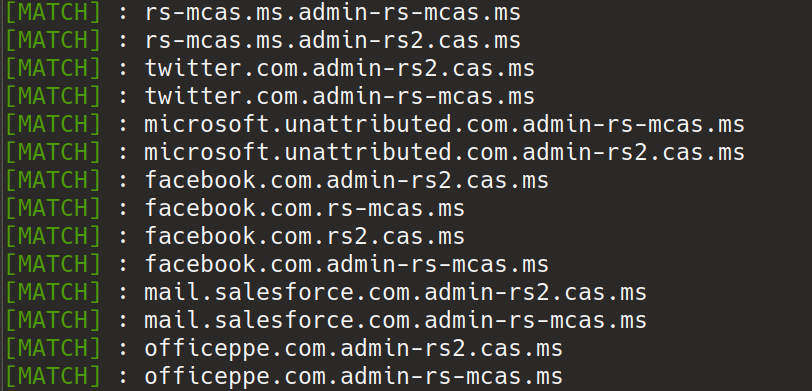
匹配的域名将如下所示:

Slack 通知将如下所示:
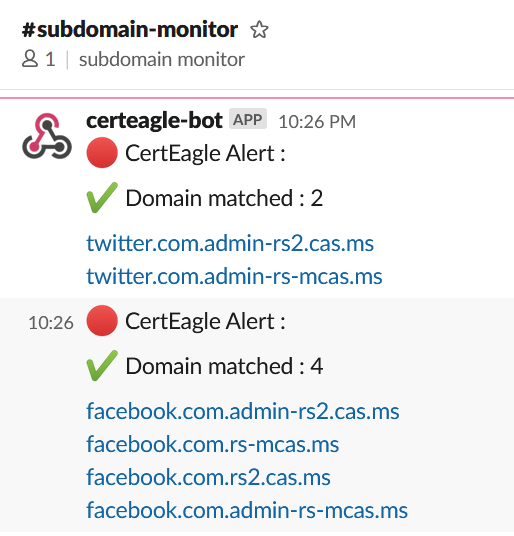
enter image description here

输出文件:

程序将持续运行,所有匹配的域名将保存在 output 目录下的 found-domains.log 文件中

严格警告:未经事先同意,请勿监控任何组织的资产

灵感来源

Sublert

Phishing Catcher

联系我

私信我:@0xAsm0d3us

想支持我的工作?

如果你觉得我的工作为你的现有知识增加了一些价值,那么你可以在这里给我买杯咖啡(谁不喜欢一杯好咖啡呢?)
name

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    357
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    317
  • 5

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    305
  • 6

    opencti

    opencti-platform/opencti

    开放式网络威胁情报平台

    275

探索所有工具

浏览我们的工具集合

查看所有工具 →







