Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Vulnerable-to-Debian-OpenSSL-bug-CVE-2008-0166 — 在存在严重漏洞 OpenSSL 0.9.8 CVE-2008-0166 的早期版本 Bitcoin Core 中搜索 BTC 币。 | Kitploit
工具/GitHubGitHub/demining/vulnerable-to-debian-openssl-bug-cve-2008-0166
漏洞分析漏洞利用密码学论文与研究学习与教育精选资源
GitHubdemining/vulnerable-to-debian-openssl-bug-cve-2008-0166

Vulnerable-to-Debian-OpenSSL-bug-CVE-2008-0166

在存在严重漏洞 OpenSSL 0.9.8 CVE-2008-0166 的早期版本 Bitcoin Core 中搜索 BTC 币。

分享
查看仓库网站
92753年前尚未审核

利用OpenSSL 0.9.8关键漏洞CVE-2008-0166搜索早期Bitcoin Core版本中的BTC硬币

在本文中,我们将创建一个利用CVE-2008-0166漏洞生成比特币地址(P2PKH)的工具。这是一个在早期Bitcoin Core软件客户端中寻找BTC硬币的研究项目。

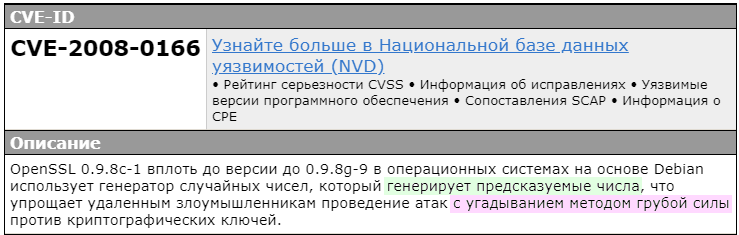
随机数生成器会生成 可预测的数CVE-2008-0166

VAIM-OpenSSL 0.9.8/1.0.0 检测到

关键漏洞版本OpenSSL 0.9.8CVE-2008-0166仅以进程ID填充。由于字节序和sizeof(long)的差异,输出依赖于架构:32位大端(例如i386),64位大端(例如amd64, ia64),32位大端(例如powerpc, sparc)。PID 0是核心,PID_MAX(32768)无法通过移植达到,因此每个架构有32767个可能的随机数流。
利用OpenSSL 0.9.8关键漏洞CVE-2008-0166搜索早期Bitcoin Core版本中的BTC硬币

Bitcoin Core软件客户端使用OpenSSL。具体来说,它使用函数«EC_KEY_generate_key()»生成比特币地址(作为密钥)来接收付款。旧版Bitcoin Core会在wallet.dat中生成并存储100个密钥。

只有在收到比特币付款时才会生成新密钥。因此,Bitcoin Core软件客户端维护一个包含100个未使用比特币密钥(地址)的池。内部随机数生成器的状态取决于在调用'EC_KEY_generate_key()'之前对库OpenSSL进行了哪些其他调用。影响RNG内部状态的挑战包括:«RAND_add(8)», «RAND_bytes(8)» 和 «RAND_bytes(32)»。

因此,研究需要查阅大量旧版比特币源代码,以找出在调用«EC_KEY_generate_key()».之前哪些调用影响了RNG的内部状态。调用路径在不同版本的Bitcoin Core软件客户端之间有所不同。

研究重点放在以下版本上:
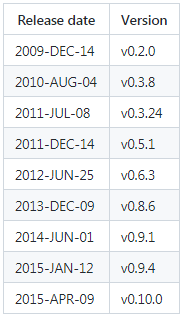
|  发布日期 |  版本 || 发布日期 | 版本 |

我们的目标是为每个版本的Bitcoin Core软件客户端、每个架构(le32/le64)、每个进程ID以及比特币地址(P2PKH)生成私钥,使用来自关键漏洞OpenSSL 0.9.8.的随机数。

最终,我们将创建一个比特币地址生成器(P2PKH),所有内容将保存到文件result.txt中。
所有内容将存储在Google Drive文件存储中所有内容将存储在Google Drive文件存储中

让OpenSSL再次变得脆弱

为此,我们将使用来自Google Colab的«Ubuntu 18.04.5 LTS»发行版
利用OpenSSL 0.9.8关键漏洞CVE-2008-0166搜索早期Bitcoin Core版本中的BTC硬币

此前我们录制了一份视频说明:«TERMINAL in Google Colab create all the conveniences for working in GITHUB»

在Terminal [TerminalGoogleColab]中打开Google Colab

运行命令:

cat /etc/lsb-release
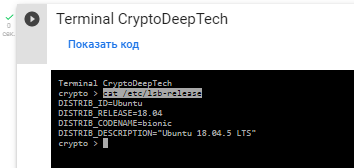
«Ubuntu 18.04.5 LTS»«Ubuntu 18.04.5 LTS»

进入«CryptoDeepTools»仓库并查看详细信息

git clone https://github.com/demining/CryptoDeepTools.git

cd CryptoDeepTools/05VulnerableOpenSSL/

ls -lh
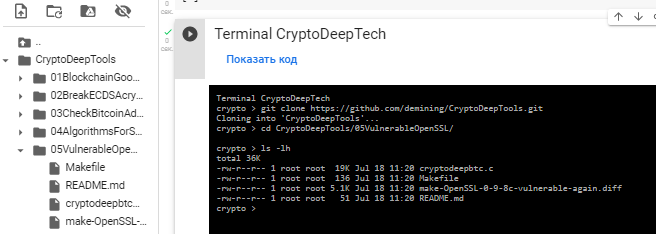
利用OpenSSL 0.9.8关键漏洞CVE-2008-0166搜索早期Bitcoin Core版本中的BTC硬币

更新并安装g++ libgmp3-dev libmpfr-dev

apt-get update

sudo apt-get install g++ -y

安装 g++安装 g++
sudo apt-get install libgmp3-dev libmpfr-dev -y
利用OpenSSL 0.9.8关键漏洞CVE-2008-0166搜索早期Bitcoin Core版本中的BTC硬币 安装包 libgmp3-dev libmpfr-dev安装包 libgmp3-dev libmpfr-dev

为了让OpenSSL像CVE-2008-0166中那样再次脆弱化
下载openssl-0.9.8c.tar.gz并修补系统文件

wget https://ftp.openssl.org/source/old/0.9.x/openssl-0.9.8c.tar.gz
利用OpenSSL 0.9.8关键漏洞CVE-2008-0166搜索早期Bitcoin Core版本中的BTC硬币 利用OpenSSL 0.9.8关键漏洞CVE-2008-0166搜索早期Bitcoin Core版本中的BTC硬币
tar xfz openssl-0.9.8c.tar.gz
利用OpenSSL 0.9.8关键漏洞CVE-2008-0166搜索早期Bitcoin Core版本中的BTC硬币
mv openssl-0.9.8c openssl-0.9.8c-vuln

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    429
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    275

探索所有工具

浏览我们的工具集合

查看所有工具 →