
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
django-DefectDojo — 开源统一漏洞管理、DevSecOps 与 ASPM | Kitploit
工具/GitHubGitHub/defectdojo/django-defectdojo
漏洞扫描器渗透测试DevSecOpsDevSecOps 分类第 17 名
GitHubdefectdojo/django-defectdojo

django-DefectDojo

开源统一漏洞管理、DevSecOps 与 ASPM

查看仓库
4.9k1.9k1341天前Kitploit 审核通过
分享
网站

DefectDojo

开源漏洞管理、DevSecOps 与 ASPM

专业版演示 · 社区版演示 · 文档 · Slack · 社区 · 网站

OWASP 旗舰项目 GitHub 发布版本 单元测试 集成测试 CII 最佳实践 订阅 YouTube 关注 Twitter

开源安全指数 - 增长最快的开源安全项目

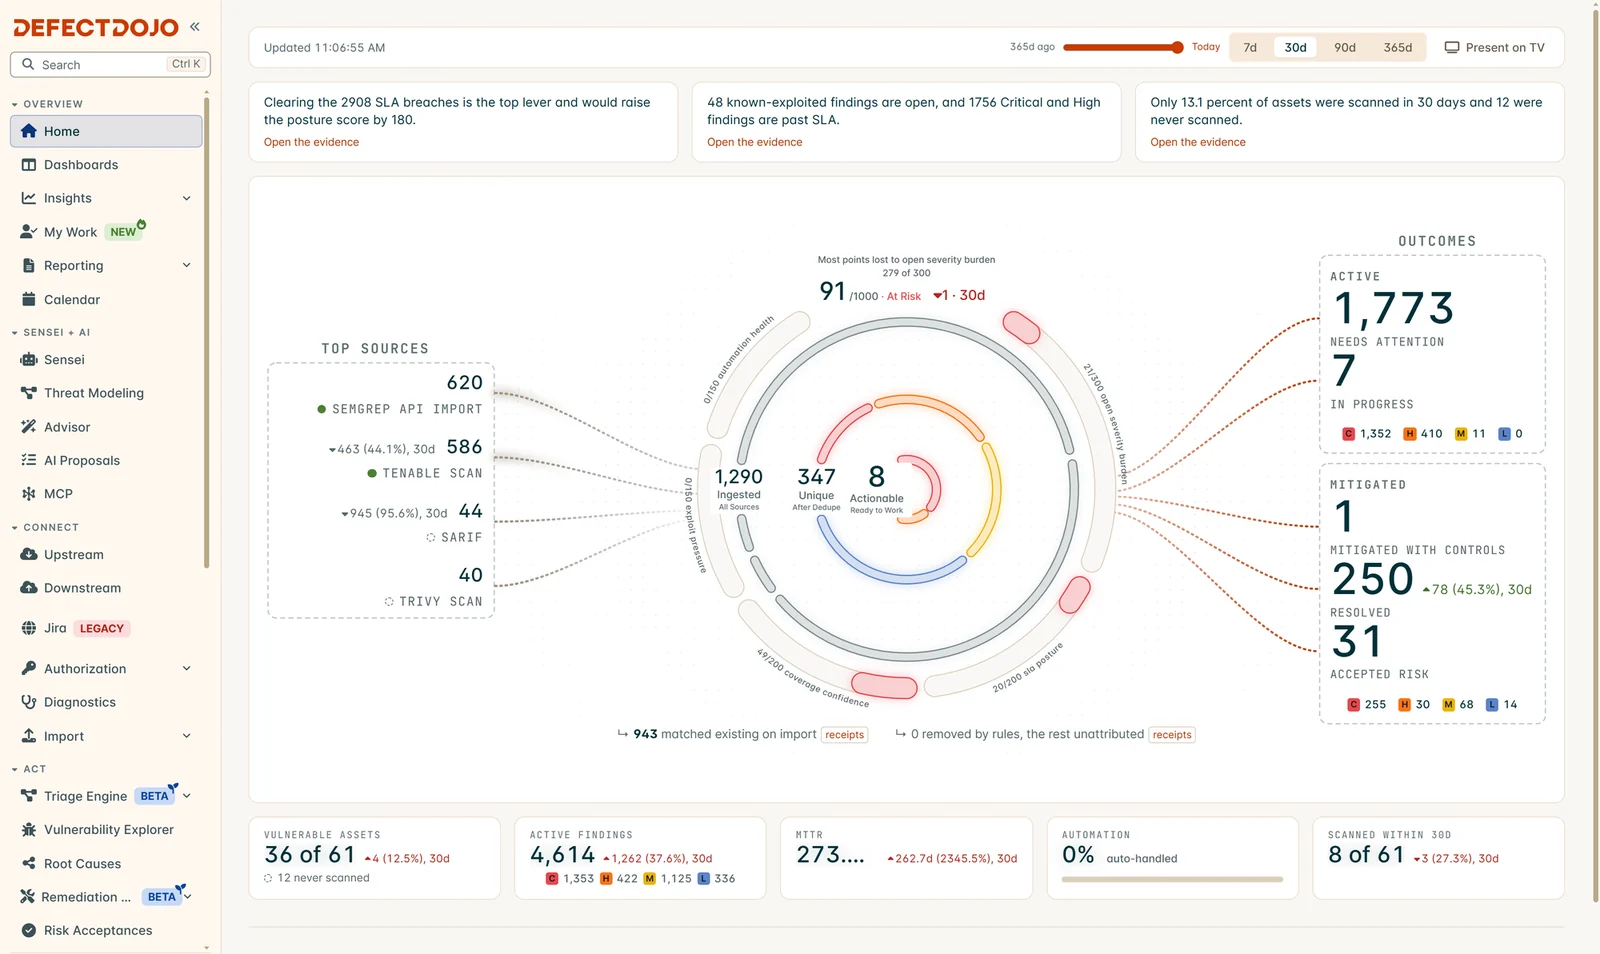
DefectDojo 专业版主页:来自每个扫描源的发现、总体风险评分和结果
DefectDojo 专业版主页。可在专业版在线演示中试用。 社区版演示位于 demo.defectdojo.org。 两者的登录信息见演示部分。

DefectDojo 是一款 DevSecOps、ASPM(应用安全态势管理)和 漏洞管理工具。DefectDojo 编排端到端的安全测试、漏洞跟踪、 去重、修复和报告。

演示

专业版:pro.demo.defectdojo.com

OWASP 社区版:demo.defectdojo.org

两个演示环境均可使用用户名 admin 和密码 1Defectdojo@demo#appsec 登录。请注意,这些演示环境是公开可访问的,并且每天都会重置。请勿在演示环境中放置敏感数据。测试 DefectDojo 的一种简单方法是上传一些示例扫描报告。

Docker Compose 快速入门

git clone https://github.com/DefectDojo/django-DefectDojo && cd django-DefectDojo && docker compose up

本快速入门指南将完成以下操作

  • 克隆仓库并切换目录
  • 启动应用程序
  • 从初始化日志中获取管理员凭据。首次初始化最多可能需要 3 分钟才能完成。

如果通过 docker compose up -d 以分离模式运行 DefectDojo,请使用以下命令从初始化日志中获取管理员凭据。请注意,初始化程序最多可能需要 3 分钟才能运行完成。

docker compose logs initializer | grep "Admin password:"
文档

  • 官方文档
  • REST API
  • 客户端 API 与封装
  • 身份验证:开源版中的本地账户。SSO(SAML、OIDC、OAuth)、LDAP 和 MFA 是 DefectDojo Pro 的功能。
  • 支持的工具
  • 如何在本地编写文档
  • 开发

支持的安装选项

  • Pro - SaaS 或自托管(通过 K8s 或 docker compose)。预约演示、联系我们的团队 或 以每月 100 美元起获取 Pro
  • OS - docker compose

社区、参与和更新

DefectDojo Slack LinkedIn Twitter Youtube

查看我们全新的社区门户,并在 Slack 上加入 DefectDojo 社区!

在 LinkedIn、YouTube 和 X 上关注 DefectDojo,获取平台更新!

贡献

在考虑或提交拉取请求__之前__,请参阅我们的贡献指南,了解贡献的详细信息和标准。

参与本项目的每个人都须遵守行为准则。

贡献者

我们对贡献者深表感激。DefectDojo 之所以有今天的形式,正是因为以下这些人的付出, 而为它做贡献也是理解网络安全这个错综复杂领域的好方法。

DefectDojo contributors

想加入他们吗?请阅读贡献指南,然后挑选一个 适合新手的议题。

Pro 版

升级到 DefectDojo Pro! Pro 超越了开源方案的自助式做法:全新的 UI、基于风险的漏洞管理、出色的可扩展性、API 连接器、ServiceNow、GitHub、GitLab、Azure DevOps、自动数据丰富、优先级排序等等!请在我们的定价页面底部查看所有差异化优势:defectdojo.com/pricing。

如需与我们的团队一起了解 Pro,请预约演示。或者,如需了解相关信息,请发送电子邮件至 [email protected]

关于我们

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    383
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    327
  • 5

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    256

探索所有工具

浏览我们的工具集合

查看所有工具 →