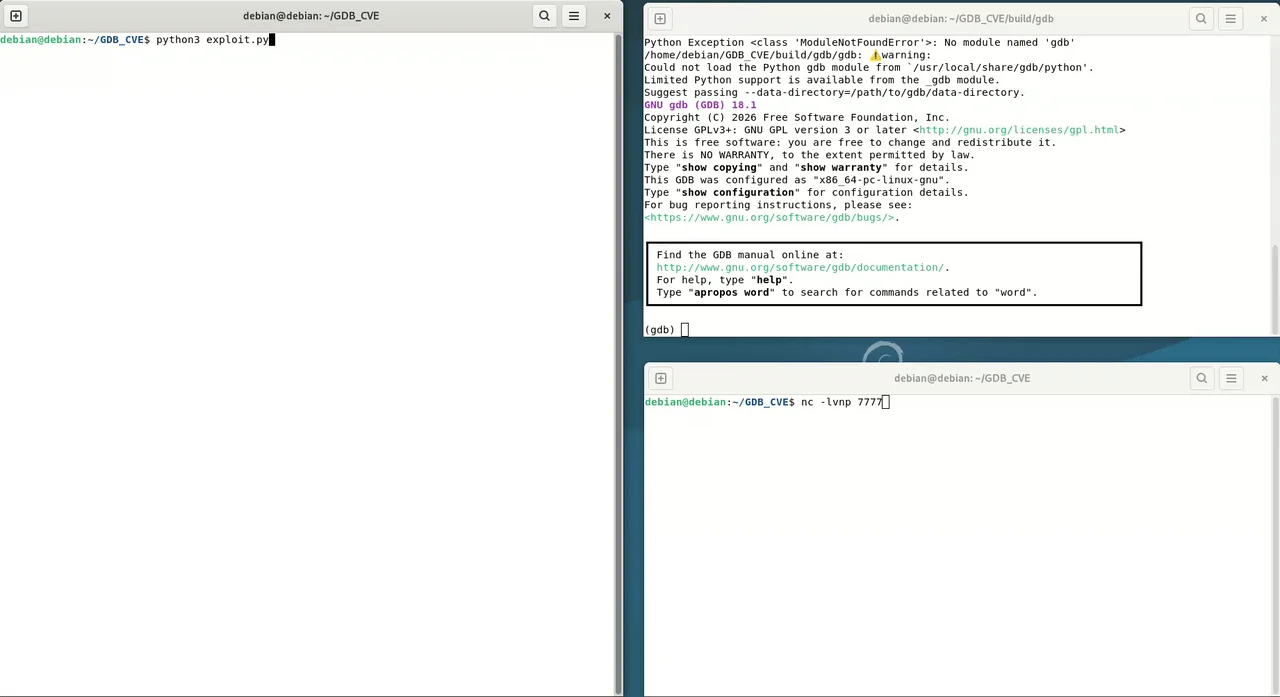
exploit.py      - 一个伪造的调试桩“服务器”,监听连接并在收到第一个 p-请求时发送恶意的 p-数据包
build.sh        - 构建脚本,在 Linux 环境中构建无保护措施的 gdb
gdb-18.1.tar.gz - build.sh 中使用的 gdb 源码
stacker.py      - 用于在覆盖指令指针之前重建恶意 p-数据包中所有栈内容的工具
stack.txt       - 从 gdb 复制的栈示例;供 stacker.py 使用
vuln.c          - gdb 中易受攻击函数的注释片段,指出该漏洞
gdb_cve.gif     - POC 运行的演示
2026-11-03,CVE-2026-121994 发布,详细描述了 GDB 在连接不受信任的远程调试服务器时存在的漏洞。此 POC 漏洞利用是在发布后不久构建的,用于演示该漏洞。虽然这是一个包含可用反向 shell 的武器化 POC,但它并未经过充分加固,这意味着它目前只能在未启用任何保护措施编译的 gdb 上运行。
为降低风险,建议不要连接不受信任的远程 gdb 调试桩 / 服务器。
https://bugzilla.redhat.com/show_bug.cgi?id=2565676
https://shell-storm.org/shellcode/files/shellcode-857.html
https://github.com/pyocd/pyocd
https://sourceware.org/gdb/current/onlinedocs/gdb.html/Remote-Protocol.html
https://ftp.gnu.org/gnu/gdb/
https://developers.redhat.com/blog/2015/04/28/remote-debugging-with-gdb
进行了多次 Google 搜索,以解决诸如如何构建无保护措施的 gdb 等简单问题。