作者: Abishek M A(@cyberaeonic)— InCTF 2026 全国总决赛资格赛 • CCNA • 攻防安全工程
本仓库包含经过脱敏处理的漏洞验证方法、差分认证边界探测以及自动化运行时加固套件,均在安全研究与实验室验证过程中开发。
CVE-2026-23813)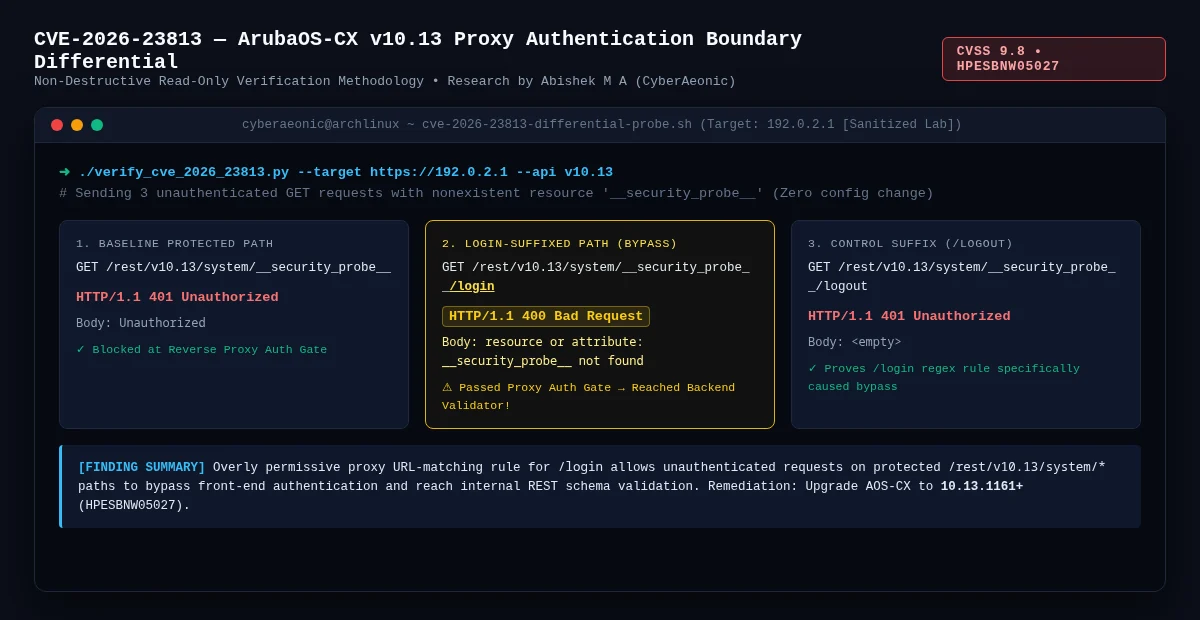
开发了一套100% 只读、非破坏性的差分 HTTP 探测方法,用于在 HPE ArubaOS-CX(v10.13) 网络设备上验证与 CVE-2026-23813(CVSS 9.8,安全公告 HPESBNW05027)一致的反向代理认证边界绕过问题。
该技术不在生产基础设施上执行破坏性配置更改或密码重置载荷,而是通过三条差分路径使用一个故意不存在的资源(__security_probe__),以证明前端代理正则规则是否允许带 /login 后缀的请求通过认证网关:
| 探测类型 | 未认证 HTTP 请求 | 状态码 | 响应体 | 边界解读 |
|---|---|---|---|---|
| 1. 基线受保护 | GET /rest/v10.13/system/__security_probe__ | 401 | Unauthorized | 在反向代理认证网关处被拦截 |
| 2. 后缀绕过 | GET /rest/v10.13/system/__security_probe__/login | 400 | resource or attribute: __security_probe__ not found | 绕过代理认证网关 → 到达后端模式验证器 |
| 3. 对照后缀 | GET /rest/v10.13/system/__security_probe__/logout | 401 | <empty> | 在代理网关处被拦截(确认 /login 后缀的特异性) |
aruba-cve-2026-23813/ 中的产物aruba-authentication-finding.md)reproduction-and-methodology.md)auth-boundary-evidence.json)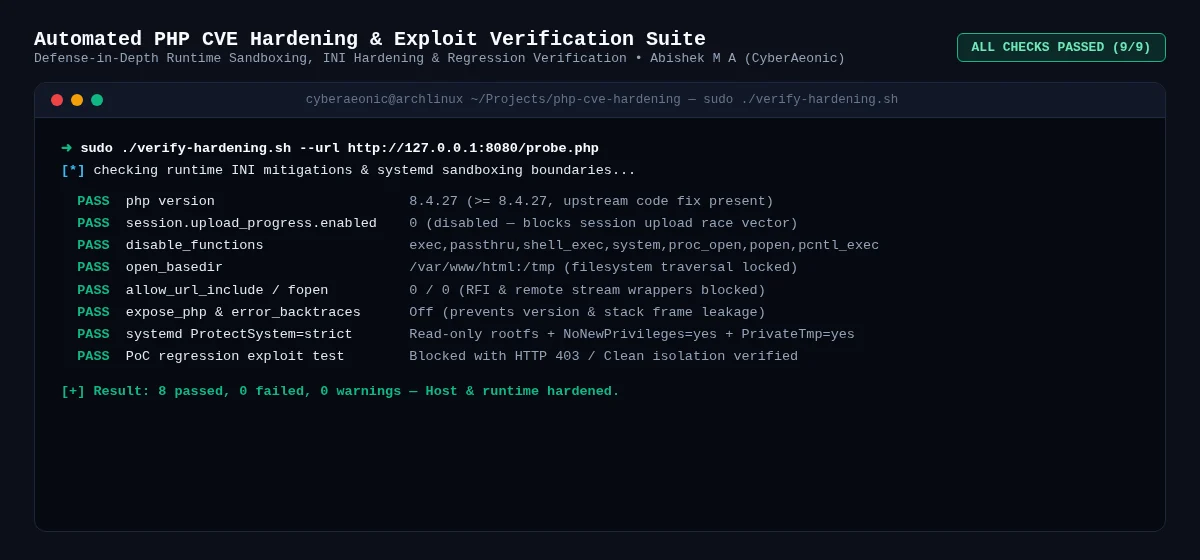
一套端到端的纵深防御加固、沙箱化与回归验证套件,旨在缓解生产 Linux 服务器上的关键 PHP/CGI 及会话上传竞态漏洞(CVE-2026-109618 / CVE-2026-109619 类缓解措施)。
php-cve-hardening/ 中的关键能力apply-hardening.sh: 自动化 php.ini 锁定(session.upload_progress.enabled=0、disable_functions、open_basedir、allow_url_include=0、expose_php=Off),并应用严格的 systemd 服务沙箱(ProtectSystem=strict、NoNewPrivileges=yes、PrivateTmp=yes)。verify-hardening.sh: 双模式验证引擎(本地主机检查 + 远程 --url 探测检查),以 JSON 输出报告所有缓解控制项的 PASS/FAIL 状态。update-php.sh 与 rollback.sh: 用于零停机事件响应的安全升级与原子化配置回滚脚本。@cyberaeonic 的相关安全工具github.com/cyberaeonic/Reaper): 高并发 Go 仓库暴露与密钥情报平台,具备香农熵评分和 worker 池。github.com/cyberaeonic/reaper-agent): 隐私保护型 AI 密钥修复器,可在内存中掩蔽凭据并自动发起 GitHub 修复 PR。github.com/cyberaeonic/vocal.sh): 实时 Linux /var/log/auth.log SSH 暴力破解检测器,以及 <130ms 的听觉 SOC 告警守护进程。








