
借助此自动化脚本,你将永远不会错过最新发布的CVE。这个PowerShell脚本的作用是在系统启动时运行Microsoft Edge,导航到两个URL,并将浏览器设置为全屏模式。
作为道德黑客,跟踪最新发布的CVE至关重要,这样才能全面了解互联网上出现的新威胁或漏洞。实际上,这是我们日常工作中的常规任务。那么,为什么不将打开浏览器并检查新CVE的整个过程自动化呢?该工具的目的就是通过PowerShell脚本来自动化这个流程。
在众多发布新CVE的在线来源中,我选择了以下两个URL,并将其集成到脚本中。
| URLs |
|---|
| https://cvetrends.com/ |
| https://cve.circl.lu/ |
 如果你想将这些URL更换为自己想要的地址,只需用编辑器打开cve.ps1文件,修改其中的URL即可!另外,你还可以在文件中添加更多URL。
下载压缩包并解压到系统中
如果你尚未绕过系统中的脚本执行策略,请使用命令 "Set-ExecutionPolicy -ExecutionPolicy Bypass" 进行操作
[注意:需要以管理员身份运行]
.\CVE_Track.ps1
另外,请注意,通过运行命令 .\undo.ps1,可以轻松撤销对系统所做的更改。
初次运行脚本时,它将在以下目录中创建一个 *.bat 文件(CVE_Track.bat),从而实现我们所需的自动化过程:
C:\Users\<UserName>\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\。
此外,文件 "cv.ps1" 会被复制到目录 C:\Users\<UserName>\ 中,并在每次系统启动时执行。
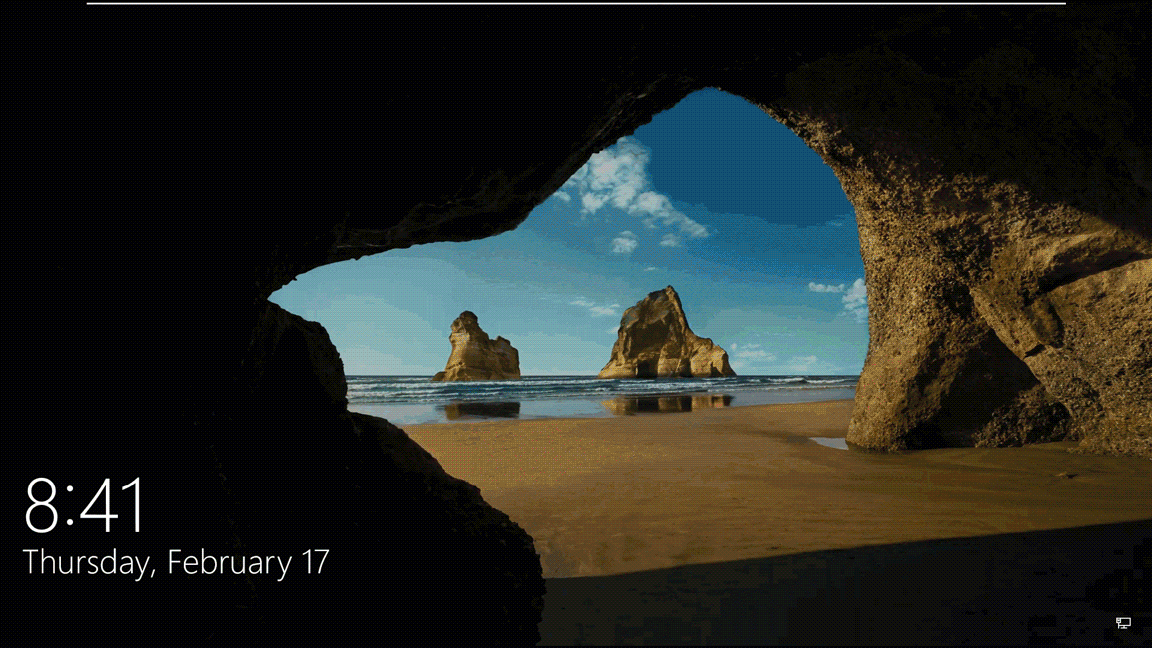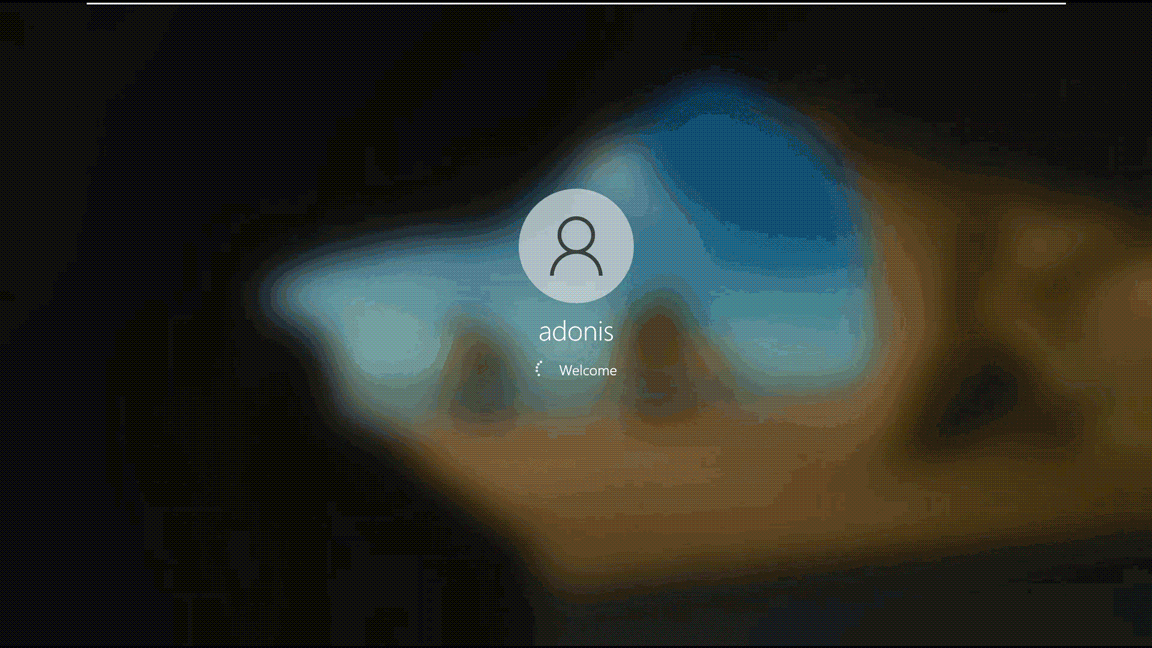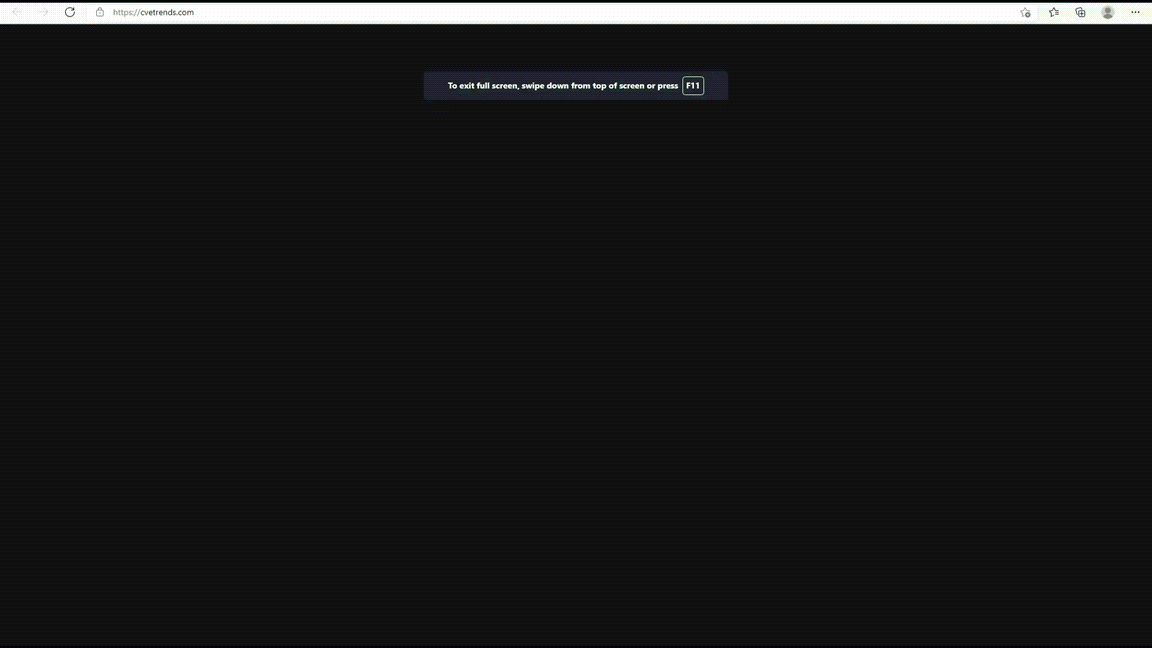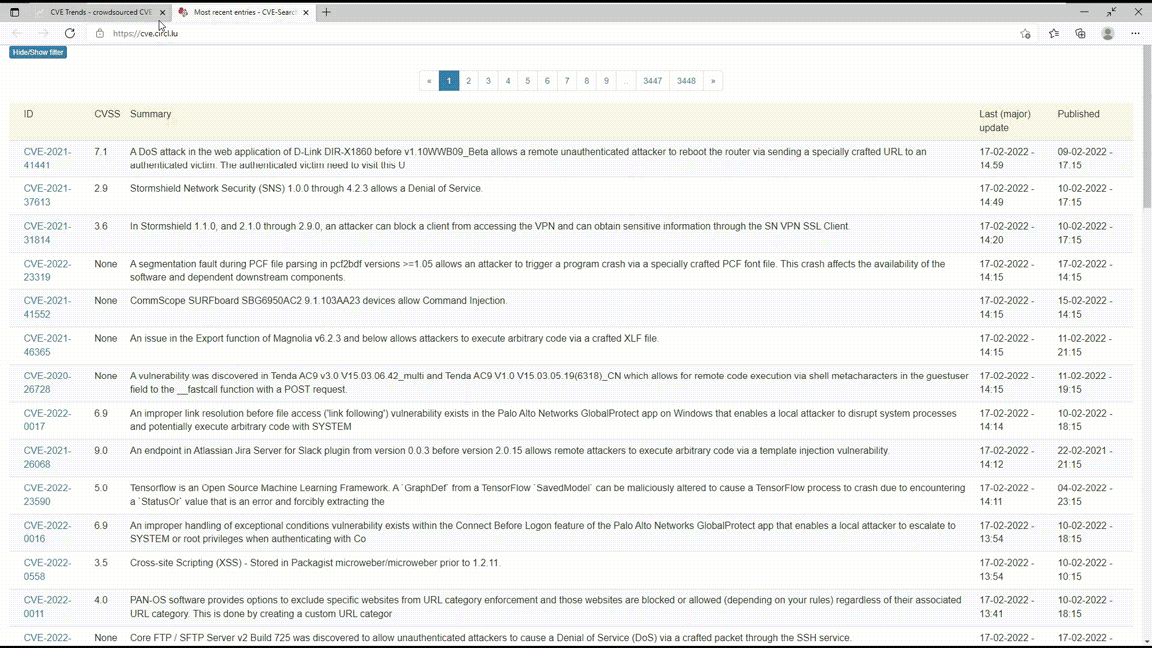
运行脚本后,重启系统并登录时,效果如下所示。