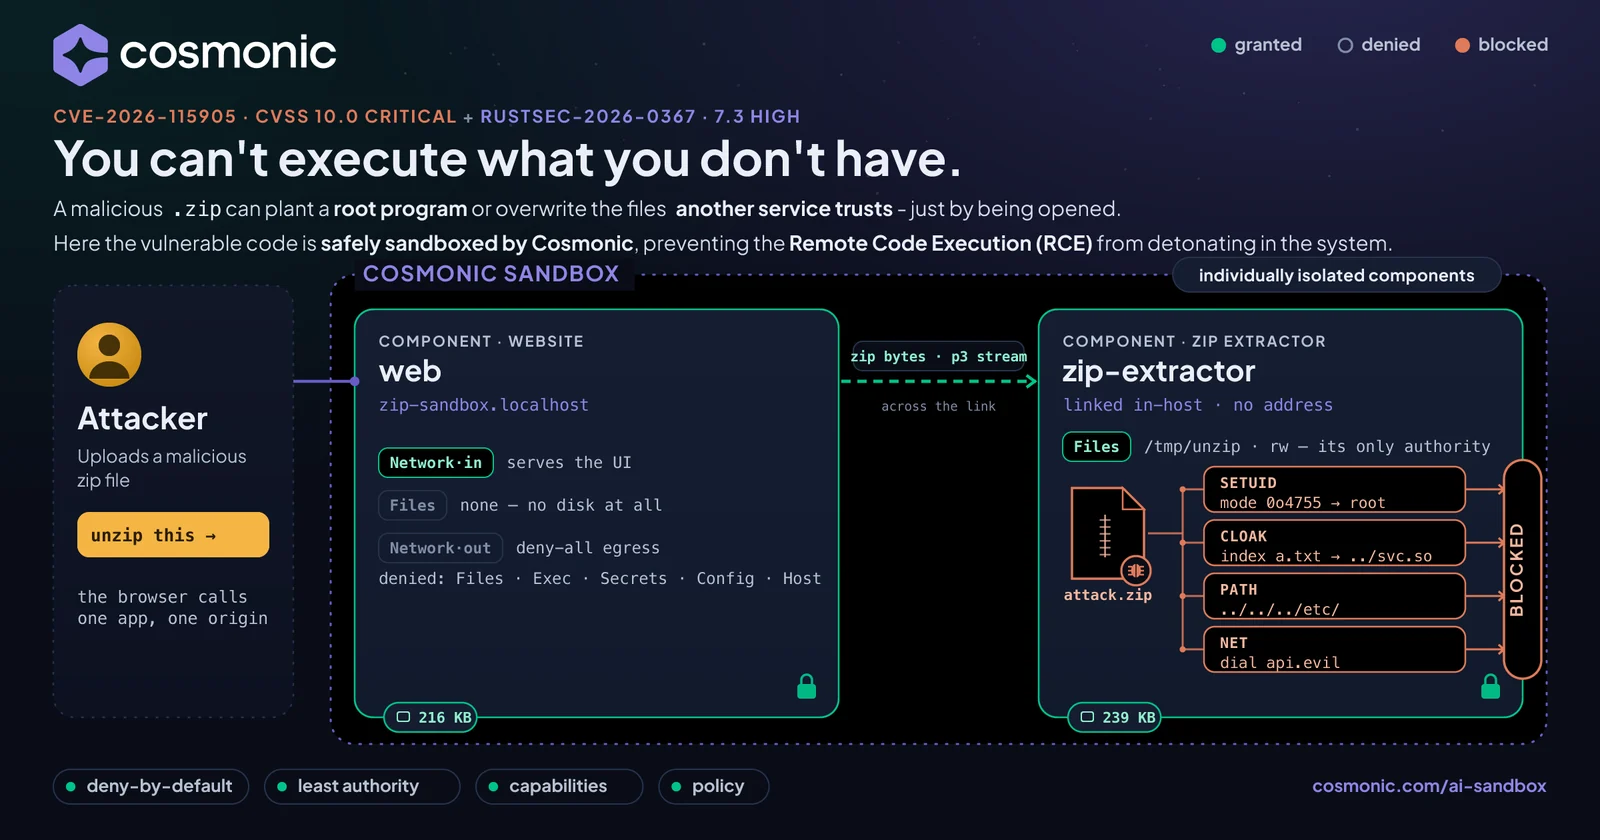
在线演示:同一个存在漏洞的 Rust zip crate(RUSTSEC-2026-0367 setuid + CVE-2026-115905 zip 隐蔽)被默认拒绝的 Cosmonic WebAssembly 沙箱所隔离。

在 Cosmonic 博客上阅读完整故事: 用沙箱阻止远程代码执行
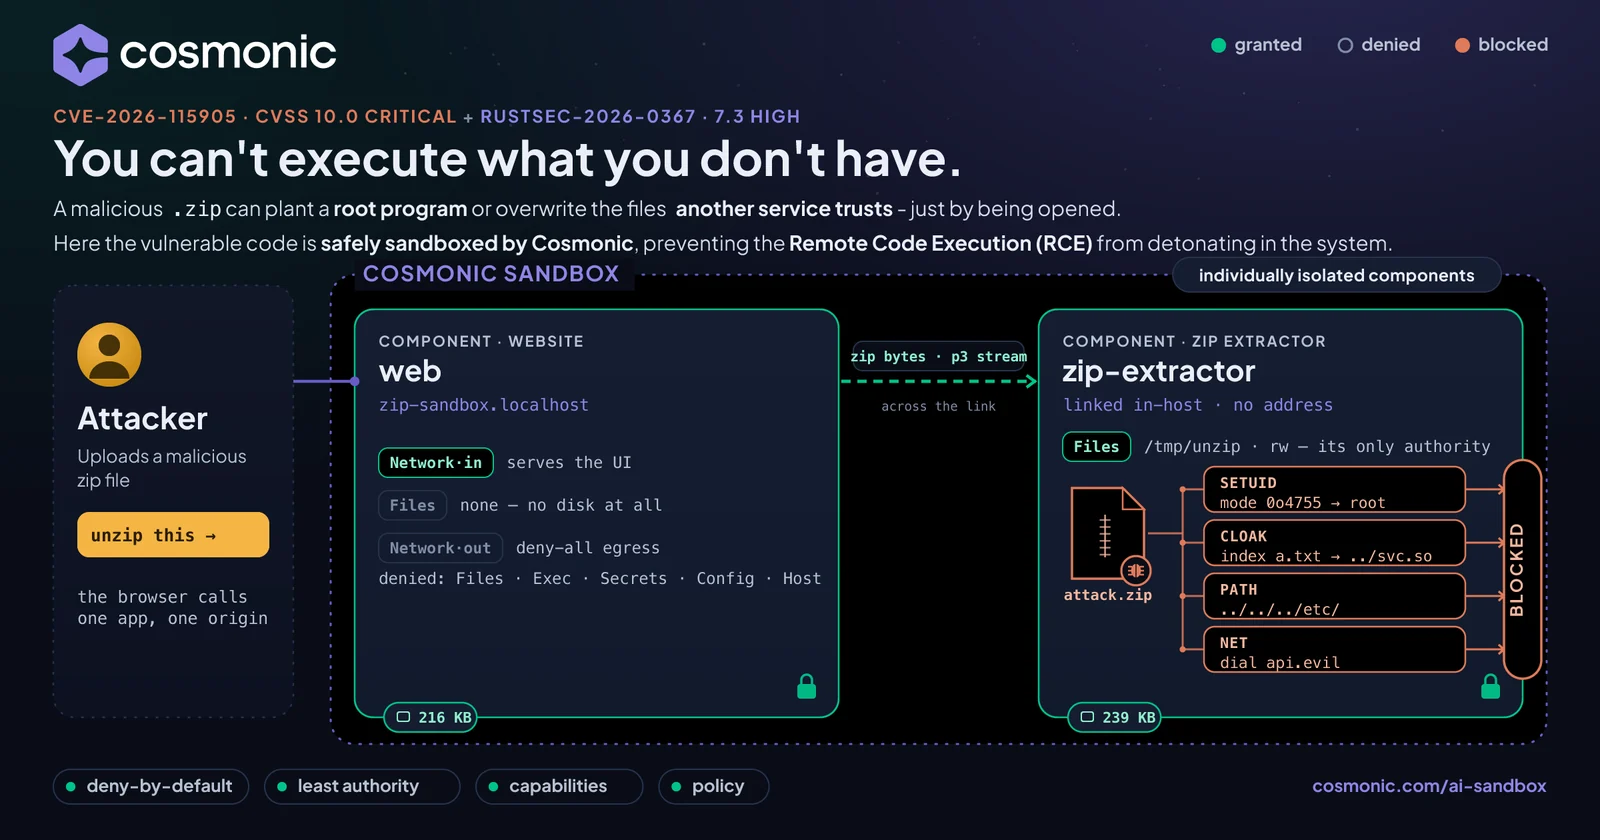
Rust 的 zip crate 在相隔九天的时间里发布了两个严重漏洞,其中一个的 CVSS 评分为 10.0。
这个仓库在一个默认拒绝的
Cosmonic 沙箱中运行那段完全相同的、未打补丁的漏洞代码,并让你向它发送真实构造的归档文件。每一次
攻击都会运行。但它们什么都做不了。
逐步操作: 沙箱化 zip 解压器(文档演练)
你没有的东西就无法执行。 沙箱不需要识别攻击。它 从一无所有开始,只把代码交给你授予的能力:在这里,只有一个临时文件夹 且没有网络。参见安全代理平台的原则。
演示页面为每个场景设置了一个红色按钮。每个按钮都会把一个真实构造的归档文件流式传入沙箱; 没有任何内容被打补丁。
| 按钮 | 漏洞 | 构造的归档文件做了什么 | 在沙箱中 |
|---|---|---|---|
| Bug 1:setuid 位 | RUSTSEC-2026-0367 · setuid · CVSS 7.3 | 三个条目带有 setuid、setgid 和 sticky 位。在 Unix 解压器上,它们会让一个被丢弃的文件获得 root 级别的权限。 | 三个位都到达了报告;零个被应用。 |
| Bug 2:zip slip | CWE-22 / CWE-59 · 通过符号链接的 zip slip | 三个符号链接条目指向文件夹外的已知路径:/etc/cron.d、/root/.ssh/authorized_keys 和 /tmp。zip 8.6.0 拒绝 ../ 名称,但在 Unix 上,它的 extract() 会不加检查地植入这些链接。 | 三个都落为保存目标文本的普通文件;不存在任何链接。 |
| Bug 3:zip 伪装 | CVE-2026-115905 · zip 伪装 · CVSS 10.0 | 中央目录显示一个扫描器 release-notes.txt;本地头部告诉 crate 的流式解压器写入 home/you/.ssh/authorized_keys。 | 伪装的写入被接受,但落在 /tmp/unzip 内,一个一次性文件夹。 |
| 运行所有攻击 | 三者同时 | 一个携带上述所有攻击的归档文件。 | 以上所有,被一起遏制。 |
如果你在搜索其他 ID:RUSTSEC-2026-0367 是 GHSA-vv5m-jxxh-4627(CWE-732),而 CVE-2026-115905 是 GHSA-m665-v7pm-7grj(CWE-436)。
两个公告都影响 zip 8.6.0,这里有意使用的版本。在你自己的代码中,升级到
zip 9.0.5,它修复了这两个问题。
安装 Cosmonic Desktop。 它在 macOS、Windows 和 Linux 上以
沙箱化工作负载的形式运行 WebAssembly 组件,并监听 127.0.0.1:8200。
应用清单。 deploy/zip-sandbox.workload.yaml
通过 ghcr 上的摘要固定两个组件,因此无需构建。最简单的途径是让一个 AI
助手连接到 Desktop 的 MCP 服务器
(连接编码代理):
“将
deploy/zip-sandbox.workload.yaml应用到 Cosmonic Desktop,然后显示其状态。”
或者将清单复制到 Desktop 状态目录下的 workloads/default/zip-sandbox.yaml
(cosmonicd paths 会打印它)。
打开 http://zip-sandbox.localhost:8200/ 并按下红色按钮,每个 场景一个,或者上传你自己的 zip。
一个坑。 解压器需要它的
/tmp/unzip卷。Desktop 的快速部署路径 (cosmonic dev、发布草稿、粘贴图片链接)仅从镜像构建规范并丢弃volumes部分,然后解压器会回答"sandbox unavailable"。请按原样应用清单。
每个场景都有 API 模式和可下载的归档文件,因此你可以检查原始字节:
| 场景 | 运行方式 | 下载归档文件 |
|---|---|---|
| Bug 1:setuid 位 | /run?mode=suid(默认) | /suid.zip |
| Bug 2:zip slip | /run?mode=slip | /slip.zip |
| Bug 3:zip cloaking | /run?mode=cloak | /cloak.zip |
| 运行所有攻击 | /run?mode=all | /all.zip |
B=http://127.0.0.1:8200
curl -s -H 'Host: zip-sandbox.localhost' "$B/run?mode=all" | python3 -m json.tool

# or upload your own zip
curl -s -H 'Host: zip-sandbox.localhost' -H 'content-type: application/zip' \
     --data-binary @your.zip "$B/run" | python3 -m json.tool
一段受控的 mode=all 运行报告如下:
MITIGATED: 3 privileged (setuid/setgid/sticky) entries in the archive, 0 applied;
3 zip-slip symlinks neutralized; 1 cloaked entry (CVE-2026-115905) honored but confined.
Everything stayed inside /tmp/unzip.
native-demo/ 是一个小型 CLI,它直接在 macOS 或 Linux 上运行同一个存在漏洞的 crate,且不使用沙箱,因此你可以先观察攻击成功的过程。它需要 Rust 工具链。
cd native-demo
cargo run              # bug 1 (the setuid bit survives) and bug 3 (the cloaked path is written)
cargo run -- cloak     # bug 3 only
Bug 1 以 VULNERABLE: 1 file(s) kept a SUID/SGID/sticky bit after extraction 结束,而在提取出的文件上,ls -l 显示为 -rwsr-xr-x。Bug 3 显示扫描器看到的是 release-notes.txt,而流式提取器写入的是 config/app.conf。相同的代码,相同类型的归档文件;唯一的区别在于代码被传入的内容。
一个工作负载,两个 WebAssembly 组件,各自拥有独立的沙箱和独立的授权。web 通过宿主机内一条活跃的 stream<u8> 将上传的归档文件流式传输到 extractor;浏览器始终只与 web 通信。
| 组件 | 文件系统 | 网络 | HTTP | 职责 |
|---|---|---|---|---|
web | 无 | 无出站 | 提供 wasi:http/handler | UI 与上传;从不存储归档文件 |
extractor | 仅 /tmp/unzip(临时) | 无出站 | 无,仅可通过该链路访问 | 解压,使用存在漏洞的 crate |
这些授权就是全部的缓解措施:
wasm32-wasip2,这不是一个 Unix 目标,因此该 crate 的 #[cfg(unix)] 权限代码被编译排除。该位会到达,报告也会显示它;但没有任何东西能应用它。/tmp/unzip 本来就是沙箱内唯一存在的路径。allowedHosts: []。这些精心构造的归档文件并非武器化:其内容是无害的文本。只有权限位和条目名称具有恶意,并且从不执行任何真正的权限提升。
同一份清单在 Kubernetes 上配合 Cosmonic Control 可原样运行,你可以在那里通过准入策略强制执行这些授权。参见保护集群。
快速开始会从 ghcr 拉取预构建镜像(ghcr.io/cosmonic-labs/demo-zip-rce-sandbox/web 和 .../extractor)。要重新构建:
cd cosmonic-app/web       && cargo build --target wasm32-wasip2 --release
cd ../extractor           && cargo build --target wasm32-wasip2 --release
# publish (bump the tag, then update the digest in deploy/zip-sandbox.workload.yaml)
wash oci push ghcr.io/cosmonic-labs/demo-zip-rce-sandbox/web:<tag> \
  cosmonic-app/web/target/wasm32-wasip2/release/zip_sandbox_web.wasm
Cosmonic Desktop 的 Preflight 检查会为你安装 rustc、wasm32-wasip2 目标和 wash。
.
├── deploy/zip-sandbox.workload.yaml   one workload, two components (ghcr images, pinned by digest)
├── cosmonic-app/
│   ├── wit/                           cosmonic:zip-demo/extraction, the stream link
│   ├── web/                           UI component: crafts and streams the archives
│   └── extractor/                     unzip component: the vulnerable crate, one folder, no network
├── native-demo/                       CLI that runs the same bugs with no sandbox (macOS, Linux)
└── docs/images/                       hero image
选择 agent 沙箱 · 默认拒绝 · 最小权限 · 以能力取代环境权限
有疑问,或遇到此处失效的情况?请在 wasmCloud Slack 中找到我们。