



针对 CVE-2026-102257:SonicWall SMA1000(6210、7210、8200v)AMC 归档路径遍历 的离线、仅基于版本的分类排查。该检查器将操作员提供的构建字符串与厂商的受影响及已修复构建表进行比对,并输出 JSON、CSV 或不含脚本的 HTML。
它从不联系目标、探测设备或发送漏洞利用载荷。缺失、带限定条件、自定义、相互冲突以及未覆盖的证据一律保持为 unknown。
exploitability 始终为 not_tested。 该检查器没有网络模式,不运行任何应用程序代码,也不发送漏洞利用载荷。不声称进行任何已部署目标评估。unknown。authenticated_archive_handling 观察项(清单字段或 --authenticated-archive-handling true|false|unknown)记录操作员提供的已认证 AMC 归档处理情况。它从不改变版本评估,也不构成可达性或有效配置的证明。--version 值、JSON 清单或 CSV 列表。该检查器没有 URL 或网络输入。# Assess one reported build (prints JSON; exits 1 because this build is potentially affected)
python sonicwall_sma1000_cve_2026_102257_check.py --version 12.4.3-03526
# Assess the synthetic inventory and write a standalone HTML report
python sonicwall_sma1000_cve_2026_102257_check.py --inventory examples/inventory.example.json --format html --output report.html
# Show all options and exit statuses
python sonicwall_sma1000_cve_2026_102257_check.py --help
# Run the local-only test suite
python -m unittest -v
合成清单刻意包含发现项和未知项,因此其示例命令会以退出码 1 结束。请将真实清单、报告和目标保留在版本控制之外。
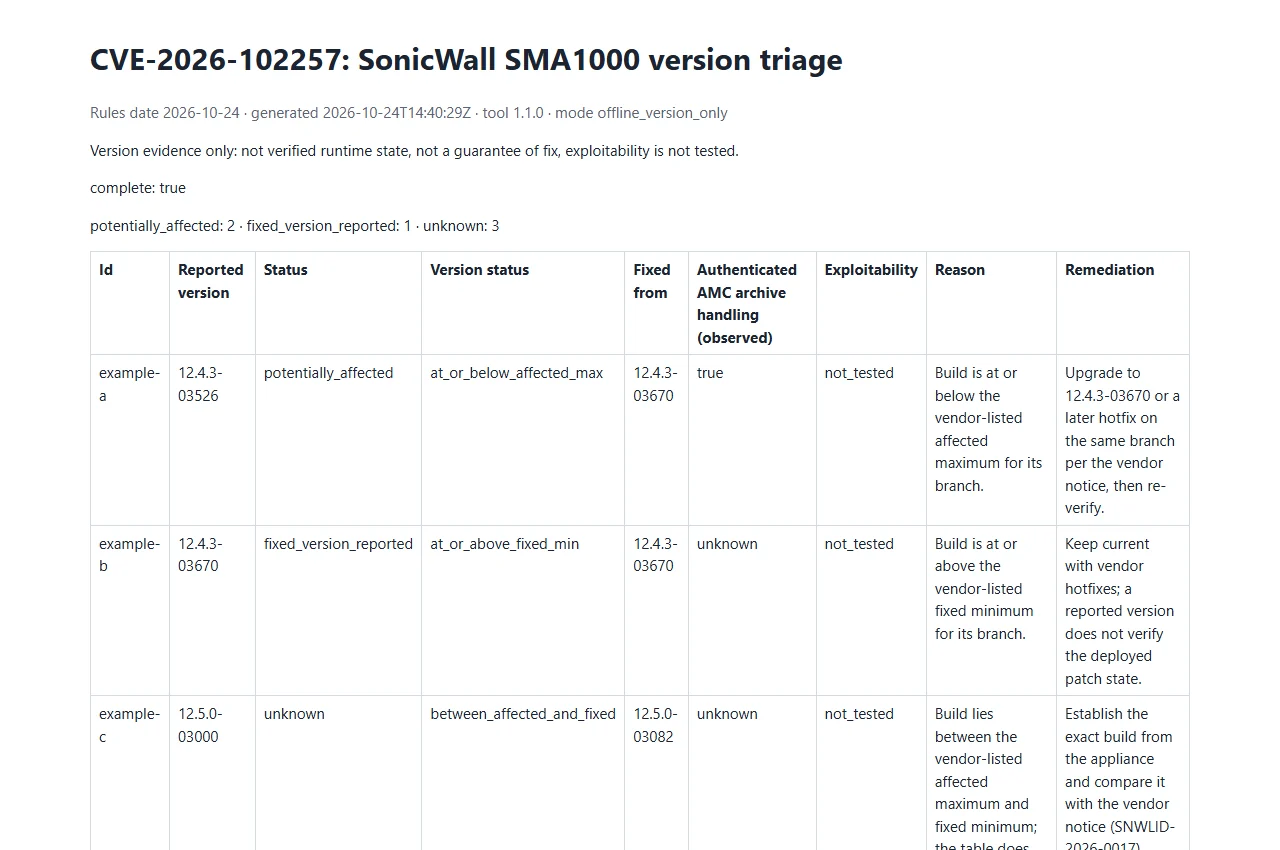
打开合成示例报告。仅为示例数据;这不是实时评估。
规则日期 2026-10-24,来自 SonicWall 产品公告 SNWLID-2026-0017。
| 分支 | 受影响至 | 修复自 |
|---|---|---|
| 12.4.3 | 12.4.3-03526 | 12.4.3-03670 |
| 12.5.0 | 12.5.0-02952 | 12.5.0-03082 |
12.4.3-9999999 为 fixed_version_reported,而未补零的 12.4.3-3526 会被读取为构建号 3526(1 到 8 位数字;前导零可选)。unknown。unknown。unknown。至少提供 --version、--inventory 或 --csv-list 之一;无任何输入时,检查器以退出码 2 结束。各来源可以组合使用,标记为可重复的选项可以多次给出。
| 选项 | 用途 |
|---|---|
--version BUILD | 要评估的报告构建版本(可重复)。严格格式为 <major>.<minor>.<patch>-<build>,例如 12.4.3-03526。不得有前导 v、预发布标识或厂商后缀。 |
--branch BRANCH | 可选的分支交叉校验,例如 12.4.3。适用于 --version 值。与构建版本不一致的分支会得到 unknown。 |
--model MODEL | 可选的型号:6210、7210 或 8200v。适用于 --version 值。未覆盖的型号会得到 unknown。 |
--authenticated-archive-handling true|false|unknown | 仅为操作员观察项(默认 unknown)。适用于 --version 值;绝不会改变 version_status。 |
--inventory FILE | JSON 清单,可以是对象或数组(可重复)。 |
--csv-list FILE | 包含 version 表头的 CSV 列表(可重复)。 |
--format json|csv|html | 报告格式。默认 json。 |
--output FILE | 将报告写入文件而非 stdout。拒绝覆盖已存在的文件。 |
--force | 允许 --output 替换已存在的文件。 |
--strict | 将 unknown 结果计为发现项,用于退出状态。 |
schema_version: 1,并且可以包含 id(或其 label 别名)、version、version_candidates(字符串列表)、branch、model、authenticated_archive_handling(布尔值或 null)以及 custom_build(布尔值)。类型错误或 schema 版本错误属于操作性错误。version;可选列为 id、branch、model、authenticated_archive_handling、custom_build 和 version_candidates(以分号分隔)。缺少版本时记为 unknown。true、false 和 null,或不区分大小写的字符串 true、yes、1、false、no、0、unknown 和空值。其他任何内容都属于操作性错误。version_candidates 中与 version 不同的值会产生 conflicting_versions;custom_build: true 会产生 custom_build。两者均为 unknown。unknown)。--force 也不行;请选择新的输出路径。完整的清单 schema、CSV 规则和边界限制见参考文档。
--format json(默认)、csv 和 html 均由相同的评估结果渲染生成。
每个结果都包含 status、version_status、fixed_version、precondition_observations.authenticated_archive_handling、exploitability(始终为 not_tested)、reason、remediation、evidence_type(vendor_product_notice_version_table)、evidence_confidence 和 source_url。对于已分类的构建,evidence_confidence 为 reported_version_unverified;对于未知构建,则为 insufficient。报告还会添加 schema_version、rules_date、sources、notice、complete 以及按状态统计的 summary。
status | 含义 |
|---|---|
potentially_affected | 等于或低于所列分支的受影响最大值。不确认可利用性。 |
fixed_version_reported | 等于或高于所列的修复最低版本。不保证补丁状态。 |
unknown | 其他所有情况。永远不安全。 |
version_status 用于解释分类结果:at_or_below_affected_max、at_or_above_fixed_min、between_affected_and_fixed、branch_not_covered、version_not_disclosed、malformed_version、conflicting_versions、custom_build、product_not_covered、branch_mismatch 和 malformed_branch。不会输出 unsupported_runtime,因为厂商公告未声明任何生命周期规则。
remediation 是为每个结果计算出的下一步操作:对于受影响的构建,在同一分支上升级;对于未知构建,确定确切的构建版本;对于已报告修复的构建,保持与厂商热修复同步。它并不证明已部署修复。
=、+、-、@、制表符、CR 或 LF 开头(包括前导空白之后)的单元格会加上 ' 前缀,NUL 字符在写入任何报告之前会被拒绝。record_type=result 行是资产观测记录。如果没有资产完成,则用一行 record_type=summary 保留完整性、schema、规则日期、CVE 和 not_tested,而不虚构发现,因此使用方必须区分摘要行与资产行。CSV 还携带 rules_date 和 cve。tool、tool_version、generated_at(UTC 报告生成时间)、mode(offline_version_only)、notice 和 precondition_note 列追加在现有 KEV 字段之后,不重排前面的列,出现在每个结果行和空摘要行上。参考文档是报告契约。
| 代码 | 含义 |
|---|---|
0 | 已完成,且没有 potentially_affected 结果。未知结果不算干净结果。 |
1 | 已完成,且至少有一个 potentially_affected 结果,或在 --strict 下存在任何 unknown 结果。 |
2 | 操作或用法错误:输入错误、文件不可读、拒绝覆盖,或文本无法编码为 UTF-8。 |
130 | 已中断。已完成的结果在可能的情况下以 complete: false 写入。 |
操作失败(退出码 2)不是评估结果;失败的运行不能说明任何构建的情况。