




针对 CVE-2026-56847:Node.js 权限模型 trace-log 文件系统绕过 的离线版本证据检查器。
你提供运行时报告的 Node.js 版本。检查器会将这些版本与上游修复版本进行比较,并写出 CSV、JSON 或 HTML 报告。它属于分诊证据,并非对任何已部署系统的评估。
本仓库仅涵盖 CVE-2026-56847。它将操作员报告的运行时版本与带日期的规则快照中的修复版本进行比较。
该检查器从不联系网站、执行 Node.js 或项目代码,也不发送漏洞利用载荷。未实现任何网络模式。它不会扫描当前机器,公开 URL 也不等同于资产清单。运行它不构成任何授权:仅评估你有权评估的运行时。
每个结果都带有 exploitability: not_tested。隐藏版本、自定义构建、相互冲突的证据以及未覆盖的发布线仍为 unknown。
node_cve_2026_56847_check.py 可单独复制使用。python node_cve_2026_56847_check.py --version 22.23.2 --format json
python node_cve_2026_56847_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_56847_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_56847_check.py --help
python -m unittest -v
默认格式为 CSV,写入 stdout。--version 可重复使用,每个值描述一个独立的运行时。除非显式指定 --force,否则现有报告文件会受到保护。
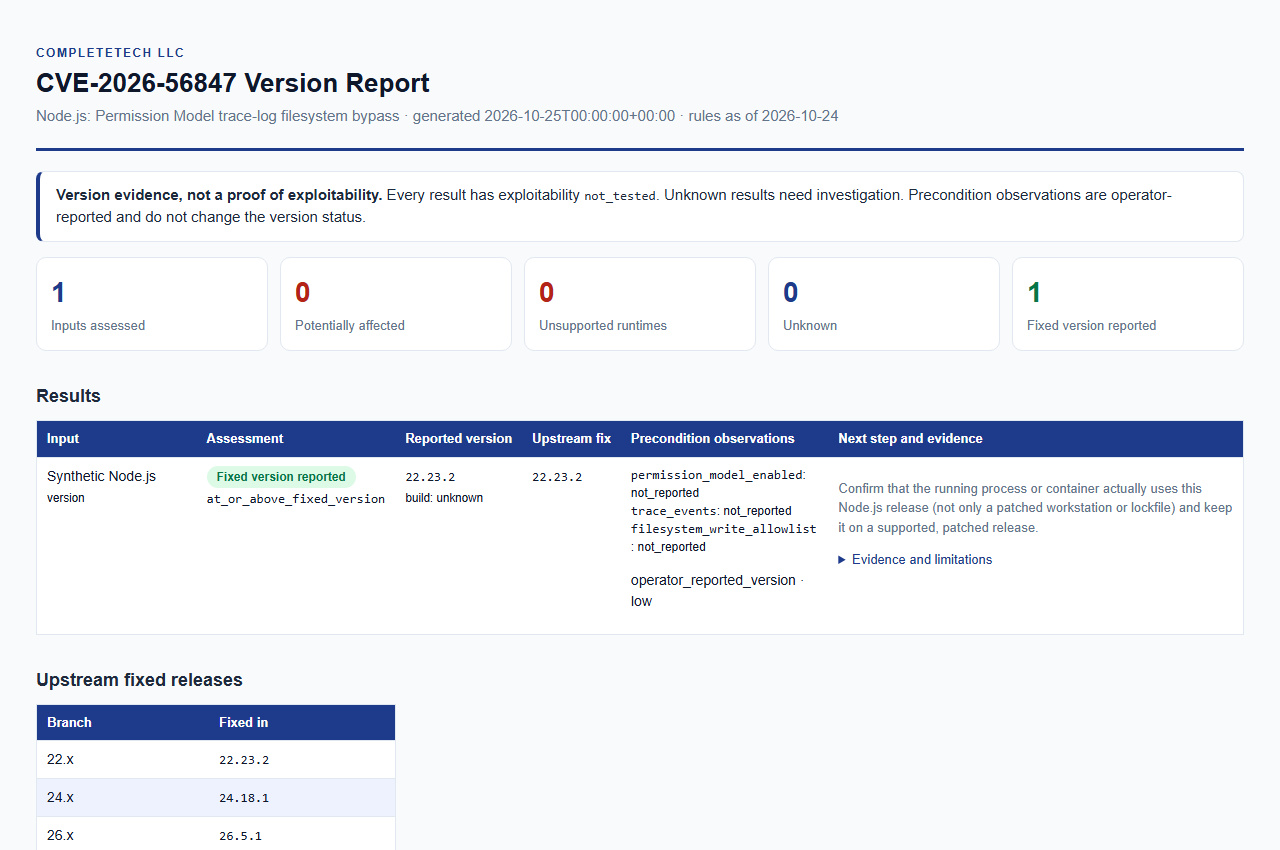
打开合成示例报告。仅为示例数据;这不是实时评估。
--version、--inventory 或 --csv-list 中至少需要提供一个。它们可以在一次运行中组合使用,并且所有输入都使用相同的规则进行评估。
| 选项 | 用途 |
|---|---|
--version VERSION(别名 --node-version) | 评估一个显式的 Node.js 版本,可带或不带前导 v。可重复使用;每个值都是一个独立的运行时。 |
--build-source SOURCE | --version 构建的来源,最多 512 个字符。默认值为 unknown,按上游进行比较。有关如何处理供应商来源,请参阅解读结果。 |
--permission-model-enabled、--trace-events、--filesystem-write-allowlist | 应用于每个 --version 输入的操作员观察值(true 或 false)。请参阅前置条件观察。 |
--inventory FILE | JSON 对象或记录数组。可重复使用。 |
--csv-list FILE | 包含 node_version 列的 CSV。可重复使用。 |
--format csv|json|html | 报告格式。默认 csv。 |
--output FILE | 将报告写入新文件。默认写入 stdout。 |
--force | 替换现有输出文件。输入文件永远不会被覆盖,即使使用 --force 也不行。 |
--brand NAME | HTML 报告中显示的组织名称,最多 512 个字符。默认 CompleteTech LLC。 |
--fail-on-finding | 当任何结果为 potentially_affected 或 unsupported_runtime 时以退出码 1 退出。 |
--tool-version、--help | 打印工具版本,或完整的选项列表和退出状态摘要。 |
输出目录必须已存在。如果不使用 --force,检查器通过硬链接发布并拒绝覆盖;在不支持硬链接的文件系统上,它会报错停止,除非你选择其他位置或传入 --force。
两种格式都输入到相同的评估中,JSON、CSV 和 HTML 报告都基于相同的证据构建。如果没有 label,记录的名称为 <不带扩展名的文件名>:<行号>。请使用 examples/inventory.example.json 作为起点。
JSON。 一个对象或一个数组。每条记录都需要整数 schema_version: 1 和字符串 node_version。可选字段包括 runtime(仅接受 "node")、label、build_source 以及下面的观察键,每个都是布尔值或 null。未知键、重复键、非有限数字和无效类型都会被拒绝。
CSV。 需要包含 node_version 的表头行。可选列包括 label、build_source 和观察列,其值必须恰好为 true、false 或空白。未记录或重复的列、字段数量错误的行、未加引号单元格内的裸引号以及 NUL 字符都会被拒绝。
label,node_version,build_source,permission_model_enabled,trace_events,filesystem_write_allowlist
api-example,22.23.1,,true,true,
| 观测项 | 含义 | CLI 标志 |
|---|---|---|
permission_model_enabled | 权限模型已启用 | --permission-model-enabled |
trace_events | 跟踪事件 | --trace-events |
filesystem_write_allowlist | 文件系统写入允许列表 | --filesystem-write-allowlist |
观测结果记录为 reported_true、reported_false 或 not_reported。这些结果由操作员提供且未经核实。它们绝不会改变版本判定结果,也绝不会确立可达性。
于 2026-10-24 对照官方发布公告及关联的修复版本进行复核。
| Node.js 主版本 | 修复版本 |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
厂商在发布公告中未指明引入版本,因此所列各主版本的更早版本被标记为 potentially_affected,而非确认受影响。带入每个结果的公告说明为:
对于所列的每个主版本,低于其修复版本的版本需要修复。未列出的、自定义/回移植的以及预发布构建需要明确证据;不要将未知构建标记为安全。厂商在发布公告中未指明引入版本。
| 状态 | 含义 |
|---|---|
potentially_affected | 低于其所属所列主版本修复版本的普通稳定版本。需要修复审查;未测试可利用性。 |
fixed_version_reported | 等于或高于其所属所列主版本修复版本的普通稳定版本。这是报告的版本,并非证明已部署运行时已打补丁。 |
unsupported_runtime | 在 Node.js 发布计划中已过生命周期终止的主版本,作为升级指引报告。它并不声称此缺陷存在于所有历史构建中。 |
unknown | 证据缺失或无法归类。它绝不是安全的证据。 |
version_status 给出具体原因:
version_status | 状态 | 原因 |
|---|---|---|
below_fixed_version | potentially_affected | 低于所列主版本的修复版本。 |
at_or_above_fixed_version | fixed_version_reported | 等于或高于所列主版本的修复版本。 |
unsupported_release_line | unsupported_runtime | 生命周期终止的主版本:0、4 至 21、23 或 25。 |
release_line_not_in_rules | unknown | 此快照未覆盖的主版本,例如较新或其他活跃版本线。不假定其已打补丁。 |
version_not_disclosed | unknown | 未报告版本。 |
unrecognized_or_partial_version | unknown | 格式错误或不完整的版本,或非文本元数据。 |
qualified_version_unverified | unknown | 预发布、nightly 或 rc 构建、包后缀或其他限定符。 |
vendor_build_unverified | unknown | 构建来源不是空白、unknown、upstream、official 或 official_upstream。上游版本无法显示该构建包含哪些补丁或回移植。 |
conflicting_versions | unknown | 同一运行时存在多个不同版本,或候选版本过多。 |
厂商或自定义构建来源会在生命周期终止规则之前检查,因此此类构建保持 unknown。它们需要厂商自身的证据。每个结果还会记录 evidence_type: operator_reported_version 以及 evidence_confidence 为 low,当状态为 unknown 时为 insufficient。
退出码描述的是运行过程,而非评估结果:已完成的运行即使报告了发现项也以 0 退出,除非你指定 --fail-on-finding。参见限制与失败行为。
每个结果包含以下字段:input_label、input_source(version、inventory 或 csv)、node_version、build_source、status、version_status、fixed_version、exploitability、evidence_type、evidence_confidence、cve、rules_as_of、每个观测项对应一个 precondition_* 字段、recommendation、notes、sources 以及 report_schema_version(当前为 1.0)。
tool、tool_version、report_schema_version、cve、rules_as_of、sources、complete、generated_at 和 results。record_type=result。当不存在结果时,一行 record_type=summary 会保留 report_complete 和规则元数据,不包含资产或判定。每个字段都带引号,以 =、+、- 或 @ 开头(前导空白之后)的值会被中和,以防止电子表格公式执行。包含 NUL 字符的值会在写入报告之前被拒绝。现有列位置保持不变。--brand 仅更改组织名称文本。record_type、input_label、input_source、node_version、build_source、status、version_status、fixed_version、exploitability、evidence_type、evidence_confidence、cve、rules_as_of、precondition_permission_model_enabled、precondition_trace_events、precondition_filesystem_write_allowlist、recommendation、notes、sources、report_schema_version、report_complete、tool、tool_version、generated_at
来源信息附加到每份报告中。CSV 会将 tool、tool_version 和 generated_at 追加到每个结果以及空摘要行中。每次运行会捕获一个带时区感知的 UTC 生成时间戳,并在中断触发部分报告恢复时在 CSV、JSON 和 HTML 中复用。该时间戳与公告规则日期(rules_as_of)是分开的。它既不是证据获取时间,也不是已部署补丁的证明。








