Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
kube-beacon — 一个用于K8s集群的开源运行时扫描器,基于CIS Kubernetes基准规范执行安全审计检查。 | Kitploit
工具/GitHubGitHub/chen-keinan/kube-beacon
漏洞扫描器容器安全配置审计云安全DevSecOps
GitHubchen-keinan/kube-beacon

kube-beacon

一个用于K8s集群的开源运行时扫描器,基于CIS Kubernetes基准规范执行安全审计检查。

查看仓库
698341年前Kitploit 审核通过
分享

Go Report Card License Build Status Coverage Status Gitter
kube-beacon 标志

Kube-Beacon 项目

扫描您的 Kubernetes 运行时!!

Kube-Beacon 是一个开源审计扫描器,它对已部署的 Kubernetes 集群执行审计检查,并输出安全报告。

审计测试完全实现了 CIS Kubernetes 基准规范

新增!!审计结果现在可以通过用户插件(使用 Go 插件)作为 webhook 使用
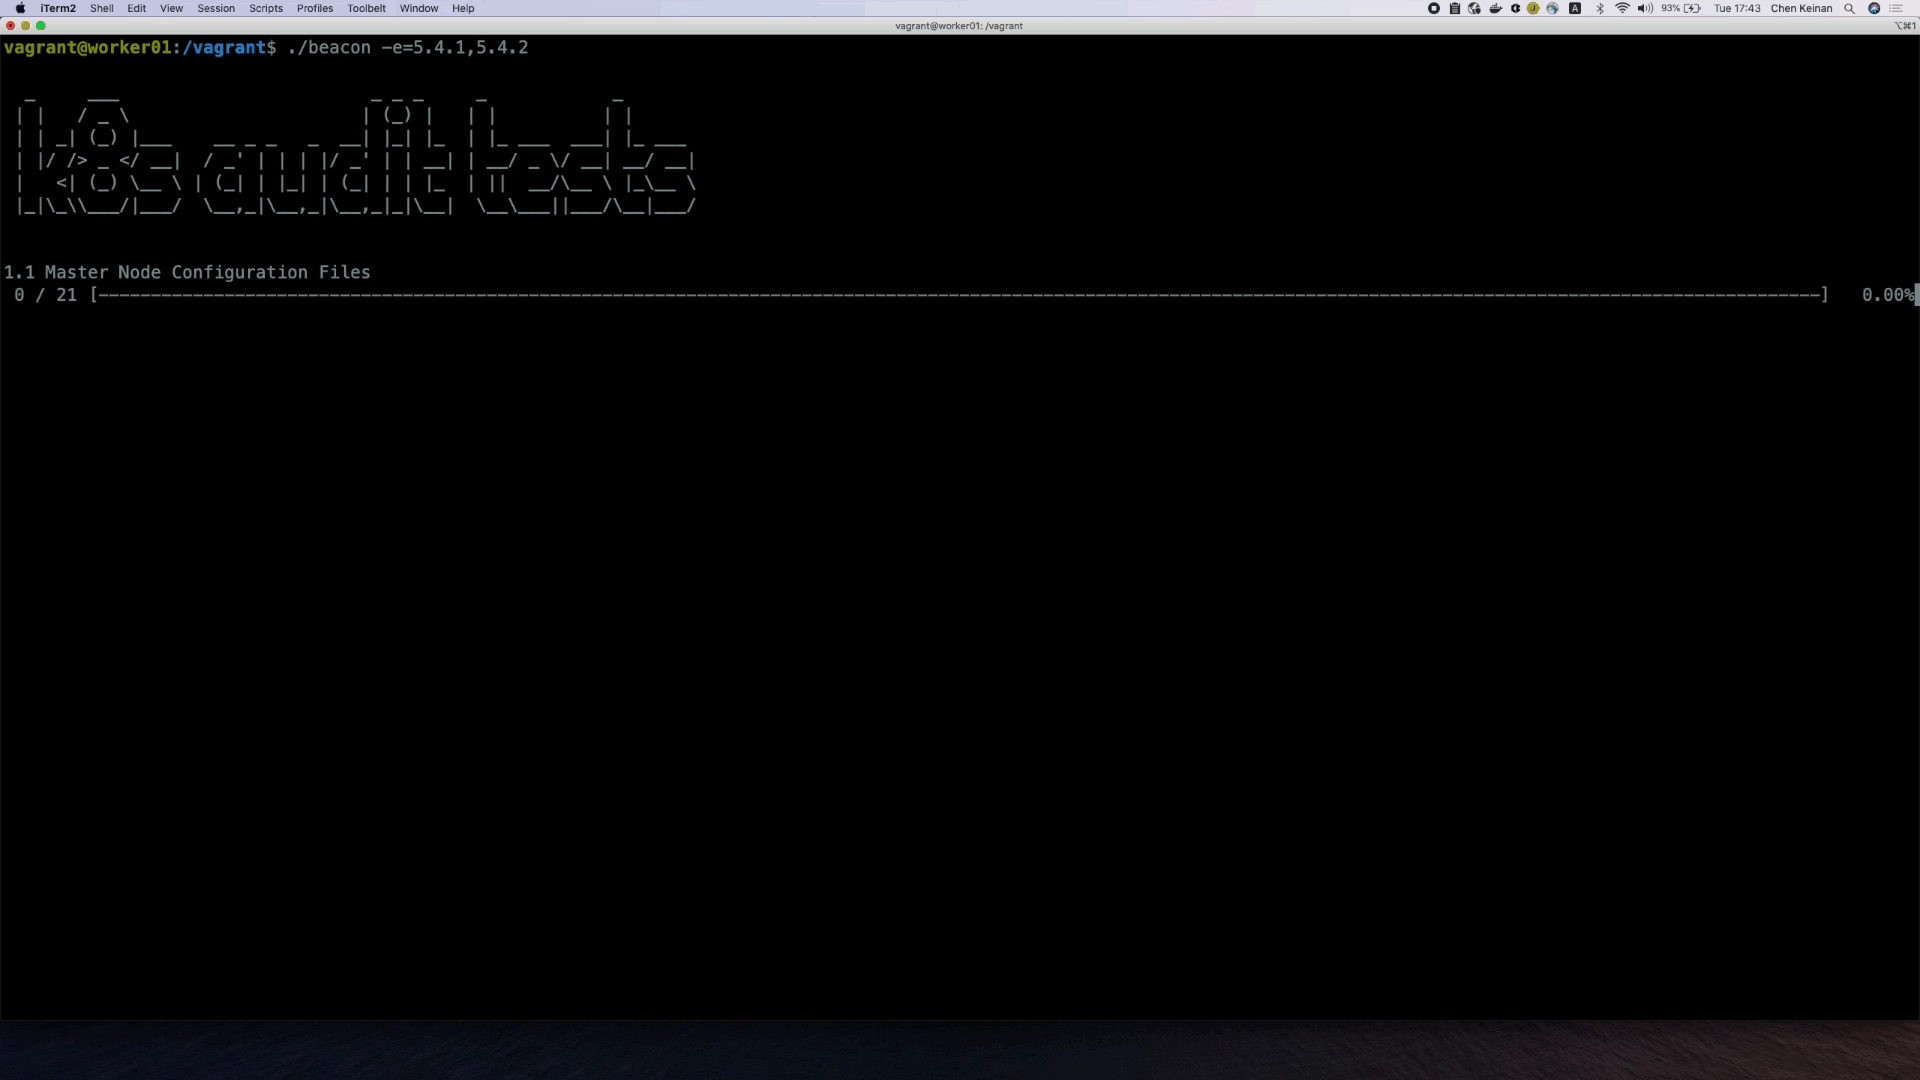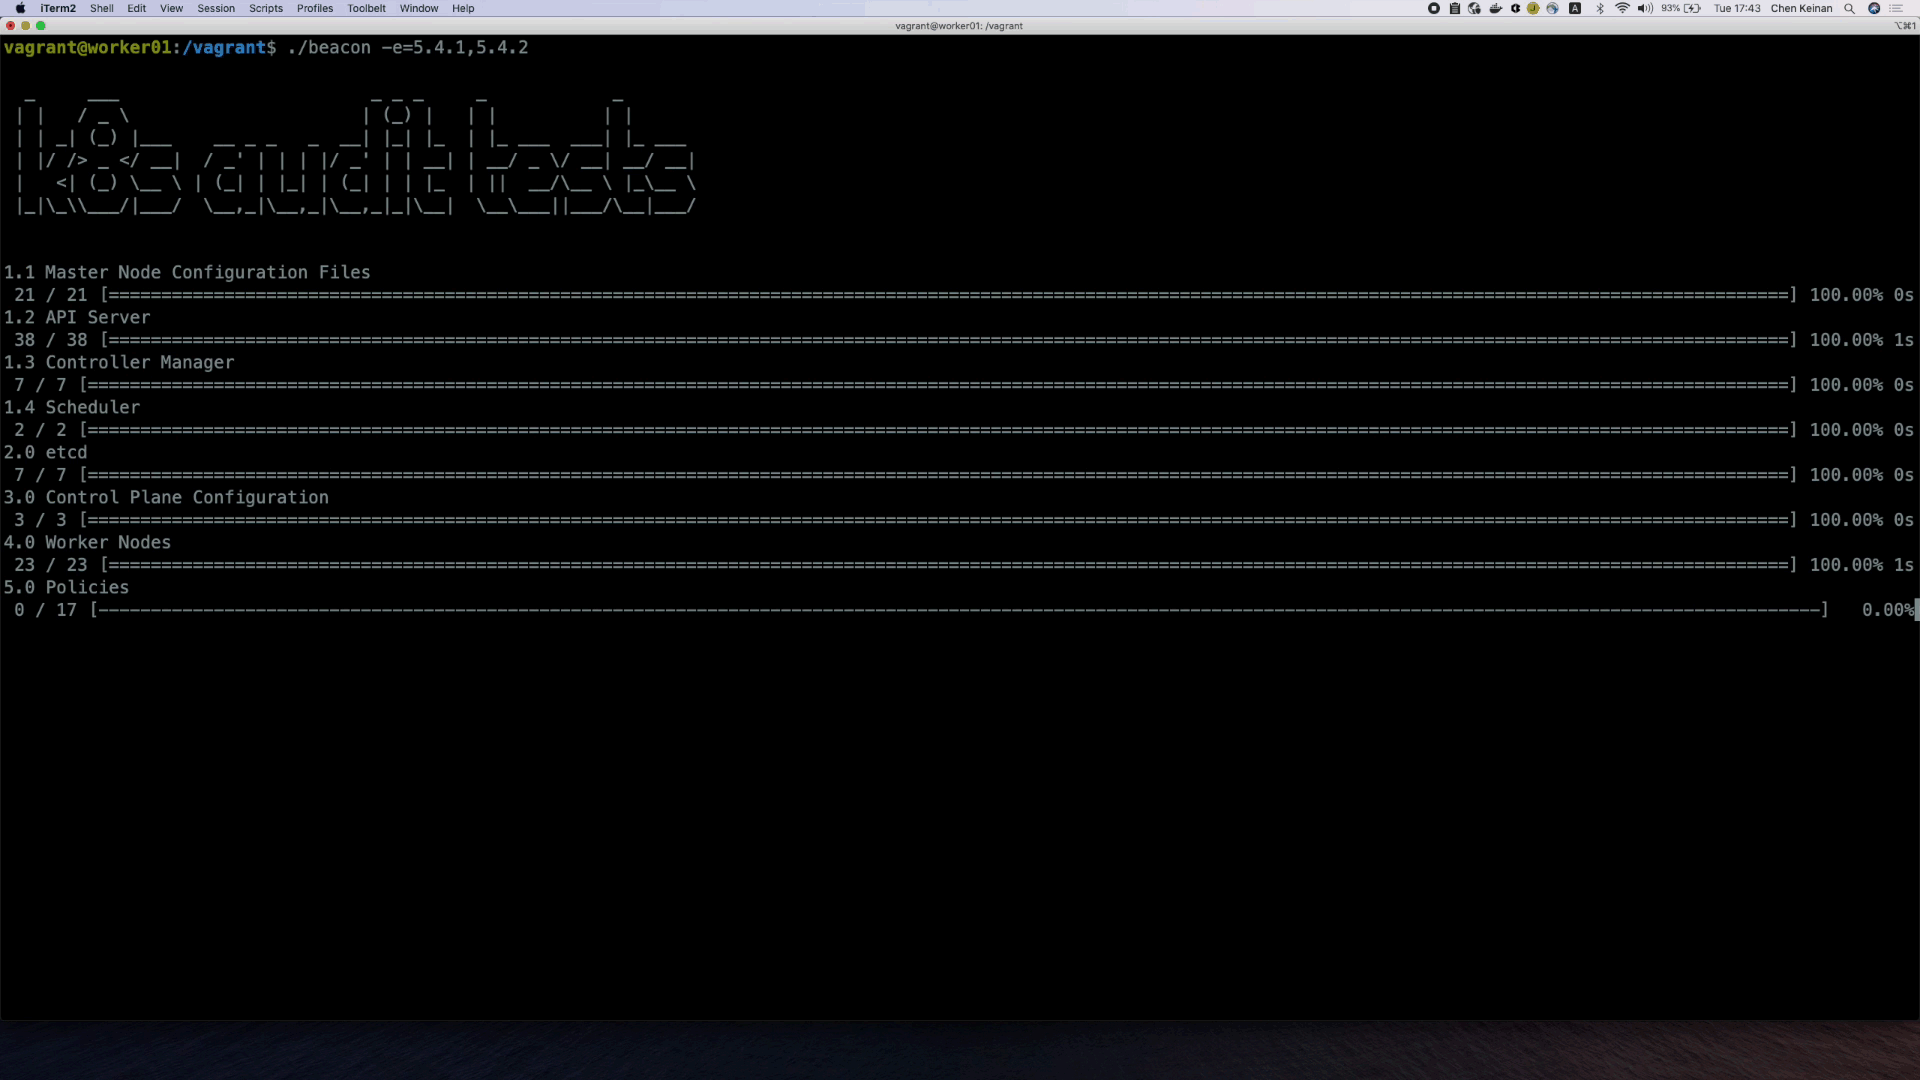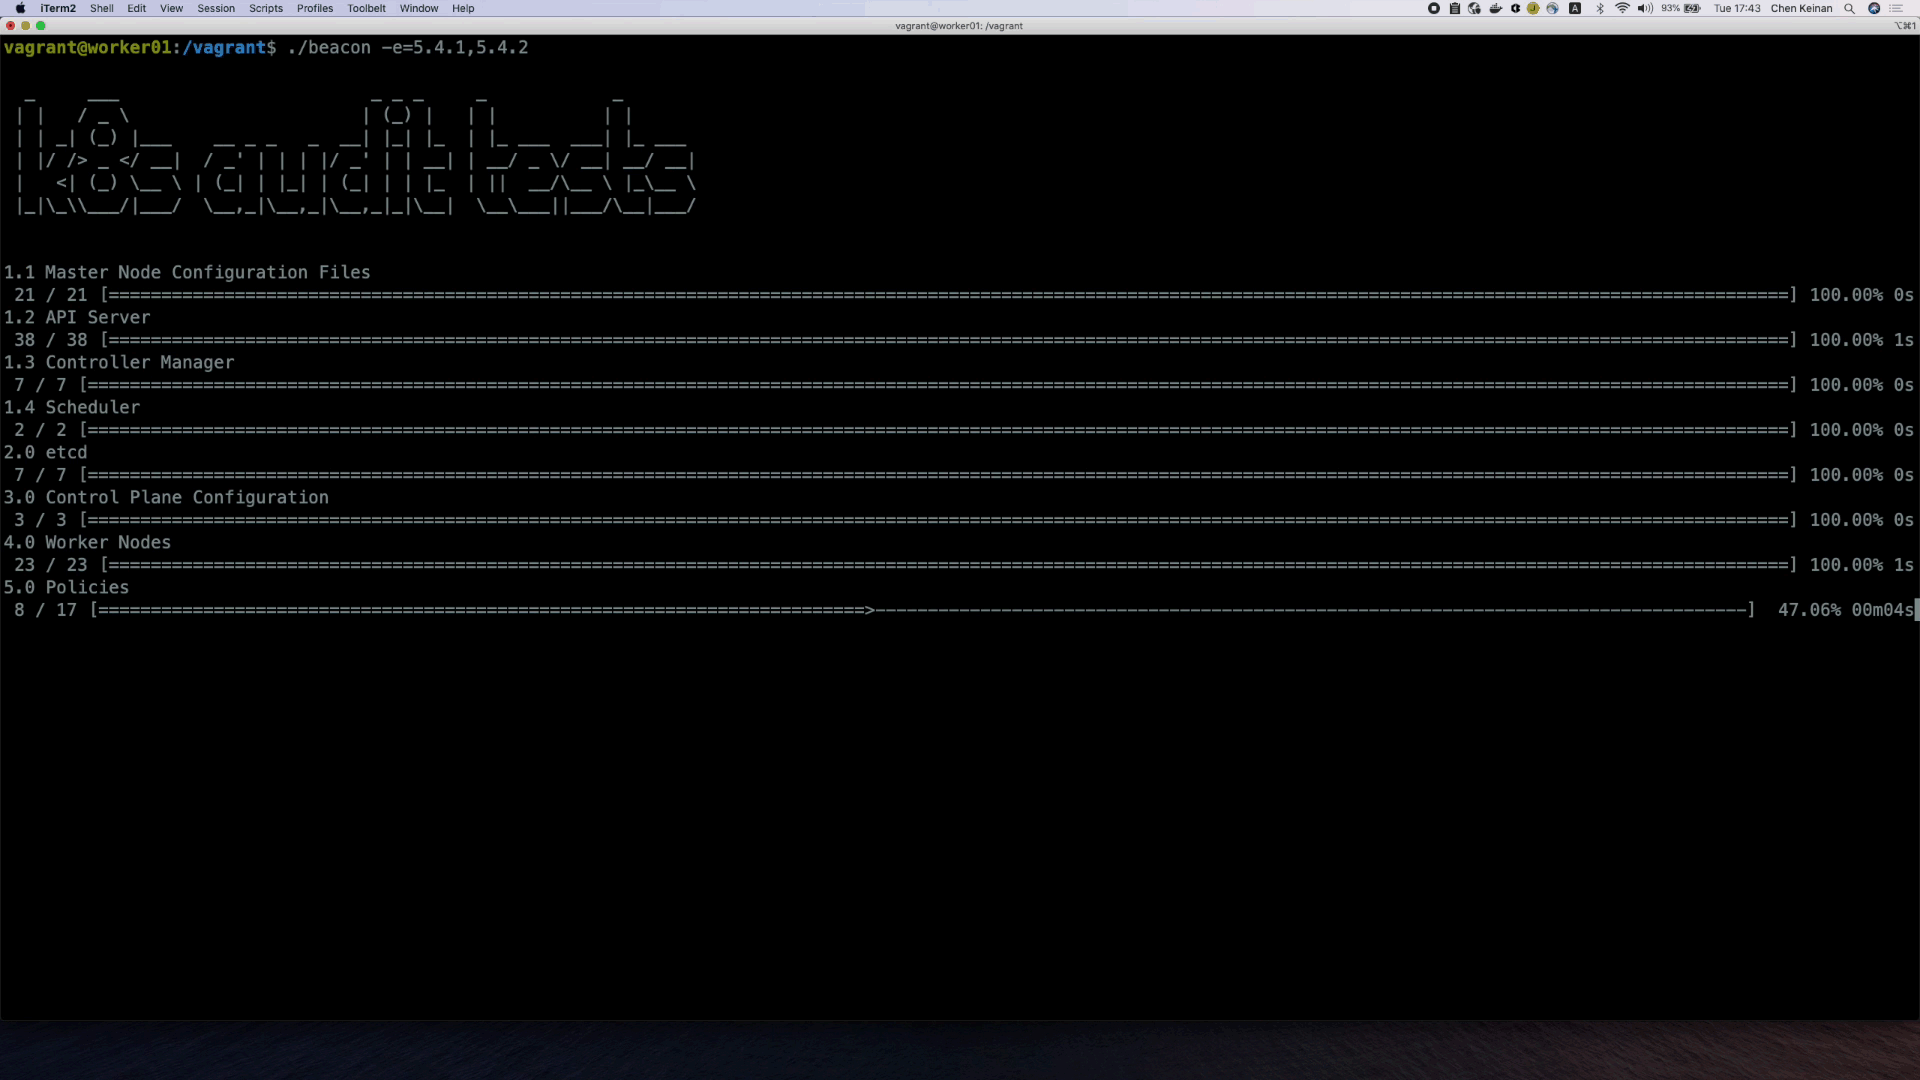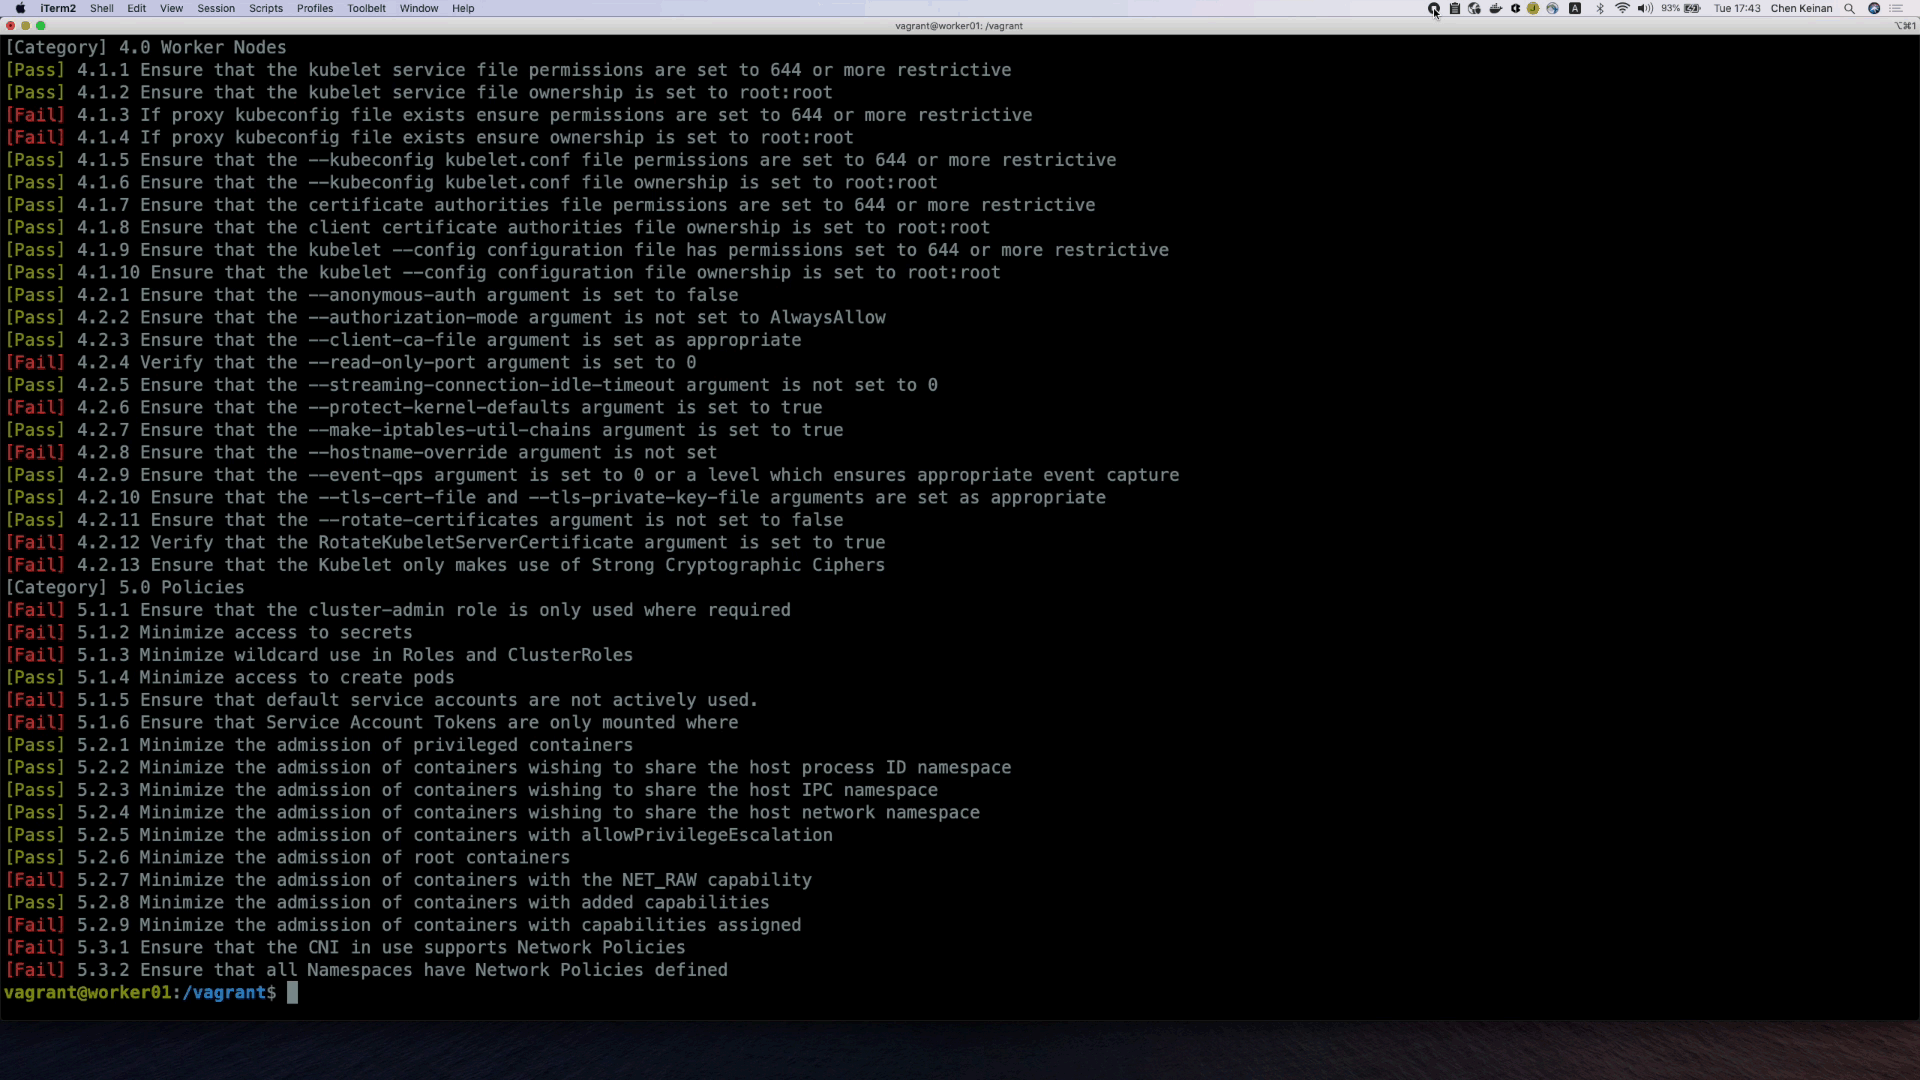
审计检查在主节点和工作节点上执行,输出的审计报告包括:

  • 安全问题的根本原因
  • 安全问题的建议修复方案

Kubernetes 集群审计扫描输出:

k8s 审计

  • 安装
  • 快速开始
  • Kube-beacon 作为 Docker 容器
  • Kube-beacon 作为 Pod 部署在 K8s 中
  • 用户插件使用
  • 后续步骤

安装

git clone https://github.com/chen-keinan/kube-beacon
cd kube-beacon
make build
  • 注意:kube-beacon 需要以 root 用户执行

快速开始

执行 kube-beacon 不带任何标志,执行所有测试

 ./kube-beacon

执行 kube-beacon 带标志,按需执行测试

Usage: kube-Beacon [--version] [--help] <command> [<args>]

Available commands are:
  -r , --report :  运行审计测试并生成失败报告
  -i , --include: 仅执行特定审计测试,例如 -i=1.2.3,1.4.5
  -e , --exclude: 忽略特定审计测试,例如 -e=1.2.3,1.4.5
  -n , --node:    在特定节点上执行审计测试,例如 -n=master,-n=worker
  -s , --spec:    执行特定审计测试规范,例如 -s=gke,默认=k8s
  -v , --version: 执行特定审计测试规范版本,例如 -v=1.1.0,默认=1.6.0

执行测试并生成失败测试报告

./kube-beacon -r

Kube-beacon 作为 Pod 部署在 K8s 中

  • 将 kube-beacon 作为 Pod 在 K8s 集群中执行

  • 添加集群角色绑定,角色为 cluster-admin

kubectl create clusterrolebinding default-admin --clusterrole cluster-admin --serviceaccount=default:default
cd jobs
  • 简单 K8s 集群运行以下任务
kubectl apply -f k8s.yaml
  • GKE 集群运行以下任务
kubectl apply -f gke.yaml
  • 检查 K8s Pod 状态
kubectl get pods --all-namespaces

NAMESPACE     NAME                                                        READY   STATUS      RESTARTS   AGE
default       kube-beacon-sc8g9                                           0/1     Completed   0          111s
kube-system   event-exporter-gke-8489df9489-skcvv                         2/2     Running     0          7m24s
kube-system   fluentd-gke-7d5sl                                           2/2     Running     0          7m6s
kube-system   fluentd-gke-f6q5d                                           2/2     Running     0          6m59s
  • 检查 K8s Pod 审计输出
kubectl logs kube-beacon-sc8g9 
  • 清理(删除角色和删除 Pod)
kubectl delete clusterrolebinding default-admin
kubectl delete -f k8s.yaml

用户插件使用

Kube-Beacon 为用户插件暴露钩子 示例:

  • K8sBenchAuditResultHook - 此钩子接收审计报告发现的审计基准结果
编译用户插件
go build -buildmode=plugin -o=~/<plugin folder>/bench_plugin.so /<plugin folder>/bench_plugin.go
将插件复制到文件夹(.beacon 文件夹在首次启动时创建)
cp /<plugin folder>/bench_plugin.so ~/.beacon/plugins/compile/bench_plugin.so

注意:插件和二进制文件必须在相同的 Linux 环境下编译

后续步骤

  • 增加对 Amazon EKS 扫描的支持
下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    383
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    280

探索所有工具

浏览我们的工具集合

查看所有工具 →








