Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
cervantes — 开源协作平台,专为渗透测试人员和红队设计,用于在集中式工作区管理项目、客户、漏洞并生成符合 OWASP 标准的报告。 | Kitploit
工具/GitHubGitHub/cervantessec/cervantes
渗透测试框架漏洞分析渗透测试
GitHubcervantessec/cervantes

cervantes

开源协作平台,专为渗透测试人员和红队设计,用于在集中式工作区管理项目、客户、漏洞并生成符合 OWASP 标准的报告。

查看仓库网站
446707126天前Kitploit 审核通过
分享

Cervantes logo

All Contributors

GITHUB TWITTER WEB DISCORD DOCS

Cervantes 是一个开源协作平台,专为渗透测试人员和红队设计。它作为一个全面的管理工具,将项目、客户、漏洞和报告的组织集中在一个统一的位置。

通过高效的数据管理和提供统一的工作空间,Cervantes 旨在显著减少协调和执行渗透测试活动所需的时间和精力。

支持

Cervantes 是 OWASP 基金会 的一个项目

技术栈

DOTNET CSHARP RIDER JS HTML CSS

特性

  • 开源
  • 跨平台
  • 多语言
  • 团队协作
  • 检查清单
  • OWASP 合规报告
  • 内置仪表盘和分析
  • 管理您的客户和攻防安全项目
  • 一键生成报告
  • 更多功能

运行时要求

  • Docker
  • Docker compose

如何使用 Docker compose 在本地运行

  • 首先,克隆此仓库
git clone https://github.com/CervantesSec/docker.git
  • 然后,启动您的 Docker 容器:
docker-compose -p cervantes -f docker-compose.yml up -d
  • 之后,在浏览器中打开 http://localhost 或 https://localhost,您将看到 Cervantes 登录页面。

默认用户和密码

首次启动 Cervantes 应用程序时,会为您创建一个默认用户。默认用户名为 [email protected]。

该用户的密码是在应用程序容器创建及首次启动时随机生成的。这意味着每个应用程序实例的密码都是唯一的,提供了额外的安全层。
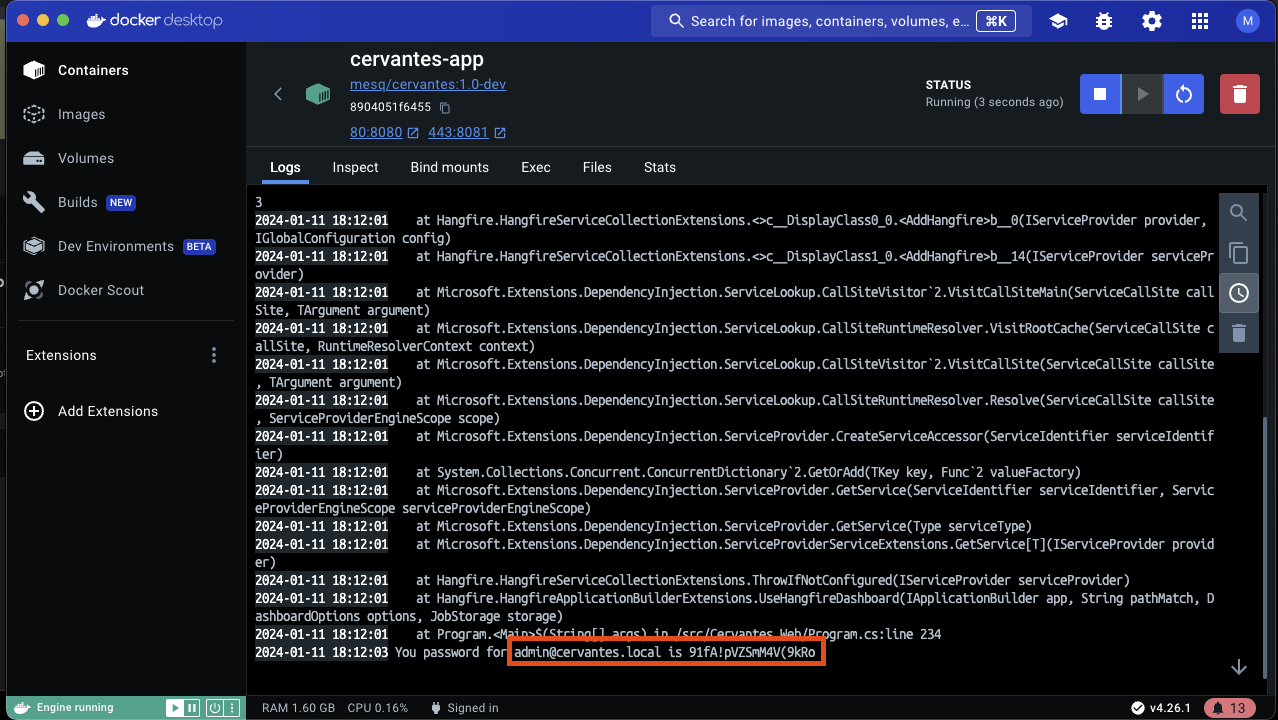
请注意,为了确保应用程序的安全,请尽快更改默认密码。您可以使用默认用户登录并进入用户设置页面进行更改。

请记住,应用程序的安全性至关重要。始终使用强且唯一的密码,并定期更改。

如何从源代码在本地运行

要求

  • .NET 8
  • PostgresSQL
  • Atlassian Jira Server(可选,仅在需要使用 Jira 集成时)

如何在本地运行

要从源代码安装 Cervantes 应用程序,请按照以下步骤操作:

  • 克隆仓库:首先,您需要从 GitHub 克隆仓库。在终端中运行以下命令:
git clone https://github.com/CervantesSec/cervantes.git
  • 进入项目目录:克隆完成后,进入项目目录:
cd Cervantes
  • 编辑 appsettings.json:要使用该应用程序,您需要编辑 Cervantes.Web 文件夹内的 appsettings.json 文件。

数据库连接字符串 数据库连接字符串用于将应用程序连接到数据库。它通常包含服务器名称、数据库名称和身份验证详细信息。以下是在 appsettings.json 中的示例:

{
  "ConnectionStrings": {
    "DefaultConnection": "Server=myServerAddress;Database=myDataBase;Username=myUsername;Password=myPassword"
  }
}

将 myServerAddress、myDataBase、myUsername 和 myPassword 替换为实际的数据库信息。

  • 安装依赖:项目使用 .NET 8.0,因此您需要在计算机上安装它。如果尚未安装,可以从 官方 .NET 网站 下载。安装 .NET 后,通过运行以下命令安装项目依赖:
dotnet restore
  • 构建项目:安装依赖后,构建项目:
dotnet build
  • 运行项目:最后,运行项目:
dotnet run --project Cervantes.Web/Cervantes.Web.csproj

应用程序现在应在 http://localhost:5235 上运行。

请注意,这是一个基本的安装指南,实际过程可能因项目的具体配置和要求而有所不同。例如,如果项目使用数据库,您可能需要设置数据库并更新配置文件中的连接字符串。

如何贡献

以下是一些您可以参与贡献的方式:

  • ★ 在 GitHub 上给该项目加星 ★
  • 提出新功能或想法
  • 改进平台组件的代码
  • 报告安全问题

在进行任何更改之前,请确保您已阅读 贡献指南。这样可以节省大家的时间。谢谢!
paypal

安全

请通过我们的 披露政策 报告安全问题。

如何报告错误

如果发现错误,请使用 GitHub 上的 Issues 标签提交详细信息。

贡献者

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    402
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    260
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    259

探索所有工具

浏览我们的工具集合

查看所有工具 →