


安装 Python3 和 pip 说明在此 (如果你连这个都不会,那你真的不应该使用这个工具)
pip install laravel-ignition-rxss
laravel-ignition-rxss -h我们集成了 Telegram API,以便在检测到漏洞时即时接收通知。
laravel-ignition-rxss --chatid <YourTelegramChatID>
@CappricioSecuritiesTools_bot 并点击开始此工具具有多种用例。
laravel-ignition-rxss -u http://example.com
laravel-ignition-rxss -i urls.txt
laravel-ignition-rxss -i urls.txt -o out.txt
laravel-ignition-rxss?然后输入以下命令
laravel-ignition-rxss -b
🚨 免责声明
此工具用于安全漏洞识别和协助;Cappricio Securities 对任何非法使用不承担责任。 请在法律和道德边界内负责任地使用。🔐🛡️
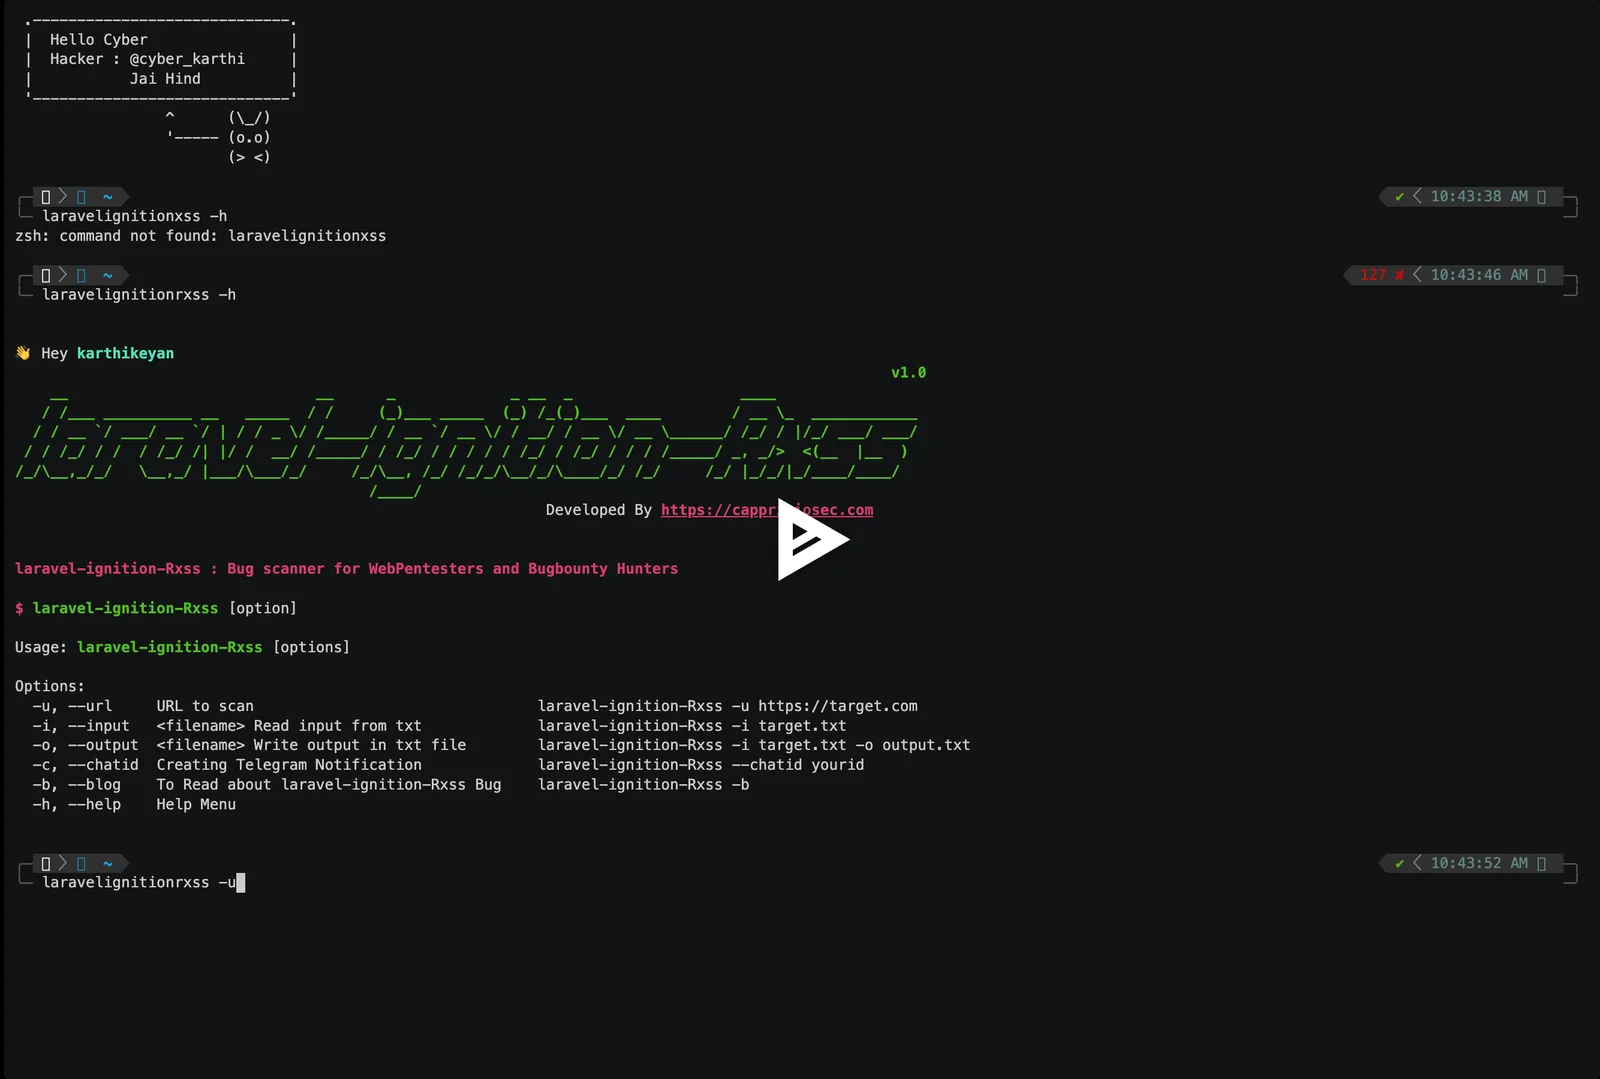
👋 Hey Hacker
                                                                                                   v1.0
    __                            __      _             _ __  _                   ____
   / /___ __________ __   _____  / /     (_)___ _____  (_) /_(_)___  ____        / __ \_  ____________
  / / __ `/ ___/ __ `/ | / / _ \/ /_____/ / __ `/ __ \/ / __/ / __ \/ __ \______/ /_/ / |/_/ ___/ ___/
 / / /_/ / /  / /_/ /| |/ /  __/ /_____/ / /_/ / / / / / /_/ / /_/ / / / /_____/ _, _/>  <(__  |__  )
/_/\__,_/_/   \__,_/ |___/\___/_/     /_/\__, /_/ /_/_/\__/_/\____/_/ /_/     /_/ |_/_/|_/____/____/
                                        /____/
                                                            Developed By https://cappriciosec.com


laravel-ignition-rxss : Bug scanner for WebPentesters and Bugbounty Hunters

$ laravel-ignition-rxss [option]

Usage: laravel-ignition-rxss [options]
| 参数 | 类型 | 描述 | 示例 |
|---|---|---|---|
-u | --url | 要扫描的 URL | laravel-ignition-rxss -u https://target.com |
-i | --input | 从 txt 读取输入的文件名 | laravel-ignition-rxss -i target.txt |
-o | --output | 将输出写入 txt 文件的文件名 | laravel-ignition-rxss -i target.txt -o output.txt |
-c | --chatid | 创建 Telegram 通知 | laravel-ignition-rxss --chatid yourid |
-b | --blog | 阅读关于 laravel-ignition-rxss 漏洞的信息 | laravel-ignition-rxss -b |
-h | --help | 帮助菜单 | laravel-ignition-rxss -h |


如果您有任何反馈,请通过 [email protected] 联系我们。










