Phishious 是一款开源的 Secure Email Gateway (SEG) 评估工具,专为红队人员设计,由 CanIPhish 团队开发。Phishious 能够让您了解各种 Secure Email Gateway 技术在面对钓鱼材料时的表现。
我们并非开玩笑地说,Phishious 在 Secure Email Gateway 评估领域是全球首创。目前没有任何其他工具(无论免费还是付费)能让您针对一系列 Secure Email Gateway 扫描您的钓鱼邮件。最接近的实用工具是 VirusTotal,但它专门关注恶意软件检测,而非垃圾邮件/钓鱼检测。
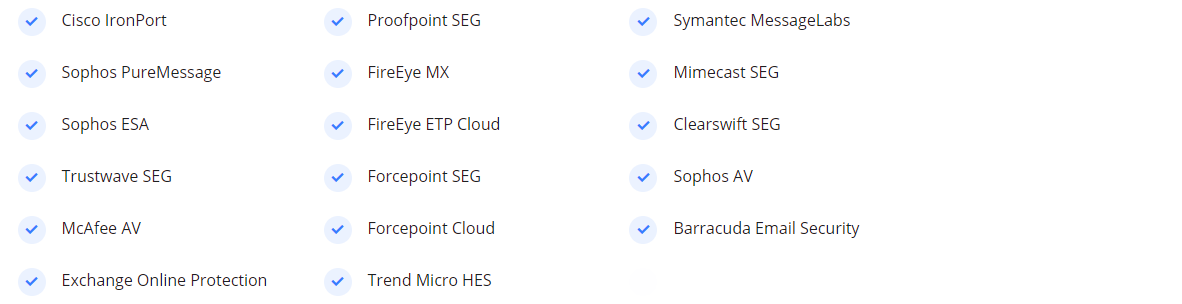
通过使用 Phishious,您可以自由地针对全球最流行的 Secure Email Gateway 测试您的钓鱼材料。这是一项极具价值的能力,因为它能让您了解您的钓鱼活动可能有多成功。
Phishious 利用了一个常见的错误配置:许多组织在邮件退信响应和未送达报告中广播了过于敏感的信息。这些敏感信息通常以原始未经篡改的入站邮件标头形式出现。
通过将这些信息输入 Phishious,它可以提取相关数据,并检测某封邮件是否可能进入目标的垃圾邮件文件夹,或被 SEG 完全阻止。当我们将此方法扩展到多个目标时,我们能够汇总信息,从而全面了解不同 SEG 在收到特定钓鱼材料时的行为。
为了更好地理解邮件退信攻击及其导致的后果,请阅读以下博客文章、观看 BSides Canberra 演讲,或观看下方 YouTube 介绍视频。
Windows 10 端点、Windows Server 2012+ 或任何能够运行 .NET Core 5.0 的 Linux 系统(参见 https://dotnet.microsoft.com/download/dotnet/5.0)
Phishious 是一个 .NET Core 5.0 MVC Web 应用程序。因此,它可以在 Windows 上使用 IIS 运行,或在 Linux 上使用 Apache 作为 Web 服务器运行。然而,使用 Phishious 最简单的方法是克隆项目,然后使用您最喜欢的 IDE(例如 Visual Studio、Visual Studio Code、Rider 等)进行调试。
自动扫描增加了一个编排层,Phishious 只需点击几下即可自动发送邮件、接收退信响应并分析邮件标头。您的主要任务是识别易受攻击的邮件接收者。
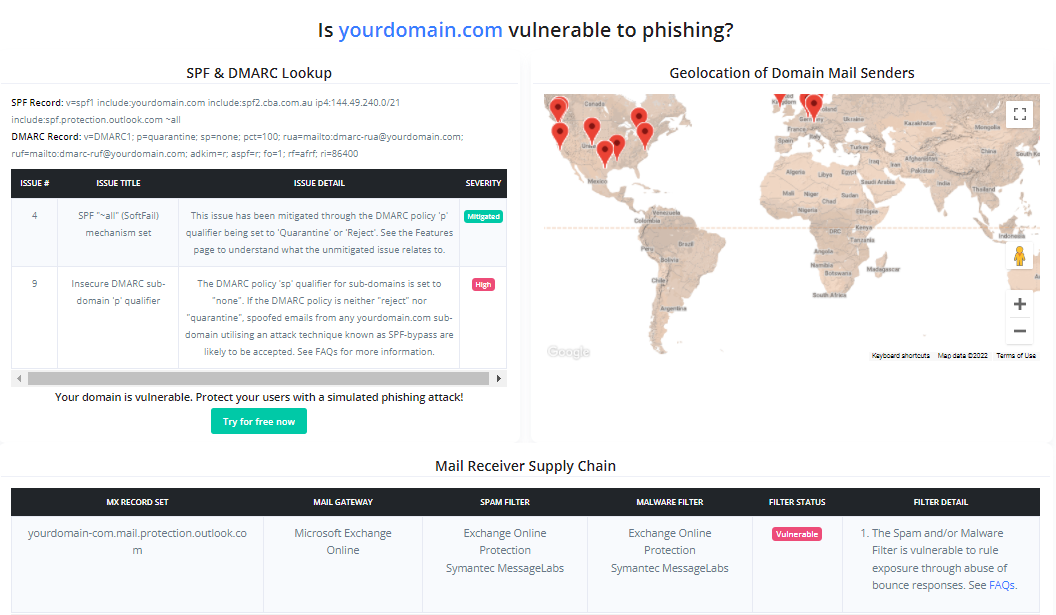
由于 Phishious 旨在利用公共基础设施,您需要识别各类使用不同邮件安全技术的目标 (例如目标 1 使用 Sophos PureMessage,目标 2 使用 Cisco IronPort 等)。识别易受攻击的邮件接收者可以通过手动分析 (例如 CanIPhish 供应链分析) 或程序化手段 (例如 CanIPhish 供应链 API) 完成。
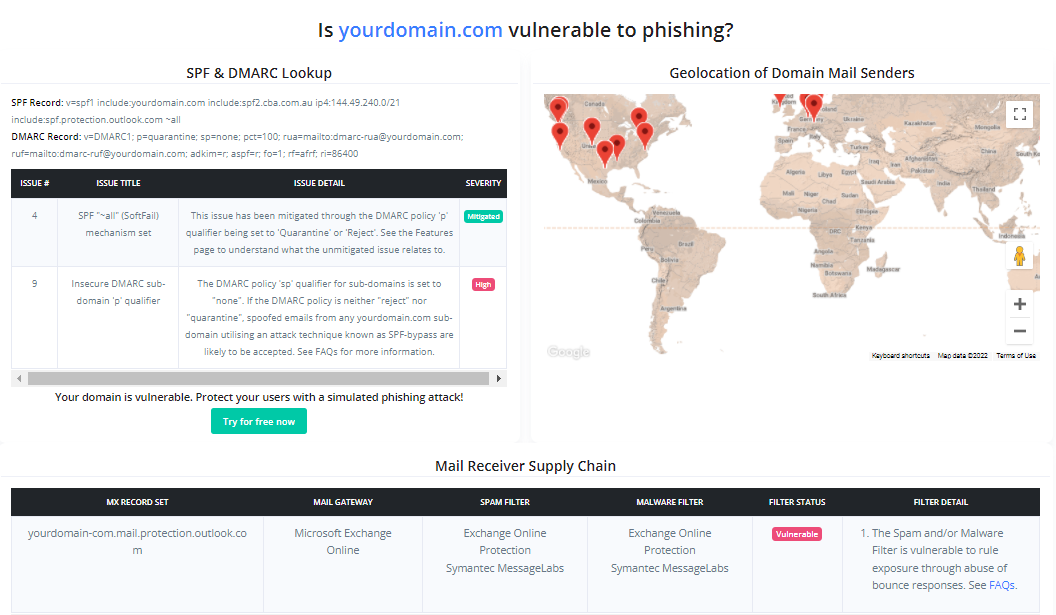
参考:附图为 CanIPhish 供应链扫描结果,显示了一个易受攻击的 '邮件接收者供应链'。
目标设置。输入目标域名,以空格、换行或逗号分隔。然后输入不存在的本地部分地址。
SMTP 设置。输入您计划使用的 SMTP 服务器设置。
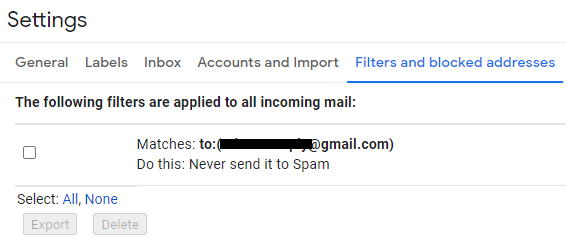
注意:如果使用 Gmail,请使用一次性 Gmail 地址,并启用“允许不够安全的应用”选项。该设置可通过点击 https://myaccount.google.com/lesssecureapps 进行切换。设置一个过滤器,确保任何入站邮件都不会被发送到垃圾邮件(在“设置”齿轮图标 > “查看所有设置” > “过滤器和屏蔽的地址” > “创建新过滤器”中配置)。最后,对于 Gmail,用户名和密码分别是您的 Gmail 电子邮件地址和密码。
存储扫描设置。输入邮件退信响应将落地的位置。目前,支持 Gmail 和 Amazon S3 作为存储目的地。
注意:使用 Amazon S3 时,您可能需要设置某种转发功能,将退信响应转发到此位置(例如将 Amazon SES Mail Receiver 与 S3 作为目的地)。
邮件预填设置。输入您的发件地址、显示名称以及非恶意的主题和邮件正文。邮件预填用于建立相应 Secure Email Gateway 技术的正常行为基线,以便我们分析在发送恶意邮件时的偏差。
提供所有设置后,点击“保存设置”,然后点击“预填过滤器”。等待最多一分钟,预填完成。
是时候向预填阶段相同的目标发送恶意内容了。
步骤 1. 输入您的发件地址、显示名称以及恶意的主题和邮件正文。
步骤 2. 点击“引爆过滤器”。等待最多一分钟,引爆完成。
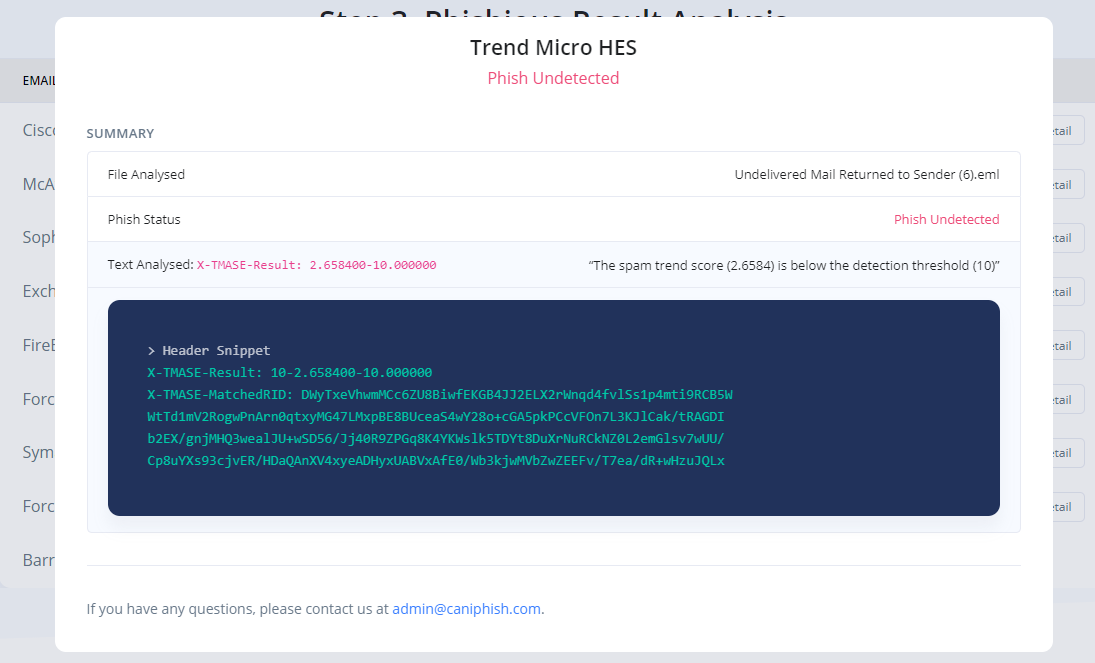
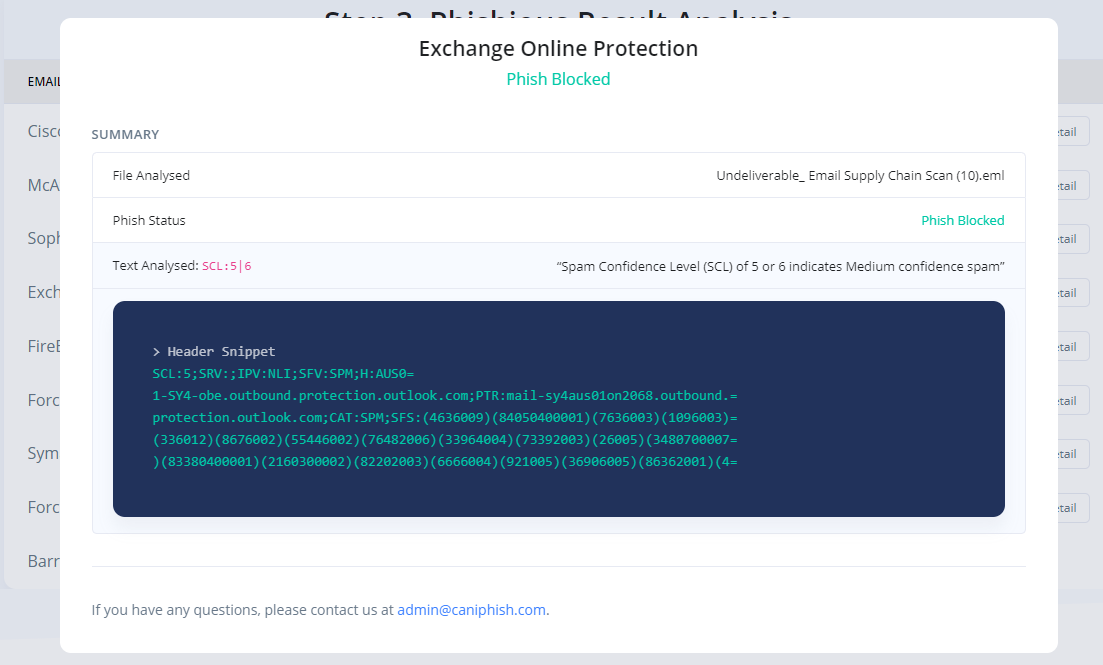
分析结果,确定您的钓鱼材料是被拦截还是未被检测到。点击 '查看详情' 深入了解邮件标头中分析的文本以及这对 Phishious 整体评估的影响。
参考:附图为两个不同 SEG 技术的详细视图。该视图显示了 Phishious 如何分析邮件标头,从而对同一封钓鱼邮件给出两个不同的结果。
由于 Phishious 旨在利用公共基础设施,您需要识别各类使用不同邮件安全技术的目标 (例如目标 1 使用 Sophos PureMessage,目标 2 使用 Cisco IronPort 等)。识别易受攻击的邮件接收者可以通过手动分析 (例如 CanIPhish 供应链分析) 或程序化手段 (例如 CanIPhish 供应链 API) 完成。
参考:附图为 CanIPhish 供应链扫描结果,显示了一个易受攻击的 '邮件接收者供应链'。