行走。扫描。检测。理解。
GTH 是由 Aliaksandr Zasinets 开发的被动式 Wi-Fi WIDS。 它检查接收到的帧是否存在攻击迹象。它会保存证据。 许可证:GPL-2.0-only。
GTH 检查 Deauth 突发、AP 策略变更和 Evil Twin 迹象。 它还会检查 Recon、KARMA 迹象、EAPOL 尝试和重复拒绝。 正常的 Probe Request 和未知 AP 不属于攻击。 MAC 地址不能识别个人身份。
flowchart TD
 A[Wi-Fi Frames] --> B[Capture and Decode]
 B --> C[WIDS Rules]
 C --> D[Saved Evidence]
 D --> E[Shared Assessment]
 E --> F[Console and Dashboard]
 E --> G[HTML PDF JSON]
需要 Python 3.11+、SQLite 支持和 Bash。
Linux 或 Termux 还需要 iw 和 ip。
已内置 Scapy 2.6.1。基本使用无需 pip install。
原始抓包需要 root 权限、受支持的驱动程序和 Monitor Mode。
复制后,设置脚本权限:
chmod +x gth.sh install.sh
运行一次 bash install.sh 以添加 gth.sh 命令。
它使用你的用户 bin 文件夹。它不安装任何软件包。
./gth.sh
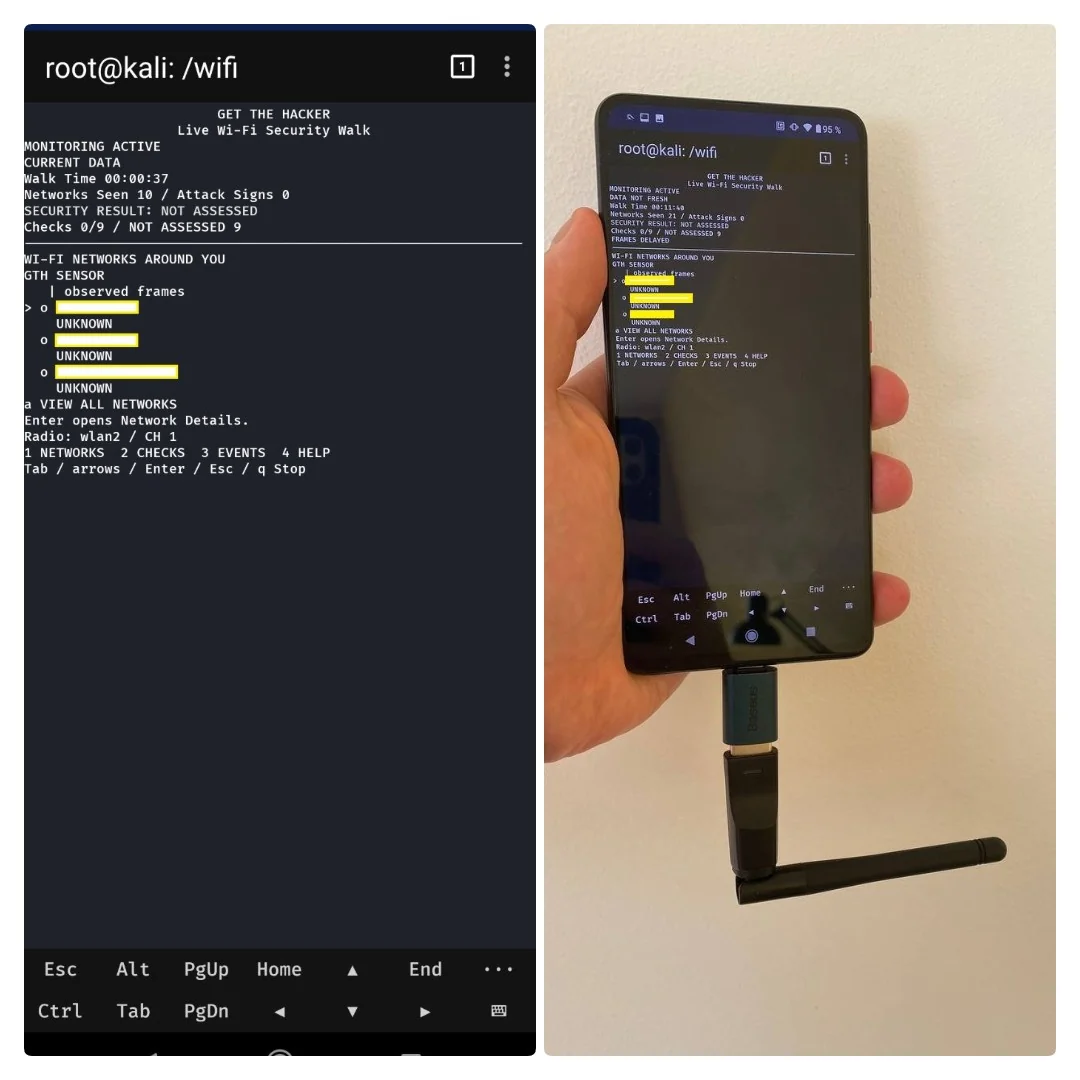
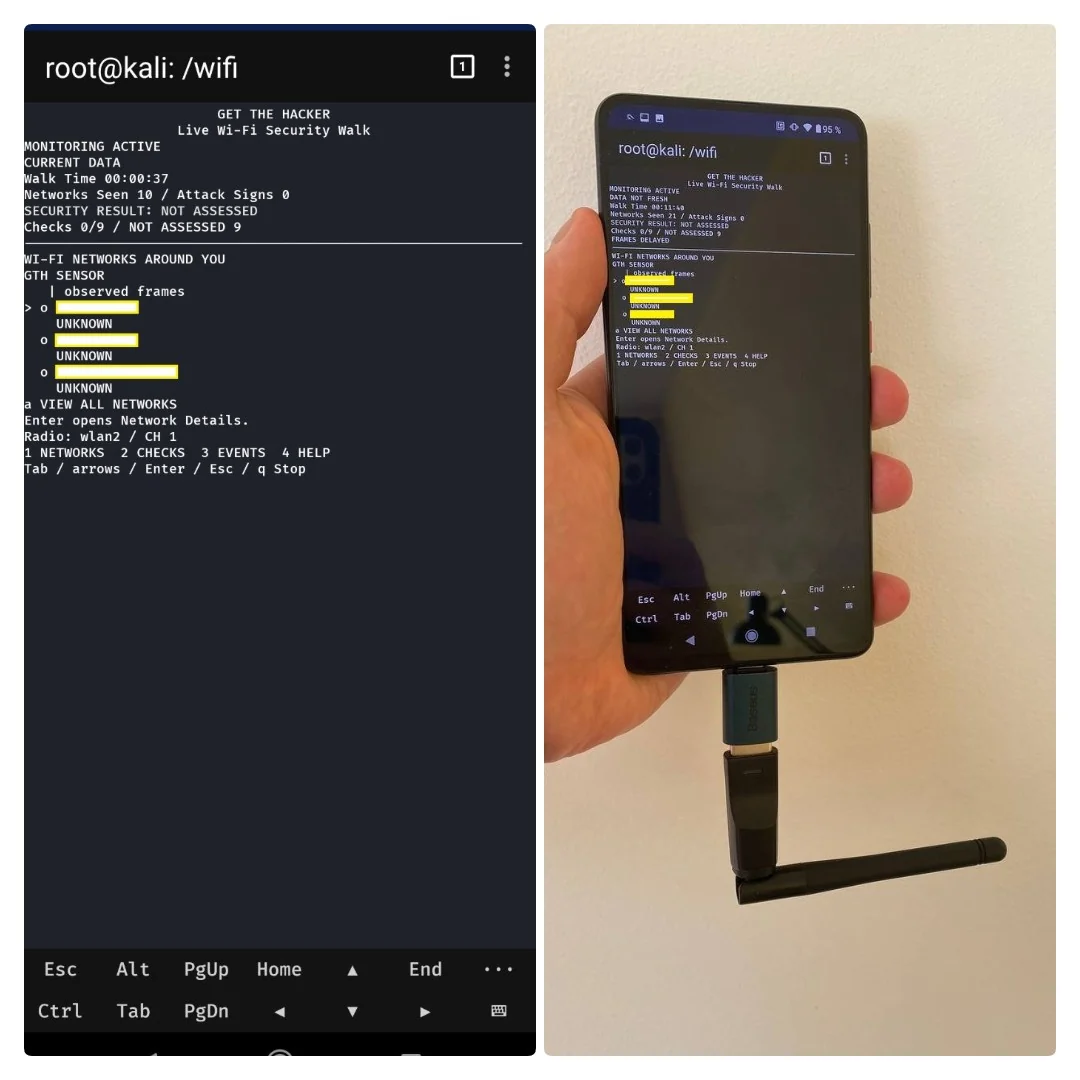
无需任何参数。Ctrl+C 停止抓包并保存报告。 如果驱动程序支持,未连接的 wlan2 可以进入 Monitor Mode。 退出时会恢复已更改的无线电状态。 已连接的适配器不会被自动切换。 Managed 模式的 wlan0 提供本地链路状态。它不提供数据包 WIDS。 GTH 检查当前信道。它不会跳频。 GPS 是可选的。没有 GPS 定位也能进行抓包。
| 结果 | 含义 |
|---|---|
| DETECTED | 保存的证据匹配了攻击指标规则 |
| NOT DETECTED | 没有迹象匹配所检查的规则和帧 |
| NOT ASSESSED | 该检查没有完整结果 |
使用 1 到 4 分别进入 Networks、Checks、Events 和 Help。 使用方向键、Enter 和 Esc 查看详情。 打开 Help 中显示的本地 Dashboard URL。 AP 示意图仅为示意。它不是位置地图。
Linux 会将新会话保存在本应用的 reports/ 中。
Android 会将结果保存在 /sdcard/Download/GTH/ 中。
报告和日志在运行时创建。它们不是源文件。
./gth.sh demo
./gth.sh replay /path/to/capture.pcap
./gth.sh report /path/to/session
python3 tools/verify_proofs.py /path/to/session
Demo 在内存中生成合成帧。它不发送任何无线电帧。 Replay 需要原始 Wi-Fi PCAP、PCAPNG 或规范化 JSONL 输入。 请将会话日志和 Proof 文件放在一起以便验证。
阅读 Installation、Android、 Architecture、Detection、 Reports 和 Limits。 有关内置源代码的许可证,请参阅 Third-party code。