Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2024-8381 — CVE-2024-8381: SpiderMonkey 解释器类型混淆漏洞 | Kitploit
工具/GitHubGitHub/bjrjk/cve-2024-8381
漏洞分析漏洞利用论文与研究学习与教育二进制利用
GitHubbjrjk/cve-2024-8381

CVE-2024-8381

CVE-2024-8381: SpiderMonkey 解释器类型混淆漏洞

查看仓库
154211年前尚未审核
分享

CVE-2024-8381

一个 SpiderMonkey 解释器类型混淆漏洞。

本仓库包含 Markdown 和幻灯片形式的分析,包括根本原因、PoC(概念验证)和漏洞利用。

遗憾的是,由于该漏洞的性质,漏洞利用仅在禁用 ASLR 时适用。

幻灯片:Slides.pdf

分析文档:Analysis.md

演示
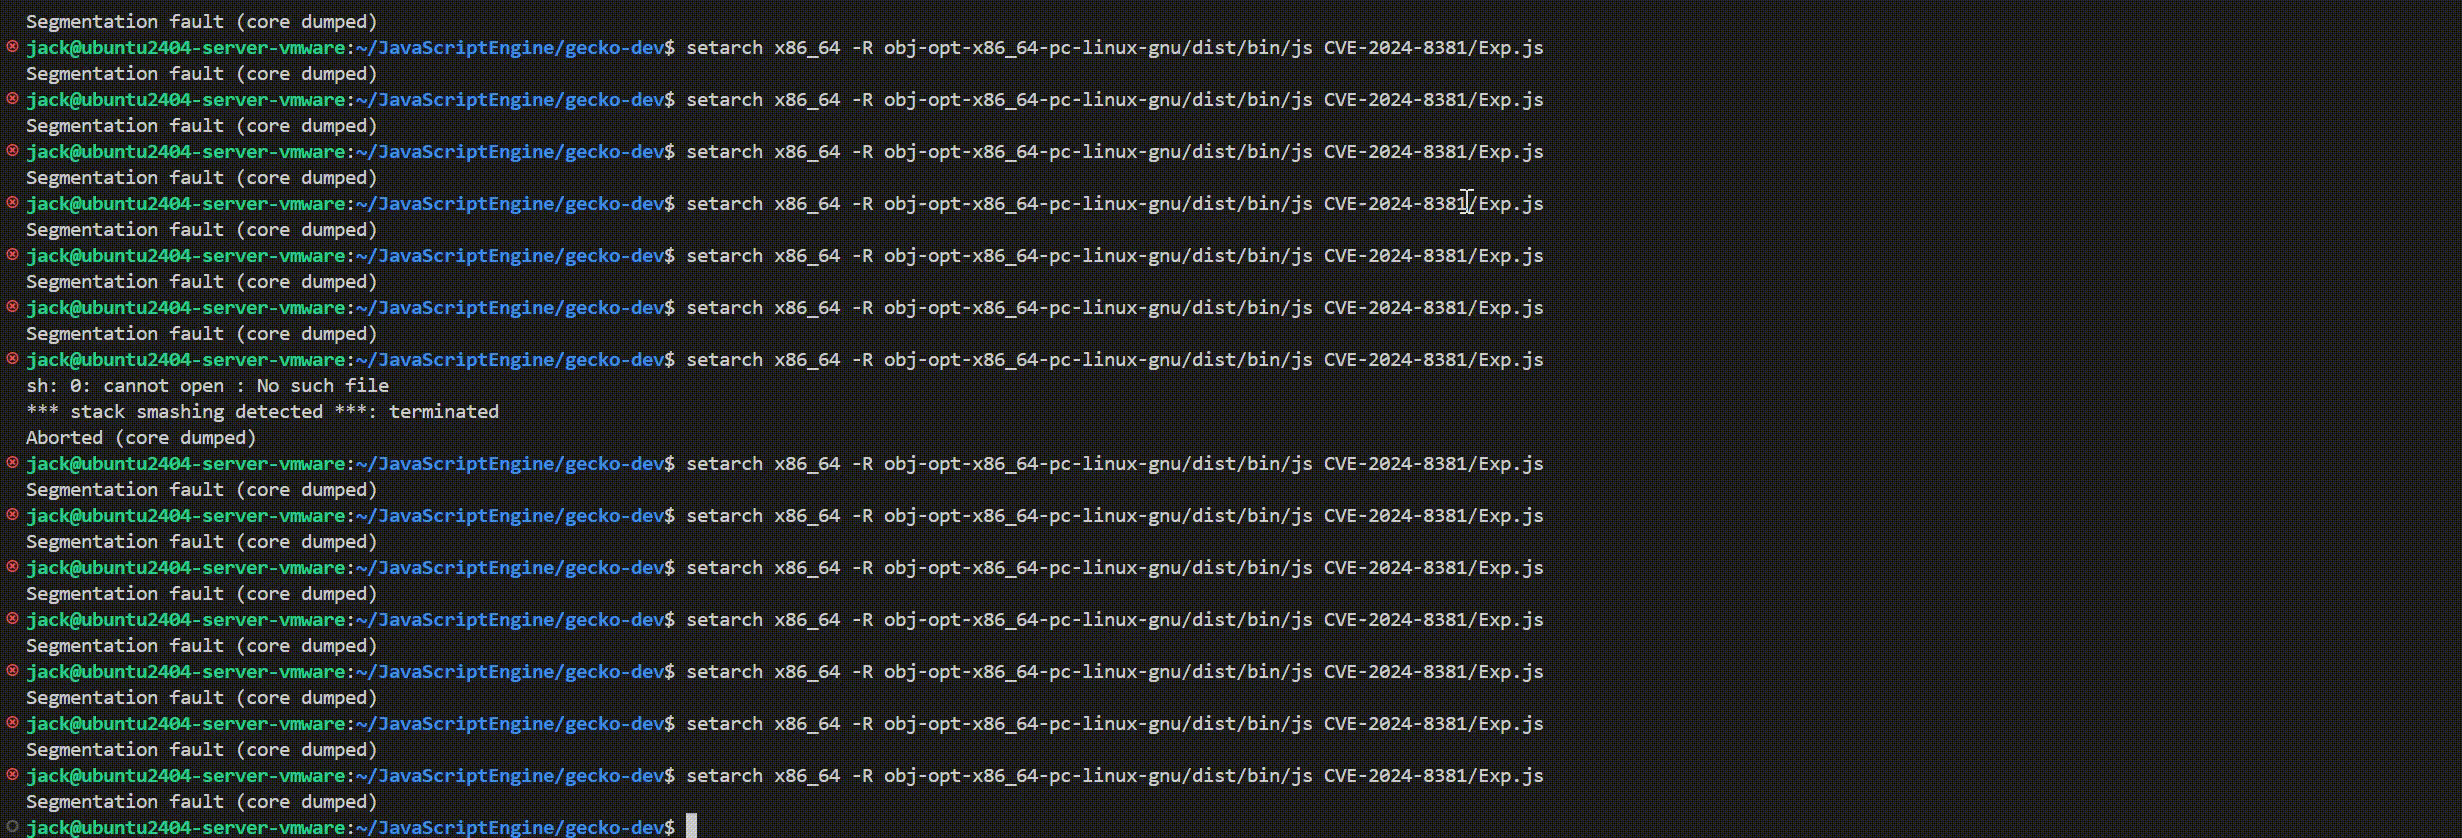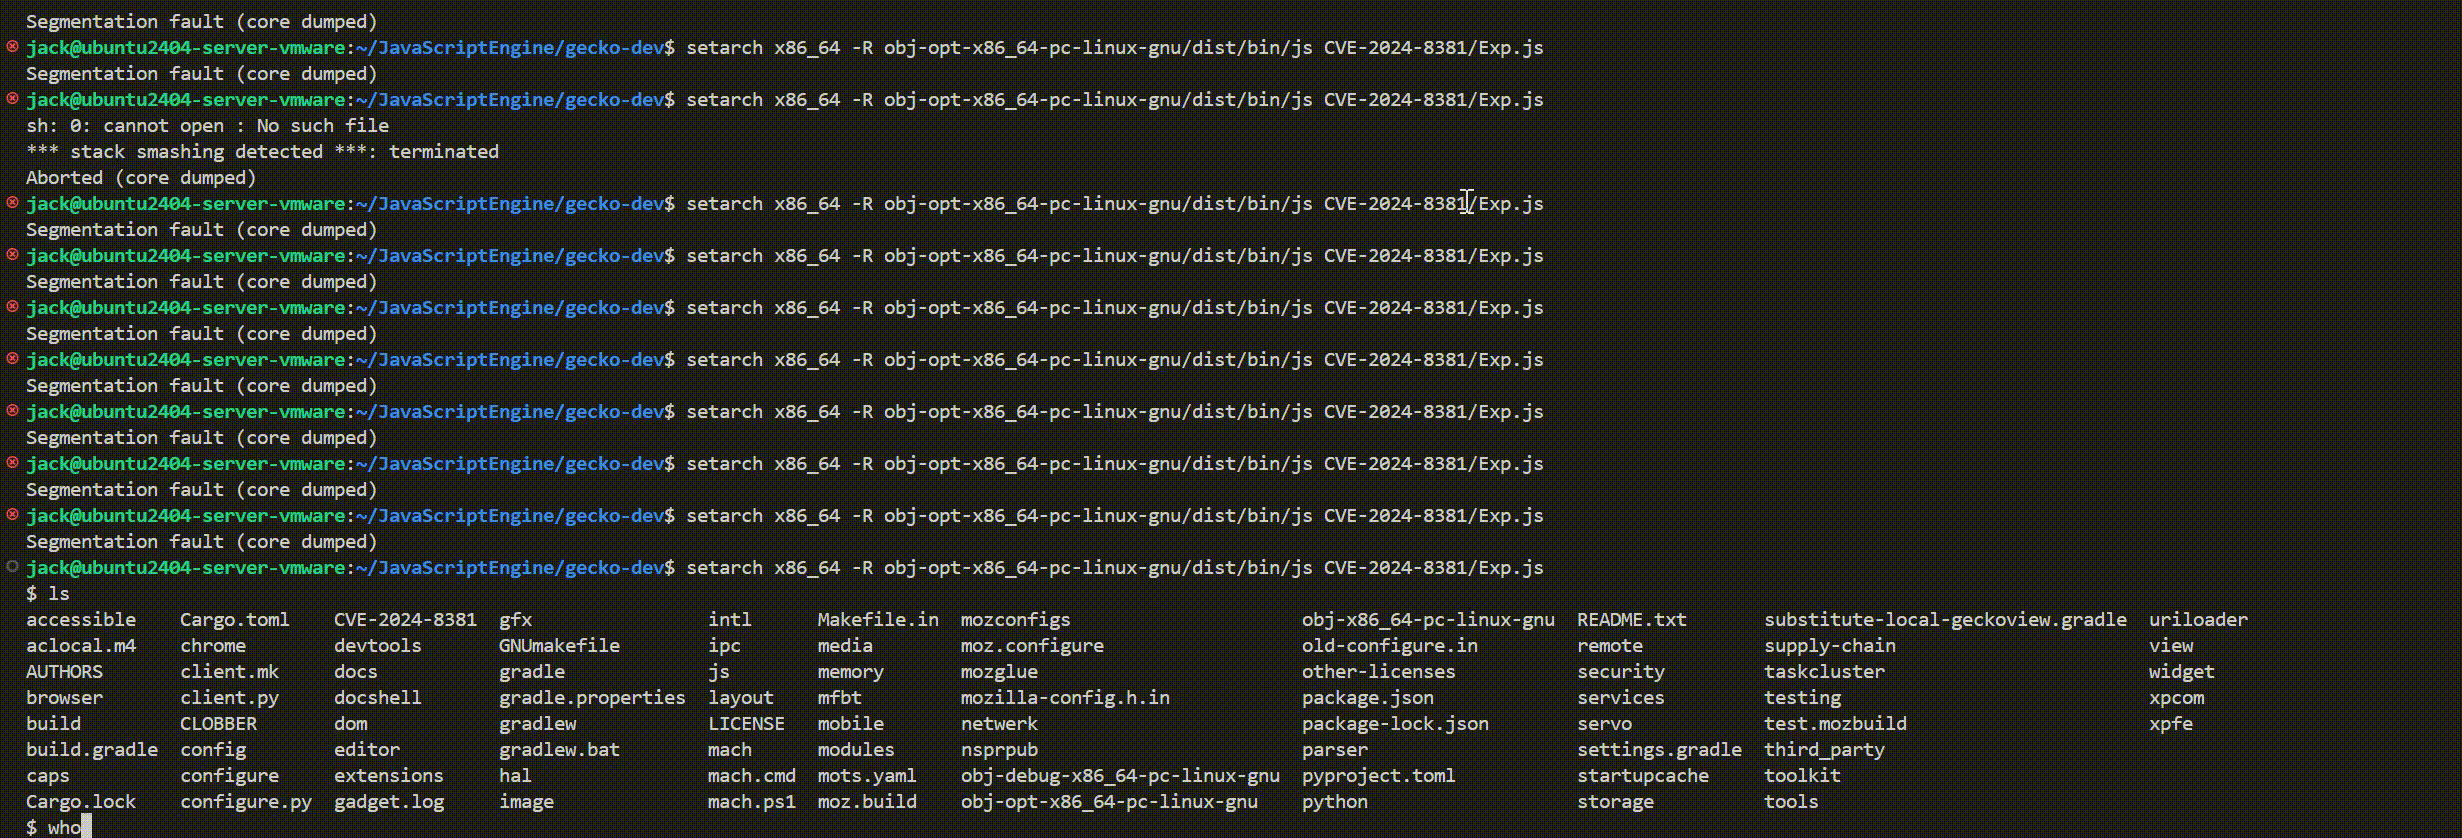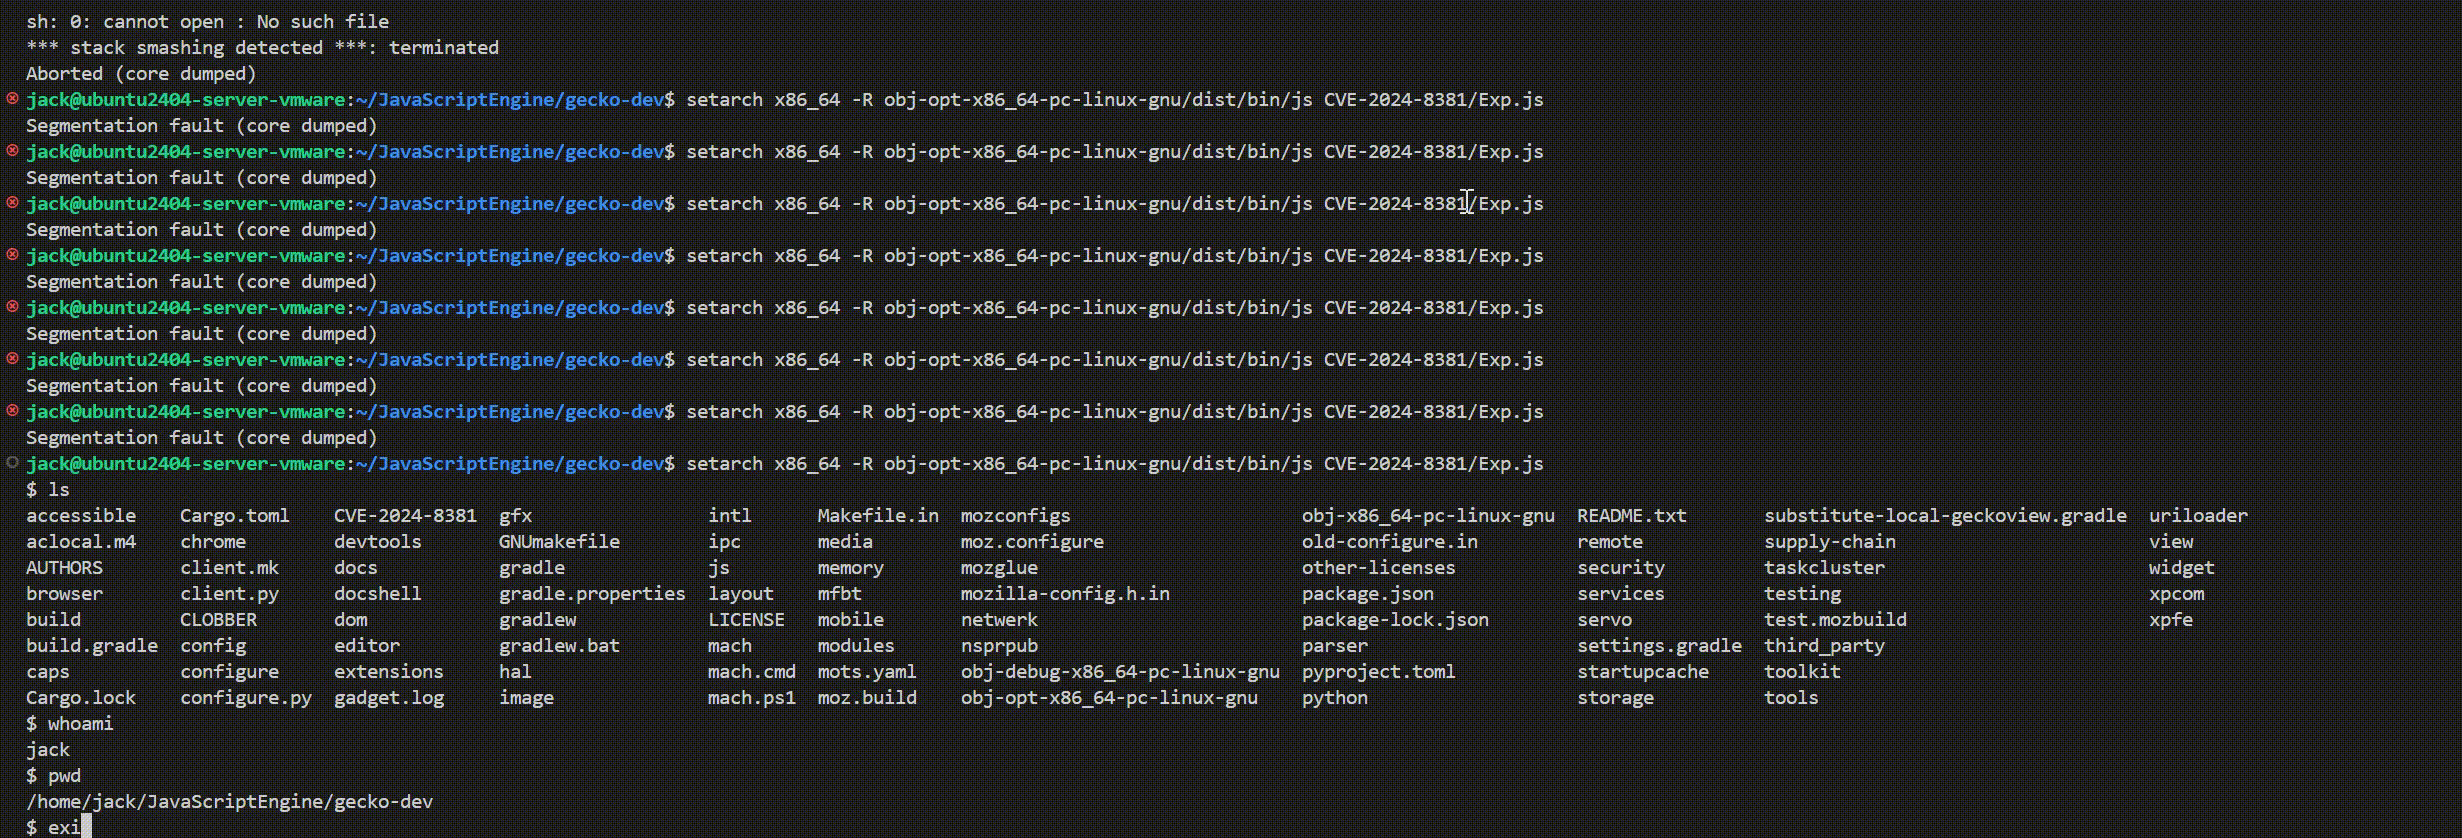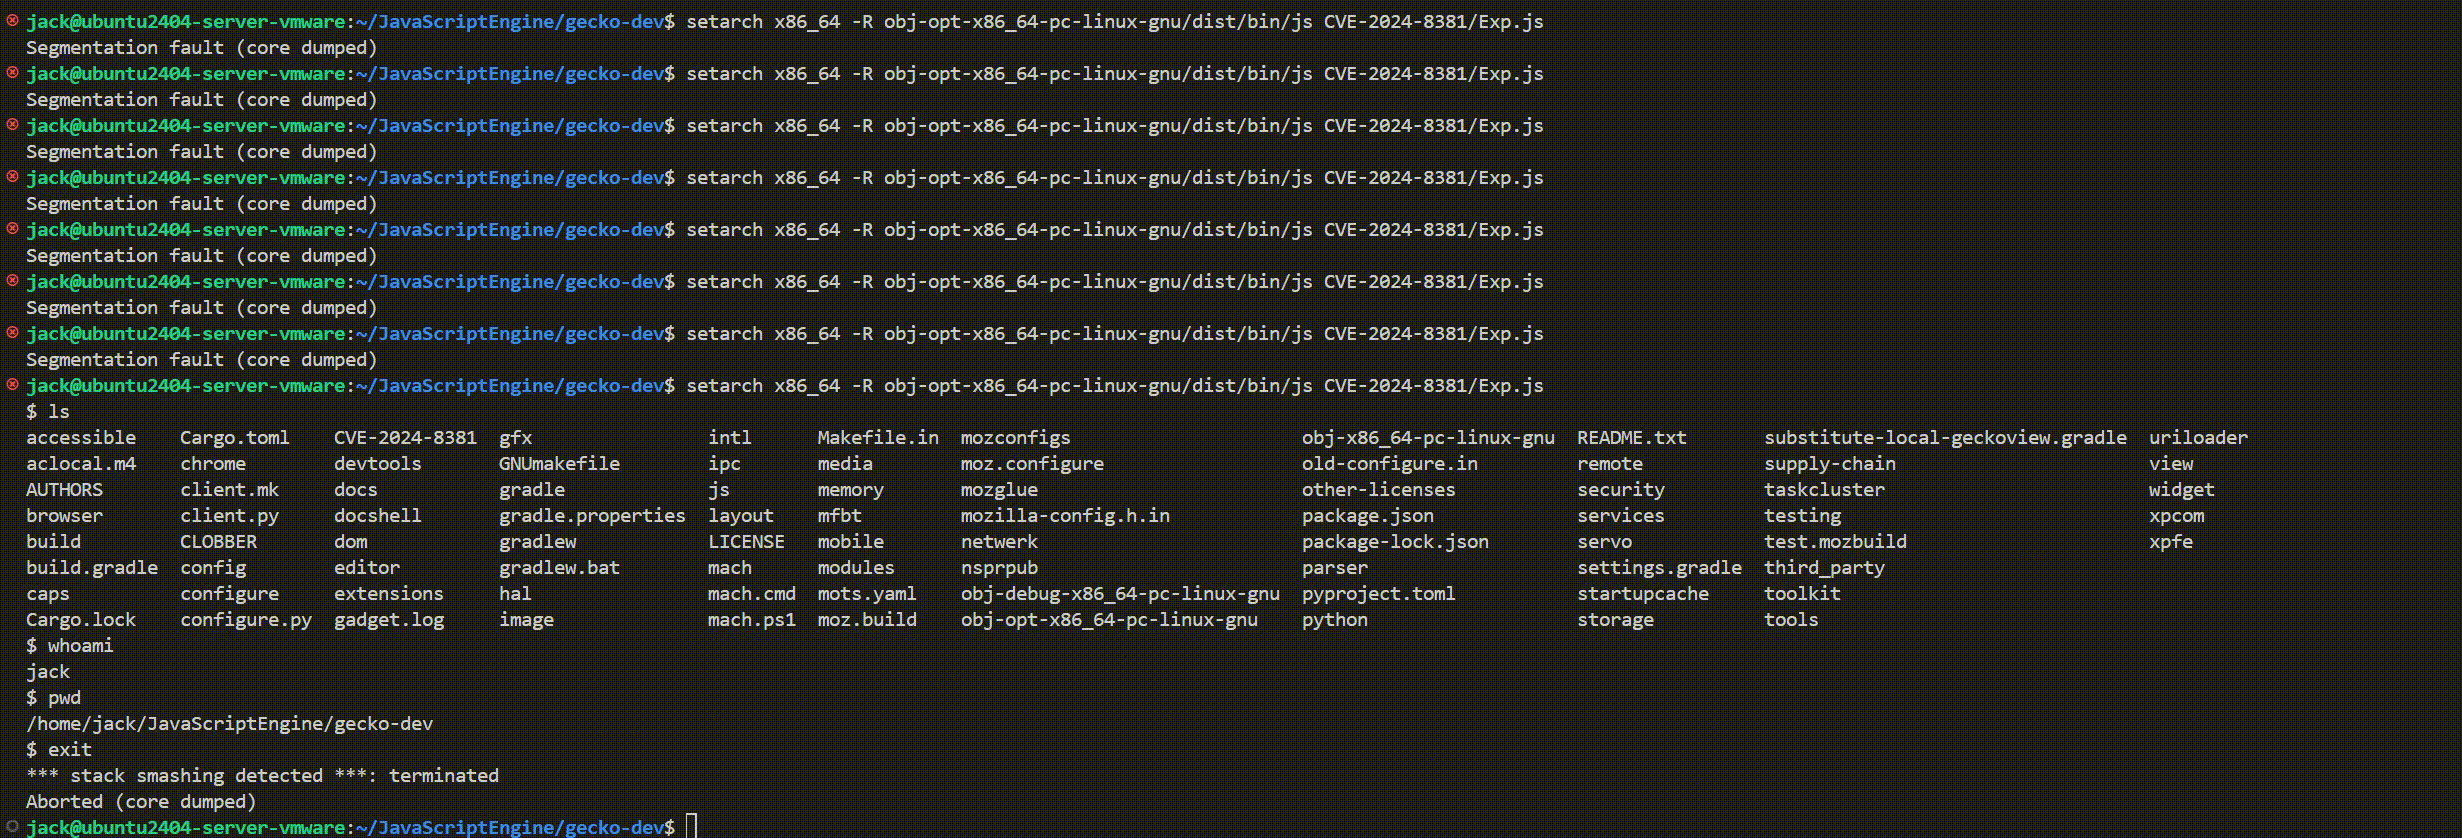
CVE-2024-8381-Tailored

复现信息

  • 操作系统:Ubuntu 24.04
  • GLIBC:Ubuntu GLIBC 2.39-0ubuntu8.3
  • Clang:version 18.1.7 (taskcluster-EnF59hKVRyOsVdbwyVaiug),通过 ./mach bootstrap 安装
  • Git 提交: 198d5fc1bebaaf114197a529ebdd4b9601045719
  • PoC 执行命令:obj-debug-x86_64-pc-linux-gnu/dist/bin/js PoC.js
  • 漏洞利用执行命令:setarch x86_64 -R obj-opt-x86_64-pc-linux-gnu/dist/bin/js Exp.js
  • MOZConfig:查看 mozconfigs/

致谢

  • 感谢 Nils Bars @nbars 发现此漏洞。

参考资料

  1. https://www.cve.org/CVERecord?id=CVE-2024-8381
  2. https://github.com/mozilla/gecko-dev/commit/fab7e5c28e628ddc2b873a723838562c9b41205e
  3. https://github.com/mozilla/gecko-dev/commit/0ca509a3a7fbf4ff5d34cf25083a4427f3205549
  4. https://developer.mozilla.org/en-US/docs/Web/JavaScript/Reference/Statements/with
  5. https://developer.mozilla.org/en-US/docs/Web/JavaScript/Reference/Global_Objects/Symbol/unscopables

免责声明

本仓库仅供教育目的使用,不得用于任何恶意活动。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    383
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    327
  • 5

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    256

探索所有工具

浏览我们的工具集合

查看所有工具 →