Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
fakelogonscreen — Windows凭据收割工具,会显示一个伪造的登录界面,将捕获的密码与AD或本地计算机进行验证,并输出到控制台或文件。专为红队后渗透设计,通过Cobalt Strike的execute-assembly执行。 | Kitploit
工具/GitHubGitHub/bitsadmin/fakelogonscreen
钓鱼工具密码攻击后渗透利用社会工程学红队
GitHubbitsadmin/fakelogonscreen

fakelogonscreen

Windows凭据收割工具,会显示一个伪造的登录界面,将捕获的密码与AD或本地计算机进行验证,并输出到控制台或文件。专为红队后渗透设计,通过Cobalt Strike的execute-assembly执行。

查看仓库
1.4k235726年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

FakeLogonScreen

FakeLogonScreen 是一款用于伪造 Windows 登录屏幕以获取用户密码的工具。输入的密码将针对 Active Directory 或本地计算机进行验证,以确保其正确性,然后显示在控制台或保存到磁盘。

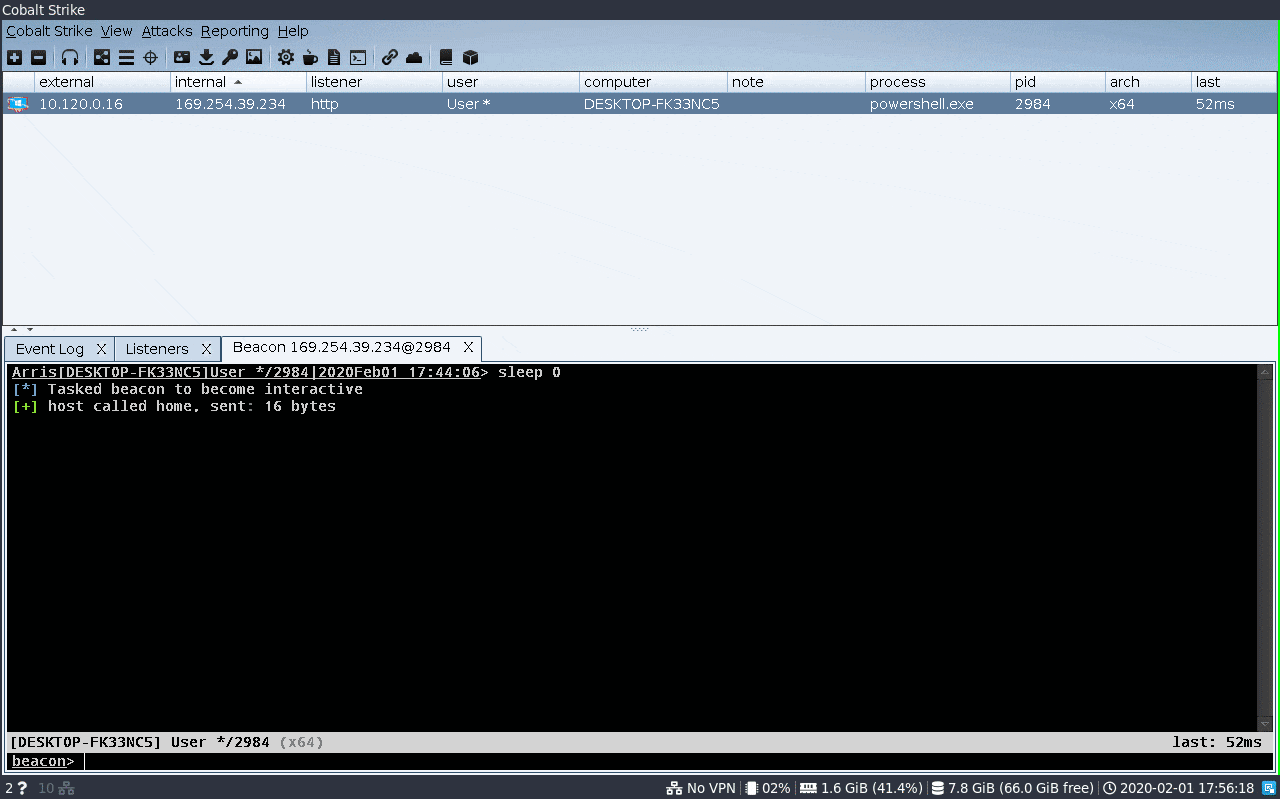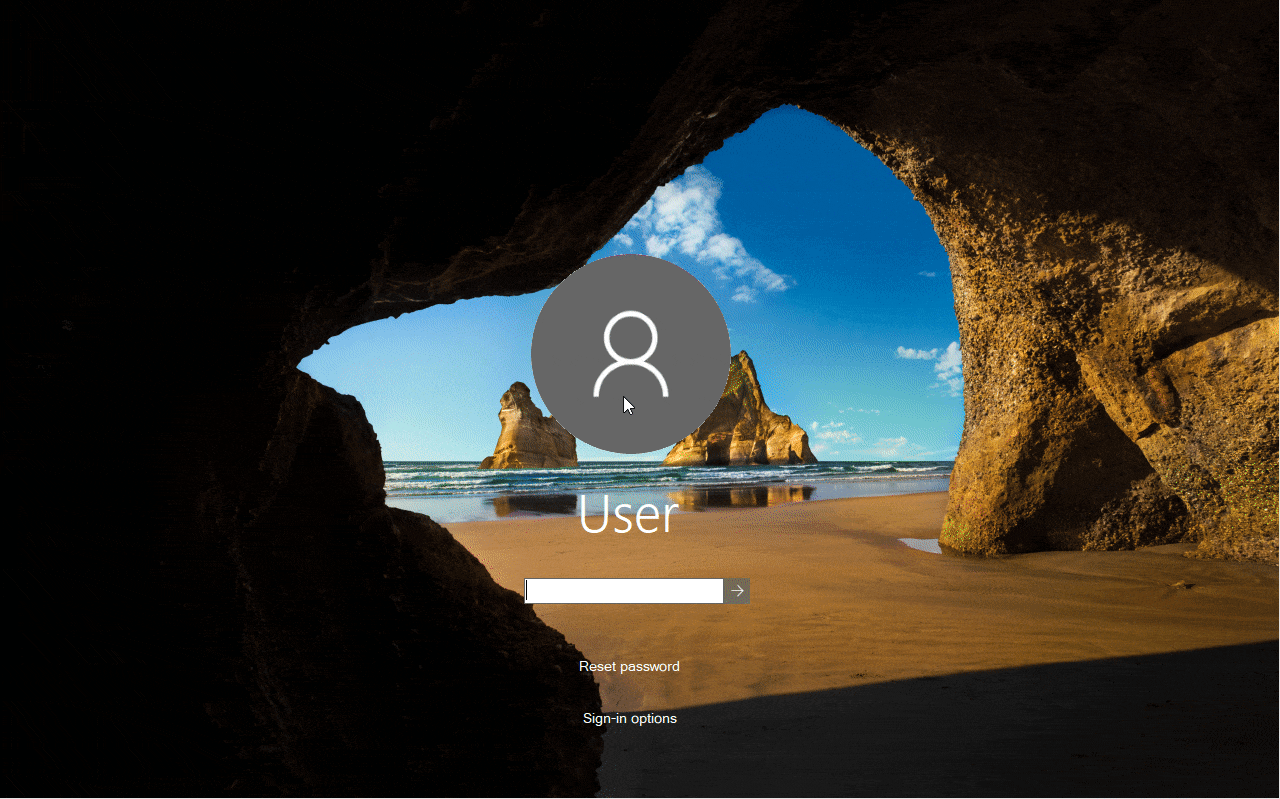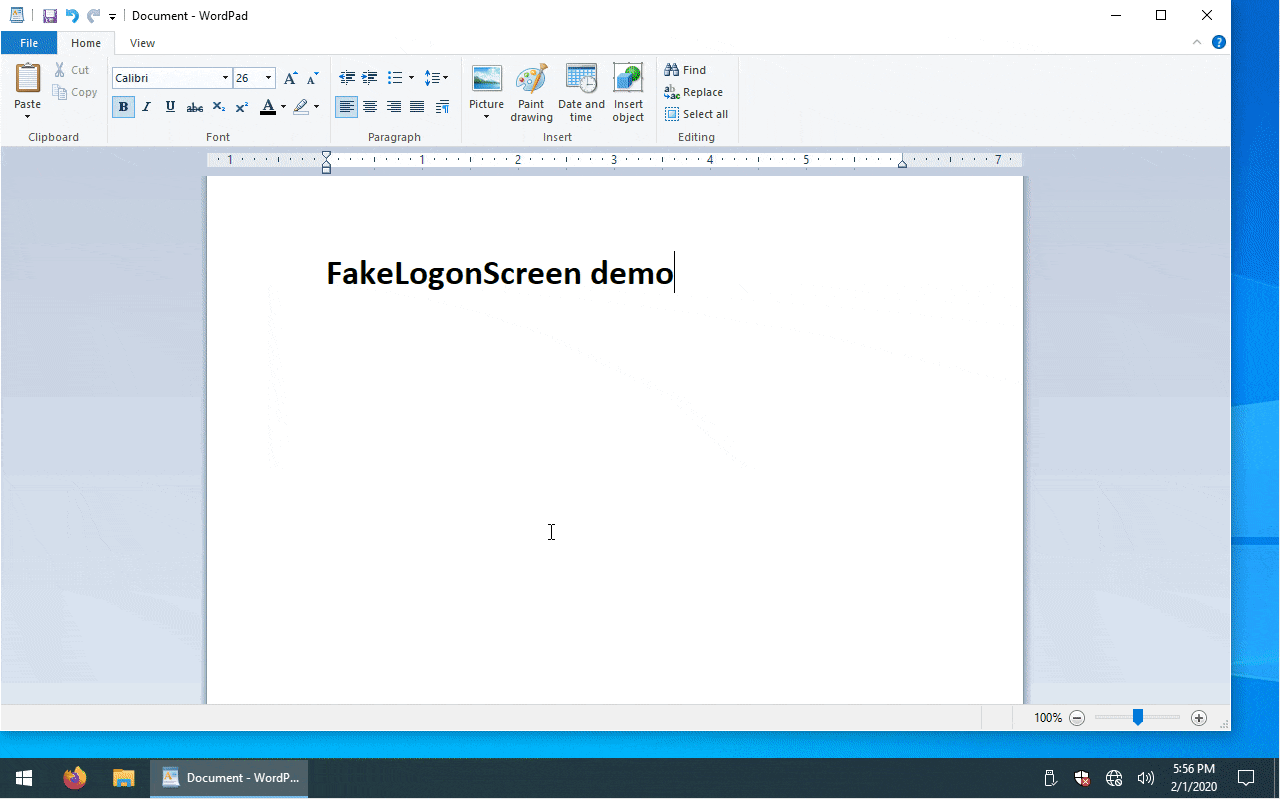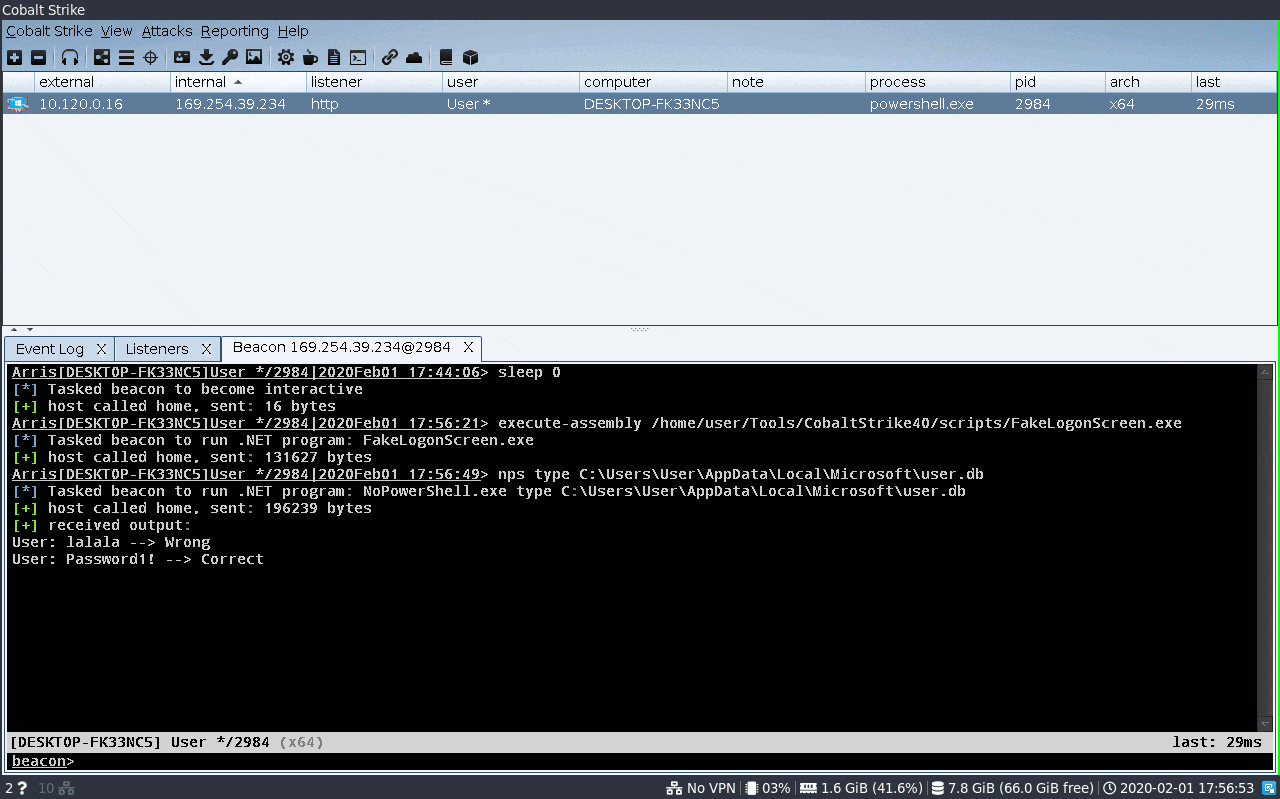
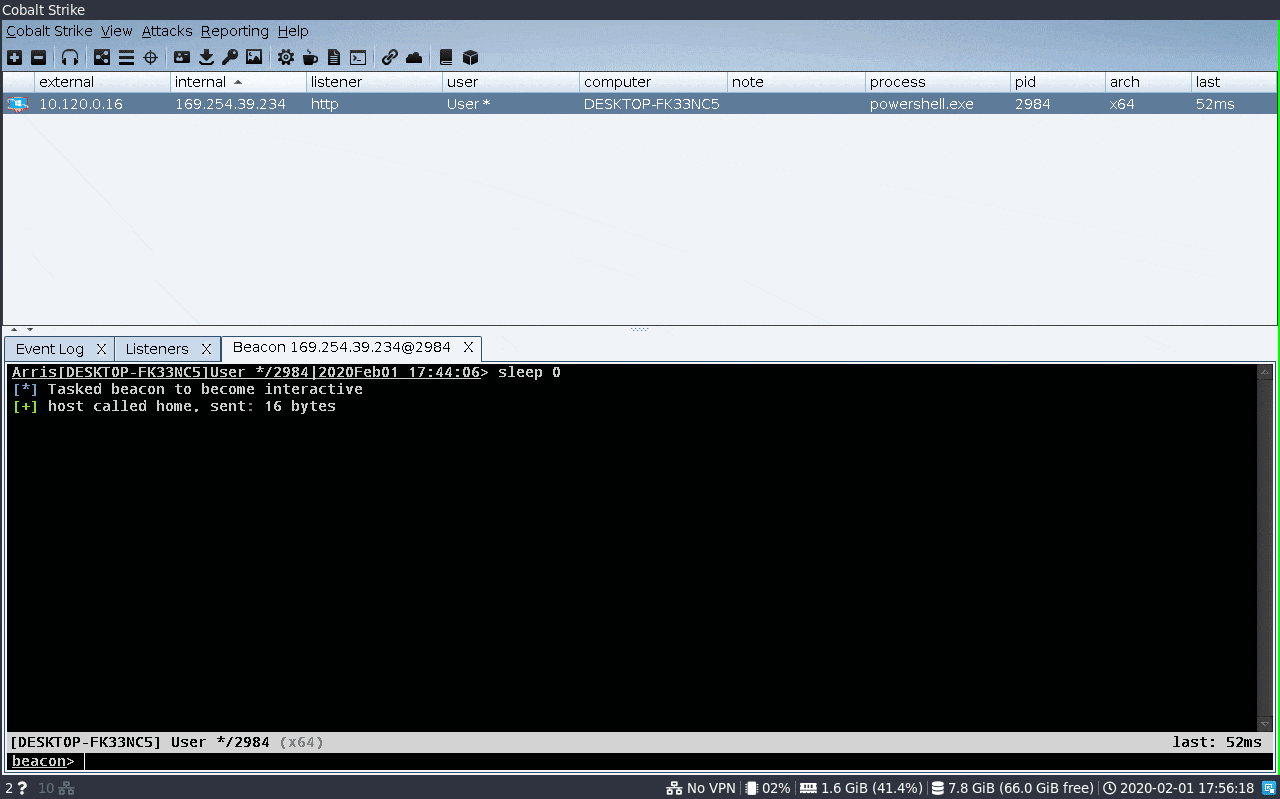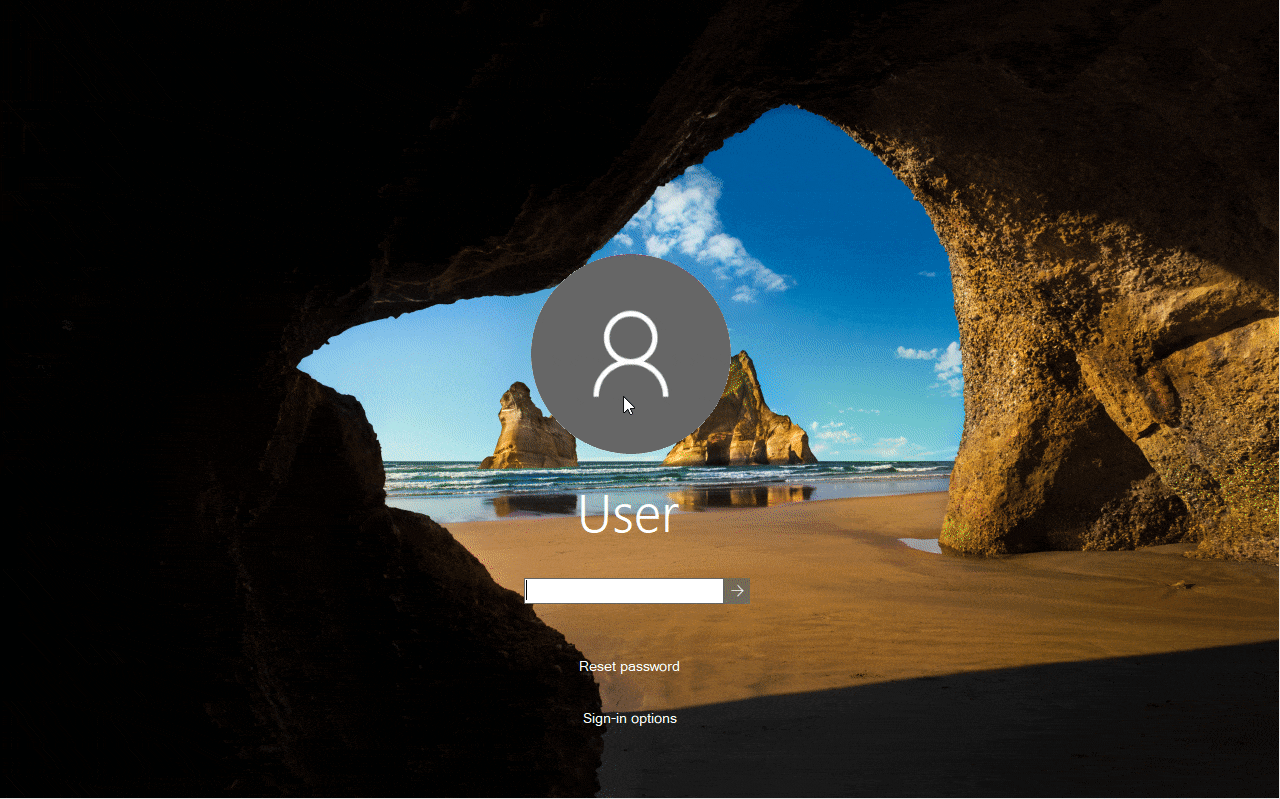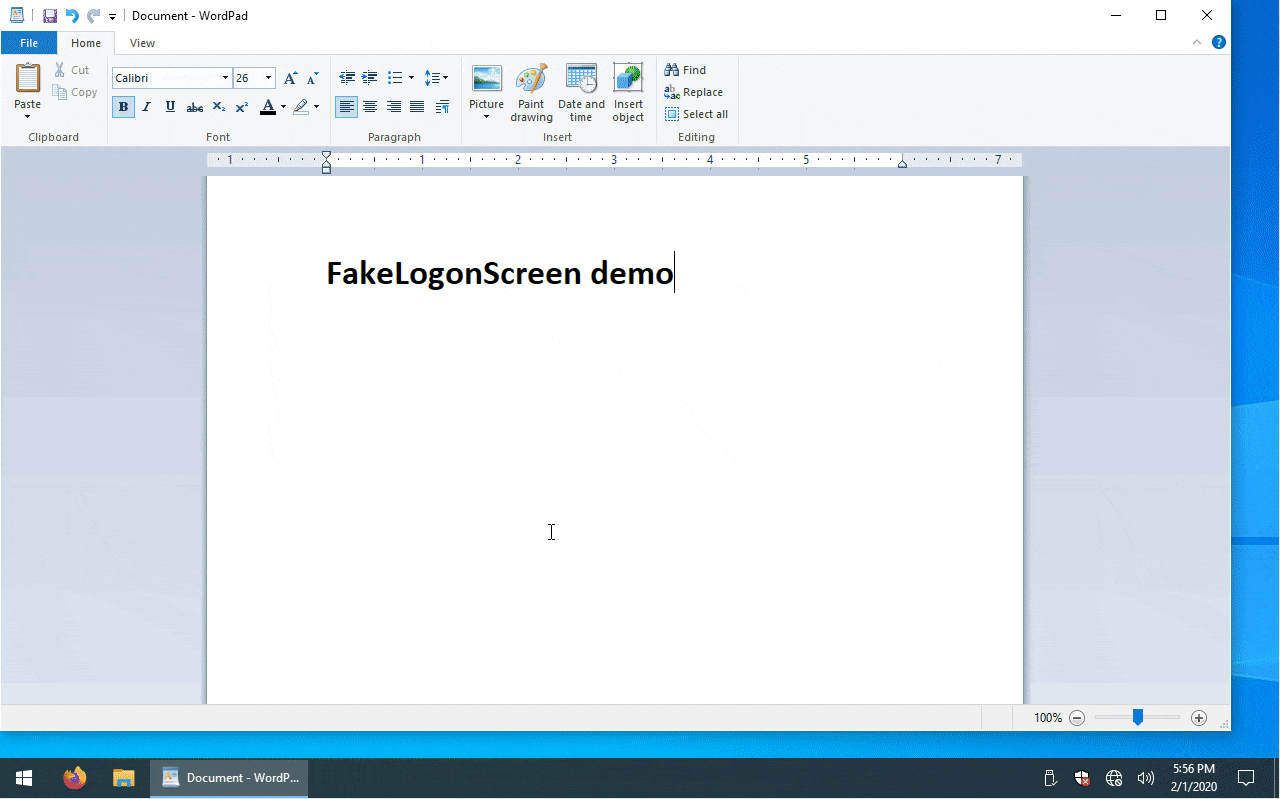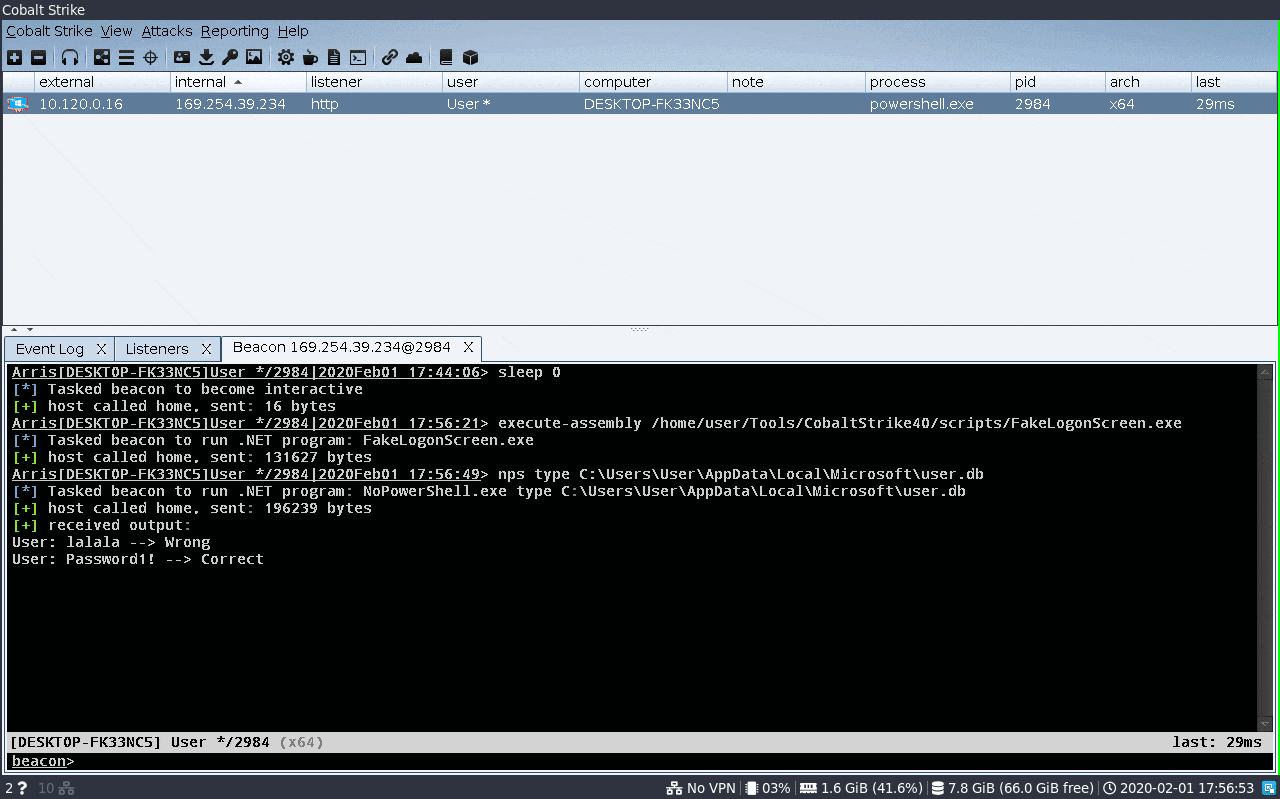
它可以通过简单地运行 .exe 文件来执行,或者使用例如 Cobalt Strike 的 execute-assembly 命令。

二进制文件可从 Releases 页面获取。

  • FakeLogonScreen.exe:将输出写入控制台,例如与 Cobalt Strike 兼容
  • FakeLogonScreenToFile.exe:将输出写入控制台以及 %LOCALAPPDATA%\Microsoft\user.db

文件夹:

  • /(根目录):针对 .NET Framework 4.5 构建,该版本默认安装在 Windows 8、8.1 和 10 中
  • DOTNET35:针对 .NET Framework 3.5 构建,该版本默认安装在 Windows 7 中

功能特性

  • 主显示器显示 Windows 10 登录屏幕,而其他显示器变为黑屏
  • 如果用户配置了自定义背景,则显示该背景而非默认背景
  • 在关闭屏幕前验证输入的密码
  • 输入的用户名和密码将输出到控制台或存储到文件中
  • 阻止许多快捷键以防止绕过屏幕
  • 最小化所有现有窗口以避免其他窗口保持在顶层

截图

FakeLogonScreen 在 Cobalt Strike 中的演示

作者:Arris Huijgen(@bitsadmin - https://github.com/bitsadmin/)

下载工具