一款安全的低代码欺骗运行时框架,利用 AI 实现系统虚拟化。
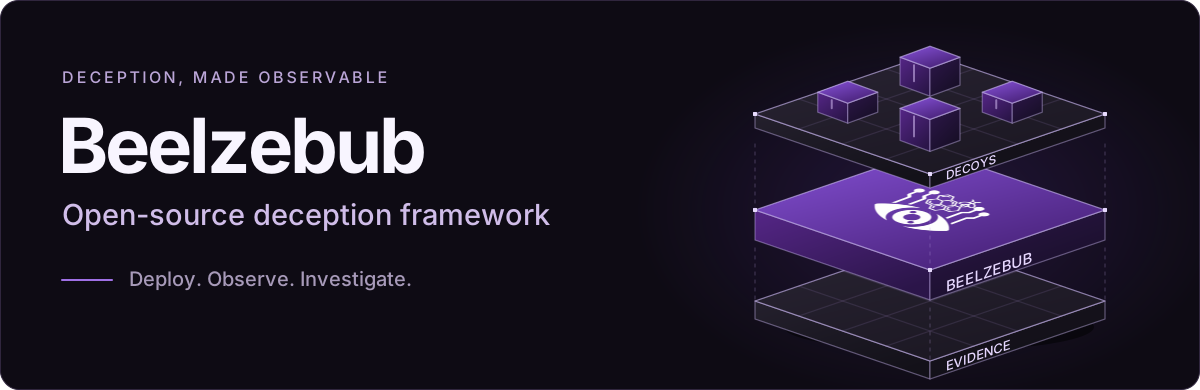
开源欺骗框架。
部署逼真的诱饵。观察攻击者行为。将交互转化为安全证据。
探索 Beelzebub 平台 · 文档 · 快速开始



Beelzebub 为安全团队提供了一种可配置的方式来研究针对诱饵服务的活动。定义攻击者遇到的环境,选择其响应方式,并捕获交互以供调查。可独立运行该框架,或将其连接到 Beelzebub 平台。
core.prometheus.enabled: true 启用 Prometheus 指标以监控运行时活动;默认情况下,指标监听器处于禁用状态,不绑定任何端口。观看一个 LLM 驱动的诱饵如何响应攻击者输入。该演示展示了生成的响应如何维持超出固定命令处理器集合的交互。
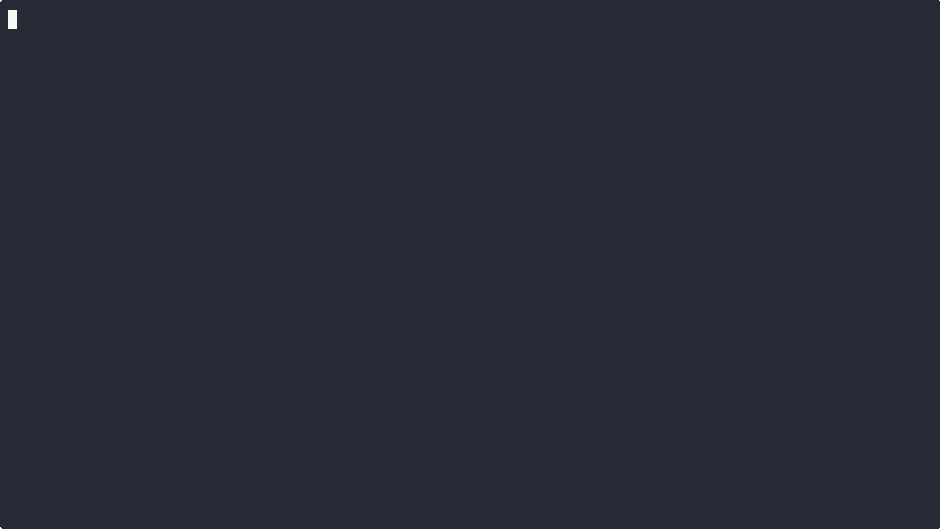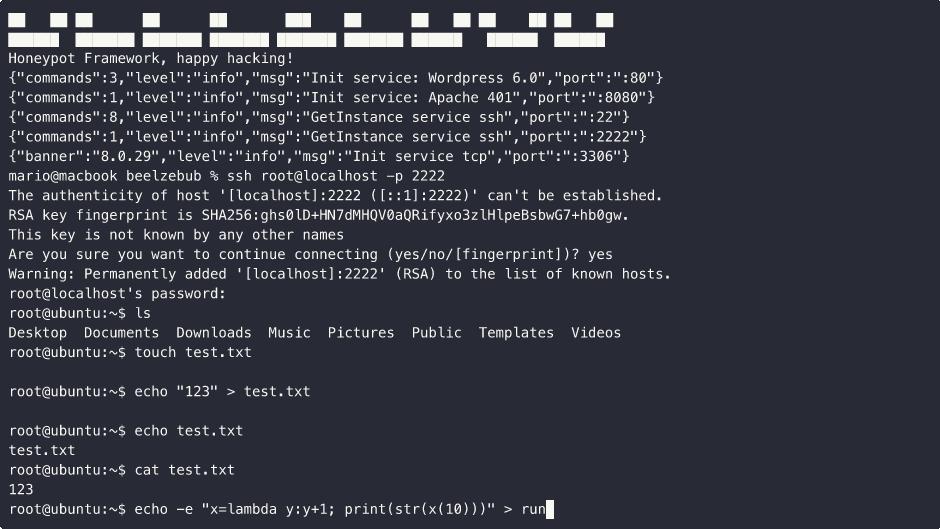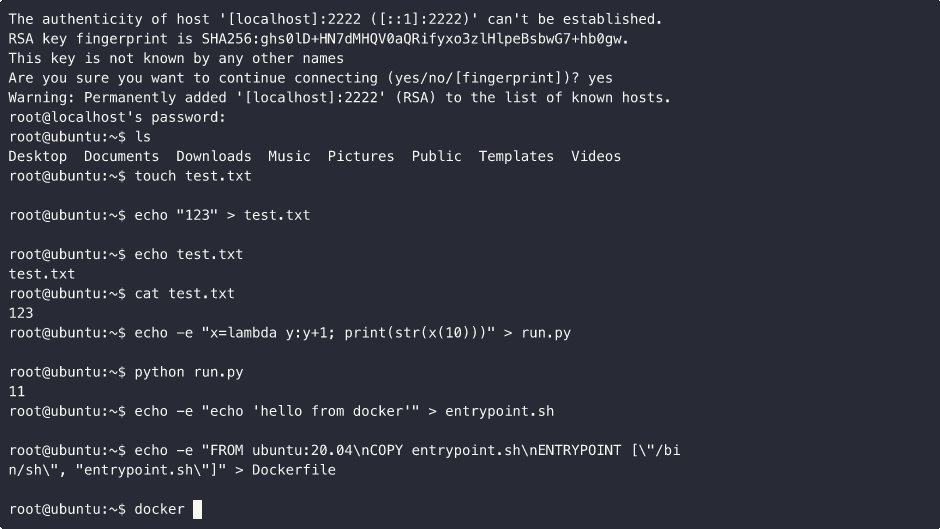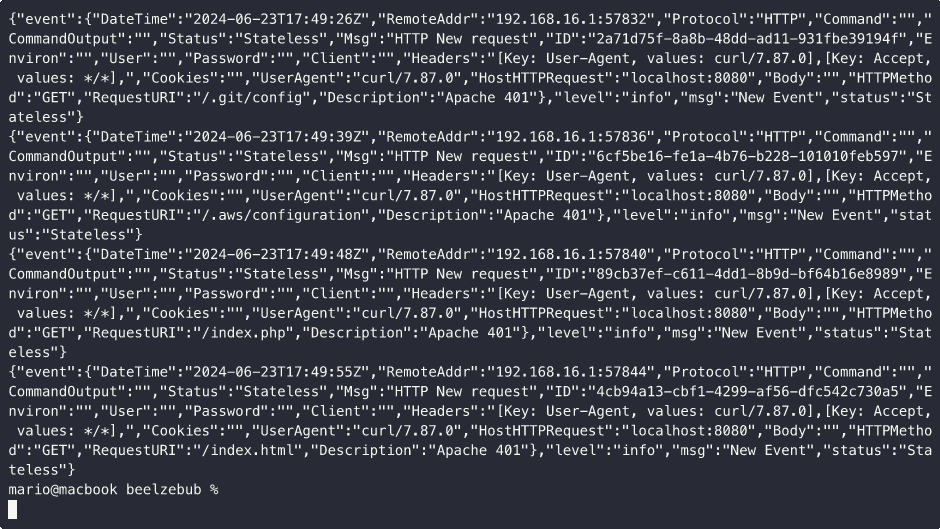

在 YAML 中定义服务和规则,校验配置,然后启动运行时。受信任的 Go 插件被编译进运行时以扩展服务和响应。每个服务处理传入的交互,并通过配置的事件输出发出证据。LLM 响应需要配置提供商;静态处理器无需提供商即可运行。
该框架支持 SSH、HTTP、TCP、TELNET 和 MCP。MCP 诱饵暴露诱饵工具,使可疑调用在受控的智能体测试中可被观察。它们可以提供提示注入尝试的证据;但不保证检测到每一次尝试。
部署选项包括本地 Go 二进制文件、Docker Compose,以及使用 Helm 的 Kubernetes。有关运行时行为和扩展边界,请参阅架构指南。
从 configurations/services 中的 18 个示例配置之一开始。打开一个 YAML 文件以检查其规则,并根据您的环境进行调整。
| 类别 | 示例诱饵 |
|---|---|
| 远程访问 | SSH · SSH (LLM) · TELNET · RDP · VNC |
| Web | WordPress (LLM 回退) · HTTP 401 · HTTP 方法 · Apache 目录迷宫 |
| 数据库与缓存 | MySQL · PostgreSQL (LLM) · SQL Server · Redis · Memcached |
| 网络服务 | SMB · LDAP |
| IoT | MQTT |
| AI 代理 | MCP 诱饵工具 |
示例涵盖从横幅和选定响应到交互式交换的各种场景。LLM 示例需要配置提供程序;WordPress 将其用于其全捕获路由。启用其他示例时,请检查部署的端口映射。
你需要 Git、一个 shell,以及带 Compose v2 的 Docker Engine。请使用一台隔离的实验主机,并确保已获得所有已配置监听器的授权:安装程序会启动一组示例服务,其中包括特权端口。在 Linux 上,它可以启用主机网络;在该模式下,Docker 不提供网络隔离。
请使用合成凭据,并在将服务暴露到互联网之前查阅生产安全指南。
git clone https://github.com/beelzebub-labs/beelzebub.git
cd beelzebub
./install.sh --docker
平台上报是可选的。在提示时留空 Platform 令牌即可独立运行。运行时会在启动监听器之前验证其配置。
测试默认的 HTTP 诱饵并检查其日志:
curl -i http://localhost:8080/
docker compose logs -f beelzebub
预计在端口 8080 上运行的捆绑 HTTP 示例会返回 401 Unauthorized。这是诱饵配置的响应,确认监听器可达。如果安装程序跳过了被占用的端口,请在测试前解决冲突。按 Ctrl+C 停止跟踪日志。
完成后停止实验环境:
docker compose down
对于单服务部署或其他部署方式,请遵循安装指南。
开源框架是基础:可独立部署、运行和扩展。Beelzebub 平台是面向团队的管理型产品,适用于需要跨环境协调欺骗活动并将运行时证据接入更广泛安全工作流的团队。
探索该平台的部署、调查和报告能力,了解它们如何契合您团队的需求。
开发时,请使用 go.mod 中声明的 Go 版本、Git 和 Make。使用 make build 构建;在提交运行时更改前,运行 make test.unit、go vet ./... 和 make validate-all。开发工作流涵盖集成测试及其 Docker 依赖。
感谢 JetBrains 通过其开源支持计划提供工具支持开发。



