

openSquat 是一款**开源情报(OSINT)**安全工具,用于识别针对您的品牌或域名的网络抢注威胁:
| 威胁类型 | 描述 |
|---|---|
| 🎣 钓鱼 | 仿冒您品牌的欺诈性域名 |
| 🔤 域名抢注 | 包含常见拼写错误的域名(例如 gooogle.com) |
| 🌐 IDN 同形异义 | 来自其他字母表的形似字符 |
| 👥 仿冒者 | 包含您品牌名称的域名 |
| 🔀 位翻转抢注 | 域名中的单比特错误 |
“一款强大的品牌保护瑞士军刀” — WhoisXML API 博客,2022 年 8 月
“一款用于收集新注册域名信息的便捷工具。” — 被评为前 5 大钓鱼检测工具 — SOCRadar 博客,2022 年 7 月
“openSquat 通过自动化监控和检测,为抵御域名抢注和钓鱼攻击提供必要防护。” — Prince Yadav, TutorialsPoint,2026 年 3 月
“OpenSquat 识别出 103 个抢注域名、960 个活跃钓鱼网站以及 53 个带有可疑证书的域名。” — Sharma 等,Journal of Information Security and Cybercrimes Research (JISCR),第 7 卷,第 1 期,2024 年 6 月
openSquat 采用开放核心模式:
该模式在支持企业级使用所需的规模、可靠性和运营要求的同时,实现了透明性和社区协作。
pip install opensquat
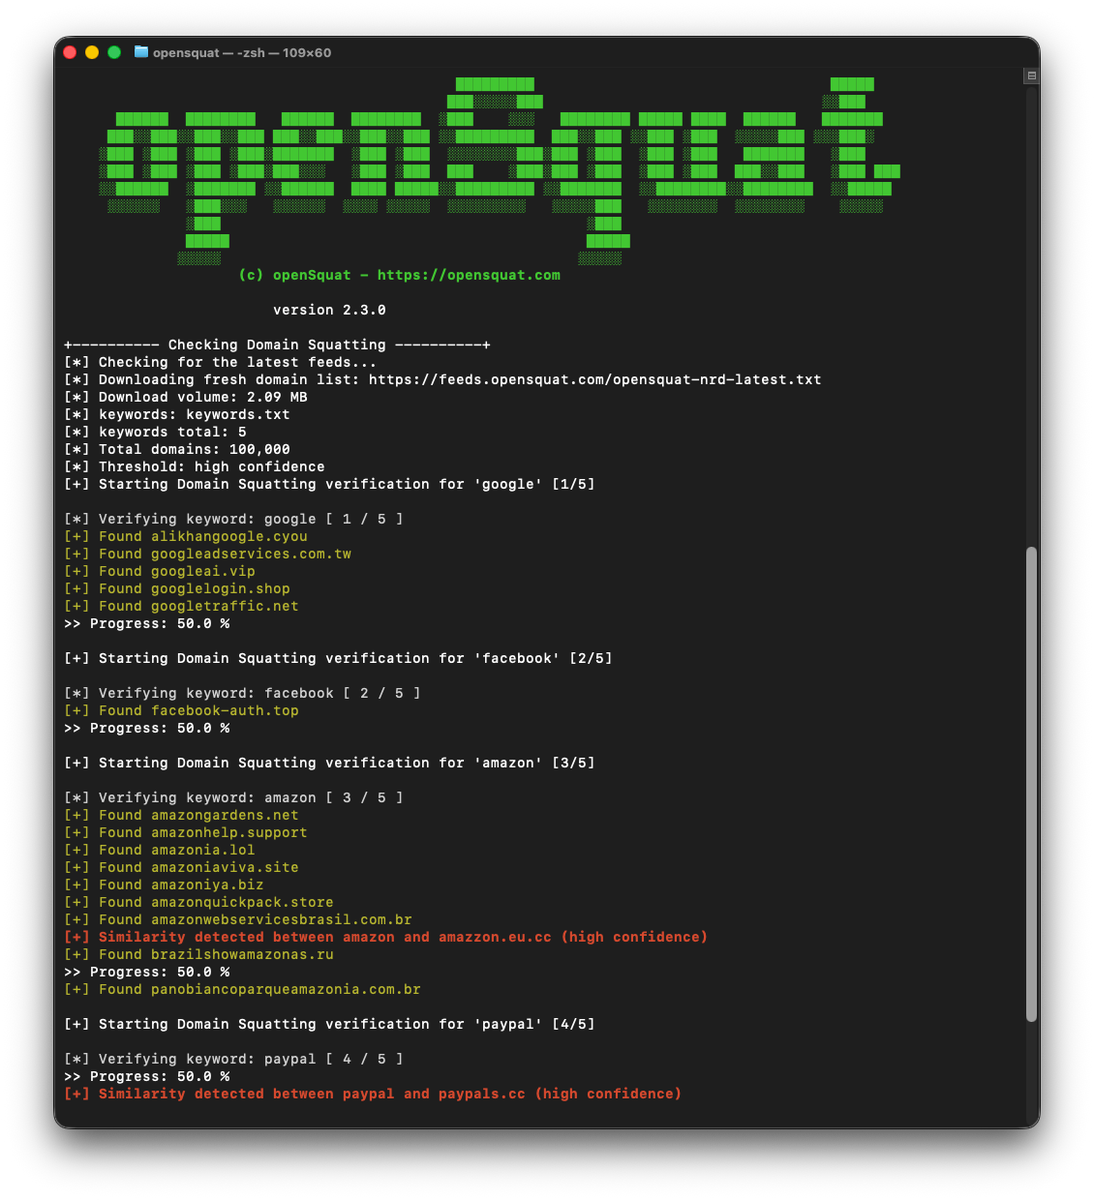
opensquat -k keywords.txt
git clone https://github.com/atenreiro/opensquat
cd opensquat
pip install -r requirements.txt
python3 opensquat.py -k keywords.txt
仓库用户: 在以下所有示例中,将
opensquat替换为python3 opensquat.py,以便从克隆的检出目录中运行。
confusable_homoglyphs、homoglyphs、colorama、requests、dnspython、beautifulsoup4# Default run
opensquat
# Show all options
opensquat -h
# Use custom keywords file
opensquat -k my_keywords.txt
# DNS validation via Quad9
opensquat --dns

# Check Certificate Transparency logs
opensquat --ct

# Scan for open ports (80/443)
opensquat --portcheck

# Cross-reference phishing databases
opensquat --phishing results.txt
# Save as JSON
opensquat -o results.json -t json

# Save as CSV
opensquat -o results.csv -t csv
| 级别 | 标志 | 描述 |
|---|---|---|
| 0 | -c 0 | 非常高(结果更少,准确率更高) |
| 1 | -c 1 | 高(默认) |
| 2 | -c 2 | 中 |
| 3 | -c 3 | 低 |
| 4 | -c 4 | 非常低(结果更多,误报更多) |
注意: 在 API 侧(
--api),五个置信度级别映射到四个模糊度值(exact、low、auto、high)——-c 3和-c 4都映射到high。完整映射以及如何使用--api-fuzziness覆盖,请参见 Premium 和 API 模式。
openSquat 支持三种模式。默认模式(Community)保持不变——现有用户无需任何标志。两种 Premium 模式共用一个 openSquat API 密钥;如果你想要相同的本地检测流程但使用更大的数据源,请选择 Premium Feed;如果你想要服务端检测且无需本地下载数据源,请选择 Premium API。
| 模式 | 标志 | 功能 |
|---|---|---|
| Community(默认) | (无) | 下载免费的 NRD 数据源(约 10 万域名/天)并运行本地 Levenshtein 检测。 |
| Premium Feed | --premium | 使用你的 openSquat API 密钥下载付费 NRD 数据源(nrd-lite,规模大得多),然后运行相同的本地 Levenshtein 检测。 |
| Premium API | --api | 跳过本地数据源下载。按关键词查询 openSquat 相似域名 REST API,并返回服务端匹配结果。 |
在 opensquat.com 注册以获取密钥。同一个密钥可用于 Premium Feed(--premium)和 Premium API(--api)。
--api-key YOUR_KEYOPENSQUAT_API_KEY 环境变量api_key.txt(每个文件一个密钥,允许 # 注释)CLI 标志在
ps输出中可见。在共享环境中,请优先使用环境变量或密钥文件。
# Premium Feed mode — same local pipeline, larger feed
export OPENSQUAT_API_KEY=os_xxxxxxxxxxxx
opensquat -k keywords.txt --premium

# Premium API mode — server-side detection per keyword
opensquat -k keywords.txt --api

# Premium API + DNS reputation check on each returned domain
opensquat -k keywords.txt --api --dns

# Premium API with JSON output grouped by keyword
opensquat -k keywords.txt --api -t json -o results.json

# Tune the Premium API search
opensquat -k keywords.txt --api --api-fuzziness high --api-history-days 7 --api-max-results 200
当 --premium 或 --api 成功加载密钥时,CLI 会打印一行经过掩码处理的确认信息,以便你验证所加载的密钥,同时不会泄露该密钥:
[*] API key loaded: os_gL...L5Mb
在 Premium API 模式下,运行摘要会报告当前激活的模式、已发起的 API 调用次数,以及剩余余额与用量增量(例如 4972 (used 4 of 4976 this run))。每个关键词的进度行会按照关键词文件的顺序显示,即使这些调用是并行执行的。配额耗尽(HTTP 429)会优雅地返回部分结果;认证错误(401)和套餐错误(403)会以清晰的提示中止运行。
如果后端对您的请求进行限流(HTTP 429 并带有 Retry-After 响应头),工具会将其与配额耗尽区分开来:您会看到黄色的 [!] Rate limit hit (retry in Ns) 警告,而不是红色的 quota exhausted 消息,部分结果仍会返回,并且摘要会保留您真实的 API 余额,以便您准确了解实际消耗了多少额度。为避免在大规模扫描时触发限流,请传入 --api-rate-limit N 来限制所有 worker 每秒的出站请求数。对于大多数后端,8 是一个安全的起始值。
# Throttle to 8 requests/second across all workers
opensquat -k keywords.txt --api --api-rate-limit 8
JSON 是 Premium API 模式推荐的输出格式,因为该 API 会返回按域名划分的元数据,而其他格式无法如此清晰地承载这些数据:已注册的 TLD、NRD 首次出现日期、IDN 同形异义标记,以及当域名属于同形异义域名时其 Unicode 渲染形式。
opensquat -k keywords.txt --api -t json -o results.json
Premium API 模式下更丰富输出的示例(已裁剪):
[
  {
    "keyword": "microsoft",
    "domains": [
      {"domain": "securite-microsoft.fr", "tld": "fr", "date": "09-04-2026", "idn": false},
      {"domain": "xn--mirosoft-hw7c.com", "tld": "com", "date": "09-04-2026", "idn": true, "unicode": "miᴄrosoft.com"}
    ]
  }
]
idn 标志加上 unicode 渲染,让你一眼就能看出 xn--mirosoft-hw7c.com 实际上是 ᴄ(拉丁字母小型大写 C)在冒充 "microsoft" 中的 c——这是纯 punycode 字符串完全隐藏的信息。
同时支持 CSV 输出,每个域名生成一行,包含相同的元数据列,适合在 Excel 或 pandas 中工作的分析师使用:
opensquat -k keywords.txt --api -t csv -o results.csv
CSV 文件以 UTF-8 BOM 编码写入,以便 Windows 上的 Excel 能正确渲染 unicode 同形异义字列。
Community 和 Premium Feed 模式会输出相同的 JSON 顶层结构,以保证跨模式一致性,但每个条目仅填充 domain 字段——NRD feed 不包含仅托管 API 才具备的按域元数据:
[
  {
    "keyword": "microsoft",
    "domains": [
      {"domain": "mirosoft.com"},
      {"domain": "mcrosoft.net"}
    ]
  }
]