Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-15409 — 针对 CVE-2026-15409 的公告文档,该漏洞是 SonicWall SMA1000 设备中的一个严重未认证 SSRF 漏洞,内容涵盖受影响的型号、影响、检测指南和修复措施。 | Kitploit
工具/GitHubGitHub/ashrafzaryouh/cve-2026-15409
漏洞分析Web安全网络安全威胁情报事件响应
GitHubashrafzaryouh/cve-2026-15409

CVE-2026-15409

针对 CVE-2026-15409 的公告文档,该漏洞是 SonicWall SMA1000 设备中的一个严重未认证 SSRF 漏洞,内容涵盖受影响的型号、影响、检测指南和修复措施。

查看仓库
34个月前尚未审核
分享

🚨 CVE-2026-15409

SonicWall SMA1000 系列中的严重未认证 SSRF

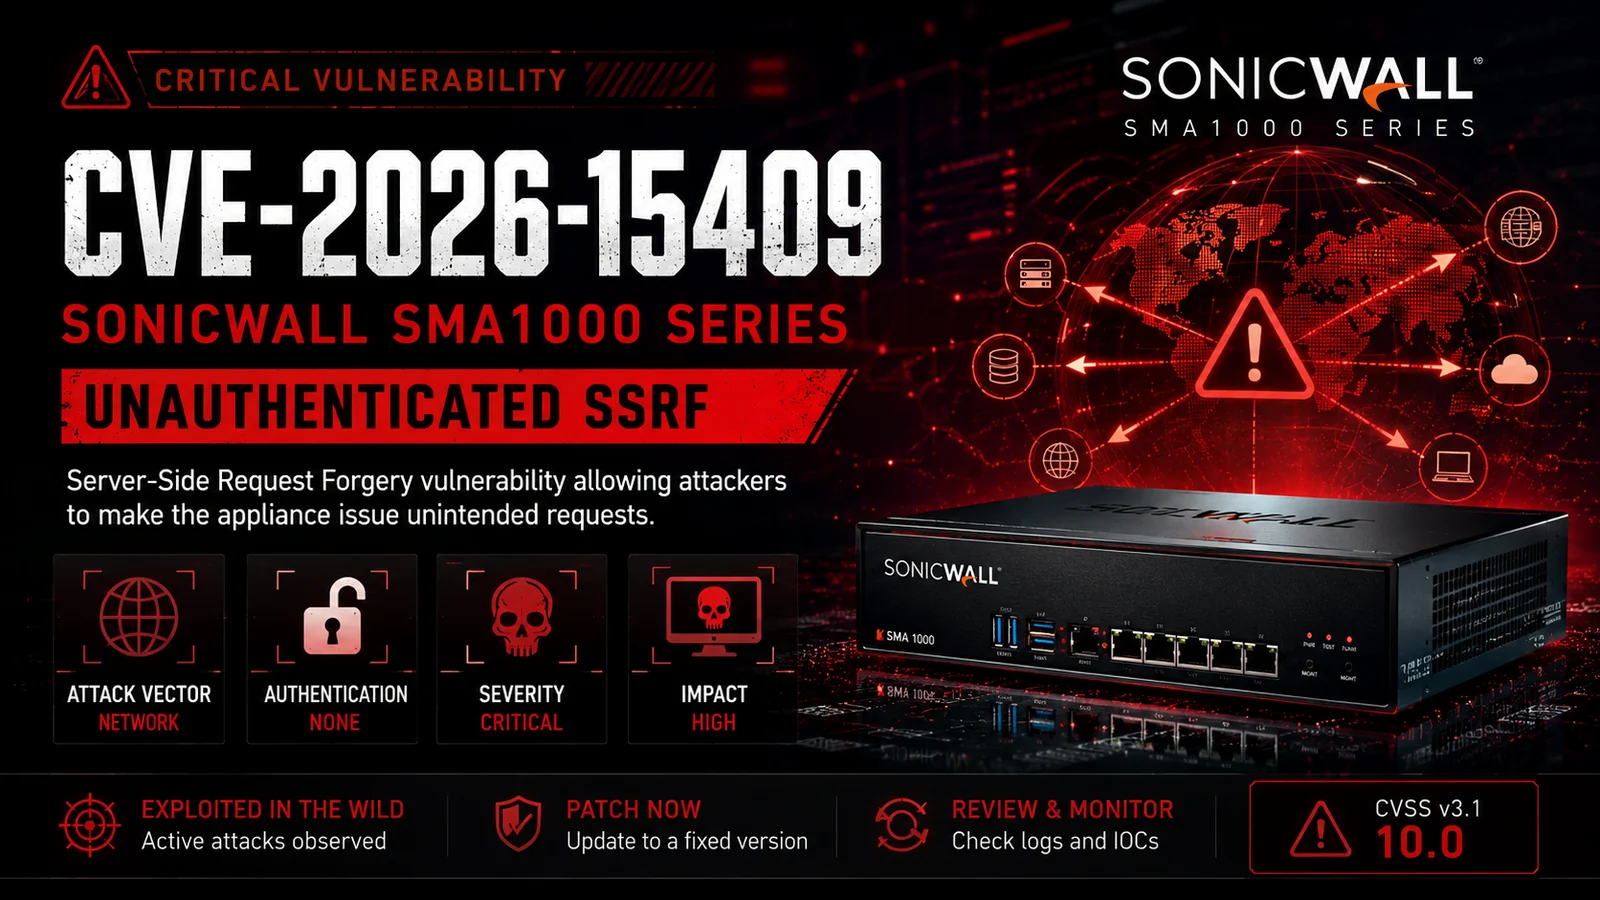
ChatGPT Image Jul 15, 2026, 05_55_53 PM

影响 SonicWall SMA1000 系列设备的严重服务端请求伪造(SSRF)漏洞。

本仓库记录了该漏洞、受影响产品、技术概述、影响、检测指南以及修复措施。


📖 概述

CVE-2026-15409 是 SonicWall SMA1000 系列设备中的一个**严重未认证服务端请求伪造(SSRF)**漏洞。

该缺陷允许远程攻击者强制设备向内部或外部资源发起非预期的 HTTP 请求。根据公开公告,该漏洞已在真实攻击中被利用,并可能与其他漏洞串联以实现进一步入侵。


✨ 要点

  • 🔴 严重级别(CVSS 10.0)
  • 🌐 远程利用
  • 🔓 无需认证
  • ⚡ 服务端请求伪造(SSRF)
  • 🎯 可与其他漏洞串联利用
  • 🛡️ 已由厂商更新修复

📊 漏洞详情

字段值
CVE IDCVE-2026-15409
严重级别严重
CVSS v3.110.0
攻击向量网络
认证无
用户交互不需要
类型服务端请求伪造(SSRF)
影响内部资源访问、攻击串联

🎯 受影响产品

产品状态
SonicWall SMA1000 系列受影响
SMA6210受影响
SMA7210受影响
SMA8200v受影响

⚠️ 潜在影响

成功利用可能允许攻击者:

  • 访问内部服务
  • 访问云元数据端点
  • 与原本无法访问的主机进行交互
  • 绕过网络分段
  • 促成进一步的攻击链
  • 扩大后利用阶段的攻击面

🧠 攻击流程

Internet
      │
      ▼
Attacker
      │
      ▼
SonicWall SMA1000
      │
      ▼
Unexpected Internal HTTP Requests
      │
      ▼
Internal Services / Cloud Metadata / Management Interfaces
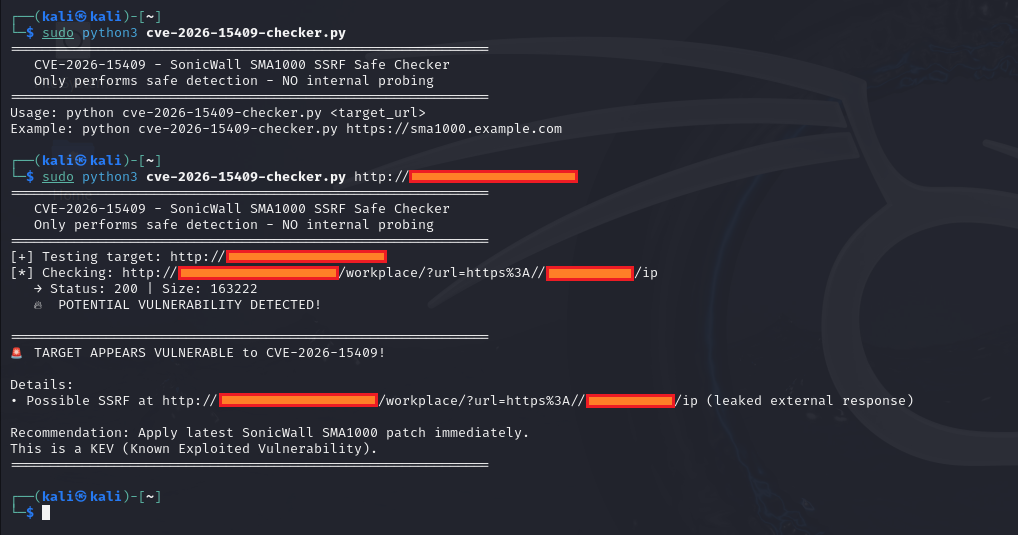
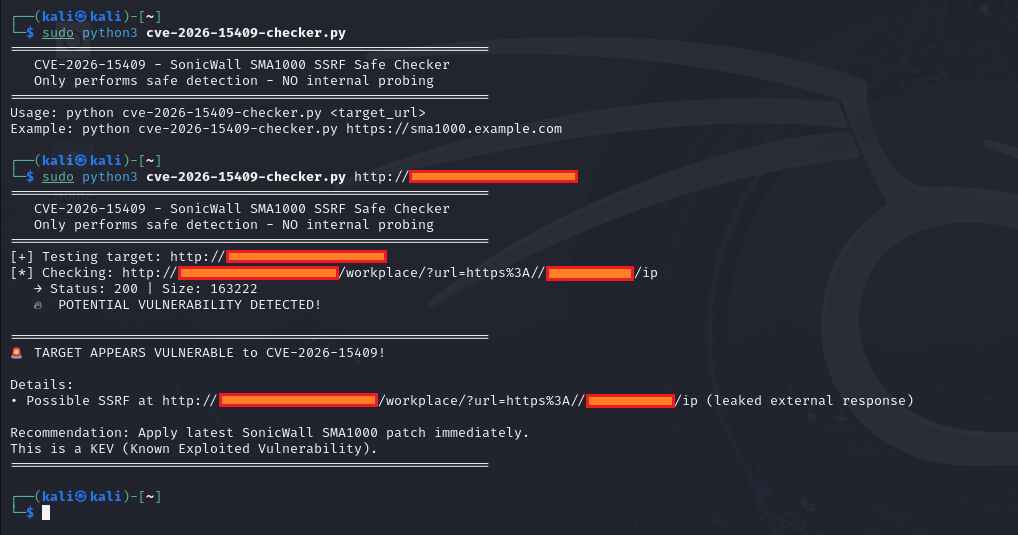
📸 演示

cve-2026-15409

🔍 检测

安全团队应监控以下情况:

  • 异常的出站请求
  • 来自 SMA 设备的意外连接
  • 针对 RFC1918 内部地址范围的请求
  • 对云元数据端点的访问
  • 异常的 HTTP 活动
  • 可疑的管理事件

🛡️ 缓解措施

  • 立即升级到已修补的固件。
  • 限制不必要的出站连接。
  • 监控设备日志。
  • 若怀疑遭到入侵,请重置凭据。
  • 如有需要,轮换 MFA 密钥。
  • 审查厂商发布的入侵指标。

📂 仓库结构

.
├── README.md
├── assets
│   └── banner.png
├── docs
│   ├── overview.md
│   ├── timeline.md
│   └── mitigation.md
└── LICENSE

📈 风险矩阵

指标评级
严重性🔴 严重
可利用性⭐⭐⭐⭐⭐
身份验证无
复杂度低
公众认知度高
补丁可用性✅ 是

📚 参考资料

  • SonicWall 安全公告
  • CISA 已知被利用漏洞(KEV)
  • NIST 国家漏洞数据库(NVD)
  • MITRE CVE 计划

⚖️ 免责声明

本仓库仅用于防御性安全、研究和教育目的。它不包含漏洞利用代码或未经授权访问的说明。用户有责任遵守适用的法律和组织政策。


⭐ 觉得这个仓库有用?

考虑给它一个 Star ⭐ 以支持网络安全研究。

保持安全 • 尽早修补 • 持续监控

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    343
  • 5

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    295

探索所有工具

浏览我们的工具集合

查看所有工具 →