Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
ipv6tools — IPv6Tools 是一个强大的模块化框架,能够对启用 IPv6 的网络进行可视化审计。 | Kitploit
工具/GitHubGitHub/apg-intel/ipv6tools
网络映射漏洞分析漏洞利用网络安全渗透测试DNS 分析
GitHubapg-intel/ipv6tools

ipv6tools

IPv6Tools 是一个强大的模块化框架,能够对启用 IPv6 的网络进行可视化审计。

查看仓库
12619528年前Kitploit 审核通过
分享

IPv6Tools

IPv6Tools 框架是一套强大的模块和插件集合,允许用户审计支持 IPv6 的网络。内置模块支持枚举 IPv6 特性,如 ICMPv6 和组播监听发现 (MLD)。此外,该框架还支持上层协议 (ULP) 的枚举,例如组播 DNS (mDNS) 和链路本地组播名称解析 (LLMNR)。用户可以通过用 Python 语言创建插件和模块来轻松扩展框架的功能。

详细说明

要了解更多关于该项目如何实现以及如何使用相同技术构建应用程序的信息,请点击下面的链接!

  • There’s No Place Like ::1 — Enumerating Local IPv6 networks
  • 有关开发、安全、DevOps、AI 等内容,请查看 SecDevOps.AI!

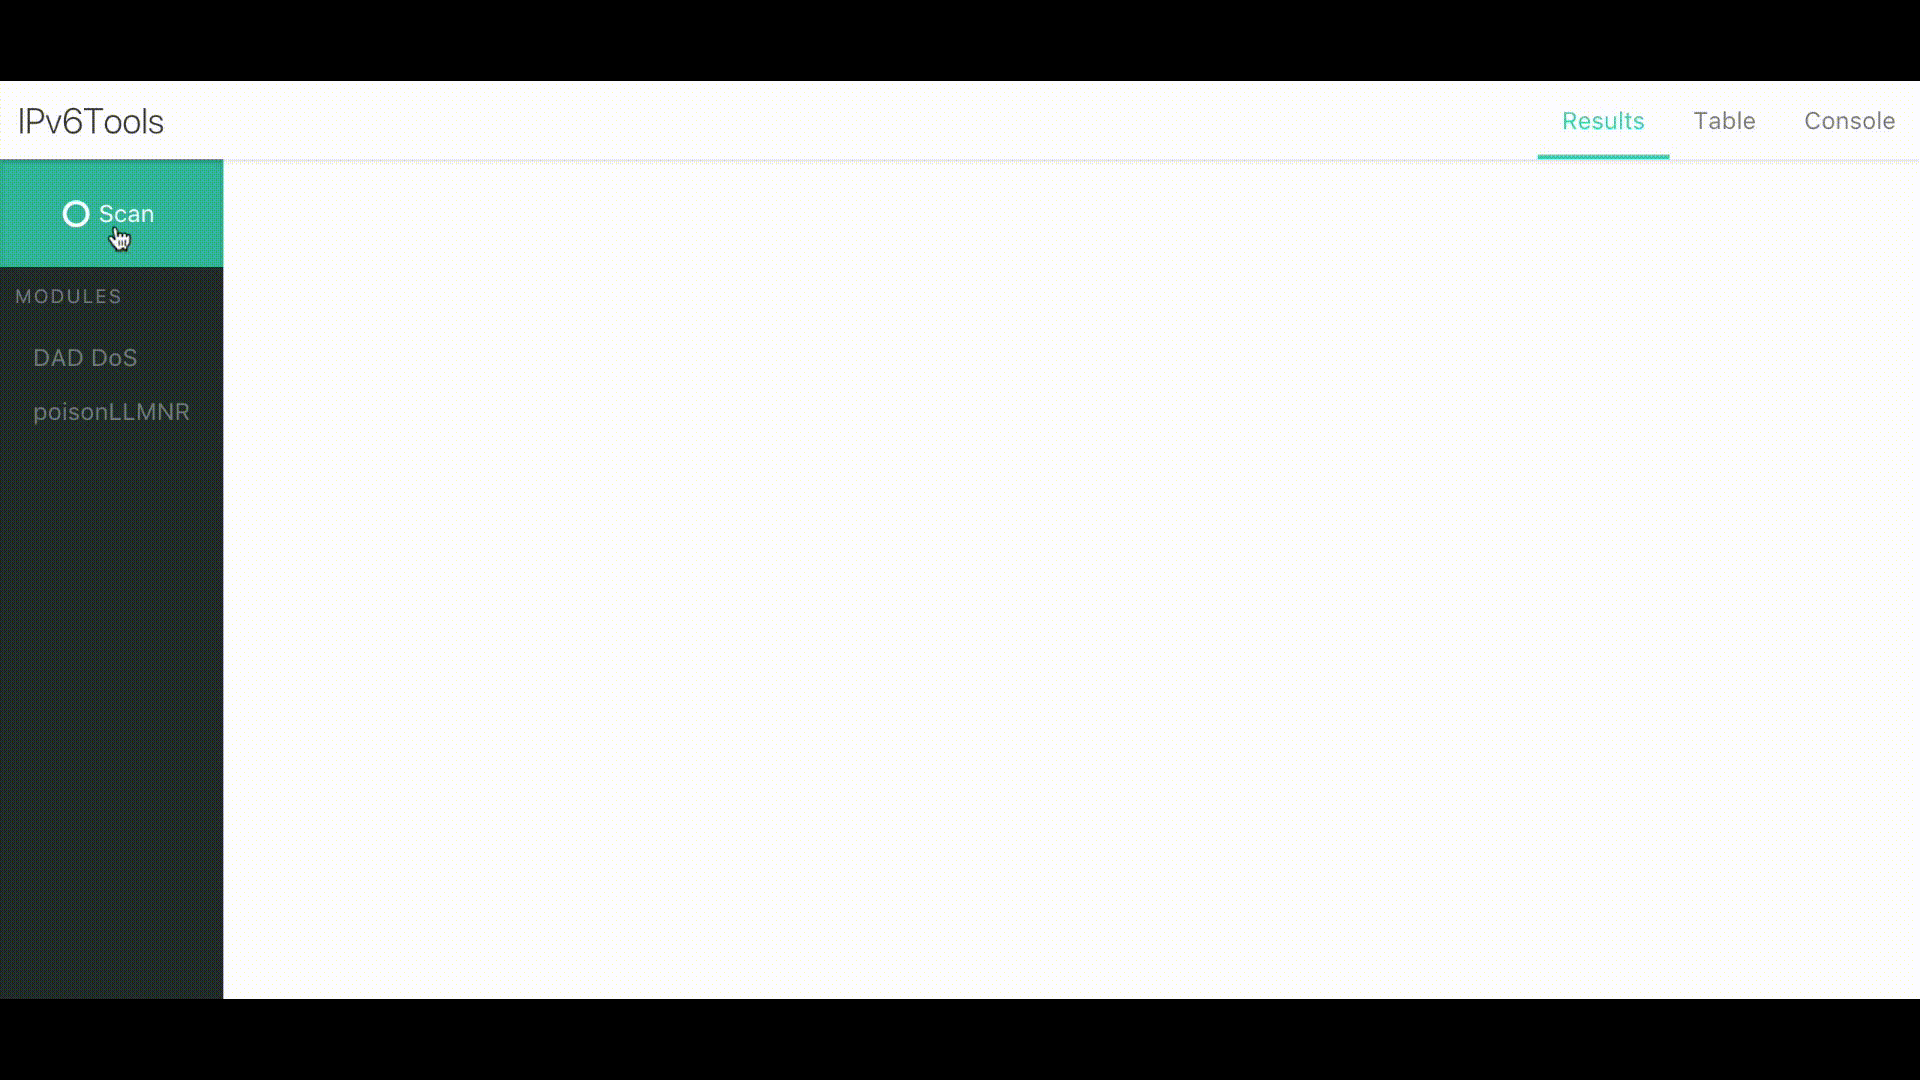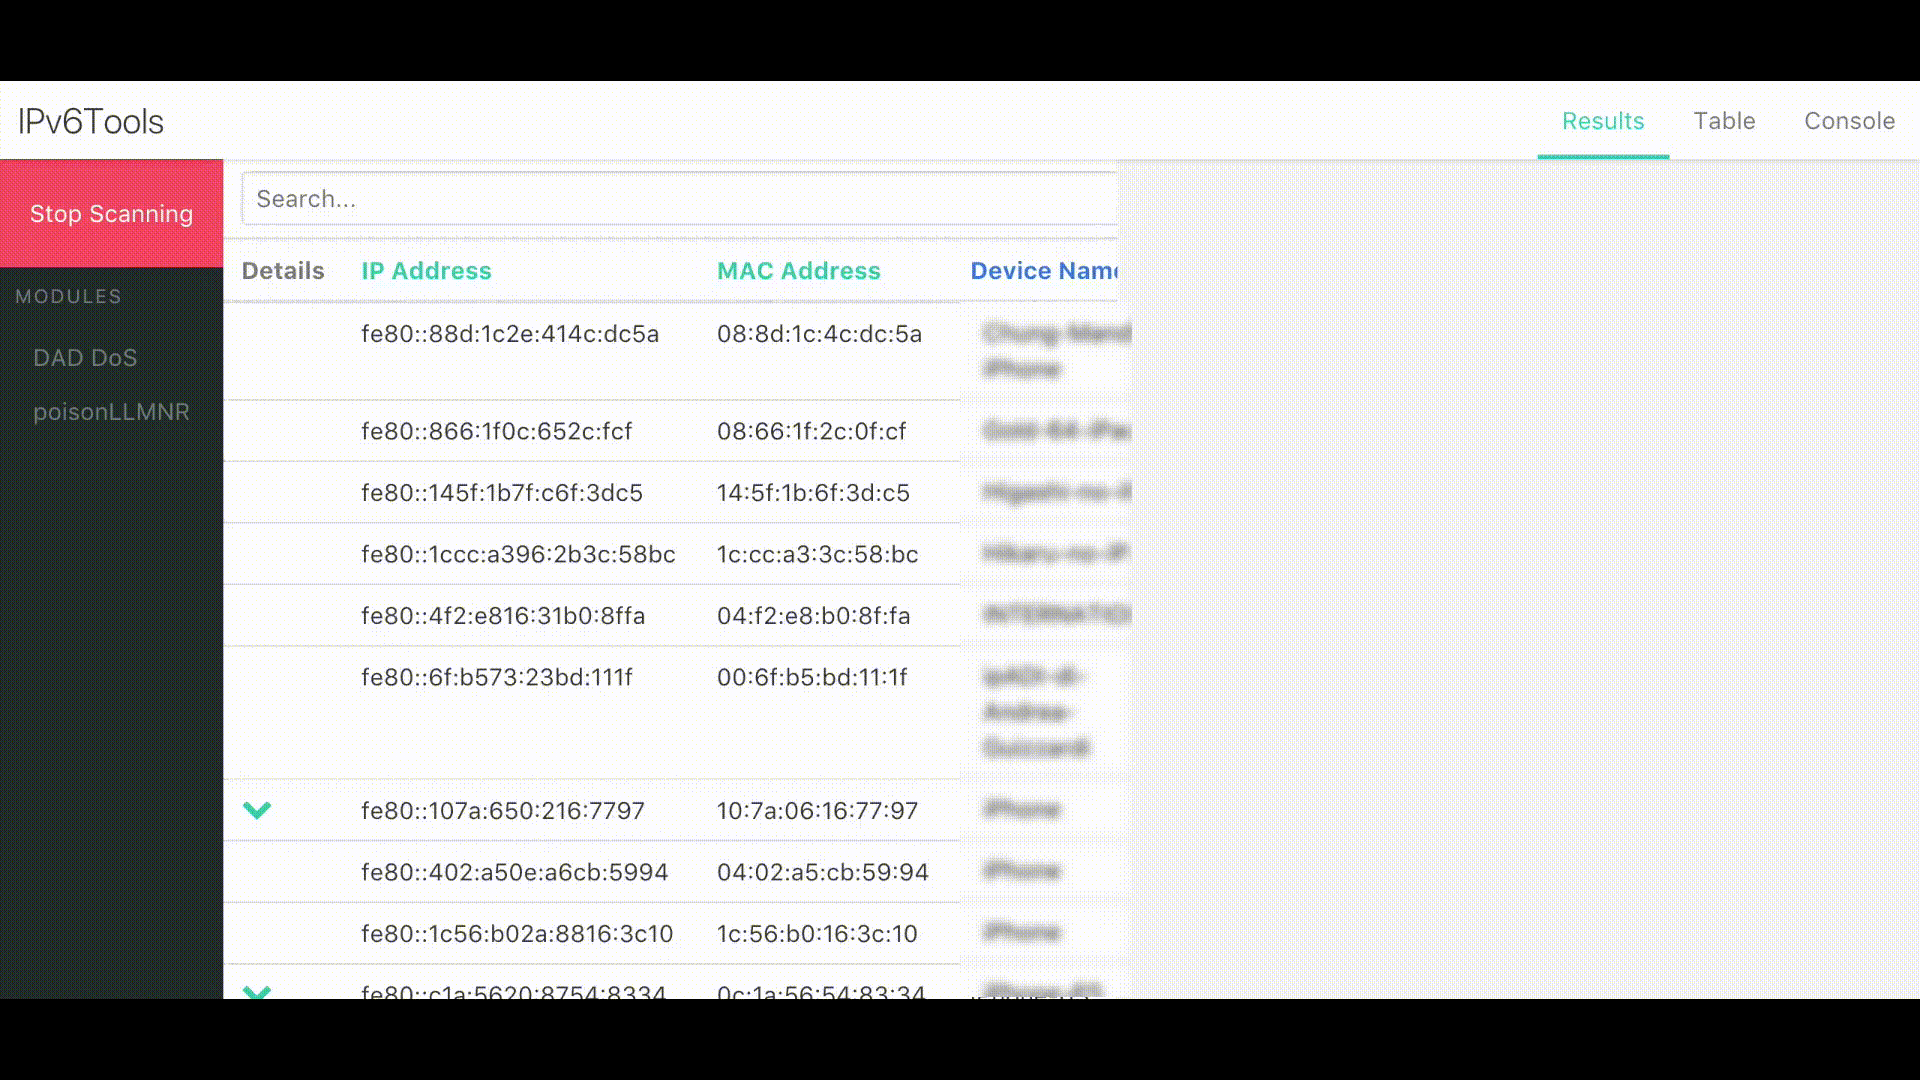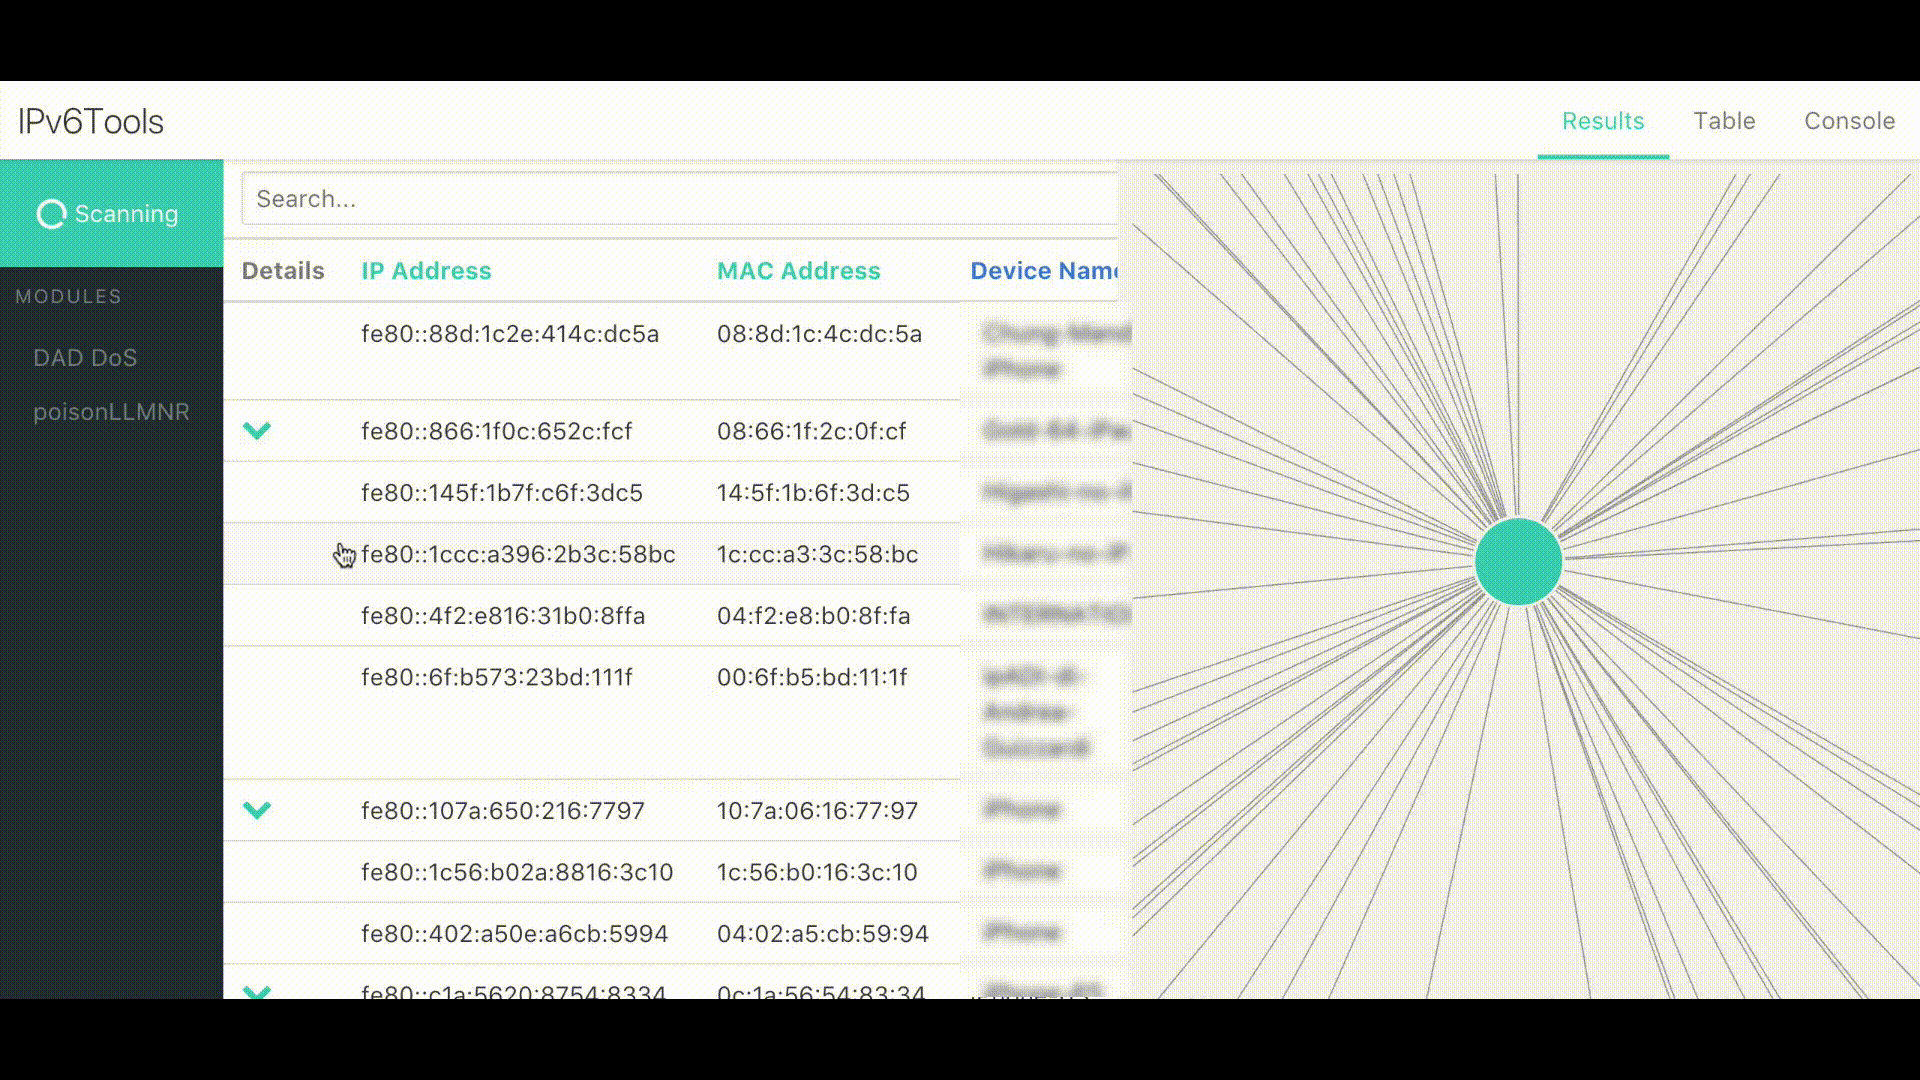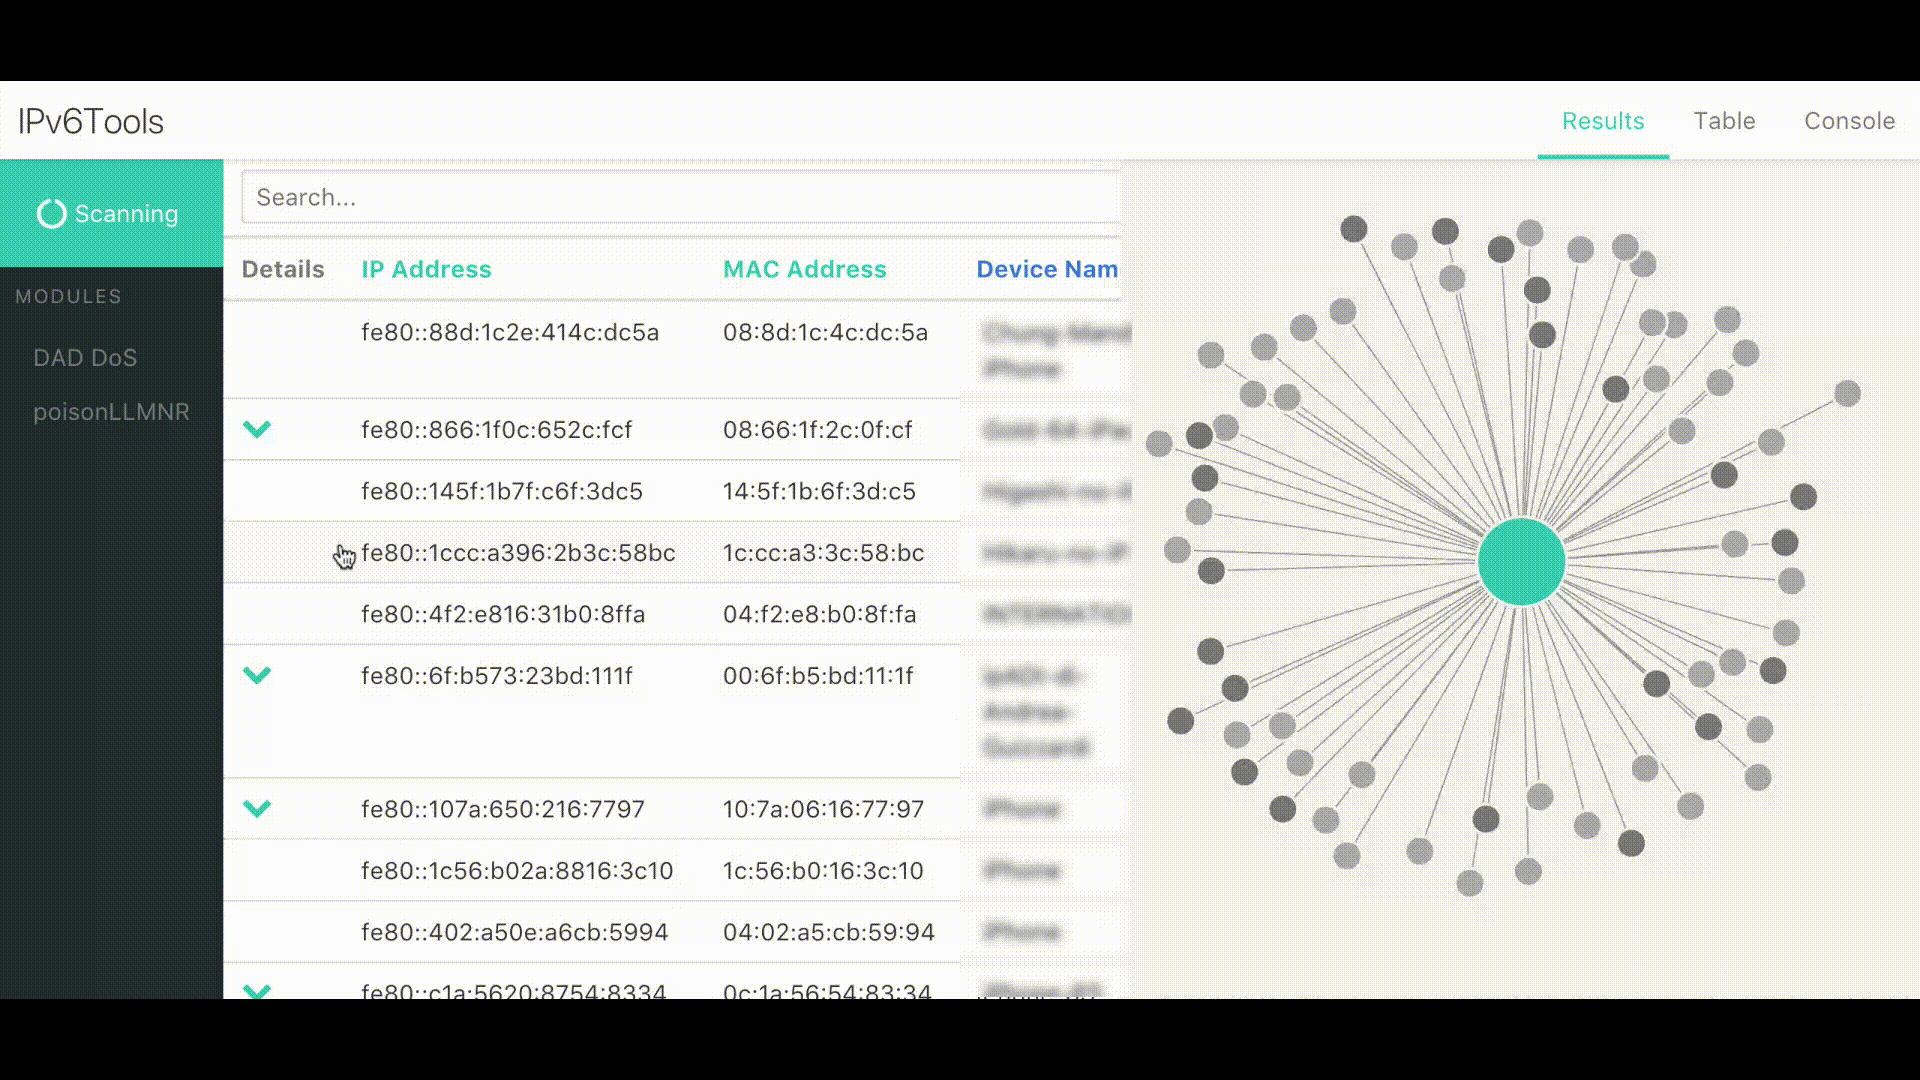
IPv6Tools 扫描网络

  • 要求
  • 安装
  • 使用
  • 模块
  • 已知问题

要求

  • python 2.7
  • pip
  • npm [仅开发环境]

安装

标准

[可选] 使用虚拟环境进行安装: virtualenv venv && source venv/bin/activate

  1. git clone http://github.com/apg-intel/ipv6tools.git
  2. sudo pip install -r requirements.txt

开发环境

  1. git clone http://github.com/apg-intel/ipv6tools.git
  2. git checkout dev
  3. npm run setup

使用

标准

  1. sudo python app.py
  2. 在浏览器中导航到 http://localhost:8080

开发环境

  1. 运行 $ npm run serve
  2. 在另一个终端中,运行 npm run dev
  3. 在浏览器中导航到 http://localhost:8081

命令行界面

待完成

模块

模块是允许与单个节点或所有节点交互的类。这些模块会作为每个节点的右键选项出现,或作为图表下方的按钮显示。

内置模块

项目中包含了一些模块,用于帮助验证你的网络,同时也作为你自己模块的示例。

  • poisonLLMNR - 链路本地组播名称解析 (LLMNR) 是 NBT-NS 的继任者,允许本地节点解析名称和 IP 地址。启用此模块会向本地链路上的所有节点发送 LLMNR 查询欺骗。
  • CVE-2016-1879 - 该 CVE 是 SCTP 中的一个漏洞,影响 FreeBSD 9.3、10.1 和 10.2。启用此模块会向单个节点发送精心构造的 ICMPv6 数据包,可能导致拒绝服务(断言失败或空指针解引用及内核恐慌)。

自定义模块

所有模块都位于 /modules 目录下,并在启动服务器时自动加载。/modules 目录中包含一个名为 template.py 的文件。该文件包含了所有模块为正常显示和与网页通信而必须继承的类。

使用此模板构建自定义模块:

from template import Template

class IPv6Module(Template):

  def __init__(self, socketio, namespace):
    super(IPv6Module, self).__init__(socketio, namespace)
    self.modname = "CVE-2016-1879"
    self.menu_text = "FreeBSD IPv6 DoS"
    self.actions = [
      {
        "title": "FreeBSD IPv6 DoS", #在按钮/菜单上显示的名称
        "action": "action", #要调用的方法名称
        "target": True #设为 true 以在右键菜单中显示
      }
    ]

  def action(self, target=None):
    # 发送日志消息
    self.socket_log('在 '+target['ip']+' 上运行 DoS')
    
    # 执行其他操作等

    # 将结果合并到主结果集中
    listOfDicts = [{ip: '::1', device_name: 'test'}]
    self.module_merge(listOfDicts)

已知问题

  • 未在大型网络上测试
  • 任何提到 dnet 或 dumbnet 的堆栈跟踪 - 请遵循下面的说明。
  • 某些操作系统可能需要 libpcap 头文件。请参见下面的说明。

安装 libdnet

git clone https://github.com/dugsong/libdnet.git
cd libdnet
./configure && make
sudo make install
cd python
python setup.py install

Ubuntu 上的 libpcap 头文件

sudo apt install libpcap-dev

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    398
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    259
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    257

探索所有工具

浏览我们的工具集合

查看所有工具 →