CVE-2023-4636
- 该 limelight 中的漏洞是一个未授权的远程代码执行(RCE)问题,源于通过 Imagick 处理图像时对文件路径的控制不足。它使得攻击者能够通过 FTP 提供文件,从而导致本地文件包含和远程代码执行。在这种情况下,攻击者可能能够接管任何未打补丁的 WordPress 网站。
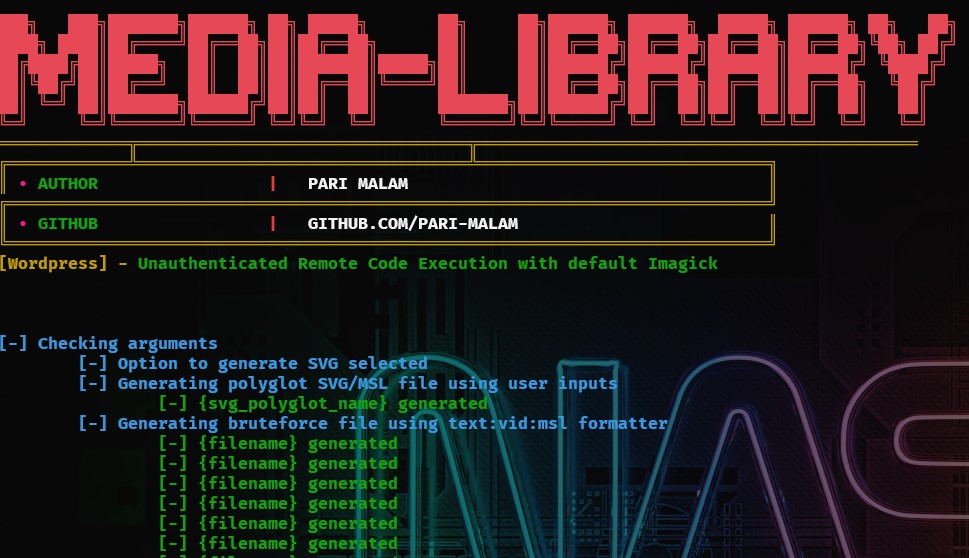
截图
要求
支持的操作系统
开始使用
$ git clone https://github.com/ThatNotEasy/CVE-2023-4636
$ cd CVE-2023-4636
$ pip/pip3 install -r requirements.txt
$ python/python3 CVE-2023-4636.py
脚注说明
- 使用本工具即表示您同意仅将其用于教育目的,并且不会将其用于任何非法活动。您还同意承担与使用本工具相关的所有风险。我不会对因使用本工具而造成的直接或间接损害负责。不要起诉我!
作者
联系方式


致谢: