Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/ang13t/bluesnoop
OSINT (开源情报)侦察蓝牙安全物联网安全信息收集无线安全
GitHubang13t/bluesnoop

bluesnoop

一款用于雷达分析和战争驾驶的TUI蓝牙工具 🦉

查看仓库
4064610个月前Kitploit 审核通过
分享

DroneXtract 标志

bluesnoop

一个使用 Python 和 Bleak 库的简单蓝牙低功耗(BLE)嗅探器
功能

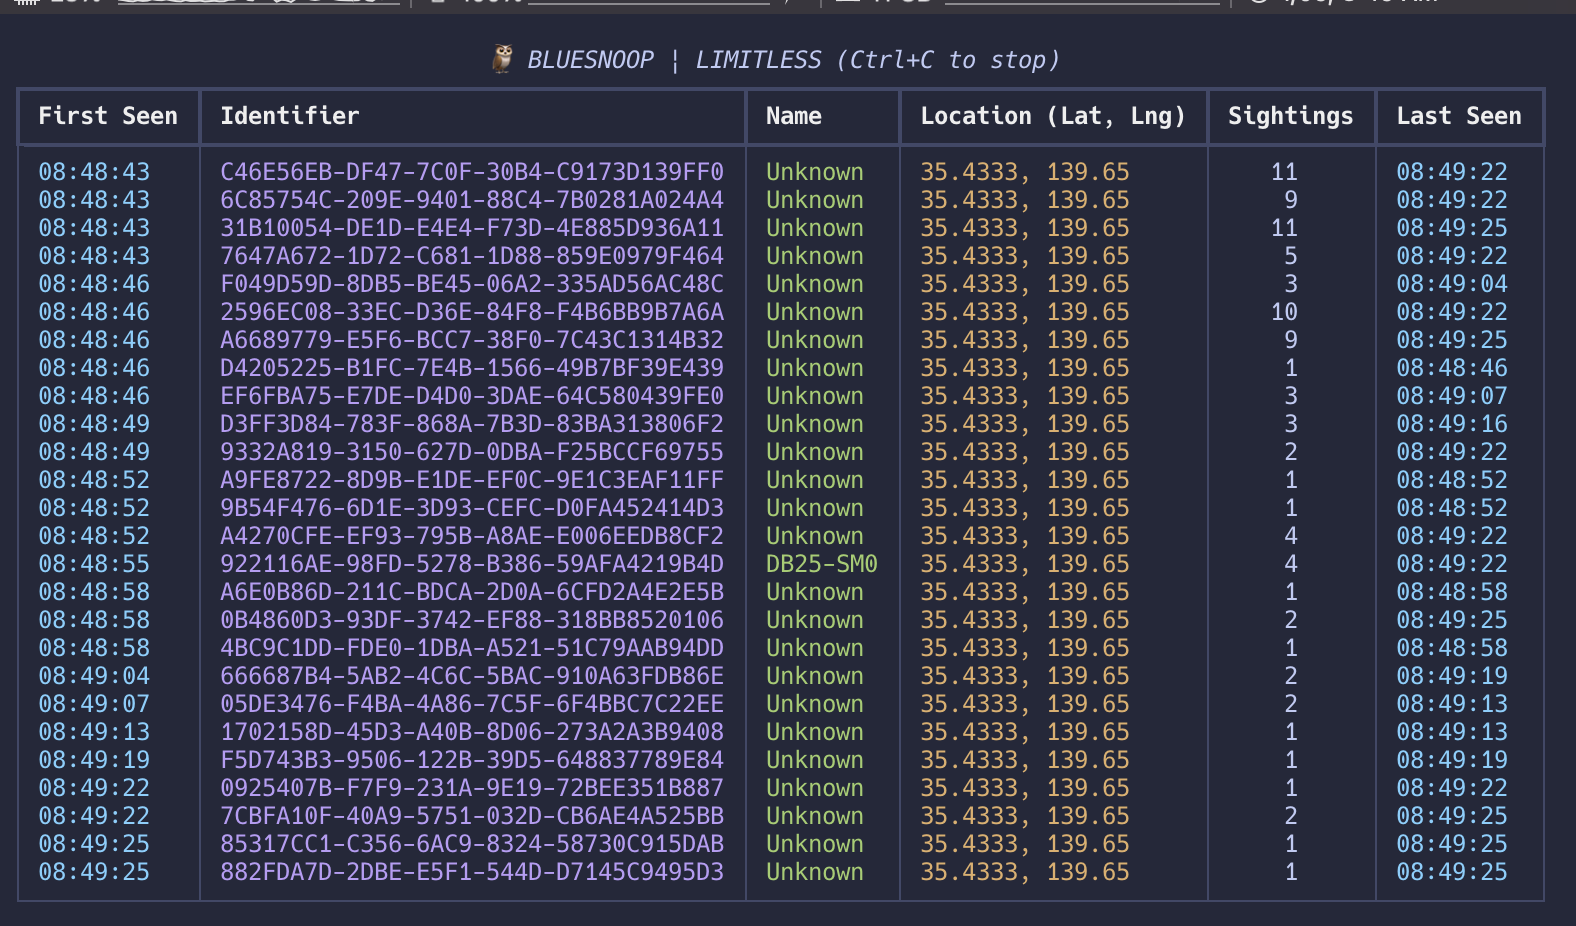
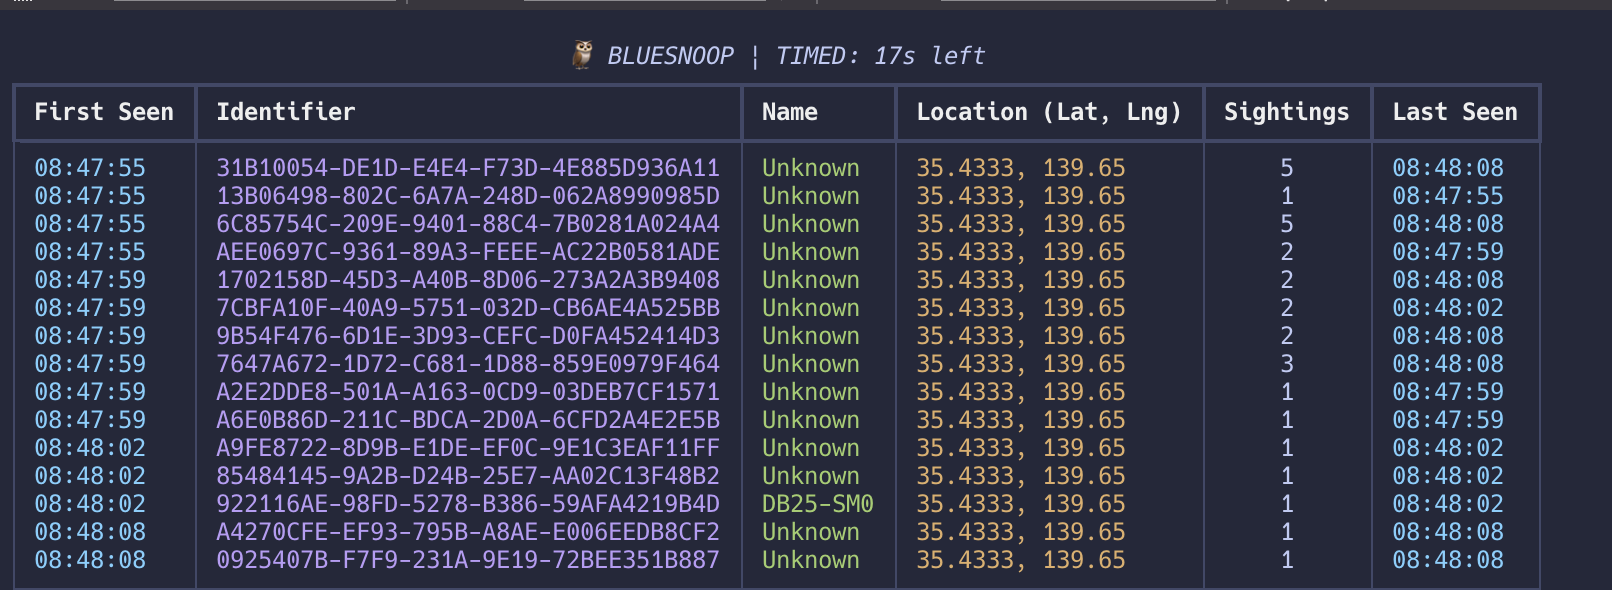
  • 识别附近设备的 UUID 和名称
  • 持久跟踪设备的首次和最后一次出现
  • 翻译晦涩的型号 ID
  • 导出情报以供外部分析

演示图库

图库图片

定时嗅探

图库图片

无限嗅探

快速开始

授予蓝牙权限

如果你使用的是 iTerm2,你需要确保终端本身拥有蓝牙权限。 打开系统设置(或系统偏好设置)。 前往 Privacy & Security > Bluetooth 并授予 iTerm2 访问权限。

python -m venv .venv
source .venv/bin/activate
pip install asyncio bleak rich manuf bluetooth-numbers geocoder
python3 bluesnoop.py

贡献

bluesnoop 欢迎任何贡献。请 fork 本仓库,并提交包含你想要实现的功能或修复的拉取请求。

即将推出

解读蓝牙 UUID 与 OUID 编号
  • 使用公共 OUI 数据库(如 IEEE OUI 列表)将 MAC 地址前缀映射到制造商。
  • 你可以在这里找到 OUI 数据库:https://standards-oui.ieee.org
An Organizationally Unique Identifier (OUI) is a 24-bit (three-byte) number, managed by the IEEE, that uniquely identifies a manufacturer or organization for network devices, forming the first half of a device's MAC address to ensure global uniqueness 

Python 中的 uuid.UUID 类会根据 RFC 4122 标准严格验证字符串。具体来说,它会在字符串的特定位置查找“版本”数字。

失败原因 在标准 UUID 中,第三组的第一个数字(例如 xxxx-xxxx-Nxxx-xxxx)必须是 1 到 5 之间的数字(代表版本)。

查看你的数据:

D5D93B6E-C324-FD7B... -> 版本数字是 F。

6ADBBD89-CBFF-0FE8... -> 版本数字是 0。

由于 F 和 0 不是有效的 RFC 4122 版本号(1-5),Python 会抛出 ValueError:格式错误的十六进制 UUID 字符串。

进一步探索以下内容: discovered_devices_and_advertisement_data // https://bleak.readthedocs.io/en/latest/api/scanner.html#bleak.BleakScanner.discovered_devices // 16:20 @ 1/8/26 BW

支持

如果你喜欢 bluesnoop,请考虑成为赞助者,以资助我未来的项目。

要查看我的其他作品,请访问我的 GitHub 主页。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    343
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    310
  • 5

    opencti

    opencti-platform/opencti

    开放式网络威胁情报平台

    306
  • 6

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    301

探索所有工具

浏览我们的工具集合

查看所有工具 →