

草稿/会话恢复过程中未经过滤的主题字段可导致存储型 XSS、HTML 注入和 CSS 注入——在登录时自动执行,无需用户交互。
由 Anand Jogawade (zazy) 发现并报告
| 字段 | 详情 |
|---|---|
| CVE ID | CVE-2026-48849 |
| 类型 | 存储型 XSS / HTML 注入 / CSS 注入 |
| CWE | CWE-79 — 网页生成期间输入中和不当 |
| CVSS v3.1 | 4.4 / 中危 — AV:N/AC:H/PR:L/UI:R/S:C/C:L/I:L/A:N |
| 产品 | Roundcube Webmail |
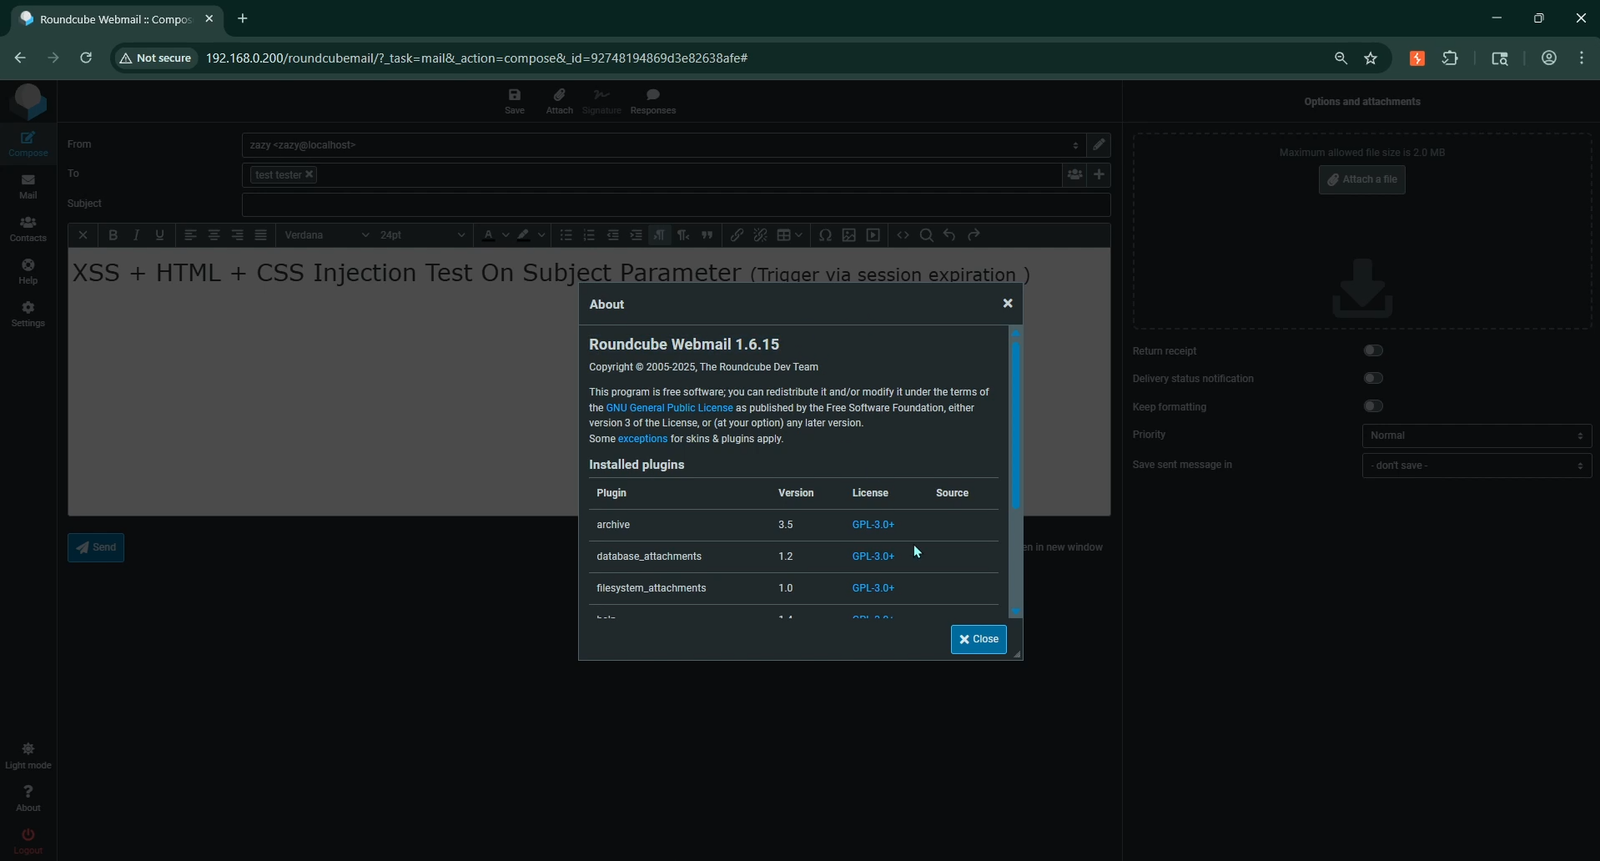
| 受影响版本 | 1.6.16 之前的 1.6.x,1.7.1 之前的 1.7.x |
| 修复版本 | 1.6.16、1.7.1 |
| 发现者 | Anand Jogawade (zazy) |
| GHSA | GHSA-2m7q-4j9m-89vh |
                            ATTACKER                                        VICTIM
                           ─────────                                       ────────

  ┌─────────────────────────────────────┐
  │  1. Compose email with XSS payload  │
  │     in the Subject field            │
  └──────────────┬──────────────────────┘
                 │
                 ▼
  ┌─────────────────────────────────────┐
  │  2. Trigger background action       │
  │     (attach image, auto-save)       │
  │     → draft saved server-side       │
  └──────────────┬──────────────────────┘
                 │
                 ▼
  ┌─────────────────────────────────────┐
  │  3. Invalidate session              │      ┌──────────────────────────────┐
  │     (delete/modify session cookie)  │      │  4. Victim sees "session     │
  └──────────────┬──────────────────────┘      │     expired" → logs back in  │
                 │                              └──────────────┬───────────────┘
                 │                                             │
                 │                                             ▼
                 │                              ┌──────────────────────────────┐
                 │                              │  5. Session restore triggers │
                 └─────────────────────────────▶│     draft recovery           │
                                                │     → XSS EXECUTES          │
                                                │     → HTML/CSS injected     │
                                                └──────────────────────────────┘

                                                  ⚠️  NO USER INTERACTION
                                                     REQUIRED AFTER LOGIN
成功利用后可实现:
document.cookie 外泄实现会话令牌窃取关键严重性因素: 载荷在登录后的会话恢复过程中自动执行——无需点击、无需链接、无需任何额外用户交互。
| 版本范围 | 状态 |
|---|---|
| 1.6.0 — 1.6.15 | ❌ 存在漏洞 |
| 1.6.16 | ✅ 已修复 |
| 1.7.0 | ❌ 存在漏洞 |
| 1.7.1 | ✅ 已修复 |
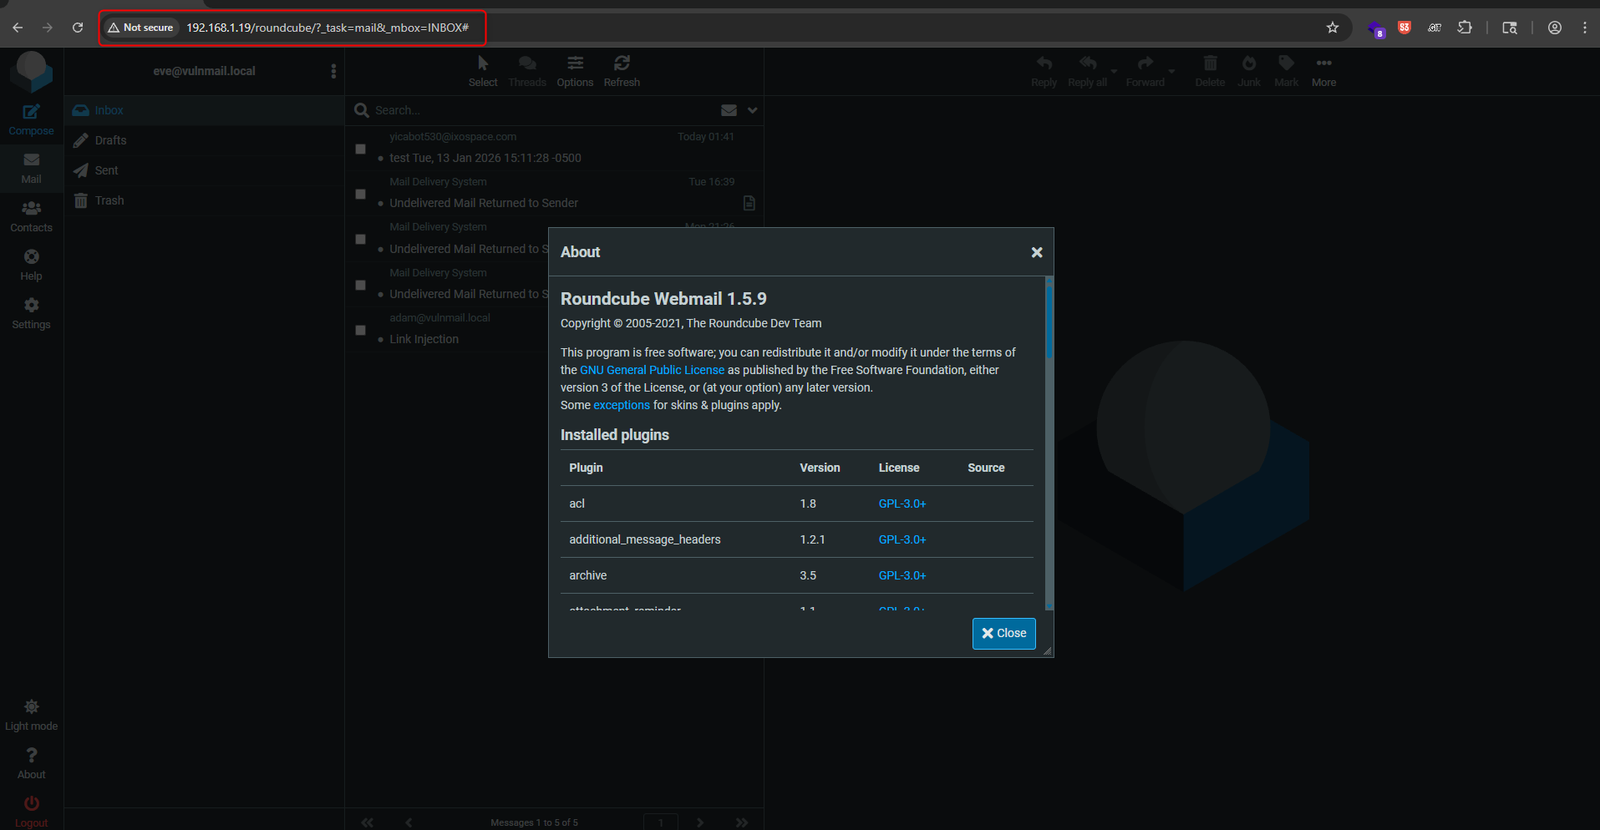
| 1.5.x 及更早版本 | ⚠️ 存在漏洞(已在 1.5.9 上测试) |
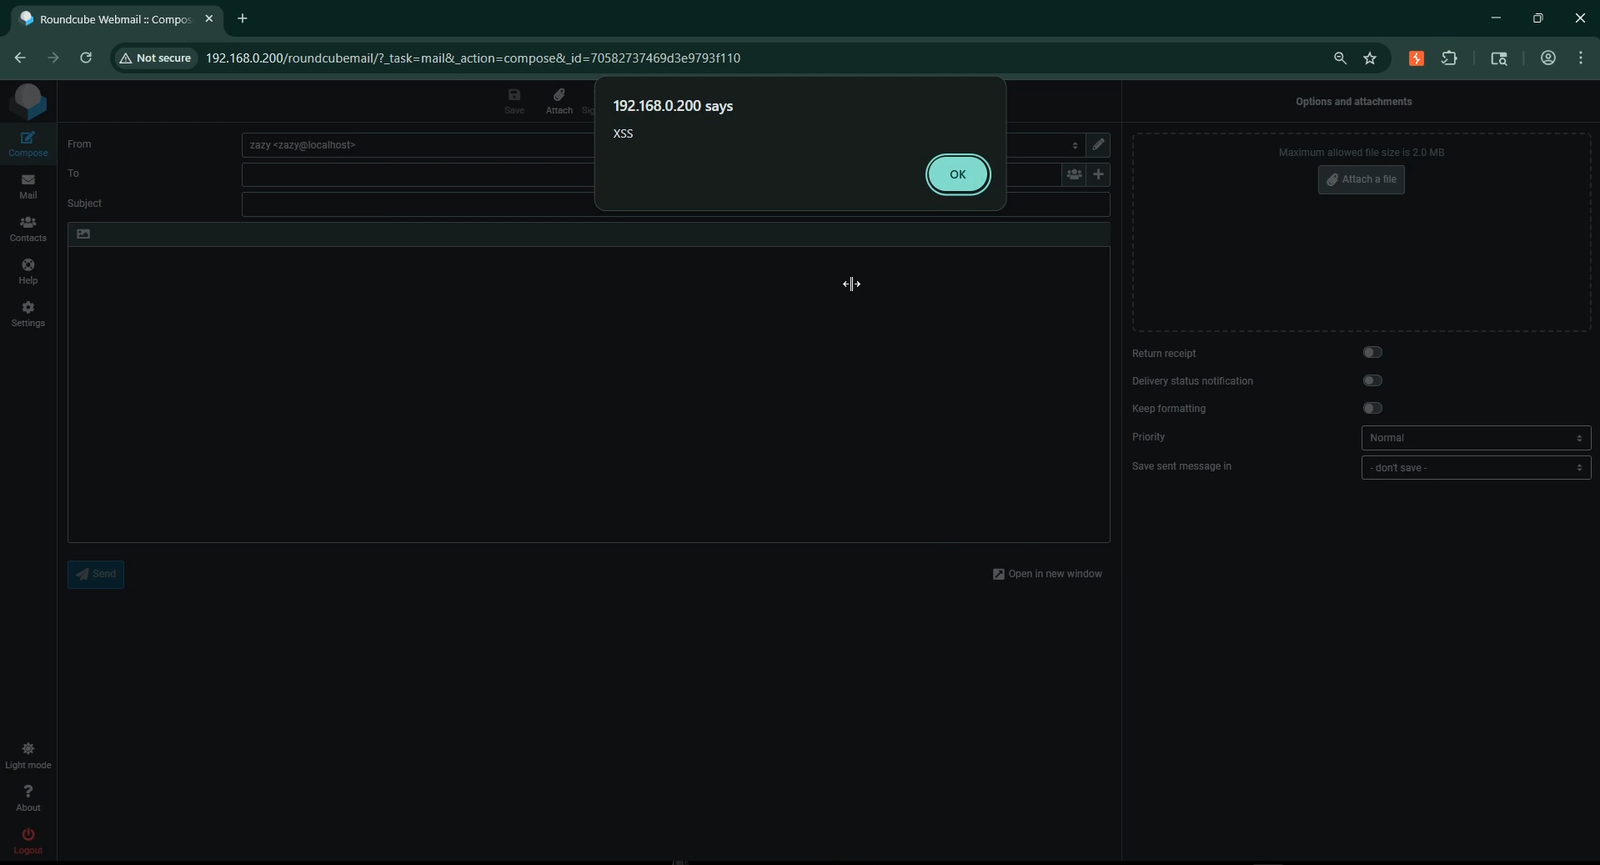
roundcube_sessauth cookie 以使会话失效,然后发送并渲染——将显示登录页面'"><script>alert("XSS")</script> <h1>HTML</h1><h2>Injection</h2> <b/style=position:fixed;top:0;left:0;font-size:200px>CSS Injection<!--
Payload 拆解:
| 组件 | 用途 |
|---|---|
'"> | 突破属性上下文(单引号、双引号、闭合标签) |
<script>alert("XSS")</script> | JavaScript 执行 — 存储型 XSS |
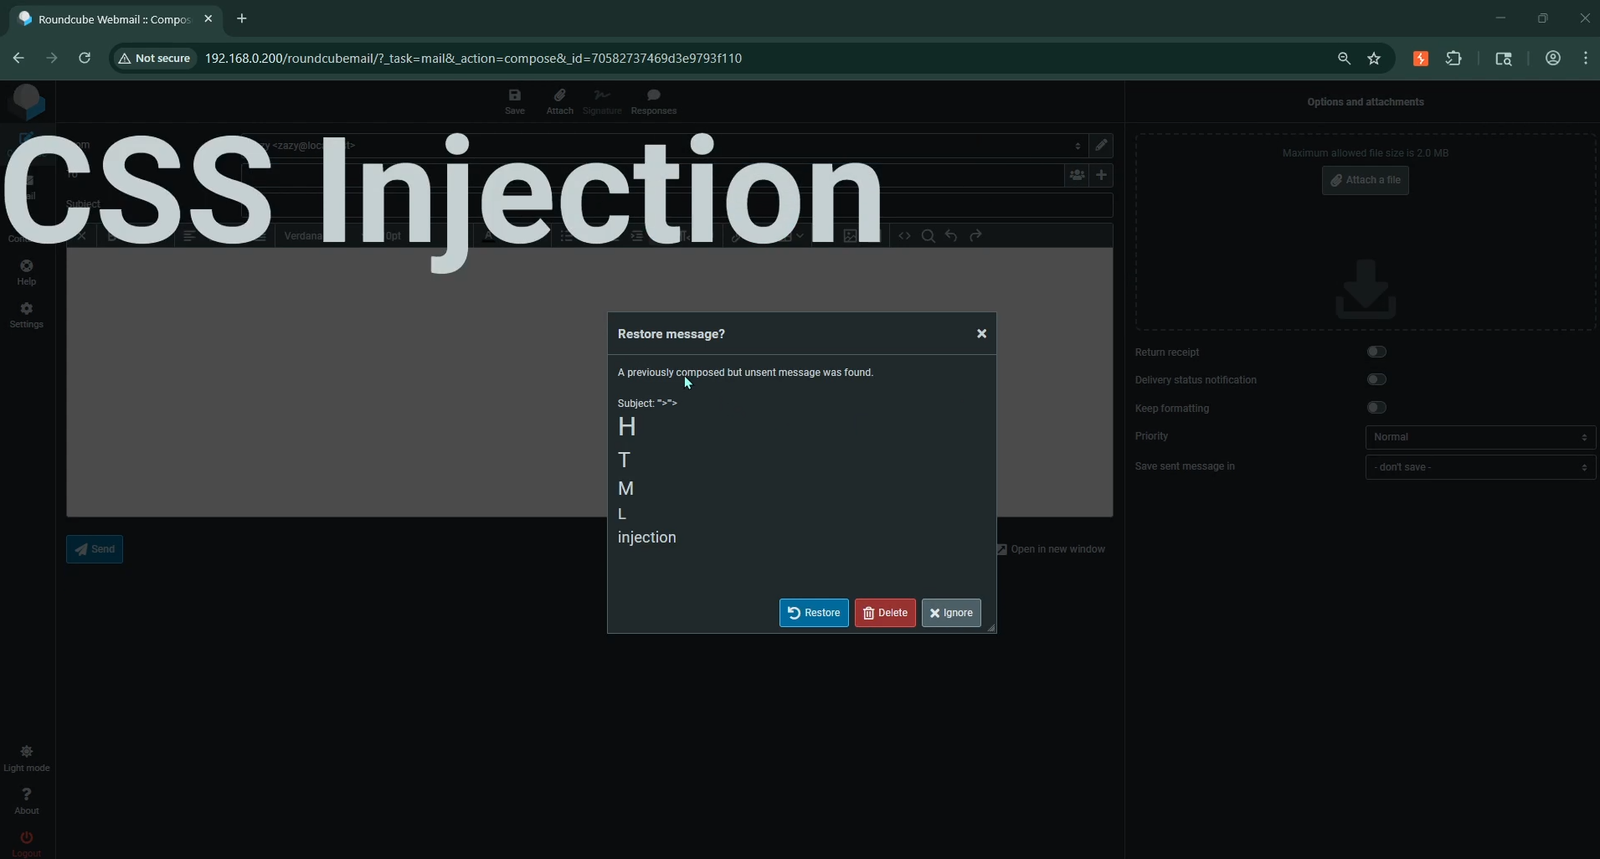
<h1>HTML</h1><h2>Injection</h2> | HTML 注入 — 任意 HTML 渲染 |
<b/style=position:fixed;top:0;left:0;font-size:200px> | CSS 注入 — 覆盖页面的固定浮层 |
<!-- | HTML 注释,用于抑制页面剩余内容的渲染 |
📹 完整利用过程演示: 编写 payload → 会话失效 → 重新登录 → 自动触发 XSS + HTML + CSS 注入
注意: 点击上方链接观看/下载视频。该视频也可在
Video-POC/目录中获取。
| 日期 | 事件 |
|---|---|
| 2026 年 5 月 | Anand Jogawade 发现该漏洞 |
| 2026 年 5 月 | 报告给 Roundcube 安全团队 |
| 2026 年 5 月 24 日 | Roundcube 发布安全补丁(1.6.16 和 1.7.1) |
| 2026 年 5 月 25 日 | MITRE 发布 CVE-2026-48849 |
| 2026 年 5 月 26 日 | 分配 CVSS 评分:4.4 中危 |
| 2026 年 5 月 26 日 | 发布 GitHub 安全公告 GHSA-2m7q-4j9m-89vh |
立即升级至已修复版本:
# Update to Roundcube 1.6.16 or 1.7.1
# Check your current version at: Settings → About
如果你无法立即升级:
<script> 标签发出告警本概念验证(Proof-of-Concept)仅出于教育、研究和防御性安全目的发布。该漏洞已通过负责任的方式披露并修复。
使用本仓库即表示你同意:
由 Anand Jogawade 发现 | ⭐ 如果你觉得这个仓库有用,请给它点个 Star!








