Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2024-34474 — Clario(截至2024年4月11日的Windows桌面版)对%PROGRAMDATA%\Clario目录的权限设置较弱,并且会尝试以SYSTEM身份从该目录加载DLL文件。 | Kitploit
工具/GitHubGitHub/alaatk/cve-2024-34474
权限提升漏洞分析漏洞利用错误配置
GitHubalaatk/cve-2024-34474

CVE-2024-34474

Clario(截至2024年4月11日的Windows桌面版)对%PROGRAMDATA%\Clario目录的权限设置较弱,并且会尝试以SYSTEM身份从该目录加载DLL文件。

查看仓库
1125天前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2024-34474

截至 2024-04-11 的 Windows 桌面版 Clario 对 %PROGRAMDATA%\Clario 具有弱权限,并尝试以 SYSTEM 身份从该目录加载 DLL。

描述:

当用户执行防病毒扫描时,Clario Windows 桌面应用程序会尝试从 C:\ProgramData\Clario\ 和 C:\ProgramData\Clario\Engines\ 加载不存在的 DLL 库。这些 DLL 文件并不存在,且该进程即使由非管理员用户触发,也会以 SYSTEM 权限被调用。默认情况下,在 Windows 系统上,任何经过身份验证的用户都可以在 c:\ProgramData\Clario 路径下创建文件/文件夹。低权限用户可以在 C:\ProgramData\Clario\ 和 C:\ProgramData\Clario\Engines\ 下创建 DLL 文件,以执行其选择的任意代码,从而将权限提升至 SYSTEM 权限。

受影响版本

截至 2024-04-11 的 Clario 版本

受影响的服务

不安全的文件夹: C:\ProgramData\Clario\ 和 C:\ProgramData\Clario\Engines\

服务: ClarioService.exe
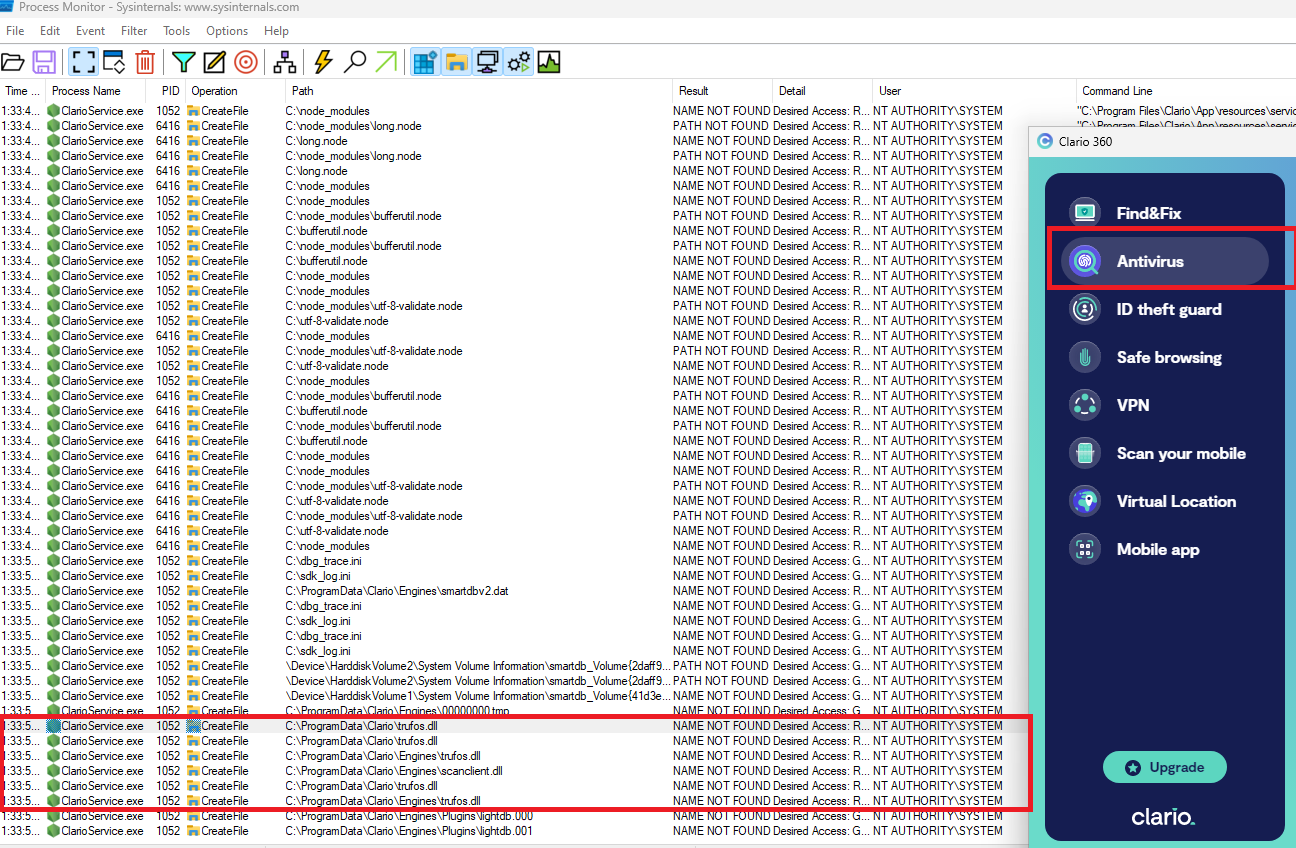
从全局可写目录加载的 DLL

Alt text

发现者:

Alaa Kachouh。

下载工具