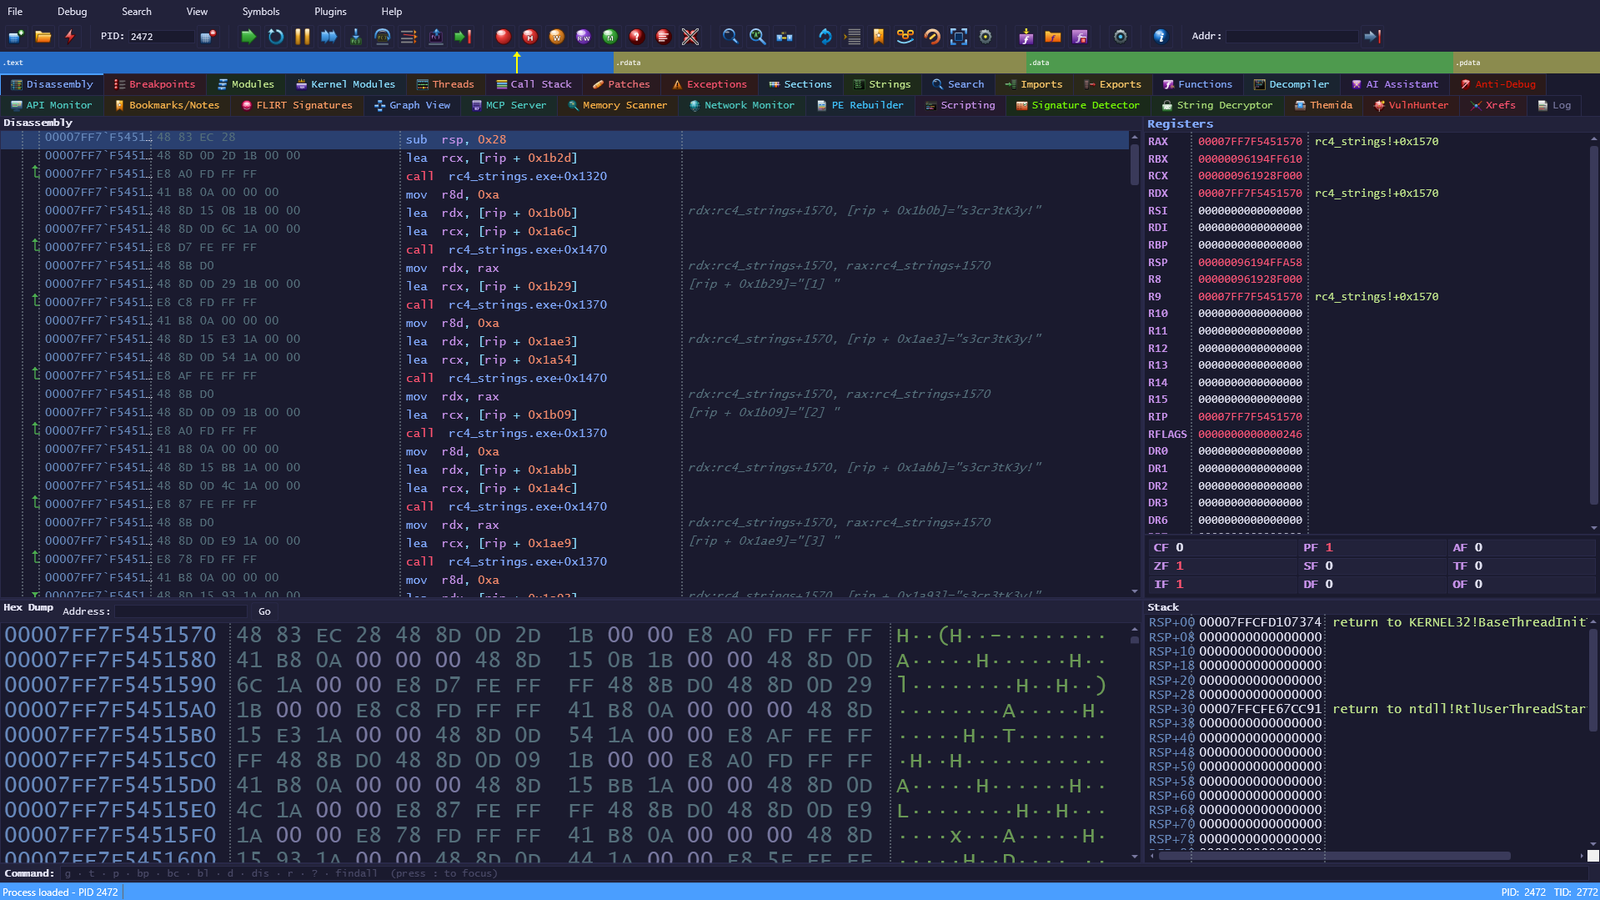
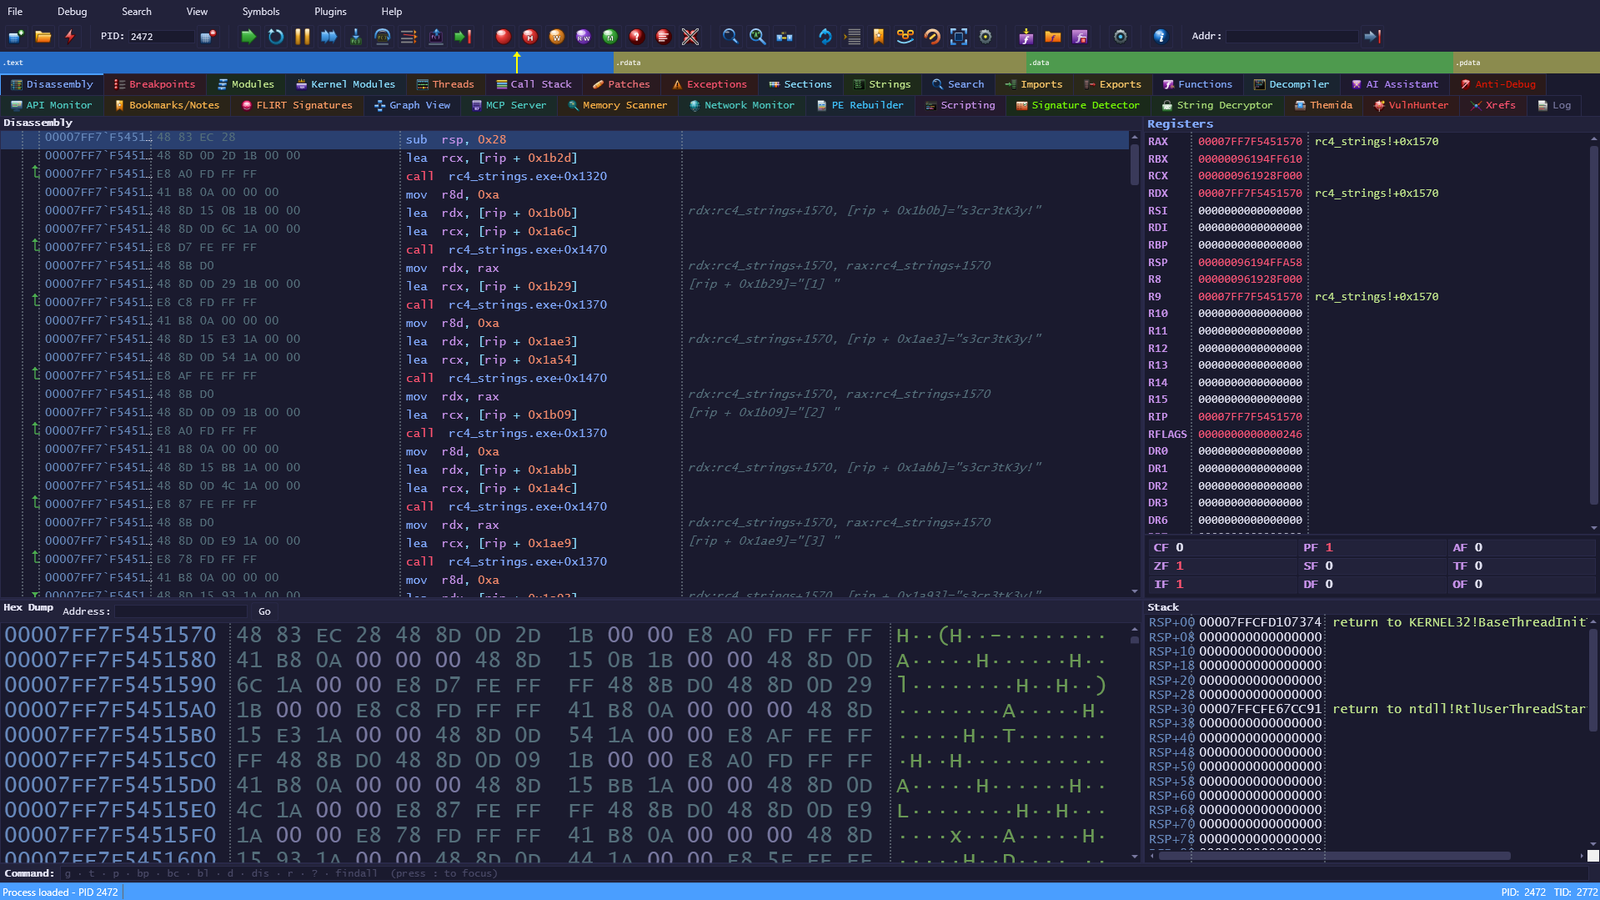
akatorich/kernelflirt
Windows 内核级调试器,具有 OllyDbg/IDA 风格的 UI、软件和硬件断点、PDB 符号、反编译器,以及 17 个用于在虚拟机中进行逆向工程和恶意软件分析的插件。
Windows 内核级调试器,具有 OllyDbg/IDA Pro 风格的界面。专为虚拟机环境(VMware)中的安全研究、逆向工程和恶意软件分析而设计。
  Host machine                           VM (Windows 10, testsigning)
┌──────────────────┐    TCP:31337    ┌──────────────────┐     IOCTL      ┌──────────────────┐
│  KernelFlirt UI  │◄───────────────►│   KfRelay.exe    │◄──────────────►│ KernelFlirt.sys  │
│  (WPF / .NET 9)  │  CMD+DBG ch.    │   (TCP proxy)    │  DeviceIoCtl   │ (WDM Driver)     │
└──────────────────┘                 └──────────────────┘                └──────────────────┘
                                     ┌──────────────────┐  SCM API
                                     │  KfLoader.exe    │──────────────────────┘
                                     │  (C / Console)   │  load / unload / status
                                     └──────────────────┘
| 组件 | 语言 | 描述 |
|---|---|---|
| KernelFlirt.UI | C# / WPF | 调试器界面(在主机上运行) |
| KernelFlirt.sys | C / WDM | 内核驱动 — 内存、断点、KdTrap 内联钩子 |
| KfRelay.exe | C | 虚拟机上的 TCP 中继,通过网络代理 IOCTL |
| KfLoader.exe | C | 通过 SCM 加载/卸载驱动的 CLI |
| KfConsole.exe | C# / .NET 9 | 控制台调试器 — 基于同一驱动的 WinDbg/x64dbg 风格 REPL |
| KernelFlirt.SDK | C# / .NET 9 | 插件 SDK — 用于扩展的完整调试器 API |
:: VM — load driver and start relay
KfLoader.exe load
KfRelay.exe

:: Host — launch the UI and connect
KernelFlirt.exe → Connect → VM IP
内核驱动调试:打开 Kernel Modules 标签页,找到你的驱动,在任意函数上设置断点 — 用户模式和内核模式均可。
不需要 WPF 界面?KfConsole.exe(位于 bin\Console\)是一个基于同一驱动和中继的 WinDbg/x64dbg 风格 REPL。
kf> connect 10.100.102.6:31337
✓ connected (10.100.102.6:31337), driver v0x10000

kf*> open C:\Temp\target.exe
✓ created PID=8424 TID=10136 ImageBase=00007FF7`2EA10000 (x64)
symbols: 3/4 modules loaded

kf(8424:10136/x64/brk)> bp ntdll!NtCreateFile if rcx!=0
✓ bp [1] 00007FFF`BBF8E030  ntdll!NtCreateFile  if rcx!=0

kf(8424:10136/x64/brk)> g
*** BP at 00007FFF`BBF8E030  ntdll!NtCreateFile

kf(8424:10136/x64/brk)> u rip 5
►  00007FFF`BBF8E030  4c 8b d1  mov r10, rcx  ntdll!NtCreateFile
亮点: x64 + WoW64 (x86) 目标,通过 Microsoft Symbol Server 解析 PDB 符号,
表达式求值器(rsp+8、[rsp]、module!func),条件断点,
Step Into / Step Over / Step Out,反调试原语,ANSI 彩色输出,
带持久历史的 readline。
完整命令参考:docs/cli.md
?? 通配符)RegisterFunction 的用户自定义函数命名9 个内置主题(default-dark、x64dbg、monokai、ollydbg、ollydbg-light、ida-pro、dracula、long_night、sakura),支持运行时切换和 100+ 可自定义颜色键。
| 插件 | 描述 |
|---|---|
| Graph View | IDA 风格 CFG,具有块着色、折叠/展开、函数导航 |
| Xrefs | 交叉引用 — 查找对任意地址的所有调用者/引用 |
| FLIRT Signatures | 通过字节模式识别函数(.pat + 内置 MSVC CRT) |
| Signature Detector | PEiD 兼容的加壳/编译器检测(4445 个签名) |
| PE Rebuilder | 带 IAT 重建的 PE 转储器(Scylla 风格) |
| String Decryptor | 自动化字符串解密 |
| VulnHunter | 危险 API 使用扫描器 |
| 插件 | 描述 |
|---|---|
| API Monitor | 带参数日志的实时 API 拦截 |
| Network Monitor | 网络流量捕获(send/recv/connect),支持 CSV 导出 |
| Memory Scanner | 值扫描及后续过滤 |
| Themida Unpacker | 自动化 Themida/WinLicense 脱壳器 |
| 插件 | 描述 |
|---|---|
| C# Scripting | Roslyn REPL,具有完整调试器 API、语法高亮、持久状态 |
| AI Assistant | 逆向工程助手(OpenAI 兼容),具有 65+ 调试器工具 |
| MCP Server | Model Context Protocol — 将 AI 客户端(Claude Code、Cursor)连接到调试器 |
| Session Manager | 保存/加载会话(断点、注释、函数名),支持 ASLR 重定位 |
| Bookmarks/Notes | 带注释的地址书签,在会话之间持久保存 |
| Anti-Debug Bypass | 自动 PEB/DebugPort/ThreadHide/HeapFlags 修补 |
所有插件共享一个通用 SDK,可访问内存、断点、符号、UI、事件、执行控制和跨插件通信。
| 按键 | 操作 |
|---|---|
| F2 | 切换断点 |
| F4 | 运行到光标 |
| F5 / F9 | 继续 / 运行 |
| F7 | 步入 |
| F8 | 步过 |
| Ctrl+F9 | 步出 |
| F12 | 暂停 |
| Space | 内联汇编器 |
| Ctrl+G | 转到地址 |
| Ctrl+F | 二进制搜索 |
| F11 | 全屏 |
| Shift+F5 | 运行脚本 |
| 文档 | EN | RU |
|---|---|---|
| SDK 与插件开发 | SDK-en.md | SDK-ru.md |
| C# 脚本参考 | scripting-reference-en.md | scripting-reference-ru.md |
| CLI (KfConsole) | cli.md | — |
| 更新日志 | CHANGELOG.md |
构建 KernelFlirt 插件的完整指南:项目设置、所有 API 接口及完整参数说明、数据模型、UI 开发(WPF/主题)、事件、线程、跨插件通信、持久化、反调试 API、4 个完整示例插件、最佳实践。
C# REPL 脚本指南:所有快捷方式和带参数的 API 方法、12 个数据模型、18+ 个真实场景配方(PE 分析、字符串解密、IAT 重建、脱壳脚本、内存扫描、API 跟踪)、技巧与陷阱。
要求: Visual Studio 2022 (C++)、WDK 10.0.26100.0+、.NET 9 SDK、Windows 10/11 x64
.\build.ps1                          # Release
.\build.ps1 -Configuration Debug     # Debug
输出:bin/Driver/、bin/Loader/、bin/Relay/、bin/UI/(+ 插件 + 主题)、bin/Console/
仅供教育和安全研究目的使用。请在授权环境中负责任地使用。