 abraxas/cve-2026-19089-woocommerce-tyche
# CVE-2026-19089 研究仓库 针对 Tyche Softwares 的 WooCommerce Product Input Fields 中远程命令执行漏洞(CVE-2026-19089)的研究仓库。包含用于授权实验室测试的草稿研究脚本和笔记。


技术分析:https://abraxaslabs.tech/research/CVE-2026-19089
Product Input Fields for WooCommerce < 2.0.2 - 未认证任意文件上传
Tyche Softwares 的 Product Input Fields for WooCommerce 插件在字段的接受类型设置为空时不会验证上传的文件类型(其自身文档将其宣传为“接受所有文件”)。未认证的访客可以在加入购物车时附加任意文件,完成结账,并从插件上传目录中获取该对象。在将该目录树作为 PHP 执行的服务器上,同一路径即为远程代码执行。
| CVE | CVE-2026-19089 |
| CWE | CWE-434: 危险类型文件的不受限制上传 |
| CVSS 3.1 | 9.8 严重 (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) |
| 厂商 | Tyche Softwares |
| 产品 | Product Input Fields for WooCommerce (product-input-fields-for-woocommerce) |
| 受影响版本 | 2.0.0 至 2.0.1(2.0.2 之前的插件版本) |
| 修复版本 | 2.0.2 |
| 相关 | CVE-2024-13359(至 1.12.0 的有限 AFU) |
| CNA | WPScan |
本仓库包含 Abraxas Labs 的概念验证代码,仅供授权测试使用——厂商披露、实验室复现,或您已获得书面许可进行评估的主机。
我在本地 WooCommerce 商店上运行了该客户端,环境为 Product Input Fields 2.0.1、访客结账加货到付款,以及一个接受类型为空的全局 File 字段。脚本负责暂存上传和结账;它不包含 webshell。
File 类型的产品输入字段通过 alg_wc_pif_global_* / alg_wc_pif_local_* 绑定到店面加入购物车表单。当接受的文件类型为空时,插件会存储访客提交的任何内容。订单成功后,文件会持久化到 wp-content/uploads/product_input_fields/ 下,通常命名为 {item_id}_{original_filename}。
当所有以下条件均满足时,站点即存在风险:
在这些条件下,影响是以 Web 用户身份进行任意文件写入。如果上传目录可执行,则等同于站点接管。
客户端仅停留在店面层面。它不包含 PHP webshell 或反向 shell。
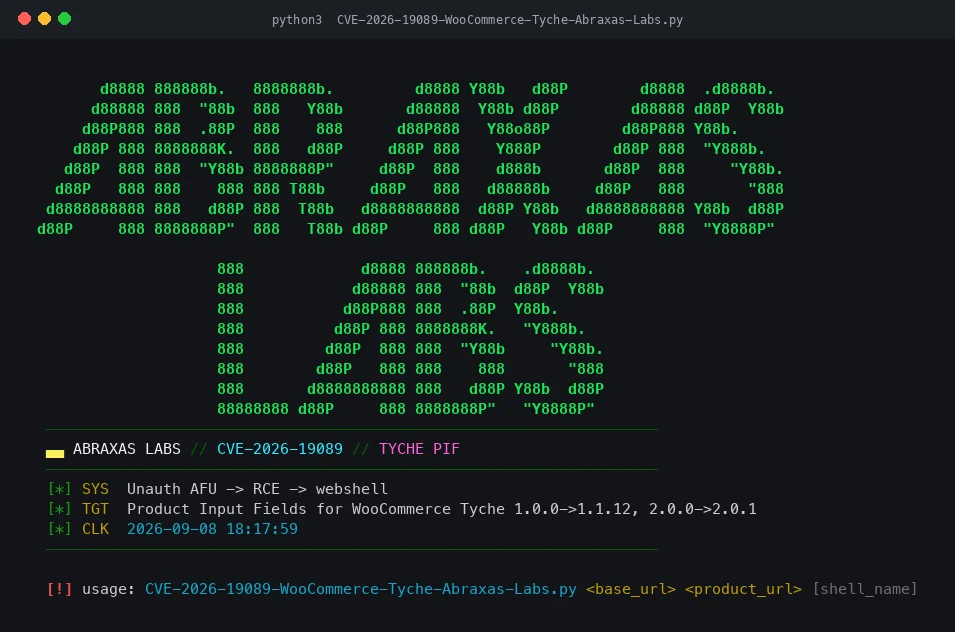
GET,收集 PIF 文件字段名称和 add-to-cart 产品 ID。image/png)对加入购物车执行 POST。默认文件名为 pifx.php,以便实验室观察插件是否允许危险扩展名。该标记不是可执行的 PHP。/?wc-ajax=checkout 使用货到付款进行访客结账。redirect 则跟随,然后扫描 wp-content/uploads/product_input_fields/{1..499}_{name} 并执行 POST x,查找 SHELL_OK 见证。仅当该见证返回时才打印 [ LIVE ]。CVE-2026-19089-WooCommerce-Tyche-Abraxas-Labs.py 是一个小型 Python 3 客户端:彩色 figlet 横幅,然后是上述四个步骤。它仅与您在命令行中传入的 URL 通信。
requests在 macOS 上使用 Homebrew Python(PEP 668)时,请使用 venv,而不是系统级 pip install:
python3 -m venv .venv
.venv/bin/pip install requests
CVE-2026-19089-WooCommerce-Tyche-Abraxas-Labs.py <base_url> <product_url> [shell_name]
.venv/bin/python3 CVE-2026-19089-WooCommerce-Tyche-Abraxas-Labs.py \
  https://shop.example \
  https://shop.example/product/demo/
第三个参数用于设置上传的文件名;默认值为 pifx.php。
当参数少于两个时,脚本会打印横幅和用法说明,然后以 1 退出。这是一种确认客户端能够启动的安全方式。
WooCommerce 需启用访客结账并配置可用的支付网关(客户端会发送 payment_method=cod),Product Input Fields 版本需低于 2.0.2,并且存在一个已发布的产品,其 File 字段接受任意类型。在 2.0.2+ 版本或带有严格允许列表的字段上,该对象不应以 .php 上传的形式落地。
不要将此工具指向任何你不拥有或未获得书面测试授权的任何主机。
wp-content/uploads/product_input_fields/(在某些布局下为 woocommerce_uploads/alg_uploads/product_input_fields/),删除异常对象,并轮换 wp-admin 的密钥。仅供研究和教育用途。除非你已获得托管此仓库的一方以及目标系统所有者的明确书面许可,否则请勿对任何主机运行、部署或使用本材料。
Abraxas Labs · abraxaslabs.tech · github.com/abraxas · @abraxas_null






