Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2025-50363_BXSS_CVE — 针对 Maid Hiring Management System v1.0 中盲 XSS 漏洞的概念验证,通过精心构造的申请表捕获管理员会话 Cookie,从而实现权限提升。 | Kitploit
工具/GitHubGitHub/1h3ll/cve-2025-50363_bxss_cve
权限提升漏洞分析漏洞利用Web应用程序漏洞利用钓鱼攻击渗透测试
GitHub1h3ll/cve-2025-50363_bxss_cve

CVE-2025-50363_BXSS_CVE

针对 Maid Hiring Management System v1.0 中盲 XSS 漏洞的概念验证,通过精心构造的申请表捕获管理员会话 Cookie,从而实现权限提升。

查看仓库
251年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

项目名称和仓库URL: Maid Hiring Management System using PHP and MySQL

漏洞类型: 通过盲XSS进行特权提升

**受影响版本:**v1.0

💣漏洞描述: 在女佣招聘管理系统中发现了一个盲跨站脚本 (XSS) 漏洞,允许普通用户(如女佣或雇主)提升权限,并可能控制管理员账户。 image

👩‍💻影响: 完全接管管理员账户、访问敏感数据以及系统操纵。

🛜PoC(概念验证)

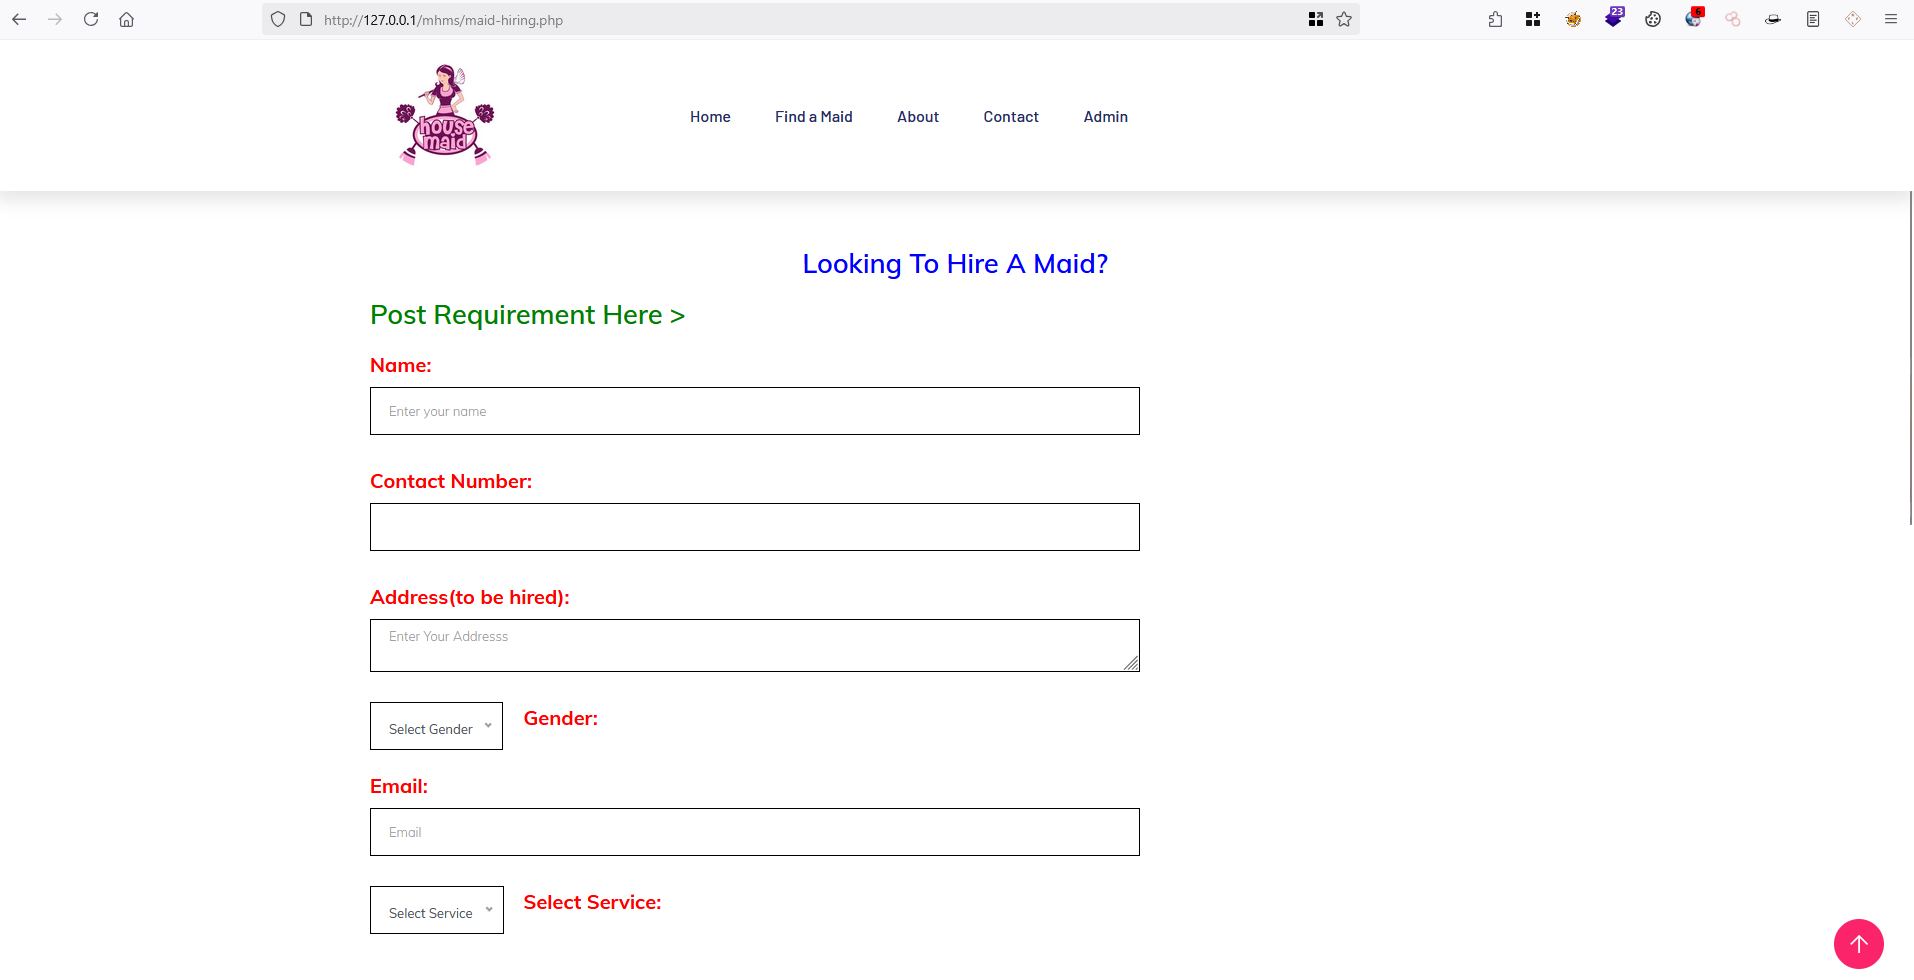
  1. 在 mhms/maid-hiring.php 中,用户可以申请职位。
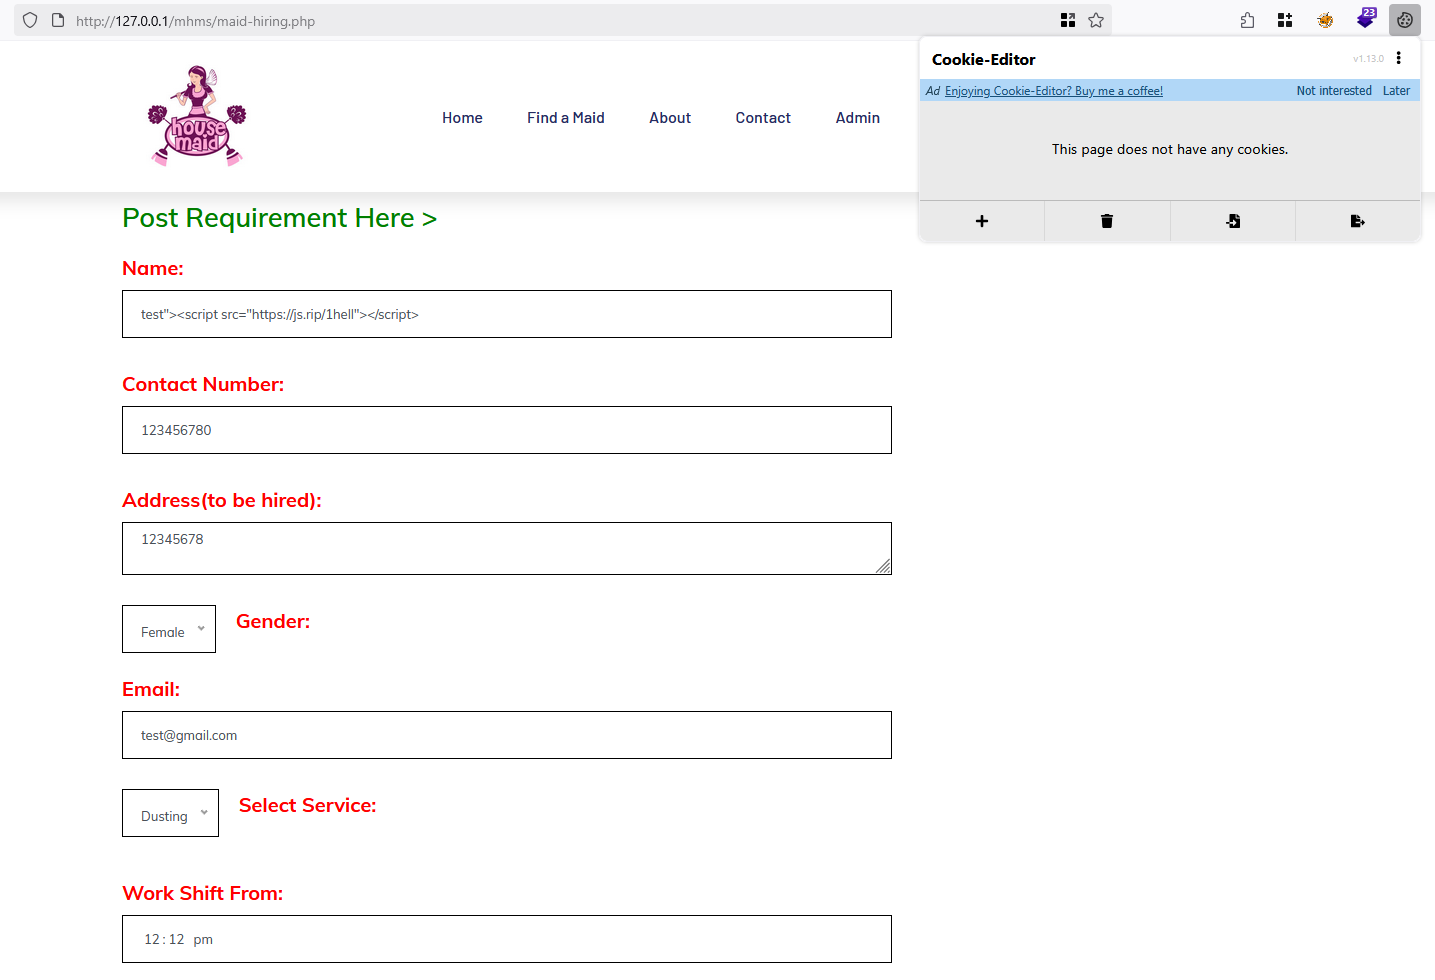
  2. 填写表单,在姓名字段中放入盲XSS payload,然后提交表单。 1
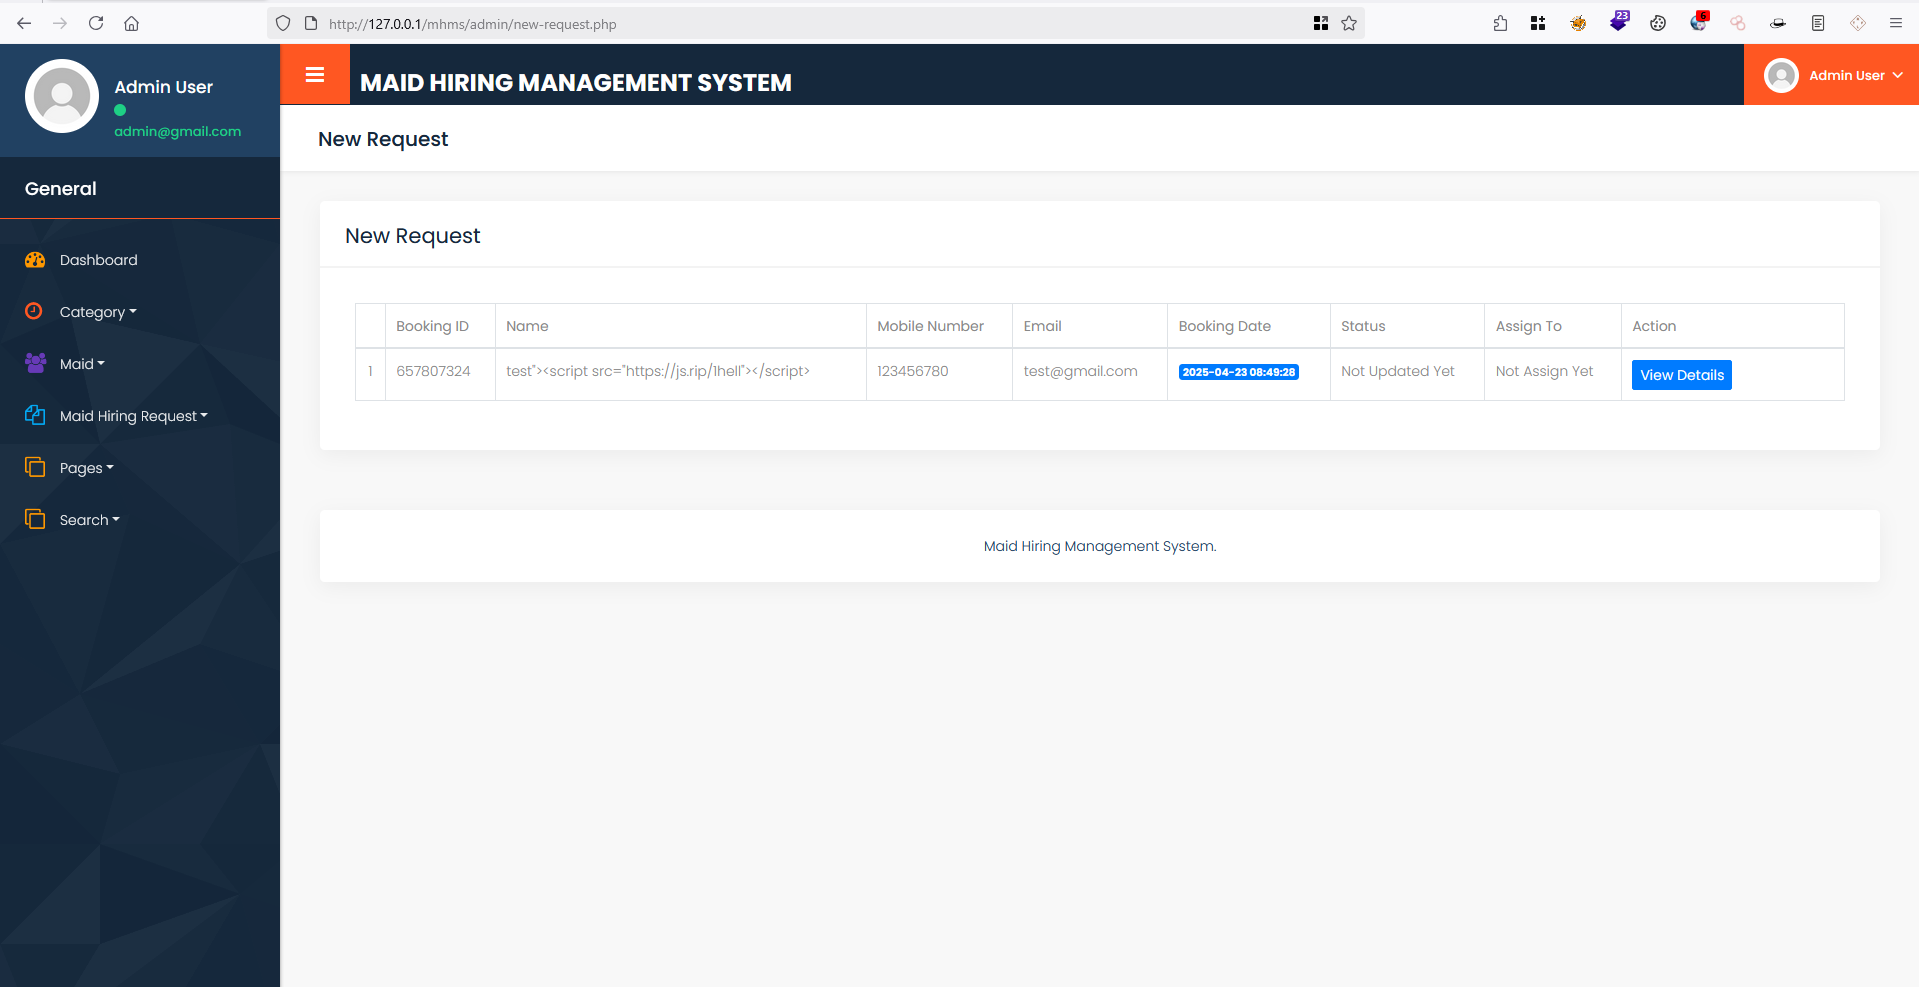
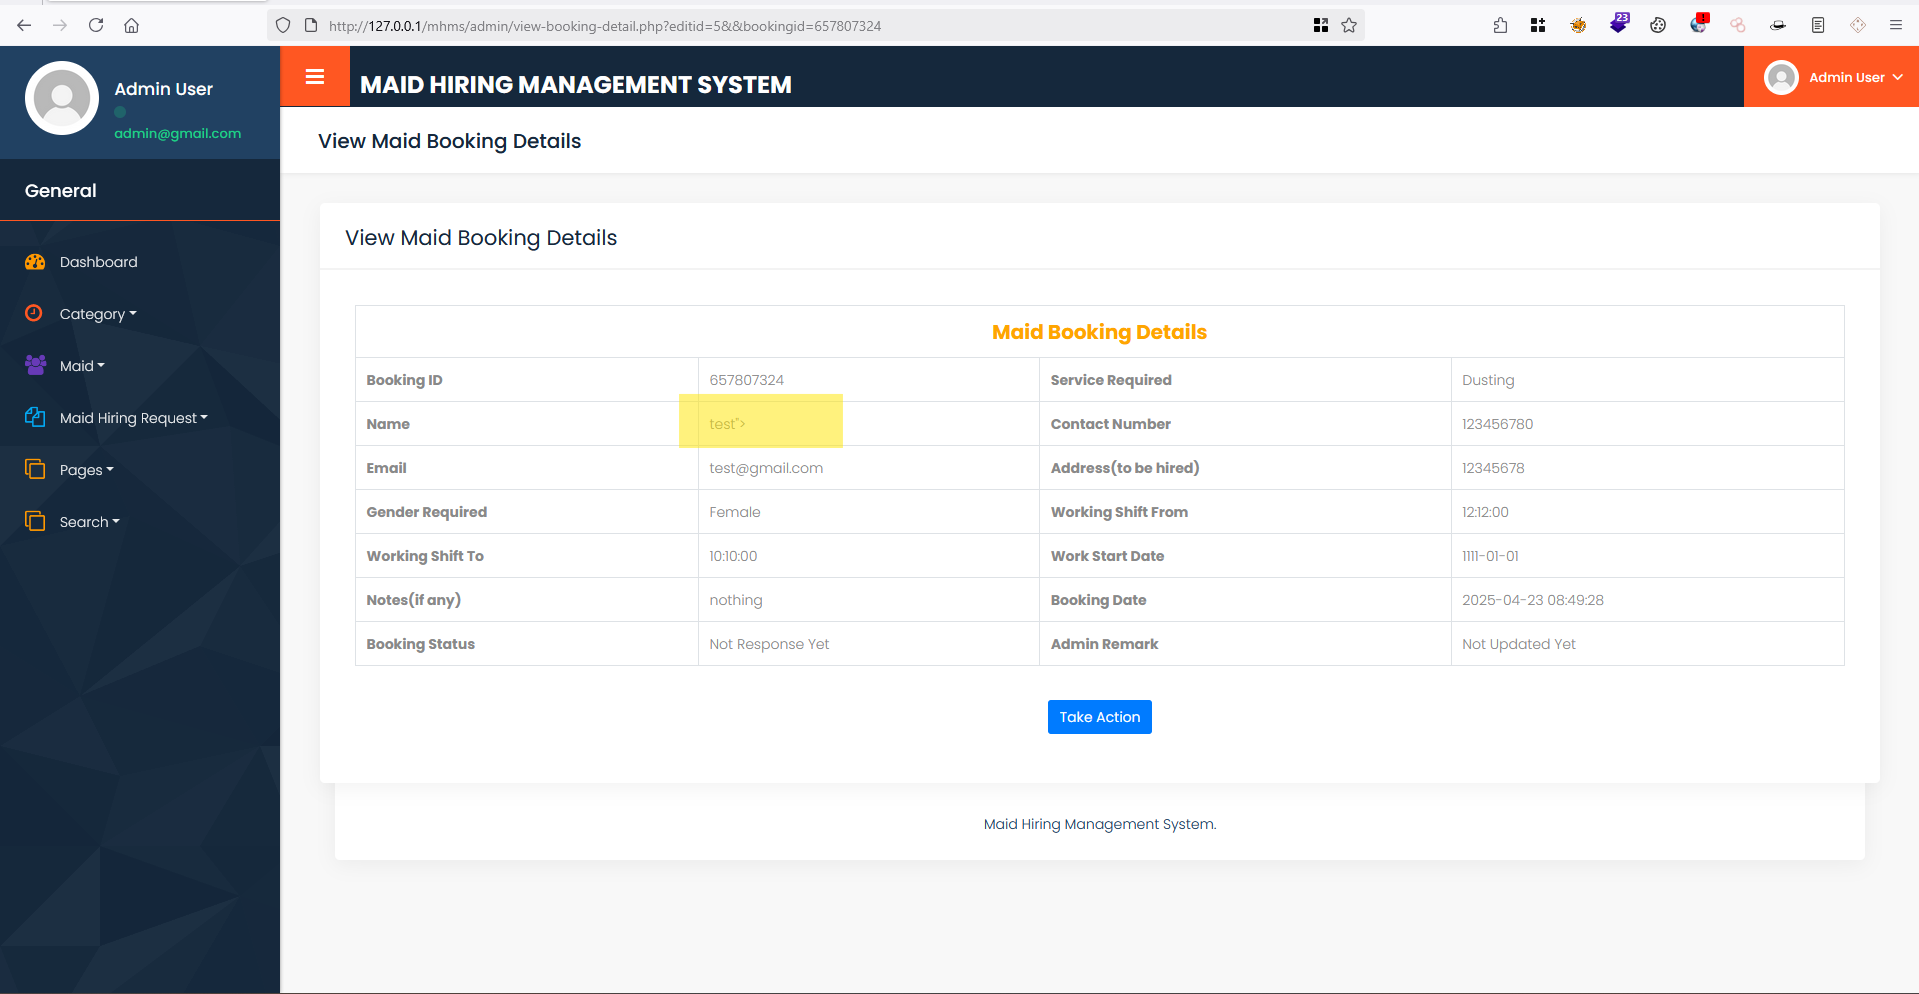
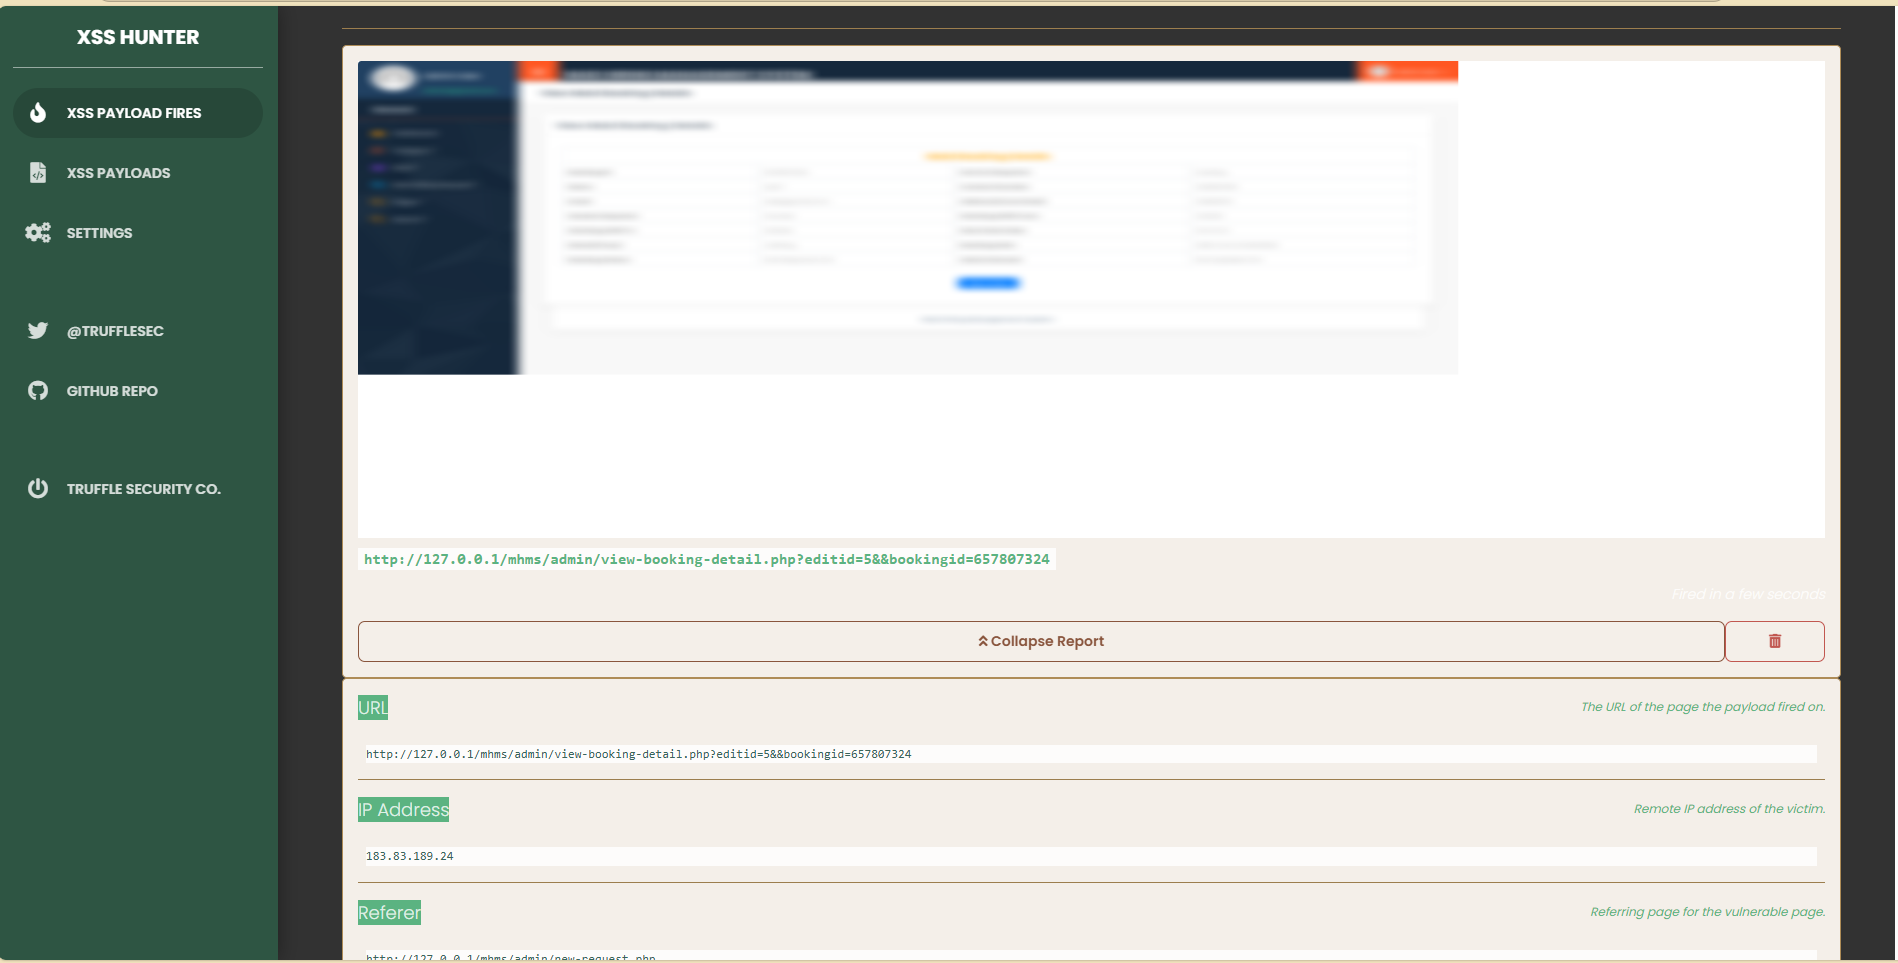
  3. 当管理员查看申请时,盲XSS payload 将被触发。 3 4
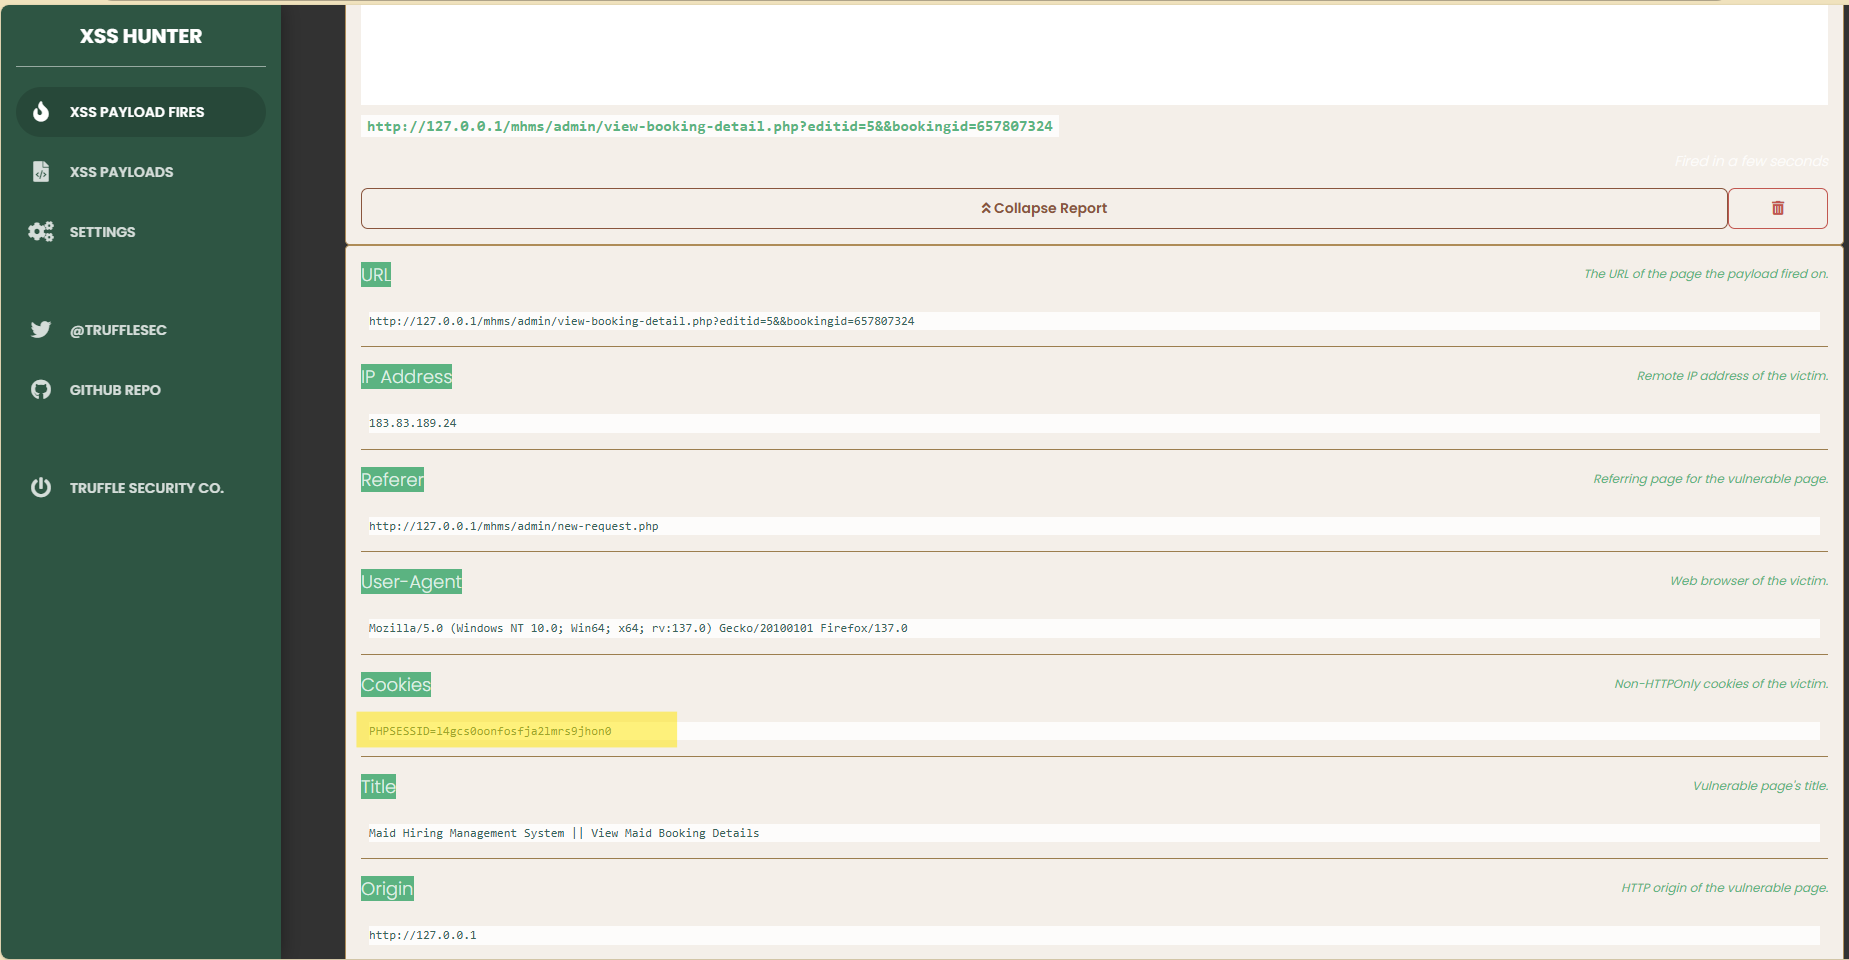
  4. 查看盲XSS payload 的响应,其中包含管理员的会话Cookie。 5 6
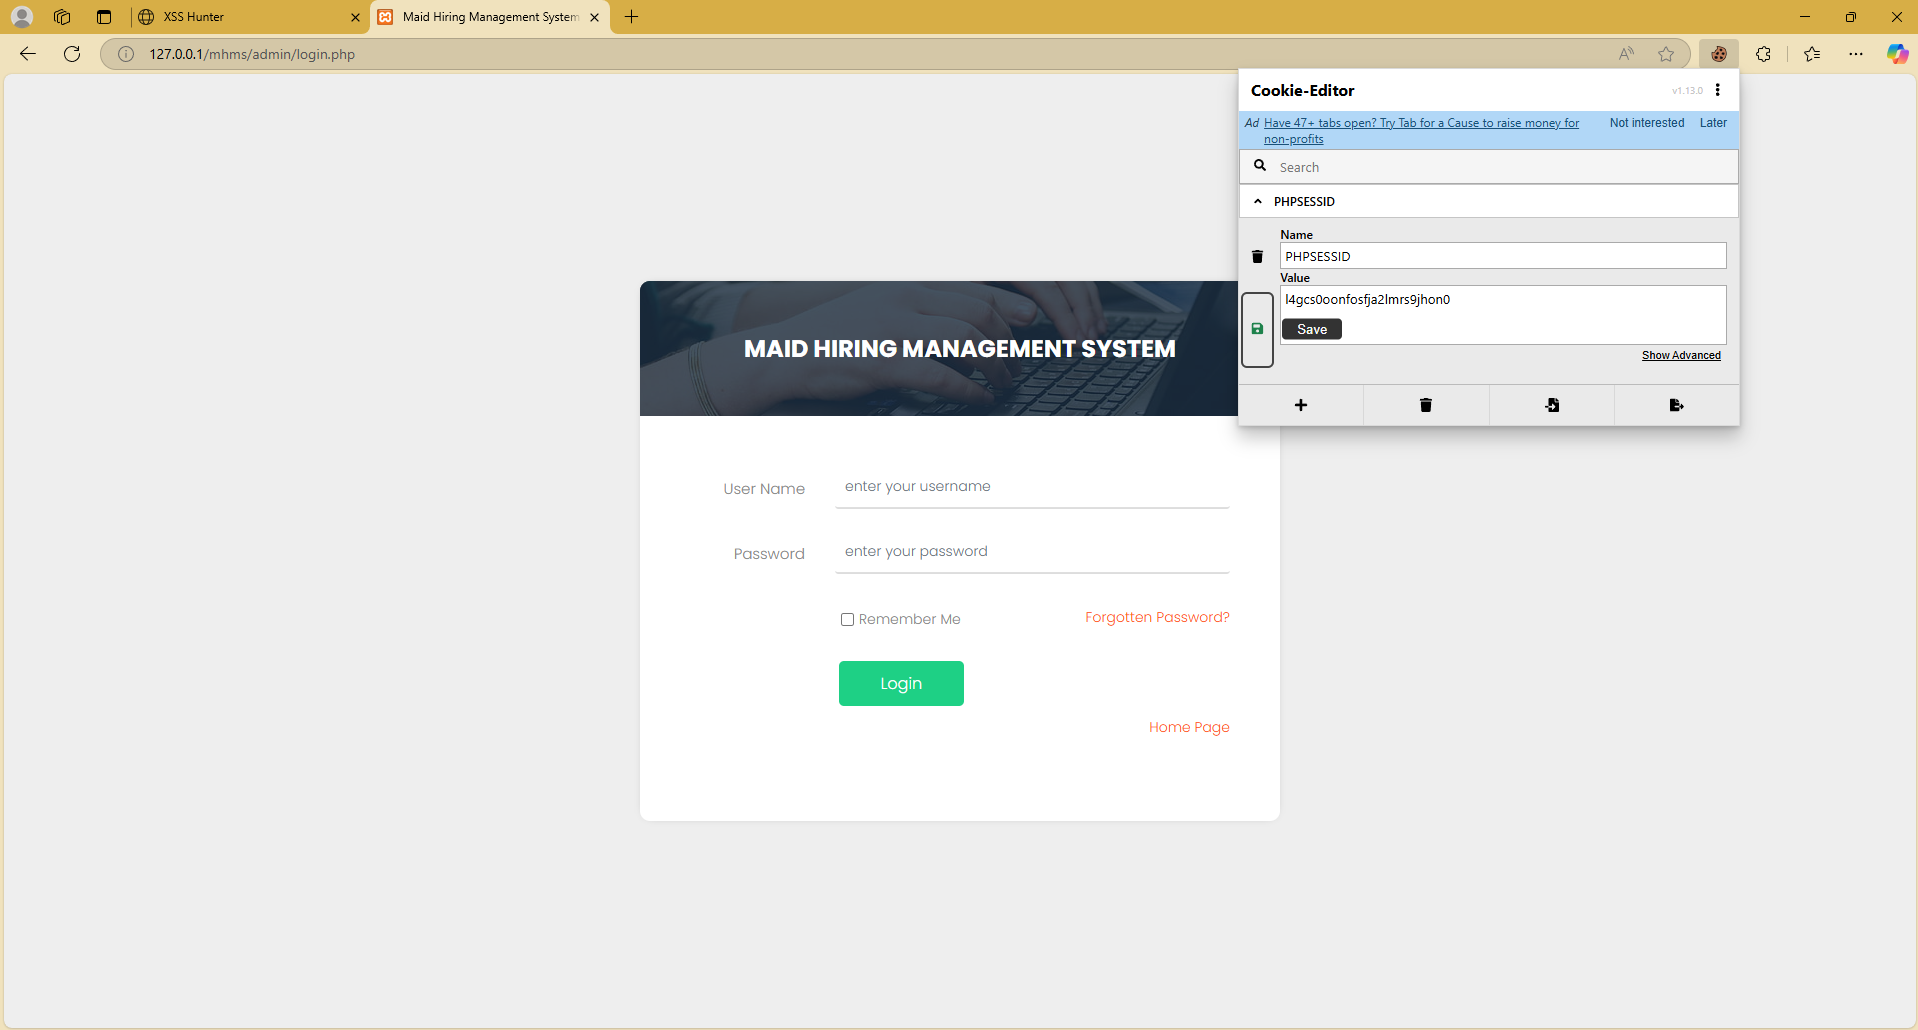
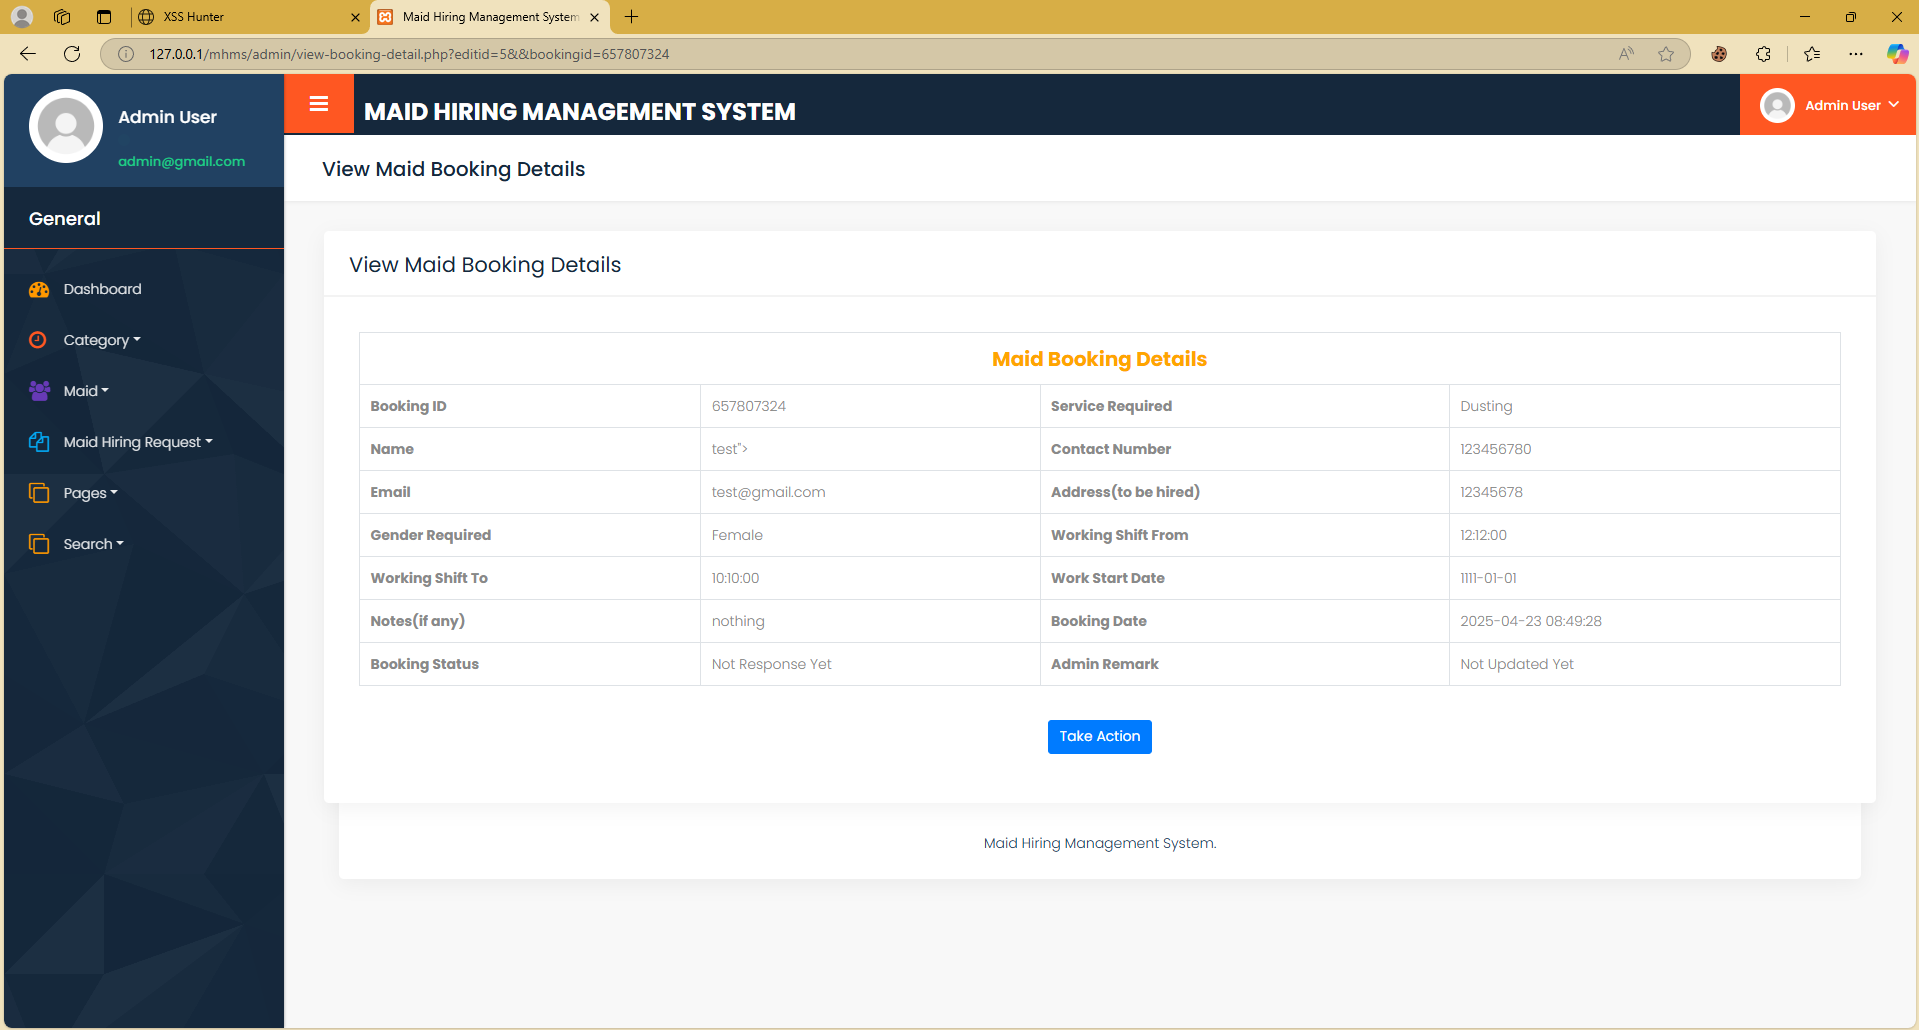
  5. 使用管理员 cookie 提升权限。 8 9

建议: 对输入进行消毒、应用输出编码并实施 CSP。

下载工具