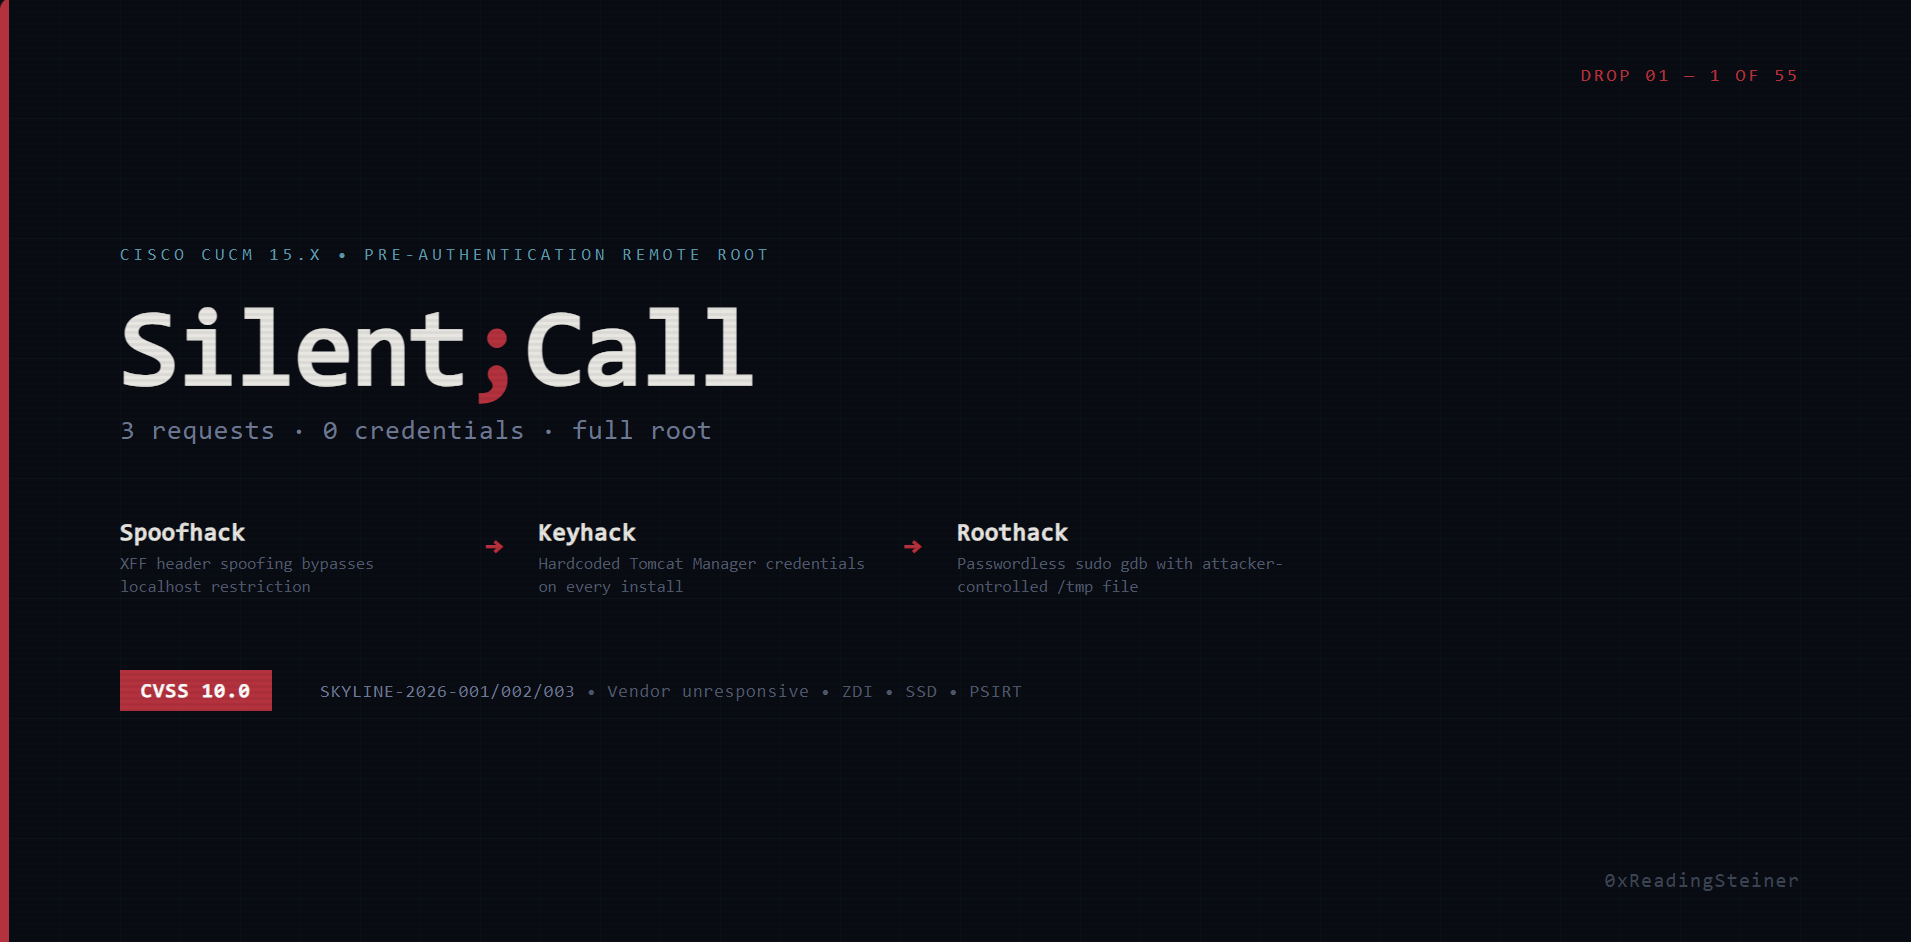
研究员: 0xReadingSteiner 联系方式: [email protected] 厂商: Cisco Systems, Inc. 已通知厂商: 2026-08-04(Cisco PSIRT、ZDI、SSD) 厂商回应: 无
针对市售 Cisco 产品的独立安全研究已在多条产品线中发现严重漏洞——包括企业所依赖的语音通信、协作和网络安全系统。
在发布之前,已进行多次协调尝试:
Cisco 拒绝参与,使企业防御者陷入盲区。这些公告的存在,是为了让运行 Cisco 基础设施的组织能够评估自身风险并采取防护措施。
| 产品 | 角色 | 状态 |
|---|---|---|
| Cisco Unified Communications Manager (CUCM) 15.x | 企业语音呼叫处理 | 活跃——已识别 55+ 个漏洞,已发布 3 条杀伤链(包括跨产品 False;Relay) |
| Cisco Expressway X14.x / X15.x | 协作边缘 / 穿越代理 | 活跃——已发布 Blind;Wire(预认证 SIP 走私)+ False;Relay(MRA 走廊链)+ Null;Tone(预认证组件总线饱和,C 和 E) |
| Cisco Firepower Threat Defense (FTD) | 下一代防火墙 / IPS | 即将发布 |
每份公告都将多个漏洞组合成一个完整的攻击叙事。
| # | 名称 | 组件 | 摘要 | CVSSv3.1 | 日期 |
|---|---|---|---|---|---|
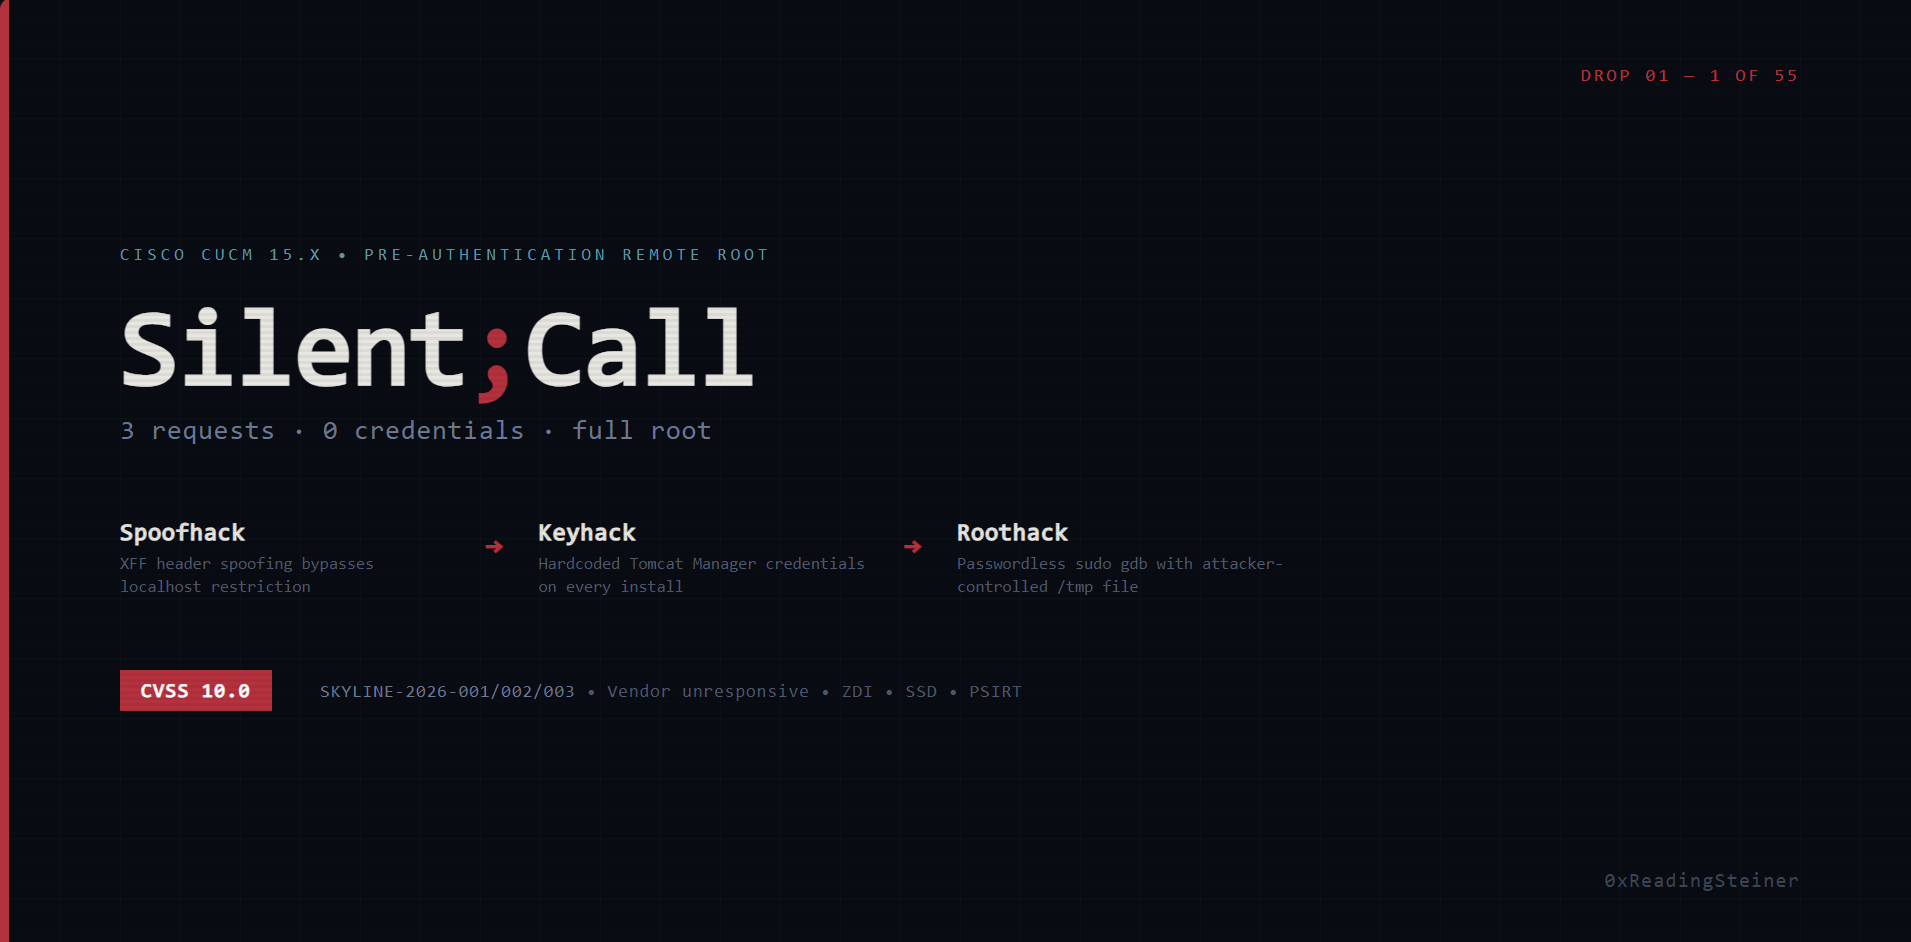
| 01 | Silent;Call | Spoofhack → Keyhack → Roothack | 预认证远程 root——3 个 HTTP 请求,零凭据 | 10.0 | 2026-08-04 |
| 03 | Dead;Dial | Spoofhack → Deployhack → Lookaphack | 通过 2006 年代的 Apache Axis AdminService + WebDialer 中的 JNDI 注入实现预认证 RCE——可抵御 Tomcat Manager 凭据轮换 | 10.0 | 2026-08-10 |
| # | 名称 | 组件 | 摘要 | CVSSv3.1 | 日期 |
|---|---|---|---|---|---|
| 02 | Blind;Wire | Zerohack | 预认证 SIP 请求走私——Content-Length: 2³² 回绕为 0,将边缘代理变成策略盲区隧道 | 8.1 | 2026-08-10 |
| 05 | Null;Tone | Squathack → Burnhack | 在 C 和 E 两者 上的预认证 XCP 组件总线中断——对任意组件 id 进行名称抢注 + Θ(n²) 深度炸弹(限制硬编码为 0/0,无操作员可调参数)以约 10 KB/s 的持续速率使两个核心饱和;:7400 没有 fail2ban 覆盖;于 2026-10-05 在两台生产版本设备上实时验证(ΔCPU +218.6 s / +92 s,探测 0.00 s→18.18 s,干净的 pid 连续恢复) | 8.2 | 2026-10-05 |
| # | 名称 | 组件 | 摘要 | CVSSv3.1 | 日期 |
|---|---|---|---|---|---|
| 04 | False;Relay | Blankhack → Seedhack → corridor → Badgehack(+ Splithack / Wraphack / Namehack) | MRA 走廊滥用——仅存在性边缘门控 + 零认证中继凭据播种 + 集群密钥身份伪造:互联网来源的预认证 CUCM 数据(200 条实时 UDS XML)以及伪造 Bearer SSO 会话被接受,已在播种路径和纯真实凭据路径上端到端实时验证。2026-09-28 扩展:UDS 用户资源门控已解决——一个 sub 匹配的伪造令牌可从互联网读取任意用户记录并写入其 PIN/凭据(204,经数据库验证);逐用户账户接管,静默,全部 2xx。成功路径上零 fail2ban 触发。 | 10.0(组合)/ 8.5(单个 MRA 账户) | 2026-09-28 |
更多杀伤链将陆续发布。
每条杀伤链由多个单独记录的漏洞组成,以便进行 CVE 跟踪。
| ID | 名称 | 标题 | CWE | 使用于 |
|---|---|---|---|---|
| SKYLINE-2026-001 | Spoofhack | X-Forwarded-For 头信任无限制 | CWE-644 | Silent;Call, Dead;Dial |
| SKYLINE-2026-002 | Keyhack | 硬编码的 Tomcat Manager 凭据 | CWE-798 | Silent;Call |
| SKYLINE-2026-003 | Roothack | 多个不受限制的 Sudo 权限提升路径 | CWE-269 | Silent;Call |
| SKYLINE-2026-057a | Deployhack | Apache Axis AdminService 任意类部署 | CWE-306 | Dead;Dial |
| SKYLINE-2026-057b | Lookaphack | 通过已部署的 SOAP 服务进行 JNDI 注入 | CWE-502 | Dead;Dial |
| SKYLINE-2026-004 | Badgehack | 通过集群密钥身份伪造接受伪造的 Bearer 访问令牌 | CWE-287 | False;Relay |
| ID | 名称 | 标题 | CWE | 使用于 |
|---|---|---|---|---|
| SKYLINE-2026-056 | Zerohack | SIP 解析器中的 Content-Length 整数溢出(2³² → 0) | CWE-190 | Blind;Wire |
| SKYLINE-2026-005 | Blankhack | 面向互联网的 MRA 边缘上的仅存在性会话 Cookie 门控 | CWE-287 | False;Relay |
| SKYLINE-2026-006 | Seedhack | 通过 Expressway-C CDB 进行零认证中继凭据播种 | CWE-306 | False;Relay |
| SKYLINE-2026-007 | Splithack | MRA 边缘上活跃的块扩展请求走私(CVE-2026-24033/57834 类) | CWE-444 | False;Relay |
| SKYLINE-2026-008 | Wraphack | Content-Length int64 回绕 + 后端段走私请求投递 | CWE-190 | False;Relay |
| SKYLINE-2026-009 | Namehack | 贯穿整个 MRA 链的 uint16 头名称截断/别名(CVE-2026-58155 类) | CWE-197 | False;Relay |
| SKYLINE-2026-010 | Squathack | 外部绑定的 XCP 总线(:7400)上的预认证组件名称声明 | CWE-306 | Null;Tone |
| SKYLINE-2026-011 | Burnhack | 通过 :7400 对整个设备进行预认证 Θ(n²) XML 深度饱和攻击 | CWE-400 / CWE-407 | Null;Tone |
与研究一同发布的评估工具。以防御为导向;需要合法访问权限或明确授权。
| # | 名称 | 用途 | 仓库 |
|---|---|---|---|
| FG001 | Phantom Phone Tap | 入侵后评估——演示 CUCM 管理员凭据被攻陷后的完整影响:隐蔽监听、房间监控、通话洞察、企业映射 | FG001-phantom-phone-tap |
完整的厂商协调历史见 TIMELINE.md。
本研究是在私人实验室环境中对市售软件独立进行的。未使用任何专有源代码、内部工具或机密信息。所有发现均在发布前报告给厂商。
研究人员可随时与 Cisco PSIRT、CERT/CC、CISA 或任何受影响的组织进行协调。
公告文本以 CC BY 4.0 发布。PoC 脚本仅供防御和教育目的使用。