


安全研究 | 漏洞分析 | 防御性调查
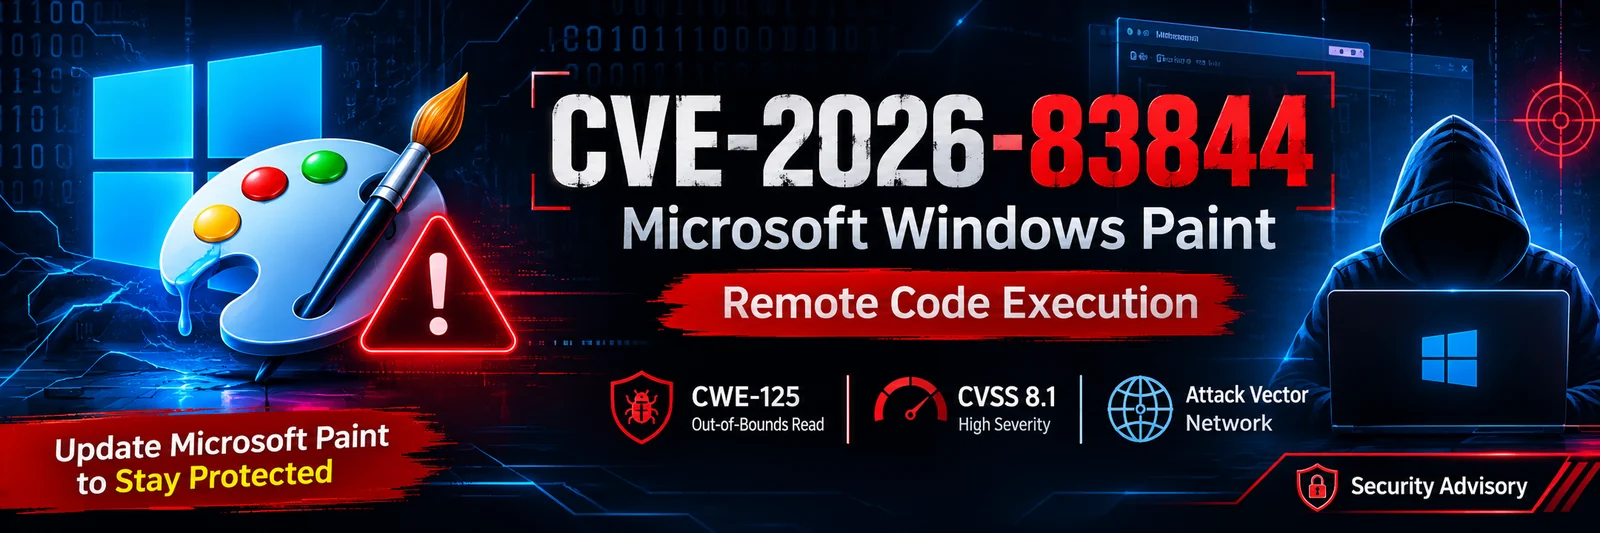
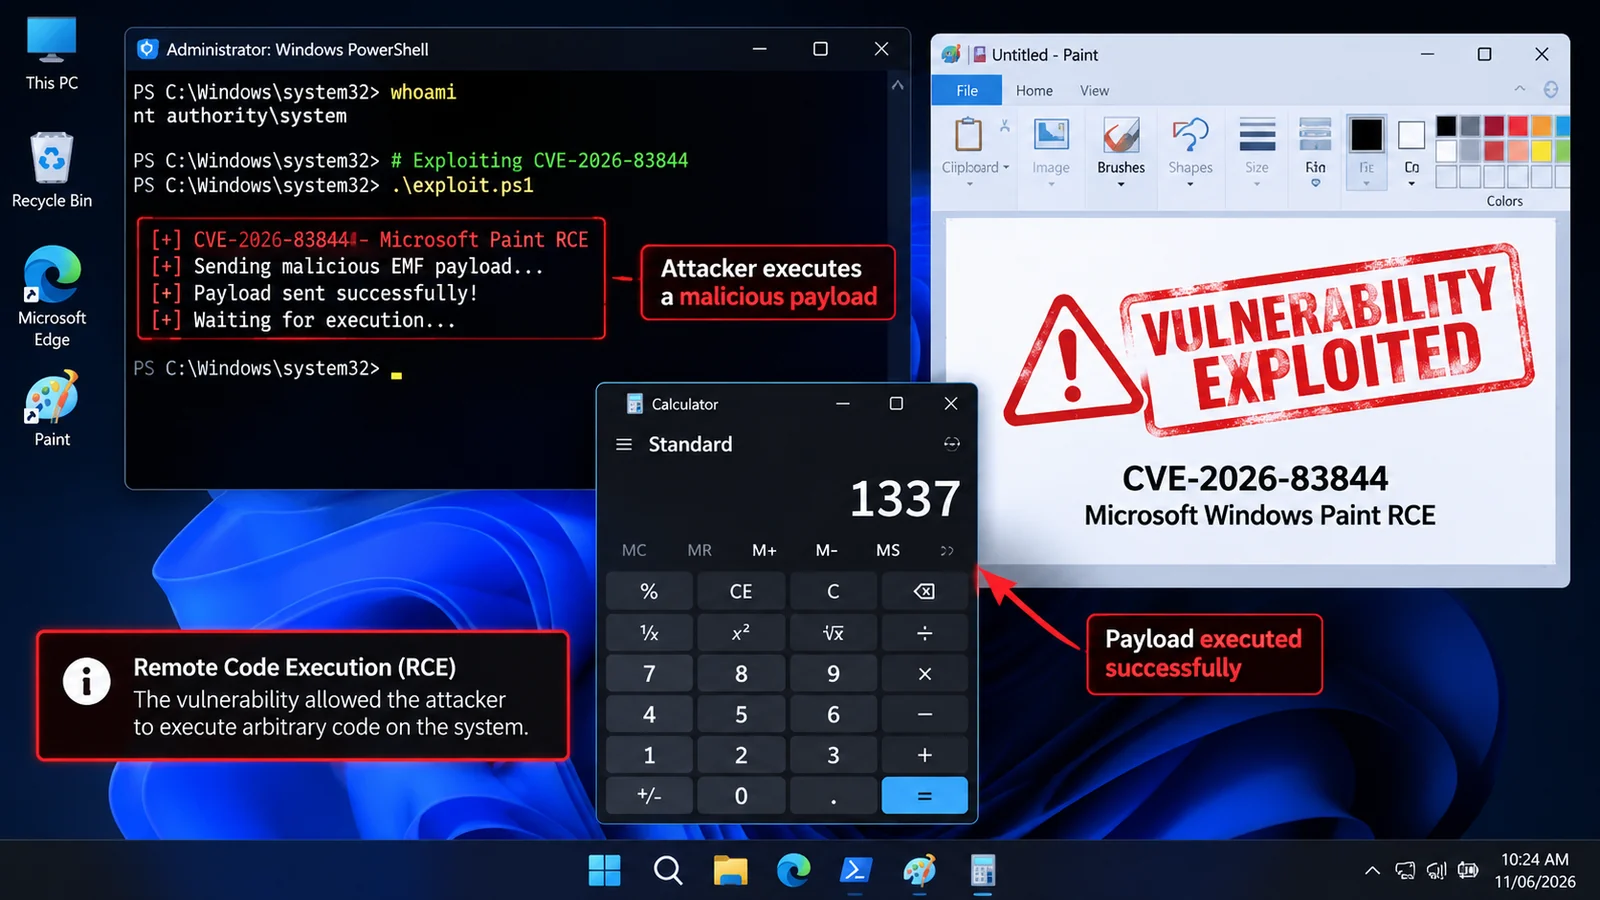
CVE-2026-83844 是一个影响 Microsoft Windows 画图的高危远程代码执行(RCE)漏洞。
该漏洞由**越界读取(CWE-125)**引起,可能允许未经授权的攻击者通过网络执行代码。
成功利用该漏洞可能危及受影响系统的机密性、完整性和可用性。
| 属性 | 详情 |
|---|---|
| CVE ID | CVE-2026-83844 |
| 厂商 | Microsoft |
| 产品 | Microsoft Paint |
| 漏洞类型 | 越界读取 |
| CWE | CWE-125 |
| 攻击类别 | 远程代码执行 |
| CVSS 版本 | 3.1 |
| CVSS 评分 | 8.1 |
| 严重程度 | 高危 |
| 攻击向量 | 网络 |
| 发布日期 | 2026年10月13日 |
| 研究类型 | 漏洞分析 |
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H
| 指标 | 值 |
|---|---|
| 攻击向量 (AV) | 网络 |
| 攻击复杂度 (AC) | 高 |
| 所需权限 (PR) | 无 |
| 用户交互 (UI) | 无 |
| 范围 (S) | 不变 |
| 机密性 (C) | 高 |
| 完整性 (I) | 高 |
| 可用性 (A) | 高 |
供应商: Microsoft
产品: Microsoft Paint
原始 CVE 记录标识了以下受影响的版本范围:
| 版本 | 状态 |
|---|---|
| 11.0.0.0 | 受影响 |
| 早于 11.2605.91.0 | 受影响 |
| 11.2605.91.0 及更高版本 | 原始 CVE 记录中所述的边界 |
重要版本澄清: 随后于 2026 年 11 月 6 日的报道指出,Microsoft Paint 11.2609.401.0 是可用的修复版本。据称,最初列出的 11.2605.91.0 版本从未出现在公开的 Store 目录中。
如需修复,请通过 Microsoft Store 安装最新的 Microsoft Paint 更新,并确认已安装版本至少为 11.2609.401.0。
CVE-2026-83844 被归类为:
CWE-125 — 越界读取
当应用程序试图访问已分配缓冲区边界之外的内存时,就会发生越界读取。
潜在后果包括:
所报告的漏洞具有以下潜在安全影响:
| 影响 | 描述 |
|---|---|
| 机密性 | 可能未经授权访问信息 |
| 完整性 | 可能未经授权修改信息 |
| 可用性 | 可能破坏系统或应用程序功能 |
| 远程代码执行 | Microsoft 将远程代码执行确定为该漏洞的影响 |
技术限制: 公开可用的 CVE 描述未提供足够的实现细节,无法确定确切的易受攻击代码路径或可复现的利用过程。
该漏洞被归类为基于网络的漏洞。
已发布的 CVSS 向量表明:
这些指标描述了该漏洞的评估特征。它们并不构成已确认的利用序列,也不能证明每个 Paint 安装都可直接通过网络访问。
打开 PowerShell 并执行:
Get-AppxPackage -Name Microsoft.Paint |
Select-Object Name, Version, PackageFullName
检查已安装的包版本。
你也可以手动验证版本:
打开 Microsoft Store:
推荐的防御措施:
11.2609.401.0 或更高版本。优先级: 运行存在漏洞的画图版本的系统应尽快更新。
基于可用的漏洞丰富信息:
| 评估项 | 状态 |
|---|---|
| 已知利用 | 无报告 |
| 公开利用 | 未确认 |
| 可自动化 | 否 |
| 技术影响 | 完全 |
| CISA KEV 收录 | 在引用数据中未发现 |
未报告利用并不意味着该漏洞无害。
本仓库记录了一套防御性研究工作流程:
       CVE Identification
               |
               v
       Advisory Collection
               |
               v
       Affected Version Analysis
               |
               v
       Vulnerability Classification
               |
               v
       CVSS Assessment
               |
               v
       Detection & Verification
               |
               v
       Patch Validation
               |
               v
       Security Documentation
CVE-2026-83844/
│
├── README.md
│
├── images/
│   ├── banner.png
│   └── lab-environment.png
│
├── research/
│   └── technical-analysis.md
│
└── references/
    └── sources.md
本仓库严格用于教育目的、网络安全研究、漏洞认知和防御性安全分析。
网络安全研究与漏洞文档
理解漏洞。强化防御。提升安全性。









